5 طرق لتحسين كشف التهديدات السيبرانية والاستجابة لها باستخدام الذكاء الاصطناعي
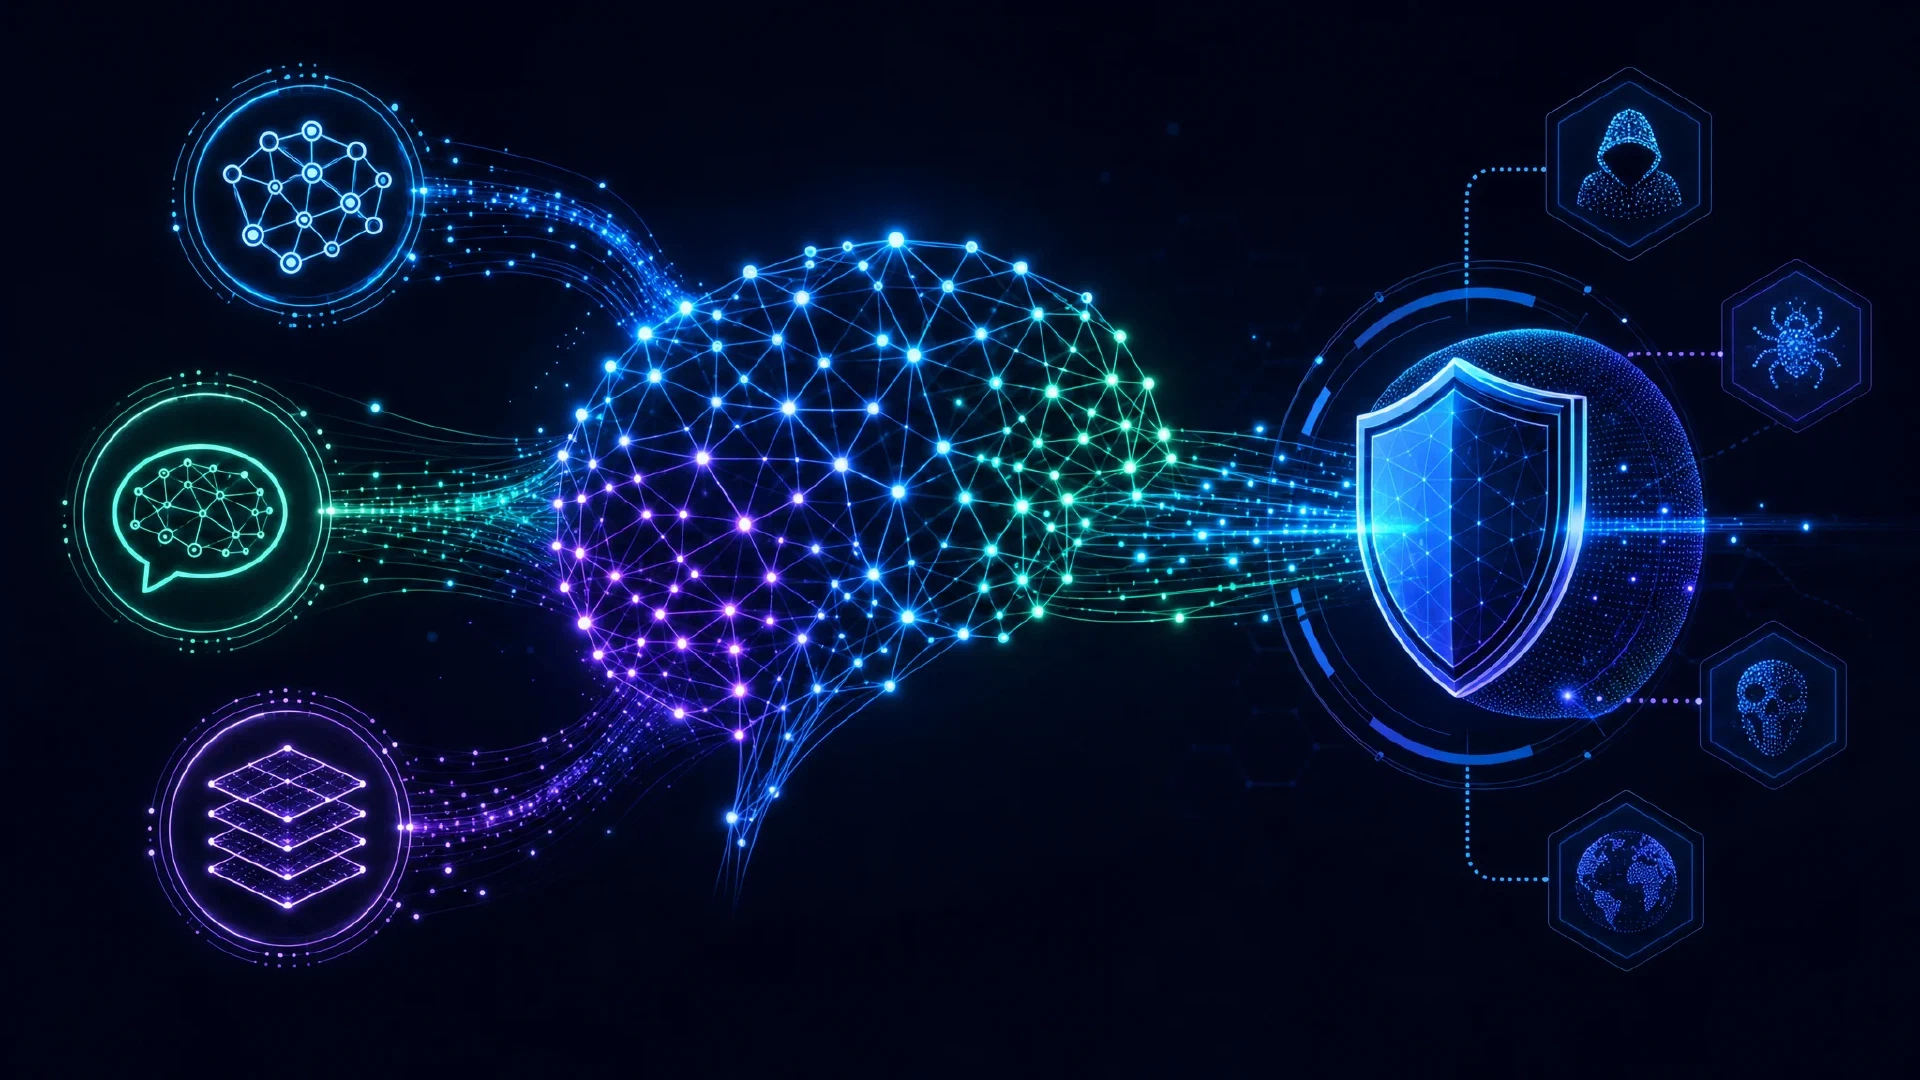
Table of Contents
5 طرق لتحويل الذكاء الاصطناعي لكشف التهديدات السيبرانية
يُحدث الذكاء الاصطناعي (AI) ثورة في مجال كشف التهديدات السيبرانية. بفضل قدراته المتقدمة في تحليل البيانات، وكشف الشذوذ، ومعالجة اللغة الطبيعية، والتعلم العميق، يُعزز الذكاء الاصطناعي الفعالية والكفاءة لأنظمة الأمن السيبراني. في هذا المقال، سنستكشف خمس طرق رئيسية يحوّل بها الذكاء الاصطناعي كشف التهديدات السيبرانية.
النقاط الرئيسية
- يعزز استخبارات التهديدات المدعومة بالذكاء الاصطناعي تحليل البيانات، ويؤتمت كشف التهديدات، ويتيح المراقبة في الوقت الفعلي.
- يتيح التعلم الآلي التحليل السلوكي، والتعرف على الأنماط، والنمذجة التنبؤية لكشف الشذوذ.
- يسهّل معالجة اللغة الطبيعية تنقيب النصوص لتحليل التهديدات، وتحليل المشاعر لمراقبة وسائل التواصل الاجتماعي، وكشف البرمجيات الخبيثة بناءً على اللغة.
- تُمكّن تقنيات التعلم العميق من تحليل حركة المرور في الشبكة، وكشف الحزم الشاذة، وتحديد التهديدات الدائمة المتقدمة لكشف التسلل.
- تتيح قدرات الاستجابة والإصلاح الآلية أتمتة استجابة الحوادث، وتسهيل التخفيف من التهديدات واحتوائها، وتمكين تصحيح الثغرات الأمنية.
استخبارات التهديدات المدعومة بالذكاء الاصطناعي
تحليل البيانات المعزز
يلعب تحليل البيانات المعزز دوراً حاسماً في استخبارات التهديدات المدعومة بالذكاء الاصطناعي. من خلال استخدام الخوارزميات المتقدمة وتقنيات التعلم الآلي، يمكن لخبراء الأمن السيبراني تحليل كميات كبيرة من البيانات لتحديد الأنماط والاتجاهات والشذوذ التي قد تشير إلى تهديدات محتملة. وهذا يتيح للمنظمات الكشف الاستباقي عن الهجمات السيبرانية والاستجابة لها ، مما يقلل من الأثر على أنظمتها وبياناتها.
الكشف الآلي عن التهديدات
يُعد الكشف الآلي عن التهديدات مكوناً حاسماً في أنظمة الأمن السيبراني الحديثة. من خلال استخدام تقنيات الذكاء الاصطناعي، يمكن للمنظمات تعزيز قدرتها على الكشف ومنع الهجمات السيبرانية. يمكن لأنظمة الذكاء الاصطناعي تحليل كميات هائلة من البيانات في الوقت الفعلي، مما يتيح تحديد التهديدات والشذوذ المحتملة التي قد تفوتها تدابير الأمن التقليدية.
المراقبة في الوقت الفعلي
يُعدّ المراقبة في الوقت الفعلي مكوّنًا حاسمًا في كشف التهديدات المدعوم بالذكاء الاصطناعي في مجال الأمن السيبراني. فهو يتيح للمنظمات اكتشاف التهديدات والاستجابة لها أثناء حدوثها، مما يقلل من الأضرار المحتملة الناجمة عن الهجمات السيبرانية. من خلال تحليل حركة المرور في الشبكة وسجلات النظام بشكل مستمر وفي الوقت الفعلي، يمكن لخوارزميات الذكاء الاصطناعي تحديد الأنشطة المشبوهة والشذوذات التي قد تشير إلى تهديد محتمل.
توفر المراقبة في الوقت الفعلي عدة فوائد في سياق كشف التهديدات السيبرانية:
- الكشف الفوري عن التهديدات: يمكن لخوارزميات الذكاء الاصطناعي تحليل كميات كبيرة من البيانات بسرعة وتحديد التهديدات المحتملة في الوقت الفعلي، مما يتيح للمنظمات الاستجابة بسرعة وتخفيف تأثير الهجمات السيبرانية.
- نظام إنذار مبكر: من خلال مراقبة حركة المرور في الشبكة وسجلات النظام بشكل مستمر، يمكن لأنظمة الذكاء الاصطناعي اكتشاف التهديدات المحتملة وإبلاغ المنظمات بها قبل أن تتصاعد إلى هجمات كاملة.
- الدفاع الاستباقي: تتيح المراقبة في الوقت الفعلي للمنظمات تحديد الثغرات الأمنية في أنظمتها ومعالجتها بشكل استباقي، مما يقلل من خطر نجاح الهجمات السيبرانية.
بالإضافة إلى المراقبة في الوقت الفعلي، يمكن لأنظمة كشف التهديدات المدعومة بالذكاء الاصطناعي الاستفادة أيضًا من تقنيات أخرى مثل تعلم الآلة، ومعالجة اللغة الطبيعية، والتعلم العميق لتعزيز قدراتها وتحسين دقة كشف التهديدات.
تعلم الآلة للكشف عن الشذوذ
التحليل السلوكي
يُعدّ التحليل السلوكي تقنية قوية تُستخدم في الأمن السيبراني لتحديد وكشف السلوك الشاذ الذي قد يشير إلى تهديد محتمل. من خلال تحليل أنماط وأفعال المستخدمين والأنظمة، يمكن لخبراء الأمن السيبراني الحصول على رؤى قيّمة حول السلوك الطبيعي لشبكة المنظمة. وهذا يتيح لهم تحديد الانحرافات عن المعايير التي قد تكون مؤشرًا على هجوم سيبراني. يساعد التحليل السلوكي في الكشف عن التهديدات وإيقافها قبل أن تسبب أضرارًا كبيرة.
النمذجة التنبؤية
تُعدّ النمذجة التنبؤية تطبيقًا قويًا لتعلم الآلة في كشف التهديدات السيبرانية. من خلال تحليل البيانات التاريخية وتحديد الأنماط، يمكن للنماذج التنبؤية التنبؤ بالهجمات السيبرانية المحتملة وتوفير إنذارات مبكرة لفرق الأمن. تستخدم هذه النماذج خوارزميات متقدمة للتعلم من الحوادث السابقة والتنبؤ بالتهديدات المستقبلية، مما يتيح للمنظمات تعزيز دفاعاتها بشكل استباقي.
معالجة اللغة الطبيعية في الأمن السيبراني
تعدين النصوص لتحليل التهديدات
يُعد تعدين النصوص تقنية قوية تُستخدم في الأمن السيبراني لتحليل كميات كبيرة من بيانات النصوص واستخراج رؤى قيمة. من خلال تطبيق خوارزميات معالجة اللغة الطبيعية (NLP)، يمكن للخبراء الأمنيين تحديد وفهم التهديدات المحتملة المخفية داخل مصادر النصوص غير المهيكلة. وهذا يتيح لهم اكتشاف ومنع مختلف التهديدات قبل أن تسبّب أضراراً جسيمة.
تحليل المشاعر لمراقبة وسائل التواصل الاجتماعي
يُعد تحليل المشاعر أداة قوية في مراقبة وسائل التواصل الاجتماعي من منظور الأمن السيبراني. من خلال تحليل المشاعر المعبر عنها في منشورات وسائل التواصل الاجتماعي، يمكن للخبراء الأمنيين السيبرانيين الحصول على رؤى قيمة حول الرأي العام وتحديد التهديدات أو الثغرات المحتملة. يستخدم تحليل المشاعر تقنيات معالجة اللغة الطبيعية لتصنيف محتوى وسائل التواصل الاجتماعي على أنه إيجابي أو سلبي أو محايد، مما يتيح للمحللين فهم المشاعر العامة تجاه موضوع أو كيان معين.
- يوفر تحليل المشاعر مقياساً كمياً لمشاعر الجمهور، مما يتيح للخبراء الأمنيين السيبرانيين قياس مستوى القلق أو الدعم لقضايا الأمن السيبراني المحددة.
- من خلال مراقبة المشاعر في الوقت الفعلي، يمكن للمنظمات تحديد التهديدات أو الاتجاهات الناشئة بسرعة والاستجابة بشكل استباقي.
- تلعب خوارزميات التعلم الآلي دوراً حاسماً في تحليل المشاعر، حيث يمكنها التعلم من كميات كبيرة من البيانات الموسومة لتصنيف المشاعر في منشورات وسائل التواصل الاجتماعي بدقة.
نصيحة: يمكن لمراقبة المشاعر بانتظام على منصات وسائل التواصل الاجتماعي أن تساعد المنظمات على البقاء في صدارة التهديدات السيبرانية المحتملة وتكييف استراتيجيات الأمن السيبراني الخاصة بها وفقاً لذلك.
يُعد تحليل المشاعر إضافة قيمة إلى مجموعة أدوات الأمن السيبراني، حيث يوفر فهماً أعمق لمشاعر الجمهور ويمكّن من اكتشاف التهديدات والاستجابة لها بشكل استباقي.
كشف البرمجيات الخبيثة القائم على اللغة
يُعد كشف البرمجيات الخبيثة القائم على اللغة جانباً حاسماً في الأمن السيبراني. من خلال استخدام تقنيات معالجة اللغة الطبيعية (NLP)، يمكن لأنظمة الأمن تحليل بيانات النصوص لتحديد التهديدات والأنشطة الخبيثة المحتملة. تتيح معالجة اللغة الطبيعية استخراج معلومات ذات معنى من النصوص غير المهيكلة، مما يسمح للمختصين الأمنيين بالحصول على رؤى حول نوايا وسلوكيات مجرمي الإنترنت.
التعلم العميق لكشف التسلل
تحليل حركة المرور في الشبكة
يُعد تحليل حركة المرور في الشبكة مكوّنًا حيويًا في كشف التهديدات السيبرانية. من خلال تحليل تدفق البيانات داخل الشبكة، يمكن لخبراء الأمن السيبراني تحديد التهديدات المحتملة واتخاذ إجراءات استباقية لمنع الهجمات. تُعد تقنيات التعلم العميق فعّالة بشكل خاص في هذا المجال، إذ يمكنها تحليل كميات كبيرة من بيانات حركة المرور في الشبكة وتحديد الأنماط والشذوذ الذي قد يشير إلى نشاط خبيث.
- يمكن لخوارزميات التعلم العميق اكتشاف أنماط حركة مرور غير معتادة قد تكون مؤشرًا على هجوم سيبراني.
- من خلال تحليل حركة المرور في الشبكة، يمكن لخبراء الأمن السيبراني تحديد عناوين IP المشبوهة وحجبها لمنع مزيد من التسلل.
- يمكن لنماذج التعلم العميق أيضًا تحديد محاولات الوصول غير المصرح بها وإرسال تنبيهات إلى فرق الأمن في الوقت الفعلي.
نصيحة: يمكن للمراقبة الدورية لحركة المرور في الشبكة وتحليلها باستخدام تقنيات التعلم العميق تعزيز قدرة المنظمة بشكل كبير على كشف التهديدات السيبرانية والاستجابة لها.
كشف الحزم الشاذة
يُعد كشف الحزم الشاذة جانبًا حيويًا من جوانب استخدام التعلم العميق في كشف التسلل ضمن الأمن السيبراني. ويتضمن تحديد حزم الشبكة التي تنحرف عن الأنماط أو السلوكيات الطبيعية، مما يشير إلى تهديدات أمنية محتملة. تستغل هذه التقنية قوة خوارزميات التعلم العميق لتحليل كميات كبيرة من حركة المرور في الشبكة وتحديد الحزم المشبوهة التي قد تكون مؤشرًا على أنشطة خبيثة.
تشمل الفوائد الرئيسية لكشف الحزم الشاذة ما يلي:
- الكشف المبكر عن التسلل في الشبكة: من خلال تحديد الحزم الشاذة، يمكن لخبراء الأمن السيبراني اكتشاف التسلل المحتمل في الشبكة في مرحلة مبكرة، مما يتيح الاستجابة والتخفيف في الوقت المناسب.
- تحديد هجمات اليوم صفر: يمكن لكشف الحزم الشاذة المساعدة في تحديد الهجمات غير المعروفة سابقًا أو هجمات اليوم صفر التي قد لا يتم رصدها بواسطة طرق الكشف التقليدية القائمة على التواقيع.
- تقليل الإيجابيات الكاذبة: يمكن لخوارزميات التعلم العميق التعلم من البيانات التاريخية والتمييز بدقة بين حركة المرور العادية وغير العادية في الشبكة، مما يقلل من تنبيهات الإيجابيات الكاذبة.
بالإضافة إلى تحديد الحزم الشاذة، يمكن لتقنيات التعلم العميق أيضًا تقديم رؤى حول خصائص وسلوكيات هذه الحزم. يمكن استخدام هذه المعلومات لتطوير أنظمة كشف تسلل أكثر فعالية وتعزيز أمن الشبكة بشكل عام.
نصيحة: يُعد تحديث نماذج التعلم العميق بانتظام باستخدام البيانات الجديدة أمرًا أساسيًا لضمان اكتشاف دقيق ومحدَّث للحزم غير الطبيعية.
تحديد التهديدات الدائمة المتقدمة
التهديدات الدائمة المتقدمة (APTs) هي هجمات سيبرانية متطورة للغاية و خفية تستهدف منظمات أو أفرادًا محددين على مدى فترة زمنية ممتدة. وغالبًا ما تُنفَّذ هذه التهديدات من قبل فاعلي تهديدات يتمتعون بتمويل جيد ومهارات عالية، مثل القراصنة المدعومين من دول أو مجموعات إجرامية سيبرانية منظمة. صُممت التهديدات الدائمة المتقدمة لتفادي تدابير الأمن التقليدية والبقاء غير مكتشفة لأطول فترة ممكنة، مما يسمح للمهاجمين بجمع معلومات حساسة، أو تعطيل العمليات، أو إحداث أضرار مالية.
الاستجابة الآلية والإصلاح
الاستجابة الآلية للحوادث
تُعد الاستجابة الآلية للحوادث مكونًا حيويًا في استراتيجيات الأمن السيبراني الحديثة. وتشمل استخدام الأتمتة لمختلف المهام والعمليات للاستجابة السريعة والفعالة للحوادث الأمنية. من خلال استخدام خوارزميات الذكاء الاصطناعي والتعلم الآلي، يمكن للمنظمات أتمتة اكتشاف التهديدات وتحليلها واحتواؤها، مما يقلل من الوقت والجهد المطلوب للتدخل اليدوي. وهذا يتيح لفِرق الأمن التركيز على مهام أكثر تعقيدًا واستراتيجية، بينما تُعالَج المهام الروتينية والمتكررة تلقائيًا.
التخفيف من التهديدات واحتواؤها
يُعد التخفيف من التهديدات واحتواؤها جانبين حاسمين في الأمن السيبراني. بمجرد اكتشاف تهديد، من المهم اتخاذ إجراء فوري لتقليل تأثيره ومنع مزيد من الأضرار. ويشمل ذلك تنفيذ استراتيجيات وإجراءات لتحييد التهديد ومنعه من الانتشار أو التسبب في أضرار. يلعب تعزيز اكتشاف التهديدات دورًا حيويًا في هذه العملية، إذ يتيح للمنظمات تحديد التهديدات والاستجابة لها بشكل أكثر فعالية. من خلال استخدام تقنيات مدعومة بالذكاء الاصطناعي، مثل التعلم الآلي والتعلم العميق، يمكن للمنظمات تعزيز قدرات اكتشاف التهديدات لديها و تحسين قدرتها على التخفيف من التهديدات السيبرانية واحتوائها .
سد الثغرات الأمنية
يُعد سد الثغرات الأمنية جانبًا حاسمًا في الأمن السيبراني يركز على معالجة نقاط الضعف والثغرات في البرمجيات والأنظمة. ويشمل ذلك تطبيق التحديثات والإصلاحات والتدقيقات لتخفيف المخاطر الأمنية المحتملة . من خلال سد الثغرات الأمنية بانتظام، يمكن للمنظمات تقليل احتمالية نجاح الهجمات السيبرانية بشكل كبير.
يُعدّ الاستجابة والتعافي الآليان جانباً حاسماً في أمن المعلومات. ويتضمن استخدام تقنيات وخوارزميات متقدمة للكشف عن حوادث الأمن والاستجابة لها في الوقت الفعلي. ومن خلال الاستجابة والتعافي الآليين، يمكن للمنظمات تقليل تأثير الهجمات السيبرانية والتخفيف بسرعة من أي أضرار محتملة. في simeononsecurity، ندرك أهمية الاستجابة والتعافي الآليين اليوم. يوفر موقعنا الإلكتروني رؤى وموارد أمنية خبيرة لمساعدتك على البقاء في طليعة أمن المعلومات. سواء كنت محترفاً في هذا المجال أو مهتماً ببساطة بالتعرف على المزيد، فإن simeononsecurity موردك الأساسي. قم بزيارة موقعنا لاكتشاف أحدث الاتجاهات وأفضل الممارسات فيما يتعلق بالخصوصية]( https://simeononsecurity.com )، والأمن، والتكنولوجيا. ابقَ على اطلاع وحافظ على نفسك من التهديدات السيبرانية. معاً، يمكننا بناء عالم رقمي أكثر أماناً.
الخلاصة
ختاماً، لقد أحدثت دمج تقنيات الذكاء الاصطناعي ثورة في مجال كشف التهديدات السيبرانية. ومن خلال الاستخبارات الأمنية المدعومة بالذكاء الاصطناعي، تمكّنت المنظمات من تعزيز قدرات تحليل البيانات، وأتمتة عمليات كشف التهديدات، ومراقبة أحداث الأمان في الوقت الفعلي. تتيح خوارزميات التعلم الآلي كشف الشذوذ من خلال تحليل الأنماط السلوكية، والتعرف على الأنماط، وإنشاء نماذج تنبؤية. تسهّل تقنيات معالجة اللغة الطبيعية تعدين النصوص لتحليل التهديدات، وتحليل المشاعر لمراقبة وسائل التواصل الاجتماعي، وكشف البرمجيات الخبيثة بناءً على اللغة. تتيح خوارزميات التعلم العميق تحديد التهديدات الدائمة المتقدمة من خلال تحليل حركة المرور في الشبكة، وكشف الحزم الشاذة، وتحليل أنماط التسلل. وأخيراً، تتيح أنظمة الاستجابة والتعافي الآلي الاستجابة الآلية للحوادث، والتخفيف من التهديدات، وإصلاح الثغرات الأمنية. لقد حسّن تطبيق الذكاء الاصطناعي في كشف التهديدات السيبرانية كفاءة وفعالية عمليات الأمان بشكل كبير، مما مكنّ المنظمات من الدفاع الاستباقي ضد التهديدات السيبرانية المتطورة. ومع استمرار تقدم التكنولوجيا، من الضروري أن تتبنى المنظمات الذكاء الاصطناعي كمكوّن أساسي في استراتيجية أمن المعلومات لديها.
الأسئلة الشائعة
كيف تعزز الاستخبارات الأمنية المدعومة بالذكاء الاصطناعي تحليل البيانات؟
تستخدم استخبارات التهديدات المدعومة بالذكاء الاصطناعي خوارزميات متقدمة لتحليل كميات كبيرة من البيانات وتحديد الأنماط والاتجاهات والشذوذ الذي قد يشير إلى تهديدات سيبرانية محتملة. يساعد هذا التحليل المعزز للبيانات المؤسسات على اكتساب رؤى أعمق حول وضعها الأمني واتخاذ قرارات أكثر استنارة.
ما هو الكشف التلقائي عن التهديدات؟
الكشف التلقائي عن التهديدات هو استخدام خوارزميات الذكاء الاصطناعي وتعلم الآلة لتحديد وتصنيف التهديدات السيبرانية المحتملة تلقائيًا في الوقت الفعلي. من خلال مراقبة حركة الشبكة وسلوك المستخدمين وسجلات النظام بشكل مستمر، يمكن لأنظمة الكشف التلقائي عن التهديدات اكتشاف الحوادث الأمنية والاستجابة لها بسرعة.
كيف تساهم المراقبة في الوقت الفعلي في كشف التهديدات السيبرانية؟
تسمح المراقبة في الوقت الفعلي للمؤسسات باكتشاف التهديدات السيبرانية والاستجابة لها أثناء حدوثها، مما يقلل من تأثير الحوادث الأمنية. من خلال مراقبة حركة الشبكة وسجلات النظام وسلوك المستخدمين بشكل مستمر، يمكن لأنظمة المراقبة في الوقت الفعلي تحديد التهديدات المحتملة والتخفيف منها بسرعة قبل أن تسبب أضرارًا كبيرة.
ما هو التحليل السلوكي في تعلم الآلة للكشف عن الشذوذ؟
يتضمن التحليل السلوكي في تعلم الآلة للكشف عن الشذوذ إنشاء نماذج أساسية للسلوك الطبيعي واستخدامها لتحديد الانحرافات التي قد تشير إلى تهديدات أمنية محتملة. من خلال تحليل أنماط سلوك المستخدم، يمكن لخوارزميات تعلم الآلة اكتشاف الشذوذ وإطلاق تنبيهات عند حدوث أنشطة مشبوهة.
كيف يساهم التعرف على الأنماط في الكشف عن الشذوذ؟
يتضمن التعرف على الأنماط في الكشف عن الشذوذ تحديد الأنماط المتكررة أو تسلسلات الأحداث التي قد تشير إلى تهديدات أمنية محتملة. من خلال تحليل كميات كبيرة من البيانات وتحديد الأنماط الشائعة المرتبطة بالتهديدات المعروفة، يمكن لخوارزميات تعلم الآلة اكتشاف الشذوذ وتحديد علامات عليها للتحقيق الإضافي.
ما هو النمذجة التنبؤية في تعلم الآلة للكشف عن الشذوذ؟
تتضمن النمذجة التنبؤية في تعلم الآلة للكشف عن الشذوذ استخدام البيانات التاريخية لتدريب نماذج قادرة على التنبؤ بالتهديدات الأمنية المستقبلية. من خلال تحليل الأنماط والاتجاهات في الحوادث الأمنية السابقة، يمكن لخوارزميات تعلم الآلة تحديد التهديدات المستقبلية المحتملة واتخاذ إجراءات استباقية لمنعها.
Related Posts