
بناء جدار حماية بشري: تدريب الموظفين على الأمن

Table of Contents
بناء جدار حماية بشري: تدريب الموظفين على الأمن السيبراني
في العصر الرقمي اليوم، يشكل الأمن السيبراني مصدر قلق مهمًا للمؤسسات بمختلف أحجامها. أصبحت الهجمات السيبرانية أكثر تكرارًا وتعقيدًا، لذا تحتاج الشركات إلى دفاع قوي ضد التهديدات المحتملة. يُعد تدريب الموظفين ليصبحوا جدار حماية بشريًا عنصرًا أساسيًا في استراتيجية أمن سيبراني متينة. عندما يمتلك الموظفون المعرفة والمهارات اللازمة لاكتشاف التهديدات السيبرانية والاستجابة لها، يمكنهم تقليل خطر الاختراق الأمني بدرجة كبيرة. يشرح هذا المقال أهمية التدريب، وتصميم برنامج فعال، واستراتيجيات إشراك الموظفين، وتحديات التنفيذ، وأساليب قياس أثر التدريب.
أبرز النقاط
- التدريب على الأمن السيبراني ضروري لحماية المؤسسات من الهجمات السيبرانية.
- يتطلب البرنامج الفعال تحديد الاحتياجات، وإعداد مواد جذابة، وتنفيذ هجمات محاكاة، وقياس النتائج.
- أشرك الموظفين برفع الوعي، وتعزيز المسؤولية، وتحفيز المشاركة، وتوفير دعم مستمر، وتشجيع الإبلاغ.
- تشمل التحديات مقاومة التغيير، وضعف الوعي، وضيق الوقت والموارد، وتخصيص التدريب للأدوار المختلفة، ومواكبة تطور التهديدات والتقنيات.
- قِس أثر التدريب بتقييم المعرفة والمهارات، وتتبع التغيرات السلوكية، وتحليل الحوادث، وحساب العائد على الاستثمار، ومقارنة الأداء.
فهم أهمية التدريب على الأمن السيبراني
تزايد تهديد الهجمات السيبرانية
أصبحت الهجمات السيبرانية تهديدًا أكثر شيوعًا وتعقيدًا. تواجه المؤسسات في مختلف القطاعات موجة مستمرة من الهجمات، من التصيد والبرمجيات الخبيثة إلى برامج الفدية واختراقات البيانات. وقد تؤدي هذه الهجمات إلى عواقب خطيرة، منها الخسائر المالية والإضرار بالسمعة والمسؤولية القانونية.
توضح الإحصاءات التالية خطورة الوضع:
| نوع الهجوم | التكرار |
|---|---|
| التصيد | 1.5 مليون محاولة شهريًا |
| البرمجيات الخبيثة | 350,000 متغير جديد يوميًا |
| برامج الفدية | أضرار بقيمة 20 مليار دولار في 2020 |
توضح هذه الأرقام حجم الهجمات السيبرانية وأثرها، وتبرز الحاجة الملحة إلى إعطاء الأولوية لتدريب الموظفين. فعندما يمتلك الموظفون المعرفة والمهارات اللازمة لاكتشاف التهديدات والاستجابة لها، ينخفض خطر نجاح الهجمات بدرجة كبيرة.
- الهجمات السيبرانية تهديد شائع ومتطور.
- تواجه المؤسسات التصيد والبرمجيات الخبيثة وبرامج الفدية واختراقات البيانات باستمرار.
- قد تشمل العواقب خسائر مالية وإضرارًا بالسمعة ومسؤولية قانونية.
- تحدث 1.5 مليون محاولة تصيد شهريًا، ما يوضح حجم المشكلة.
- تتطور البرمجيات الخبيثة باستمرار، ويُكتشف 350,000 متغير جديد يوميًا.
- تسببت برامج الفدية وحدها بأضرار بلغت 20 مليار دولار في 2020.
- تساعد أولوية تدريب الموظفين على خفض خطر نجاح الهجمات السيبرانية.
دور الموظفين في الأمن السيبراني
يؤدي الموظفون دورًا مهمًا في حماية الأصول الرقمية للمؤسسة. فهم خط الدفاع الأول ضد التهديدات السيبرانية، ويمكن أن تؤثر أعمالهم اليومية بدرجة كبيرة في الوضع الأمني العام. ينبغي أن يفهموا المخاطر والثغرات الموجودة في البيئة الرقمية، وأن يعرفوا أفضل الممارسات والبروتوكولات التي تحد منها. ومن خلال اتباع سياسات الأمن وإجراءاته، يمكن للموظفين المساعدة في منع الاختراقات وحماية المعلومات الحساسة.
تصميم برنامج فعال للتدريب على الأمن السيبراني
تحديد احتياجات التدريب وأهدافه
لتصميم برنامج فعال، ابدأ بتحديد احتياجات التدريب وأهدافه المحددة. قيّم المعرفة والمهارات الحالية لدى الموظفين، وافهم مخاطر الأمن السيبراني والتحديات الخاصة بالمؤسسة. يساعد التقييم والتحليل الشاملان للبنية التحتية والممارسات الأمنية الحالية في تحديد الثغرات ومجالات التحسين.
بعد تحديد الاحتياجات، ضع أهدافًا واضحة للبرنامج. يجب أن تتوافق هذه الأهداف مع أهداف الأمن السيبراني العامة للمؤسسة وأن تعالج مجالات التحسين المحددة. ينبغي أن تكون الأهداف محددة وقابلة للقياس والتحقيق وذات صلة ومقيدة بزمن (SMART). يضمن ذلك تركيز البرنامج وتحقيق نتائج ملموسة.
تشمل عملية تحديد الاحتياجات والأهداف ما يلي:
- تقييم المعرفة والمهارات الحالية لدى الموظفين
- تحليل البنية التحتية والممارسات الحالية للأمن السيبراني
- تحديد الثغرات ومجالات التحسين
- وضع أهداف واضحة ومحددة تتوافق مع أهداف الأمن السيبراني العامة
نصيحة: أعد تقييم احتياجات التدريب وأهدافه بانتظام لمواكبة تغير مشهد الأمن السيبراني ومعالجة التهديدات الناشئة.
إعداد مواد تدريب جذابة وتفاعلية
تُعد المواد الجذابة والتفاعلية مهمة لفعالية التدريب على الأمن السيبراني. تساعد الوسائل البصرية مثل الرسوم المعلوماتية والفيديوهات الموظفين على فهم المفاهيم المعقدة وتذكر المعلومات. كما تساعد الأمثلة الواقعية ودراسات الحالة الموظفين على ربط المادة بعملهم اليومي وفهم صلة الأمن السيبراني به.
لزيادة المشاركة، أدرج عناصر تفاعلية مثل الاختبارات القصيرة والسيناريوهات. تتيح هذه العناصر للموظفين المشاركة الفعلية في التعلم وتطبيق معرفتهم على مواقف عملية. ويمكن أن تضيف عناصر التلعيب، مثل لوحات المتصدرين والمكافآت، المنافسة والتحفيز.
راعِ تفضيلات التعلم لدى الموظفين. فقد يفضل بعضهم التعلم البصري، بينما يفضل آخرون التعلم السمعي أو الحركي. قدم صيغًا متنوعة، مثل النصوص والفيديوهات والتمارين العملية، لتناسب أساليب التعلم المختلفة.
من المهم أيضًا اختيار طريقة تقديم مواد التدريب. توفر المنصات عبر الإنترنت وأنظمة إدارة التعلم وسيلة مريحة لإتاحة المواد للموظفين. كما ينبغي تقديم تحديثات منتظمة ومراجعات تذكيرية للحفاظ على حداثة المواد وصلتها بمجال الأمن السيبراني سريع التغير.
تنفيذ سيناريوهات محاكاة الهجمات السيبرانية
تُعد سيناريوهات محاكاة الهجمات السيبرانية مكونًا أساسيًا في برنامج التدريب الفعال. فعند تعريض الموظفين لتهديدات واقعية في بيئة مضبوطة، تستطيع المؤسسات تقييم استعدادهم وتحديد مجالات التحسين. تحاكي هذه السيناريوهات أنواعًا مختلفة من الهجمات، مثل رسائل التصيد وإصابات البرمجيات الخبيثة وتقنيات الهندسة الاجتماعية. وهذا يختبر قدرة الموظفين على اكتشاف التهديدات والاستجابة لها.
يتضمن تنفيذ سيناريوهات محاكاة الهجمات عدة خطوات أساسية:
- التخطيط والإعداد: حدد الأهداف والنطاق والنتائج المطلوبة قبل بدء المحاكاة. واختر أساليب الهجوم التي ستحاكيها ومستوى صعوبتها.
- تطوير السيناريو: أنشئ سيناريوهات واقعية تحاكي هجمات حقيقية، مثل تصميم رسائل تصيد أو إنشاء مواقع ضارة أو تطوير برمجيات خبيثة محاكاة.
- التنفيذ والتقييم: عرّض الموظفين للهجمات المحاكاة، وراقب استجاباتهم وقيّمها. يتيح ذلك معرفة مدى قدرتهم على اكتشاف التهديدات والتعامل معها بفعالية.
- المراجعة والتعلم: بعد المحاكاة، قدم ملاحظات وتوجيهات للموظفين. ناقش النتائج، وحدد مجالات التحسين، ووفر موارد تدريب إضافية.
تساعد سيناريوهات محاكاة الهجمات السيبرانية المؤسسات على اكتشاف الثغرات ورفع وعي الموظفين بالمخاطر. ومن خلال تجربة هذه الهجمات، يتعرف الموظفون على أساليب مجرمي الإنترنت ويطورون مهارات حماية أنفسهم والمؤسسة.
نصيحة: حدّث السيناريوهات بانتظام كي تعكس أحدث التهديدات وأساليب الهجوم.
قياس فعالية التدريب
قِس فعالية التدريب على الأمن السيبراني لتقييم أثره واتخاذ قرارات مستنيرة بشأن تحسينه. فمن خلال تقييم جوانب مختلفة من البرنامج، تستطيع المؤسسات تحديد مدى فعاليته ومجالات تطويره. تشمل المقاييس الأساسية ما يلي:
- اكتساب المعرفة والمهارات: قيّم مدى اكتساب الموظفين المعرفة وتطويرهم مهارات اكتشاف التهديدات السيبرانية والاستجابة لها.
- تغير السلوك والامتثال: تتبع تغير السلوك، مثل الالتزام بسياسات الأمن وإجراءاته واتباع أفضل الممارسات.
- تحليل بيانات الحوادث والاختراقات: حلل بيانات الحوادث والاختراقات لتحديد ما إذا كان التدريب قد أدى إلى تقليلها.
- العائد على الاستثمار (ROI): قارن تكاليف البرنامج بالفوائد المحققة لتحديد أثره المالي.
- مقارنة الأداء: قارن أداء الموظفين الذين تلقوا التدريب بمن لم يتلقوه، أو قارنه بالمعايير المرجعية في القطاع.
لقياس أثر التدريب بفعالية، ضع أهدافًا واضحة، وحدد مقاييس ذات صلة، واستخدم أساليب تقييم مناسبة. أجرِ تقييمات منتظمة لتتبع التقدم وتحديد مجالات التحسين. يساعد الرصد والتقييم المستمران على ضمان استعداد الموظفين للدفاع ضد التهديدات السيبرانية.
التحسين والتكيف المستمران
التحسين والتكيف المستمران ضروريان في التدريب على الأمن السيبراني. فالتهديدات الحديثة وأساليب الهجوم تتطور ، لذا من المهم متابعة المستجدات وتعديل برامج التدريب وفقًا لها. إليك بعض الاستراتيجيات:
إشراك الموظفين في التدريب على الأمن السيبراني
بناء الوعي والعقلية الأمنية
يُعد بناء الوعي والعقلية الأمنية لدى الموظفين أساسيًا لإنشاء جدار حماية بشري قوي ضد التهديدات السيبرانية. ومن خلال غرس الشعور بالمسؤولية واليقظة، تستطيع المؤسسات تشجيع موظفيها على حماية المعلومات الحساسة والمساعدة في منع الاختراقات.
تعزيز ثقافة المسؤولية
يساعد تعزيز ثقافة المسؤولية على بناء وضع أمني قوي داخل المؤسسة. فعندما يشعر الموظفون بالملكية والمساءلة، يمكنهم العمل معًا للحفاظ على ضمانات الأمن وحماية المعلومات الحساسة. ويمكن تحقيق ذلك بالاستراتيجيات التالية:
تحفيز مشاركة الموظفين
يُعد تحفيز مشاركة الموظفين أساسيًا لنجاح برنامج التدريب. وتساعد ثقافة المشاركة والتحفيز على بناء جدار حماية بشري مرن يساهم بفاعلية في حماية البيانات والأنظمة الحساسة.
توفير دعم وموارد مستمرة
بصفتك متخصصًا في الأمن السيبراني، وفر للموظفين دعمًا وموارد مستمرة كي تبقى معارفهم ومهاراتهم حديثة. يساعد ذلك على بقائهم يقظين ومبادرين في اكتشاف التهديدات السيبرانية المحتملة والحد منها. إليك بعض الاستراتيجيات:
- تحديث التدريب بانتظام: عقد جلسات تدريبية منتظمة حول أحدث التهديدات والاتجاهات وأفضل الممارسات. يساعد ذلك الموظفين على البقاء مطلعين وتكييف ممارساتهم الأمنية.
- إتاحة قاعدة معرفية: أنشئ قاعدة معرفية مركزية أو مكتبة موارد تضم المعلومات والإرشادات والموارد المتعلقة بالأمن السيبراني. تتيح للموظفين العثور على الإجابات ومعرفة التهديدات الناشئة.
- حملات التوعية الأمنية: أطلق حملات تؤكد أهمية الأمن السيبراني وتعزز ثقافة الأمن في المؤسسة. استخدم الملصقات ورسائل التذكير عبر البريد الإلكتروني والأنشطة التفاعلية.
نصيحة: شجع الموظفين على مشاركة تجاربهم ودروسهم في الأمن السيبراني لبناء بيئة تعلم تعاونية.
- التواصل المنتظم: حافظ على قنوات تواصل مفتوحة بشأن تحديثات الأمن وتغييرات السياسات وإجراءات الإبلاغ عن الحوادث. يساعد ذلك الموظفين على معرفة التغييرات والإبلاغ سريعًا عن الأنشطة المشبوهة.
- مكتب دعم تقنية المعلومات: وفر مكتب دعم أو فريقًا مخصصًا لمساعدة الموظفين في الاستفسارات المتعلقة بالأمن السيبراني واستكشاف الأعطال والاستجابة للحوادث. سيكون لدى الموظفين مصدر موثوق يلجؤون إليه عند مواجهة مشكلات أمنية.
- المكافأة والتقدير: كرّم وكافئ الموظفين الذين يشاركون بفاعلية في التدريب ويطبقون ممارسات أمنية جيدة. يمكن استخدام الحوافز والشهادات والتقدير العلني لتشجيع الموظفين على إعطاء الأولوية للأمن السيبراني.
- التحسين المستمر: قيّم فعالية برنامج التدريب بانتظام واجمع ملاحظات الموظفين. استخدمها لإجراء التحسينات وتكييف التدريب مع التهديدات الناشئة واحتياجات الموظفين المتغيرة.
تساعد هذه الاستراتيجيات على ضمان حصول الموظفين على الدعم والموارد اللازمة للمساهمة بفاعلية في جهود الأمن السيبراني للمؤسسة.
تشجيع الإبلاغ والاستجابة للحوادث
شجع الموظفين على الإبلاغ عن الحوادث الأمنية والاستجابة لها بفعالية. تساعد ثقافة الشفافية والمساءلة الموظفين على المشاركة في حماية المعلومات الحساسة والحد من التهديدات المحتملة.
يمكن للمؤسسات تشجيع الإبلاغ والاستجابة للحوادث من خلال:
- توفير إرشادات وإجراءات واضحة للإبلاغ عن الحوادث الأمنية، كي يفهم الموظفون الخطوات التي يجب اتخاذها عند اكتشاف تهديد محتمل.
- توفير قنوات إبلاغ مجهولة الهوية لتخفيف المخاوف من الانتقام أو الحكم، وتمكين الموظفين من الإبلاغ دون خشية العواقب السلبية.
- تقدير الموظفين ومكافأتهم عندما يبادرون إلى الإبلاغ عن الحوادث والاستجابة لها بفعالية.
- التواصل المنتظم بشأن أثر الإبلاغ والاستجابة في الوضع الأمني للمؤسسة، مع إبراز النتائج الإيجابية وقيمة مشاركة الموظفين.
تساعد هذه الاستراتيجيات على إنشاء بيئة يشعر فيها الموظفون بالقدرة على الإبلاغ سريعًا واتخاذ إجراءات مناسبة للحد من المخاطر. ويعزز هذا النهج الاستباقي قدرة المؤسسة على اكتشاف الحوادث والاستجابة لها، ويحد من أثر التهديدات السيبرانية المحتمل.
التغلب على تحديات التدريب على الأمن السيبراني
مقاومة التغيير وضعف الوعي
تُعد مقاومة التغيير وضعف الوعي من التحديات الشائعة عند تنفيذ برامج التدريب على الأمن السيبراني. فقد يقاوم الموظفون التغيير خوفًا من المجهول أو اعتقادًا منهم أن الأمن السيبراني مسؤولية قسم تقنية المعلومات وحده. وقد لا يفهم كثير منهم تمامًا العواقب المحتملة للاختراق الأمني أو دورهم في منع مثل هذه الحوادث.
يمكن للمؤسسات اتخاذ عدة خطوات لمعالجة هذه التحديات:
- التثقيف والتواصل: قدم معلومات واضحة وموجزة عن أهمية الأمن السيبراني والمخاطر المحتملة. ويساعد التواصل والتحديث المنتظم على رفع الوعي وإبقاء الأمن السيبراني حاضرًا في أذهان الموظفين.
- المشاركة والانخراط: أشرك الموظفين في تصميم برنامج التدريب وتطويره لزيادة تقبلهم وتحفيزهم. كما تجعل الأنشطة التفاعلية والعملية التدريب أكثر فعالية ومتعة.
- دعم القيادة: يساعد دعم القيادة على التغلب على مقاومة التغيير. فعندما يروج القادة للتدريب ويشاركون فيه، يرسلون رسالة قوية عن أهمية البرنامج.
- الحوافز والمكافآت: قدم حوافز ومكافآت لإكمال وحدات التدريب أو إظهار ممارسات أمن سيبراني جيدة، ما يحفز الموظفين على المشاركة الفعالة.
- التعزيز المستمر: يجب ألا يكون التدريب حدثًا لمرة واحدة. بل ينبغي أن يكون عملية مستمرة تتضمن مراجعات وتحديثات منتظمة لإبقاء الموظفين على اطلاع بالتهديدات الجديدة وأفضل الممارسات.
من خلال معالجة مقاومة التغيير وضعف الوعي، تستطيع المؤسسات بناء جدار حماية بشري قوي وجعل الموظفين خط الدفاع الأول ضد التهديدات السيبرانية.
معالجة قيود الوقت والموارد
في مجال الأمن السيبراني سريع التغير، غالبًا ما يكون الوقت والموارد محدودين. ومع ذلك، ينبغي إعطاء التدريب الأولوية لضمان أمن المؤسسة. يساعد التخصيص الفعال للوقت والموارد على معالجة هذه القيود وتعظيم أثر التدريب. إليك بعض الاستراتيجيات:
تخصيص التدريب للأدوار والمستويات المختلفة
خصص التدريب على الأمن السيبراني للأدوار والمستويات المختلفة في المؤسسة لضمان فعاليته. فلكل دور مسؤوليات ومستويات وصول مختلفة، ما يتطلب معارف ومهارات مختلفة للحد من التهديدات. يساعد تخصيص المحتوى وطرق تقديمه وفق هذه الاختلافات الموظفين على فهم صلة الأمن السيبراني بمهامهم.
يمكن للمؤسسات اتباع الأساليب التالية:
- التدريب حسب الدور: حدد المعرفة والمهارات المطلوبة لكل دور، وأعد مواد تعالج تلك الاحتياجات. ويشمل ذلك فهم التهديدات ذات الصلة، والتعامل الآمن مع البيانات، وإجراءات الاستجابة للحوادث.
- التدريب حسب المستوى: أقرّ بأن مستويات الوعي والخبرة تختلف بين الموظفين. قدم تدريبًا يناسب معرفتهم وخبرتهم ويبني على ما يعرفونه بالفعل.
- سيناريوهات خاصة بالوظيفة: أدرج سيناريوهات وأمثلة مرتبطة بمهام الموظفين اليومية. يساعد ذلك على فهم أثر ممارسات الأمن السيبراني في عملهم وعواقب عدم اتباع البروتوكولات.
- التعلم المستمر: تتطور التهديدات والتقنيات باستمرار، لذا وفر تدريبًا وموارد مستمرة، مثل الدورات التذكيرية الدورية والمقالات ذات الصلة، وشجع المشاركة في مؤتمرات القطاع وندواته عبر الإنترنت.
يساعد تخصيص التدريب للأدوار والمستويات المختلفة على تزويد الموظفين بالمعرفة والمهارات اللازمة لحماية المؤسسة بفعالية. ويفهم الموظفون من خلال ذلك أهمية الأمن السيبراني ودورهم في الحفاظ على بيئة آمنة.
التعامل مع دوران الموظفين وتهيئة الجدد
يطرح دوران الموظفين وتهيئة الموظفين الجدد تحديات خاصة في التدريب على الأمن السيبراني. يجب ضمان حصول الموظفين الجدد على التدريب اللازم لفهم دورهم في الحفاظ على الأمن. راعِ النقاط التالية:
- طوّر برنامج تهيئة شاملًا يجعل التدريب على الأمن السيبراني عنصرًا أساسيًا. غطِّ الأساسيات، مثل إدارة كلمات المرور وحماية البيانات والتعرف على محاولات التصيد.
- عيّن مرشدًا أو زميلًا مختصًا بالأمن السيبراني للموظفين الجدد. يمكنه تقديم الإرشاد والدعم والإجابة عن الأسئلة ومساعدتهم على فهم السياسات والإجراءات.
- أجرِ جلسات تدريب تذكيرية منتظمة لجميع الموظفين، بمن فيهم المنضمون حديثًا. يضمن ذلك اطلاع الجميع على أحدث التهديدات وأفضل الممارسات وسياسات المؤسسة.
- نفذ عملية لنقل المعرفة عند مغادرة الموظفين. وثّق خبراتهم في الأمن السيبراني وشاركها مع الفريق المتبقي لتقليل أثر دوران الموظفين في الوضع الأمني للمؤسسة.
- قيّم وحسّن برنامج التهيئة والتدريب باستمرار بناءً على ملاحظات الموظفين الجدد وفريق الأمن السيبراني. تساعد هذه الملاحظات على تحديد التحسينات اللازمة والحفاظ على فعالية التدريب وصلته.
- ابنِ ثقافة الوعي والمسؤولية الأمنية في المؤسسة كلها. شجع الموظفين الجدد والحاليين على المساهمة بفاعلية في الحفاظ على الأمن من خلال التواصل المنتظم وحملات التوعية وتقدير الممارسات المتميزة.
نصيحة: أدرج التدريب على الأمن السيبراني في عملية تهيئة الموظفين الجدد لضمان امتلاكهم المعرفة والمهارات اللازمة لحماية المؤسسة.
مواكبة التهديدات والتقنيات المتطورة
بصفتك متخصصًا في الأمن السيبراني، تابع التغير السريع في التهديدات والتقنيات. فالتقدم التقني وتزايد تعقيد الهجمات السيبرانية يتطلبان يقظة مستمرة وتدابير استباقية. إليك بعض الاستراتيجيات:
- التعلم والتدريب المستمران: استثمر بانتظام في البرامج التدريبية وورش العمل لضمان اكتساب الموظفين أحدث المعارف والمهارات. ويشمل ذلك التهديدات الناشئة وطرق الهجوم الجديدة والتقنيات المتطورة.
- المشاركة في مجتمعات القطاع: شارك في مؤتمرات الأمن السيبراني والمنتديات والمجتمعات عبر الإنترنت للتواصل مع الزملاء وتبادل الخبرات والتعلم من الخبراء. ناقش الاتجاهات الناشئة وأفضل الممارسات والحلول المبتكرة.
- تبادل معلومات التهديدات: تعاون مع المؤسسات الأخرى ومجموعات القطاع والجهات الحكومية لتبادل معلومات التهديدات. يساعد تجميع الموارد ومشاركة المعلومات عن التهديدات الجديدة وأساليب الهجوم على تعزيز الدفاع الجماعي.
- اتباع نهج قائم على المخاطر: أعطِ الأولوية لجهود الأمن السيبراني بناءً على تقييمات المخاطر ومعلومات التهديدات. حدد الأصول المهمة، وقيّم الثغرات، ونفذ الضوابط المناسبة للحد من المخاطر.
نصيحة: راجع سياسات الأمن السيبراني وإجراءاته وحدّثها بانتظام لتتوافق مع أحدث معايير القطاع وأفضل الممارسات.
- الاستثمار في التقنيات المتقدمة: استخدم تقنيات مثل الذكاء الاصطناعي (AI) والتعلم الآلي (ML) وتحليلات السلوك لاكتشاف التهديدات الناشئة والاستجابة لها في الوقت الفعلي.
- متابعة التغييرات التنظيمية: تابع التغييرات التنظيمية ومتطلبات الامتثال المتعلقة بالأمن السيبراني. افهم آثار القوانين الجديدة، مثل قوانين حماية البيانات والخصوصية، ومواءمة ممارسات المؤسسة معها.
- تمارين الفريق الأحمر واختبار الاختراق: أجرِ تمارين الفريق الأحمر واختبارات الاختراق بانتظام لتحديد الثغرات في الأنظمة والعمليات قبل أن يستغلها المهاجمون.
يساعد اتباع هذه الاستراتيجيات المؤسسات على تعزيز وضعها الأمني والحد من مخاطر التهديدات والتقنيات المتطورة.
قياس أثر التدريب على الأمن السيبراني
تقييم اكتساب المعرفة والمهارات
قيّم المعرفة والمهارات التي اكتسبها الموظفون من خلال التدريب لتحديد فعالية البرنامج. ويساعد قياس مستوى الفهم والكفاءة على اكتشاف مجالات التحسين وتخصيص المبادرات التدريبية المستقبلية.
يمكن للمؤسسات استخدام أساليب مختلفة، منها:
- التقييمات الكتابية: اختبر فهم مفاهيم الأمن السيبراني وأفضل الممارسات والبروتوكولات بأسئلة متعددة الخيارات أو إجابات قصيرة أو تمارين قائمة على سيناريوهات.
- التمارين العملية: أتح للموظفين تطبيق معرفتهم في سيناريوهات محاكاة، مثل تحديد التهديدات والاستجابة لها، أو تحليل الرسائل المشبوهة، أو اكتشاف ثغرات في نظام.
- الهجمات المحاكاة: اختبر قدرة الموظفين على التعرف على التهديدات الواقعية والاستجابة لها. يمكن محاكاة محاولات التصيد وإصابات البرمجيات الخبيثة وأساليب الهندسة الاجتماعية.
- الملاحظة والملاحظات: راقب سلوك الموظفين واجمع ملاحظات المشرفين والزملاء لمعرفة كيفية تطبيقهم للمعرفة والمهارات في العمل اليومي.
- مقاييس الأداء: تتبع مؤشرات مثل عدد الحوادث المبلغ عنها، ونتائج محاكاة التصيد، وإكمال وحدات التوعية الأمنية.
قيّم أساليب التقييم وحدّثها بانتظام لتواكب التهديدات والتقنيات المتطورة. يساعد التقييم المستمر لاكتساب المعرفة والمهارات على ضمان امتلاك الموظفين القدرات اللازمة للدفاع ضد الهجمات.
تتبع تغير السلوك والامتثال
يُعد تتبع تغير السلوك والامتثال جانبًا مهمًا من قياس فعالية التدريب. فمن خلال مراقبة سلوك الموظفين والتزامهم ببروتوكولات الأمن، تستطيع المؤسسات تقييم أثر برامجها وتحديد مجالات التحسين.
إحدى الطرق الفعالة هي إجراء تقييمات منتظمة لمعرفة الموظفين بأفضل ممارسات الأمن السيبراني. ويمكن أن تشمل هذه التقييمات اختبارات قصيرة ومحاكاة وتمارين عملية تختبر قدرة الموظفين على اكتشاف التهديدات المحتملة والاستجابة لها.
ومن الطرق الأخرى مراقبة التزام الموظفين بالسياسات والإجراءات الأمنية من خلال تقارير الحوادث وسجلات الوصول وتدقيق الأنظمة. ويساعد تحليل هذه البيانات على تحديد أنماط عدم الامتثال أو المجالات التي تحتاج إلى تدريب إضافي.
يمكن للمؤسسات أيضًا الاستفادة من التكنولوجيا لتتبع التغير السلوكي والامتثال. توفر منصات التدريب على الوعي الأمني ملاحظات وتحليلات فورية حول مشاركة الموظفين وتقدمهم. ويمكنها تتبع معدلات إكمال التدريب ونتائج الاختبارات والمشاركة في سيناريوهات الهجوم المحاكاة.
من خلال تتبع تغير السلوك والامتثال، تكتسب المؤسسات معلومات قيّمة عن فعالية برامج التدريب. ويمكن استخدام البيانات لاتخاذ قرارات مدروسة بشأن المحتوى وطرق تقديمه والدعم المستمر. كما تساعد على إثبات العائد على الاستثمار وضمان امتلاك الموظفين المعرفة والمهارات اللازمة للحماية من التهديدات.
تحليل بيانات الحوادث والاختراقات
يُعد تحليل بيانات الحوادث والاختراقات خطوة أساسية لتقييم فعالية برامج التدريب. فهو يساعد المؤسسات على فهم أنواع الحوادث والاختراقات التي تقع، والثغرات المستغلة، وتأثير ذلك في الأعمال. ويساعد التحليل على تحديد مجالات التحسين وتوجيه مبادرات التدريب المستقبلية.
استخدم تصور البيانات لعرض المعلومات بوضوح واختصار. تساعد الرسوم البيانية والمخططات والخرائط الحرارية على اكتشاف الأنماط والاتجاهات والقيم الشاذة. وتمكّن هذه التصورات خبراء الأمن السيبراني من اتخاذ قرارات مدروسة وتحديد أولويات المعالجة.
ينبغي للمؤسسات أيضًا استخدام مقاييس الاستجابة للحوادث لقياس فعالية التدريب. وتشمل هذه المقاييس متوسط وقت اكتشاف الحوادث والاستجابة لها، وعدد الحوادث التي جرى احتواؤها بنجاح، ونسبة الحوادث الناتجة عن خطأ بشري. ويساعد تتبعها عبر الزمن على تقييم أثر التدريب في قدرات الاستجابة.
كما يمكن استخدام خوارزميات التعلم الآلي لتحليل بيانات الحوادث والاختراقات. تستطيع هذه الخوارزميات اكتشاف الأنماط والشذوذ في مجموعات البيانات الكبيرة، ما يساعد على اكتشاف التهديدات والاستجابة لها بفعالية أكبر. ويمكن أن تؤتمت عملية التحليل وتوفر الوقت والموارد.
باختصار، يُعد تحليل بيانات الحوادث والاختراقات ضروريًا لتقييم فعالية التدريب. ويساعد استخدام تصور البيانات ومقاييس الاستجابة وخوارزميات التعلم الآلي المؤسسات على اكتساب معلومات قيمة وتحسين وضعها الأمني.
قياس العائد على الاستثمار (ROI)
يساعد قياس العائد على الاستثمار (ROI) في التدريب على الأمن السيبراني المؤسسات على تقييم فعالية برامجها. يقدم العائد على الاستثمار مقياسًا كميًا للفوائد الناتجة عن التدريب، ويساعد على تبرير تخصيص الموارد واتخاذ قرارات مستنيرة. ويمكنه تقييم أثر التدريب في خفض الحوادث والخسائر المالية المرتبطة بالاختراقات وتحسين الوضع الأمني العام.
لقياس العائد على الاستثمار في التدريب، يمكن للمؤسسات مراعاة الأساليب التالية:
مقارنة الأداء وقياسه
قارن الأداء لتقييم فعالية برامج التدريب على الأمن السيبراني . فمن خلال قياس نتائج التدريب وتحليلها، تستطيع المؤسسات تحديد مجالات التحسين واتخاذ قرارات مستنيرة بشأن المبادرات المستقبلية. قيّم المقاييس والمؤشرات التي توضح أثر التدريب في معرفة الموظفين ومهاراتهم وسلوكهم. كما تتيح مقارنة الأداء بمعايير القطاع وأفضل ممارساته فهم الوضع الأمني للمؤسسة.
قياس أثر تدريب الأمن السيبر اني
الخاتمة
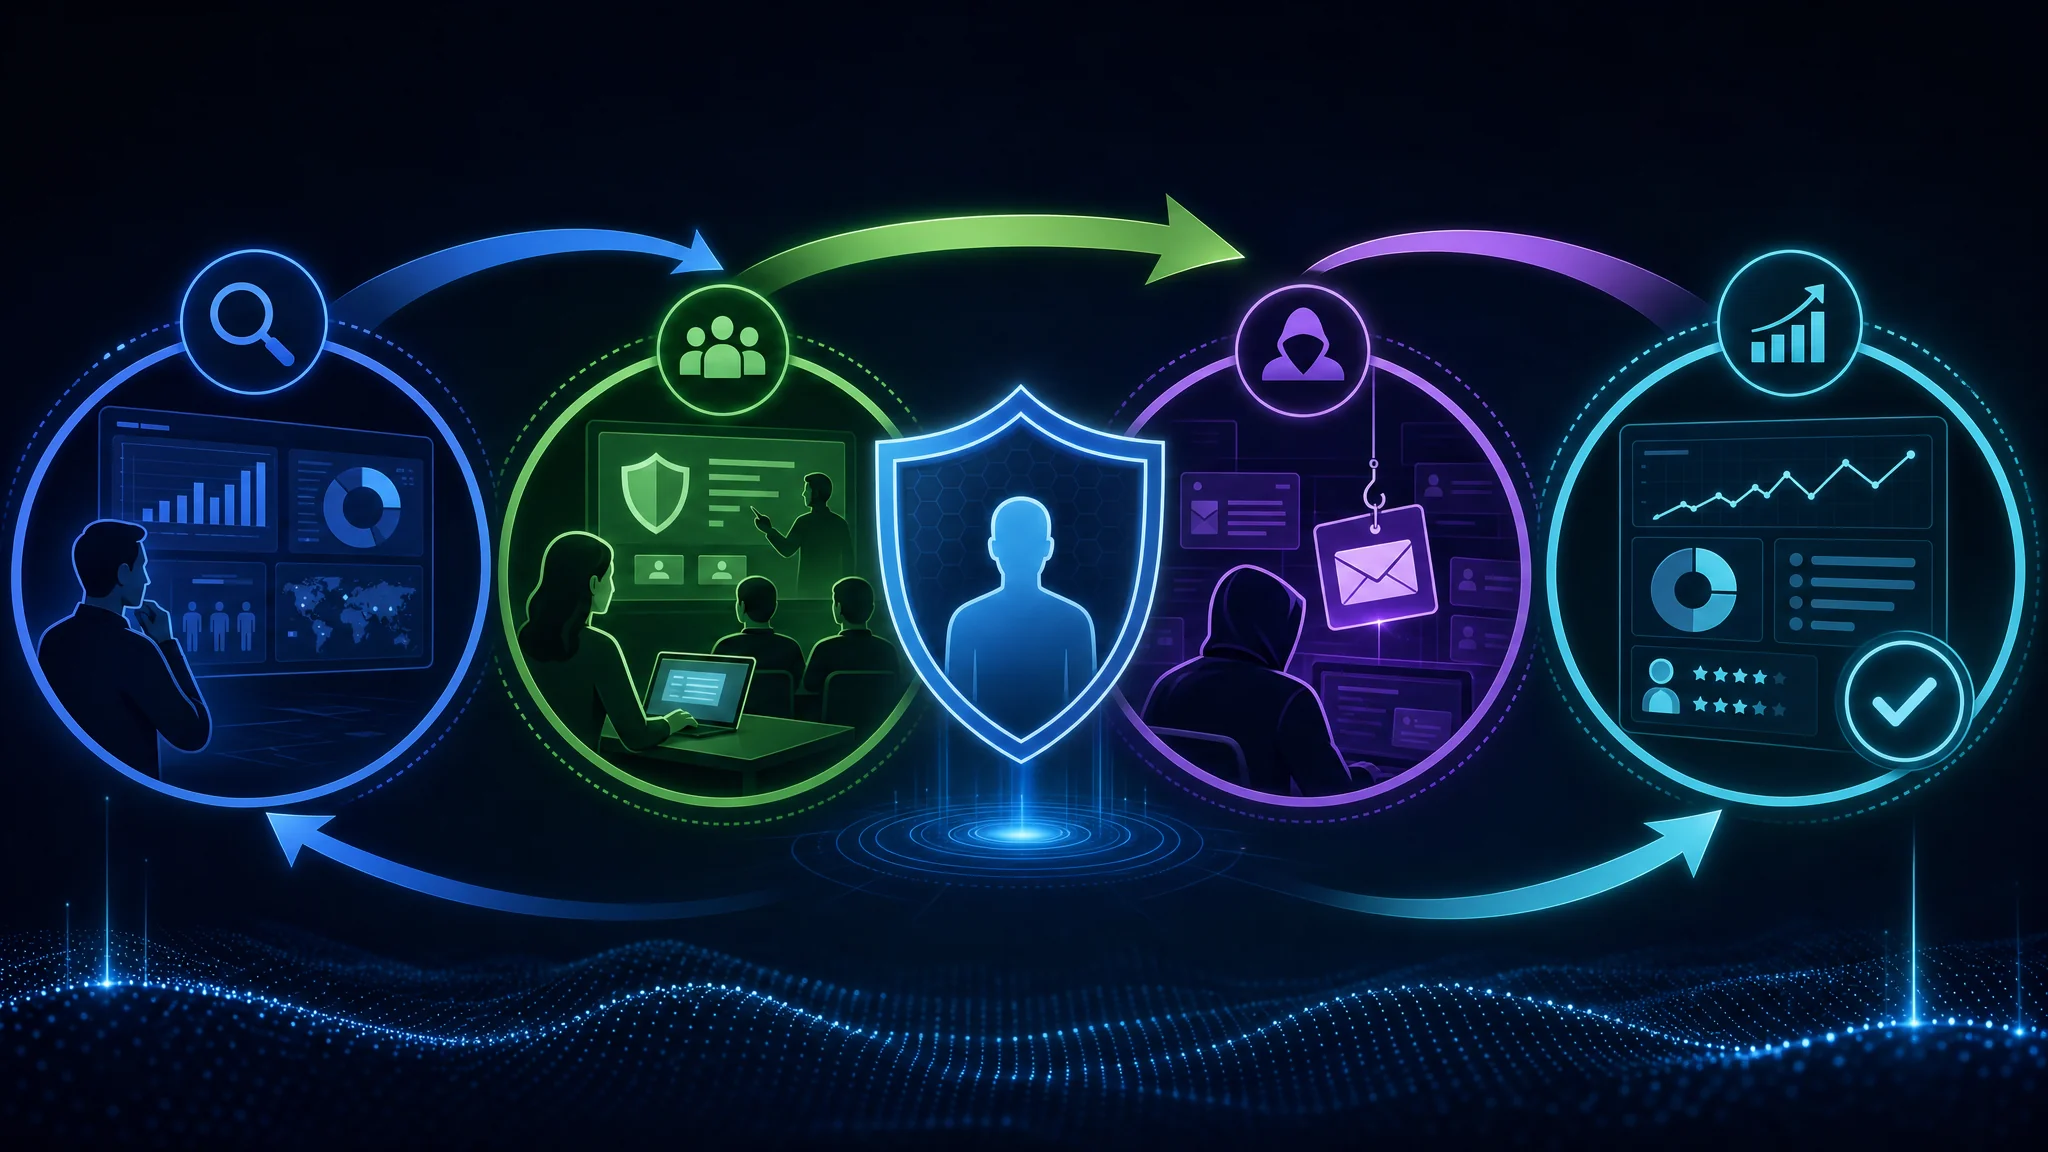
في الختام، يُعد تدريب الموظفين على الأمن السيبراني بالغ الأهمية. ويؤكد تزايد تهديد الهجمات السيبرانية ضرورة استثمار المؤسسات في برامج تزود موظفيها بالمعرفة والمهارات اللازمة لحماية المعلومات الحساسة. يؤدي الموظفون دورًا محوريًا، إذ يشكلون غالبًا خط الدفاع الأول ضد التهديدات. وقد يؤدي الاختراق الأمني إلى خسائر مالية وإضرار بالسمعة وعواقب قانونية.
يتطلب تصميم برنامج فعال تحديد احتياجات المؤسسة وأهدافها، وإنشاء مواد تدريب جذابة وتفاعلية، وتنفيذ سيناريوهات محاكاة الهجمات، وقياس فعالية التدريب باستمرار. أشرك الموظفين عبر بناء الوعي والعقلية الأمنية، وتعزيز ثقافة المسؤولية، وتحفيز المشاركة، وتوفير الدعم والموارد المستمرة، وتشجيع الإبلاغ والاستجابة للحوادث.
قد تواجه المؤسسات تحديات عند تنفيذ التدريب. ويمكن لمقاومة التغيير وضعف الوعي أن يعيقا نجاح البرامج. ينبغي معالجة قيود الوقت والموارد، وتخصيص التدريب للأدوار والمستويات المختلفة، والتعامل مع دوران الموظفين وتهيئة الجدد، ومواكبة التهديدات والتقنيات المتغيرة.
من الضروري قياس أثر التدريب لتقييم فعاليته. ويمكن ذلك بتقييم اكتساب المعرفة والمهارات، وتتبع تغير السلوك والامتثال، وتحليل بيانات الحوادث والاختراقات، وقياس العائد على الاستثمار، ومقارنة الأداء. يساعد تقييم الأثر على اكتشاف مجالات التحسين وإجراء التعديلات اللازمة لتعزيز الأمن السيبراني.
إن بناء جدار حماية بشري من خلال تدريب الموظفين خطوة أساسية لحماية المؤسسات من التهديدات السيبرانية. وتساعد البرامج الشاملة والمشاركة الفاعلة للموظفين على ترسيخ ثقافة أمنية ومرونة تنظيمية. ومع التغير السريع في التهديدات، يساعد التحسين والتكيف المستمران على الاستعداد للمخاطر. ومن خلال إعطاء التدريب الأولوية، يمكن للمؤسسات الحد من خطر الاختراقات وحماية أصولها القيّمة.
الأسئلة الشائعة
ما أهمية التدريب على الأمن السيبراني؟
يساعد التدريب الموظفين على فهم التهديدات والمخاطر المرتبطة بالهجمات السيبرانية، ويزودهم بالمعرفة والمهارات اللازمة لحماية أنفسهم والمؤسسة من الاختراقات المحتملة.
كيف يمكن للموظفين المساهمة في الأمن السيبراني؟
يساهم الموظفون باتباع أفضل الممارسات، مثل استخدام كلمات مرور قوية، والحذر من رسائل التصيد، والإبلاغ عن أي نشاط مريب. وتساعد أفعالهم على منع الاختراقات وحماية المعلومات الحساسة.
ما عواقب الاختراق الأمني؟
قد تشمل العواقب خسائر مالية وإضرارًا بسمعة المؤسسة ومسؤولية قانونية وفقدان ثقة العملاء. وقد يؤدي الاختراق أيضًا إلى سرقة البيانات والوصول غير المصرح به إلى الأنظمة وتعطيل العمليات.
كيف نجعل مواد التدريب جذابة وتفاعلية؟
أدرج عناصر متعددة الوسائط، مثل الفيديوهات والاختبارات التفاعلية. ويمكن أيضًا استخدام أساليب التلعيب والمكافآت والتحديات لتحفيز الموظفين وتحسين تجربتهم التعليمية.
لماذا يُعد قياس فعالية التدريب مهمًا؟
يساعد قياس الفعالية المؤسسات على تقييم أثر برامجها وتحديد مجالات التحسين. كما يتيح لها معرفة ما إذا كان الموظفون قد اكتسبوا المعرفة والمهارات اللازمة للحد من المخاطر السيبرانية بفعالية.
كيف يمكن تخصيص التدريب لأدوار ومستويات مختلفة؟
خصص المحتوى ليتناول مسؤوليات الوظائف ومتطلبات المهارات المحددة. وصمم برامج لمستويات خبرة مختلفة، من التدريب الأساسي على الوعي إلى تطوير المهارات التقنية المتقدمة.
Related Posts