
لم تعد الحاويات تشكّل حدودًا أمنية في عام 2026

Table of Contents
تشارك الحاويات نواة واحدة. وفي عام 2026، أثبتت أربع عائلات مستقلة من الثغرات أن خللًا واحدًا في النواة يكفي لمغادرة الحاوية والوصول إلى المضيف. تمنح Copy Fail وDirty Frag وFragnesia وCVE-2026-80521 مستخدمًا محليًا غير مميّز صلاحيات الجذر. وكل واحدة من هذه الثغرات تكسر حد الحاوية.
الجانب المقلق ليس العيوب نفسها، بل انخفاض كلفة اكتشاف الذكاء الاصطناعي لها، وكيف تسبب تصحيح واحد في ظهور عيب جديد.
يشرح هذا المقال كيفية عزل الحاويات لأعباء العمل، وسبب اعتماد هذا العزل الآن على أساس أضيق، وما تفعله كل ثغرة من ثغرات 2026، وتقنية العزل التي يمكنك الوثوق بها بدلًا منها.
النتيجة للقارئ: حدّد لكل عبء عمل مصدر الشيفرة، واعرف ميزات النواة التي يحتاج إليها، واختر بين الحاويات المقوّاة وحد الآلة الافتراضية المصغّرة. تعامل مع دراسات الحالة لعام 2026 على أنها أبحاث مؤرخة. راجع إرشادات المورّد الحالية قبل تعديل نواة الإنتاج.
الإجابة المختصرة
| السؤال | الإجابة المختصرة |
|---|---|
| هل تعزل الحاويات؟ | نعم، على مستوى العمليات ونظام الملفات. تشترك كل الحاويات في نواة واحدة، لذا تمثل عيوب النواة خطرًا مشتركًا |
| لماذا الآن؟ | خفّض البحث عن العيوب بمساعدة الذكاء الاصطناعي كلفة العثور على عيوب النواة. نُشر ما يقارب 6,000 ثغرة CVE للنواة حتى سبتمبر 2026 |
| ما الذي يكسر الحد؟ | أي تصعيد محلي للامتيازات في النواة. لا يتطلب الهروب إعدادًا خاطئًا للحاوية |
| هل يكفي تثبيت التصحيحات؟ | هو ضروري، لكن وتيرته لم تعد تواكب السباق. أحد تصحيحات 2026 أدخل خللًا جديدًا قابلًا للاستغلال |
| ما الخيار الأفضل؟ | الآلات الافتراضية المصغّرة مثل Firecracker أو Kata Containers، إذ تمنح كل عبء عمل نواته الخاصة |
| هل البديل مثالي؟ | لا. فالهايبرفايزر شيفرة أيضًا. لكن مساحة الهجوم أصغر بمراتب كثيرة، وهذا هو الفارق المهم |
كيف تعزل الحاويات
لفهم الحد، عليك أولًا فهم ما ليست عليه الحاوية.
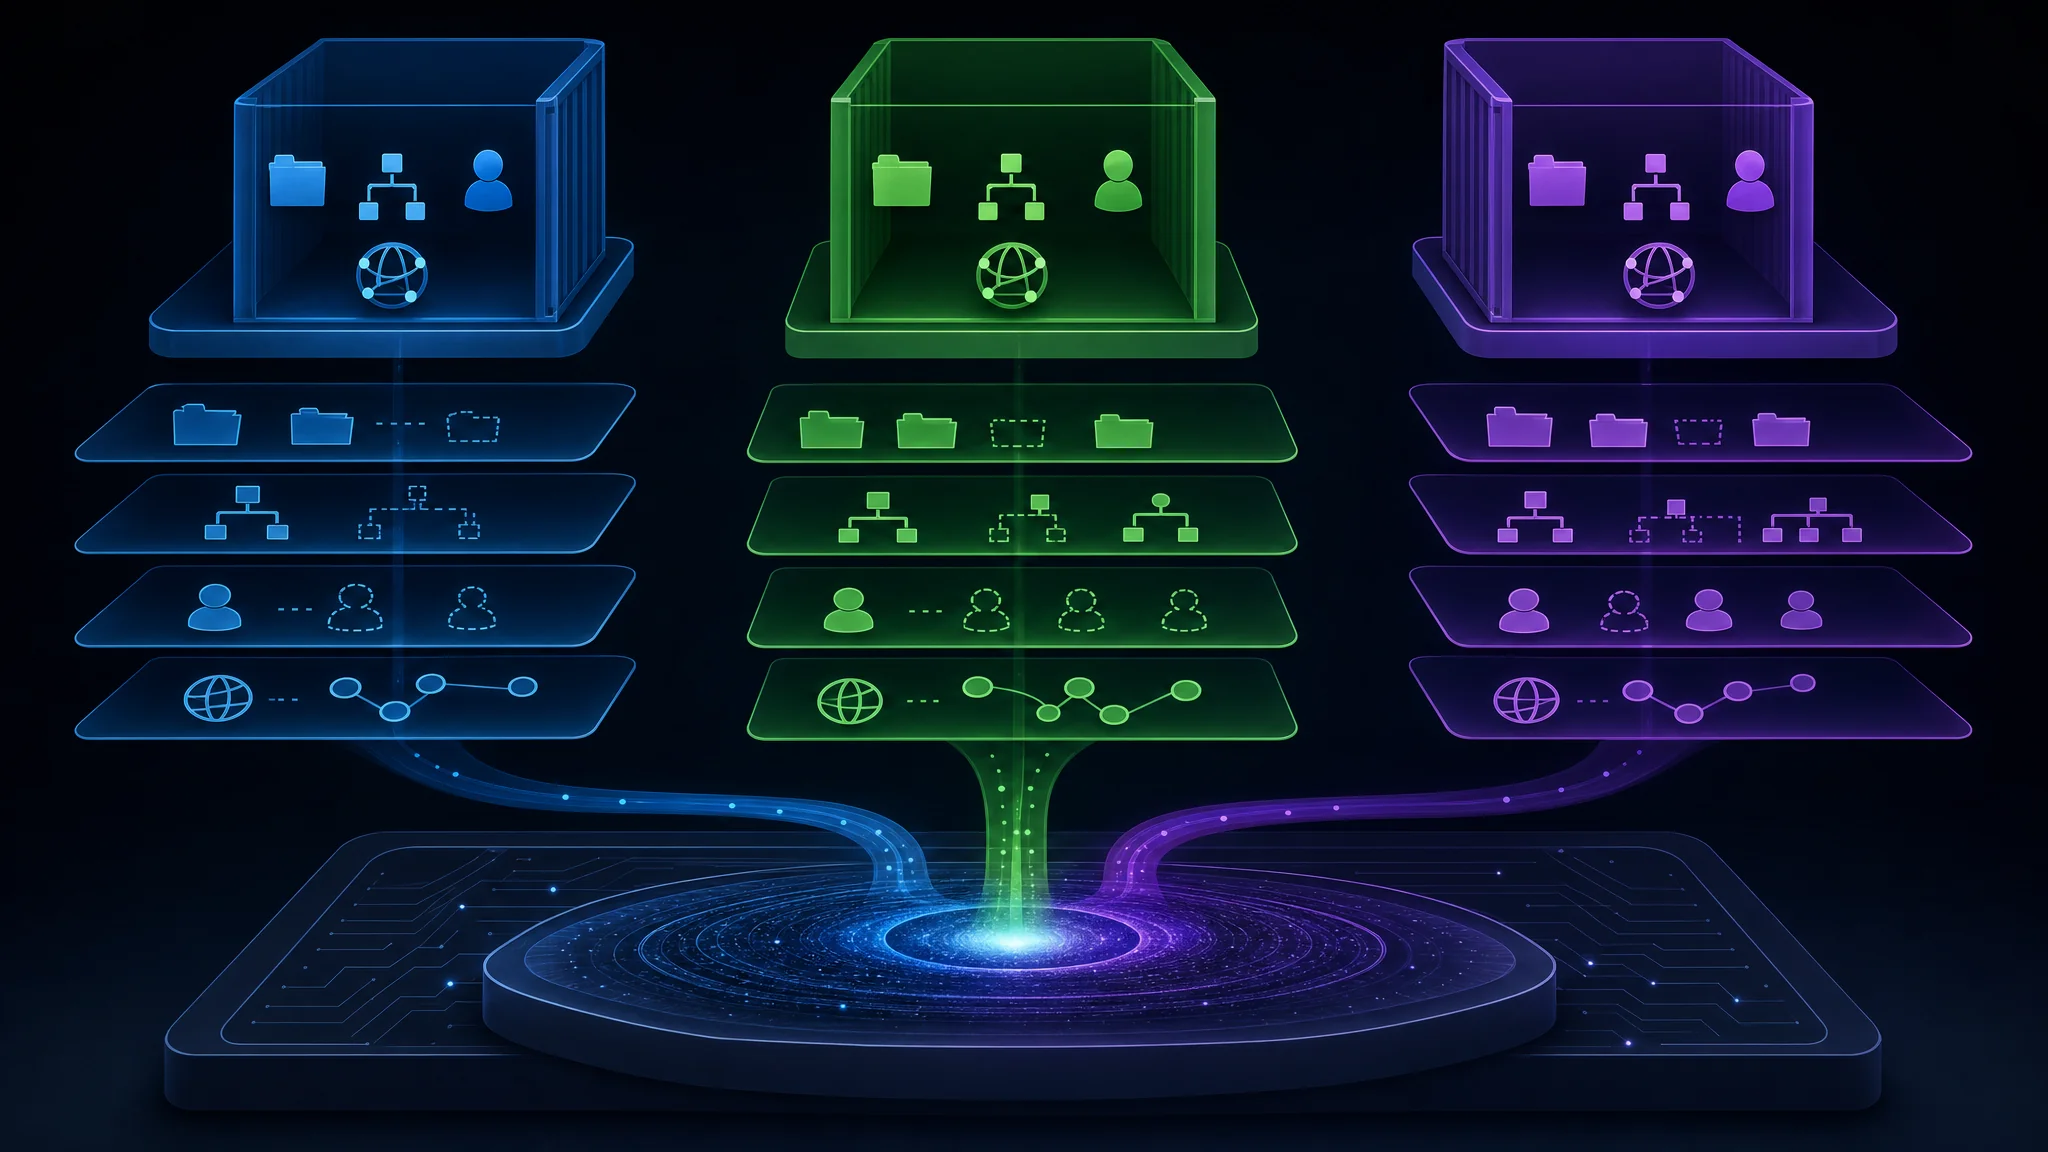
الحاوية ليست آلة افتراضية. لا توجد نواة ثانية، ولا عتاد محاكى، ولا هايبرفايزر بين عمليتك والعتاد. عندما تشغّل صورة حاوية، فأنت تشغّل عملية على نواتك الحالية، مع منظور معدّل للنظام.
الآلية هي استدعاء النظام clone. بينما ينسخ fork مساحة عناوين العملية، ينشئ clone عملية فرعية ويمنح المستدعي تحكمًا دقيقًا في أجزاء سياق التنفيذ التي تُشارك وتلك التي تُستبدل. يمرر Docker إلى clone مجموعة من مساحات الأسماء:
| مساحة الاسم | ما الذي تحاكيه |
|---|---|
| Mount | جذرًا خاصًا لنظام الملفات، كي ترى الحاوية شجرتها بدلًا من شجرتك |
| PID | ترقيم عمليات خاصًا بها، بحيث تكون PID 1 أول عملية في الحاوية وليست systemd |
| User | ربطًا للهوية يجعل “root” داخل الحاوية يقابل مستخدمًا غير مميّز على المضيف |
| Network | واجهات وجداول توجيه ومنافذ خاصة |
| IPC | ذاكرة مشتركة وقوائم رسائل معزولة |
| UTS | اسم مضيف واسم نطاق خاصين بها |
| Cgroup | عرضًا خاصًا لحدود الموارد |
أضف نظام ملفات اتحاديًا فوق صورة الحاوية، وستبدو النتيجة كأنها حاسوب منفصل. يعرض id القيمة uid=0(root) داخل الحاوية. ويبدو نظام الملفات كأنه تثبيت مصغر لـ Ubuntu. ولا تعرض قائمة العمليات سوى العمليات الخاصة بها.
على مستوى استدعاءات النظام، لا يشكّل هذا حدًا أمنيًا. عندما تفتح عملية داخل حاوية ملفًا، أو تخصص ذاكرة، أو تتعامل مع مقبس شبكي، تعالج النواة نفسها الطلب لكل حاوية أخرى على المضيف. تغيّر مساحات الأسماء ما تراه العملية، لا ما ستفعله النواة من أجلها.
النواة هي الحد الحقيقي بين الحاوية والمضيف. وكل ما عداها طريقة عرض.
الحد شيفرة، والشيفرة تحتوي على عيوب
يمر كل إجراء تنفذه الحاوية عبر واجهة استدعاءات النظام. فتح ملف، أو قراءة الذاكرة، أو الكتابة إلى مقبس، أو تغيير UID: تتوسط النواة في كل ذلك، لأنها لا تريد للعمليات أن تلمس المعالج أو نظام الملفات أو الشبكة مباشرة.
الوساطة هي نموذج الأمان، والوساطة نفسها منفّذة بالشيفرة. وتحديدًا، يتكون هذا النموذج من نحو 30 مليون سطر من الشيفرة.
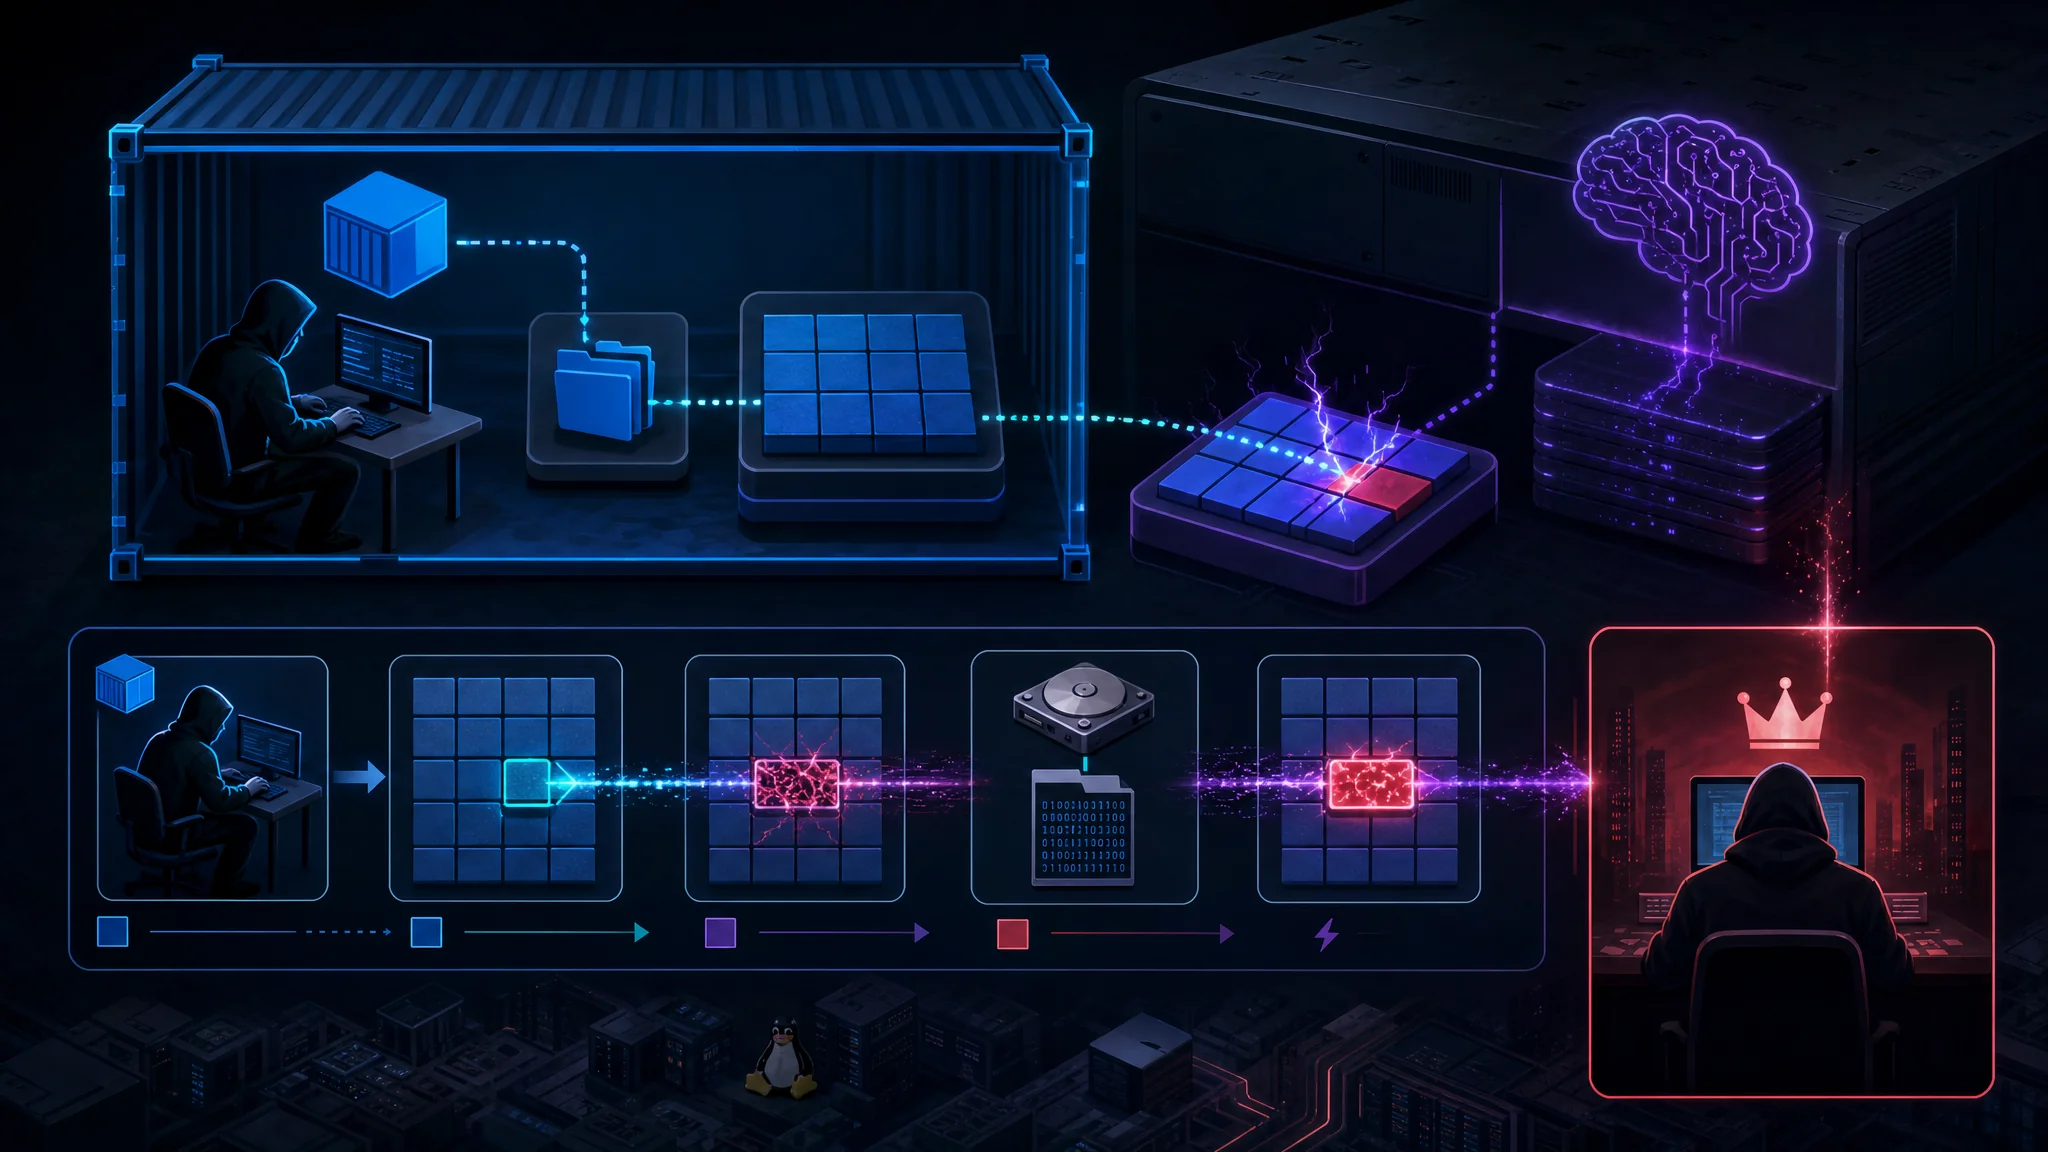
يحدث تصعيد الامتيازات المحلي (LPE) عندما تستغل عملية عيبًا في شيفرة الوساطة لتحصل على امتيازات لم تُمنح لها. تصعيدات LPE ليست جديدة. فهي موجودة منذ بدايات وساطة النواة، وقد تعايش القطاع معها عقودًا بوصفها تدفقًا مستمرًا لكنه محدود.
Dirty Pipe في 2022 هو المثال المرجعي الذي يعرفه معظم الناس. فقد استغل خللًا في معالجة مخازن pipe المؤقتة للكتابة فوق ملفات للقراءة فقط، وعومل كخبر عاجل لأن عيوبًا بهذه الخطورة كانت تظهر مرة كل سنة أو سنتين تقريبًا. كنت تثبت التصحيح ثم تتابع عملك، مع افتراض أن عيبًا كبيرًا لم يكن يظل مختبئًا في شيفرة يقرأها مليون شخص.
لم يعد هذا الافتراض صحيحًا.
ما الذي تغيّر في 2026
ليس التغيير في مهارة المهاجمين، بل في أن العثور على عيوب إفساد ذاكرة النواة صار مهمة هندسية بدلًا من أن يتطلب مسيرة بحثية.
توضح ثلاث نقاط بيانات من هذا العام هذا التحول:
| الاكتشاف | من اكتشفه | الطريقة |
|---|---|---|
| Copy Fail (CVE-2026-31431) | Taeyang Lee، من Theori | بمساعدة Xint Code، أداة تحليل ساكن بالذكاء الاصطناعي. نحو ساعة واحدة من الفحص لنظام التشفير الفرعي في Linux |
| CVE-2026-80521 | Zhenpeng (Leo) Lin، من DepthFirst | اكتُشفت باستخدام dfs-large1، وهو نموذج ذكاء اصطناعي داخلي مدرّب على اكتشاف الثغرات |
| CVE-2026-80521، اكتُشفت بصورة مستقلة | Kyle، من OpenAI | اكتشاف العيب نفسه بصورة مستقلة والإبلاغ عنه في اليوم نفسه |
أعد قراءة الصف الثالث. استخدمت مؤسستان أدوات ذكاء اصطناعي مختلفة وتوصلتا إلى ثغرة use-after-free نفسها في AF_UNIX، وأبلغتا عنها إلى [email protected] في اليوم نفسه. هذا ليس توافقًا مصادفًا في المواهب، بل عملية قابلة للتكرار أنتجت الإجابة نفسها مرتين.
تذكر DepthFirst حجم الظاهرة مباشرة: نُشر ما يقارب 6,000 ثغرة CVE للنواة حتى سبتمبر 2026. يرتفع العدد وفق منحنى يواكب توافر المساعدة بالذكاء الاصطناعي، لا عدد مطوري النواة.
عندما تكشف ساعة واحدة من الفحص بالذكاء الاصطناعي عن عيب عمره عقد في نظام التشفير الفرعي، تنقلب اقتصاديات استغلال النواة.
أربع عمليات هروب في عام واحد
تمنح كل واحدة من هذه الثغرات صلاحيات الجذر لحساب محلي غير مميّز. ولا تتطلب أي منها إعدادًا خاطئًا للحاوية، أو خيارًا يمنح امتيازات، أو موطئ قدم عبر الشبكة.
| الثغرة | CVE | النظام الفرعي | آلية الاستغلال | مكتشفها |
|---|---|---|---|---|
| Copy Fail | CVE-2026-31431 | algif_aead / AF_ALG | كتابة 4 بايتات في ذاكرة تخزين أي ملف قابل للقراءة المؤقتة للصفحات | Theori، بمساعدة الذكاء الاصطناعي |
| Dirty Frag | CVE-2026-43284 + CVE-2026-43500 | XFRM ESP، وRxRPC | كتابة 4 بايتات في ذاكرة تخزين الصفحات عبر نسختين مترابطتين | Hyunwoo Kim |
| Fragnesia | CVE-2026-46300 | XFRM ESP-in-TCP | عمليات كتابة بايت واحد في ذاكرة تخزين الصفحات | Hyunwoo Kim |
| AF_UNIX UAF | CVE-2026-80521 | مقابس AF_UNIX | use-after-free في جمع البيانات المهملة لـ unix_vertex | DepthFirst، بمساعدة الذكاء الاصطناعي |
تشترك الثغرات الأربع في نمط تصميم جدير بالملاحظة: إنها تهاجم ذاكرة تخزين الصفحات المؤقتة بدلًا من القرص.
Copy Fail: خلل منطقي بلا سباق
Copy Fail هي الأبسط بين الثغرات الأربع، والأكثر إثارة للقلق.
تحتاج معظم ثغرات تصعيد الامتيازات في Linux إلى نافذة زمنية أو إزاحة ذاكرة خاصة بالنواة. أما Copy Fail فلا تحتاج إلى أي منهما. إنها خلل منطقي مباشر في algif_aead، الوحدة التي توفر لتطبيقات المستخدم وصولًا إلى التشفير الموثق عبر AF_ALG.
تستخدم سلسلة الاستغلال splice() لإدراج صفحة من ذاكرة التخزين المؤقت للصفحات في العملية، ثم تستغل مسار AEAD الموضعي للكتابة فوق أربعة بايتات يحددها المهاجم في تلك الصفحة. والصفحة المتضررة لا تُعلَّم أبدًا بأنها متسخة، لذلك لا تُكتب مجددًا إلى القرص. يظل الملف على القرص سليمًا، ما يعني أن التحقق من المجموع الاختباري والسلامة ينجح، بينما تحمل النسخة الموجودة في الذاكرة التعديل.
يمنح برنامج Python نصي من 732 بايتًا صلاحيات الجذر على كل توزيعات Linux الصادرة منذ 2017. أُدخل العيب ضمن تحسين عام 2017 في algif_aead، ويعيد تصحيح 2026 ذلك التحسين ببساطة. التزام Mainline هو a664bf3d603d.
ظل العيب في كل التوزيعات الرئيسية نحو عقد، واكتشفته أداة ذكاء اصطناعي في قرابة ساعة.
Dirty Frag: نسختان تسد إحداهما ثغرات الأخرى
يصف اسم Dirty Frag تسلسلها بدقة: تستبدل Dirty Pipe محتوى struct pipe_buffer، بينما تستبدل Dirty Frag قيمة frag في struct sk_buff.
تتكون من ثغرتين مترابطتين، والترابط هو الجزء الذكي:
- CVE-2026-43284 تستغل تجاوز
esp_input()لمسار النسخ عند الكتابة Copy-on-Write قبل فك التشفير الموضعي لجزء مُدرج. وتتطلب صلاحية إنشاء مساحة أسماء للمستخدم، وهو أمر تمنعه بعض التوزيعات. - CVE-2026-43500 تستغل تنفيذ
rxkad_verify_packet_1()لفك التشفير الموضعي للجزء. ولا تتطلب امتيازًا لمساحة أسماء، لكن وحدةrxrpcغير موجودة في معظم التوزيعات. وتحملها Ubuntu افتراضيًا.
لكل نسخة وحدها نقطة عمياء، لكنهما تسدان ثغرات بعضهما. عندما تكون مساحات أسماء المستخدم مسموحة، يعمل مسار ESP أولًا. وعندما تكون محظورة مع وجود rxrpc، يعمل مسار RxRPC بدلًا منه. وهكذا تعمل ثنائية استغلال واحدة عبر التوزيعات، ويصل مسار RxRPC إلى الجذر بمحو حقل في /etc/passwd وترك PAM يقبل كلمة مرور فارغة بسبب خيار nullok.
أهم ما ينبغي أن يعرفه المدافعون: تعمل Dirty Frag بصرف النظر عن توفر algif_aead. والإجراء الشائع للتخفيف من Copy Fail، وهو حظر الوحدة، لا يحمي من Dirty Frag إطلاقًا.
Fragnesia: التصحيح الذي أنشأ عيبًا
تنتمي Fragnesia إلى الفئة نفسها التي تنتمي إليها Dirty Frag، لكنها تستهدف مسار ESP-in-TCP في XFRM، وهي أوضح حالة للتعلم من المجموعة.
تستغل الثغرة التعامل غير السليم مع أجزاء الصفحات المشتركة أثناء دمج skb. يُدرج المهاجم صفحات مسندة إلى ملفات في طابور استقبال TCP قبل أن يتحول المقبس إلى وضع بروتوكول الطبقة العليا espintcp. وبعد تفعيل معالجة ESP، تفك النواة تشفير البيانات المدرجة في موضعها، ويتسبب التلاعب بمجرى مفاتيح AES-GCM في إفساد ذاكرة تخزين الصفحات الأساسية. ويحصل المهاجم على قدرة متكررة على كتابة بايت واحد في صفحات الملفات المخزنة مؤقتًا.
تصل الثغرة إلى الجذر عبر استبدال البايتات الأولى من /usr/bin/su بحمولة ELF صغيرة. ولا يوجد التعديل إلا في الذاكرة، ولا يمس الملف التنفيذي على القرص.
تمنح مساحات أسماء المستخدم والشبكة صلاحية CAP_NET_ADMIN ضمن مساحة معزولة، ثم يثبّت NETLINK_XFRM اقترانًا أمنيًا مُعدًّا لهذا الغرض.
تأمل هذه الجملة: ظهرت Fragnesia كأثر جانبي غير مقصود لأحد التصحيحات الخاصة بثغرات Dirty Frag الأصلية. أدى تصحيح Dirty Frag إلى ظهور عيب جديد مستقل يمكن استغلاله للحصول على الجذر.
CVE-2026-80521: الهروب من الحاوية الذي فاز في kernelCTF
يقضي سباق AF_UNIX على أي حجة تقول إن هذا الأمر نظري.
الثغرة هي استخدام ذاكرة محررة سابقًا في الكومة ضمن آلية جمع البيانات المهملة لرسائل SCM_RIGHTS، وهي الطريقة التي تمرر بها العمليات واصفات الملفات إلى بعضها. يؤدي سباق أثناء جمع مرجع دائري للمقبس إلى تحرير struct unix_vertex بينما تظل حلقة SCC في مقبس باقٍ تحتفظ بمؤشر إليه. ثم تجتاز دورة الجمع التالية الحلقة القديمة وتفك مرجع ذاكرة محرر.
سبب أهميتها لما يتجاوز Linux عمومًا هو أن AF_UNIX أساس الاتصال بين العمليات محليًا. تعتمد عليها قواعد البيانات المحلية وsystemd وDocker نفسه. وتشير DepthFirst إلى أن الثغرة تؤثر في معظم صناديق العزل على مستوى نظام التشغيل المبنية على النواة، ومنها nsjail وFirejail وBubblewrap، فضلًا عن أوقات تشغيل الحاويات الحديثة.
فازت DepthFirst بمقعد في Google kernelCTF بهذه الثغرة في 24 يوليو 2026، وتلقت تأكيدًا ضمن المسار lts-6.12.95 في 5 أغسطس، وأبلغت [email protected] في اليوم نفسه، ثم علمت أن Kyle من OpenAI أبلغ عن الثغرة نفسها. وصل تصحيح المنبع في 6 أغسطس، ونُشر البحث في 22 سبتمبر.
أصدرت DepthFirst استغلالًا عاملًا يستهدف Ubuntu 26.04، واستغلالًا ثانيًا للثغرة CVE-2026-52910 يهرب من Ubuntu 24.04.
لماذا تستمر نصائح التخفيف في الإخفاق
قُدمت للمدافعين هذا العام ثلاث جولات من الحلول المؤقتة، وكان كل منها خاطئًا جزئيًا.
| التخفيف | ما الذي يوقفه | ما الذي لا يعالجه |
|---|---|---|
حظر algif_aead | Copy Fail | لا شيء في Dirty Frag، فهي تتجاهل الوحدة تمامًا |
حظر esp4 وesp6 وrxrpc | Dirty Frag وFragnesia | الفرق التي تحتاج إلى IPsec. كما أنه لا يعالج أنظمة فرعية جديدة تمامًا |
| تقييد مساحات أسماء المستخدم غير المميّزة | نسختا ESP | لا تحتاج نسخة RxRPC إلى مساحة أسماء. ولا تشكل سياسة AppArmor سوى تخفيف جزئي |
| تصحيح النواة | العيب الذي عولج بالتصحيح | العيب التالي، وأي عيب يُدخله التصحيح |
يبرز نمطان.
أولًا، تتعارض الحلول المؤقتة بعضها مع بعض. يُخفف Copy Fail بتعطيل algif_aead. وتعمل Dirty Frag صراحة بوجود الوحدة أو عدمه. وتتطلب Fragnesia تعطيل esp4 وesp6، ما يمثل مشكلة لأي جهة تستخدم IPsec. لا توجد قائمة حظر واحدة للوحدات تغطي المجموعة كلها.
ثانيًا، والأسوأ، لا يضمن التصحيح حلًا نظيفًا. ظهرت Fragnesia بسبب تصحيح Dirty Frag. ينطوي كل تصحيح على احتمال إدخال أخطاء منطقية جديدة، وفي هذا النظام الفرعي يتحول الخطأ المنطقي إلى استغلال يمنح الجذر.
الخلاصة المقلقة: كل هذه الثغرات تقع في ذاكرة تخزين الصفحات، ويمكن الوصول إليها من شيفرة غير مميّزة، واكتشفتها أدوات تتحسن كل ثلاثة أشهر. لا تبقى أي قائمة حظر مكتملة.
الرد الصريح على الاعتراض
هناك اعتراض وجيه يستحق إجابة مباشرة: الهايبرفايزر يحتوي على عيوب أيضًا.
سطح هجوم KVM حقيقي. تدير Google برنامج kvmCTF تحديدًا بهدف العثور على تلك العيوب، وتقدم مكافآت سخية:
| الفئة | المكافأة |
|---|---|
| الهروب الكامل من الآلة الافتراضية | $250,000 |
| كتابة ذاكرة عشوائية | $100,000 |
| قراءة ذاكرة عشوائية | $50,000 |
| كتابة نسبية للذاكرة | $50,000 |
| حجب الخدمة | $20,000 |
| قراءة نسبية للذاكرة | $10,000 |
لا تتراكم المكافآت. الهدف نواة Linux طويلة الدعم مع KVM، والضيف هو Debian 12.5. والغاية هي هجوم من الضيف إلى المضيف.
يجمع Hyunwoo Kim، الباحث نفسه الذي اكتشف Dirty Frag، مكافآت KVM أيضًا، وفاز بالمكافأة الكاملة البالغة $250,000 على هروب من آلة افتراضية. لذا فالخلاصة الصريحة هي أن كلتا الطبقتين بهما عيوب، وأحيانًا يكون الباحث نفسه هو من يعثر عليها.
لكن قارن الحجم:
| نواة Linux | هايبرفايزر KVM | |
|---|---|---|
| ثغرات CVE في 2026 | ما يقارب 6,000 | عدد قليل، ويعثر الباحثون الأفراد على بضعة منها سنويًا |
| إمكانية الوصول من | أي عملية غير مميّزة عبر واجهة استدعاءات النظام | شيفرة تعمل مسبقًا داخل ضيف فقط |
| سطح الهجوم | كل شيء: الشبكات وأنظمة الملفات والتشفير وIPC وبرامج التشغيل | الجهاز الافتراضي وواجهة الاستدعاء الفائق |
| فئة العيوب | أي خلل في سلامة الذاكرة أو المنطق ضمن 30 مليون سطر | محصورة بحدود الافتراضية |
الفارق بمراتب كثيرة، وليس الضعف. وهذه الفجوة هي سبب تغيير الآلات الافتراضية المصغّرة لحساب المخاطر.
ما الذي يوفر حدًا حقيقيًا
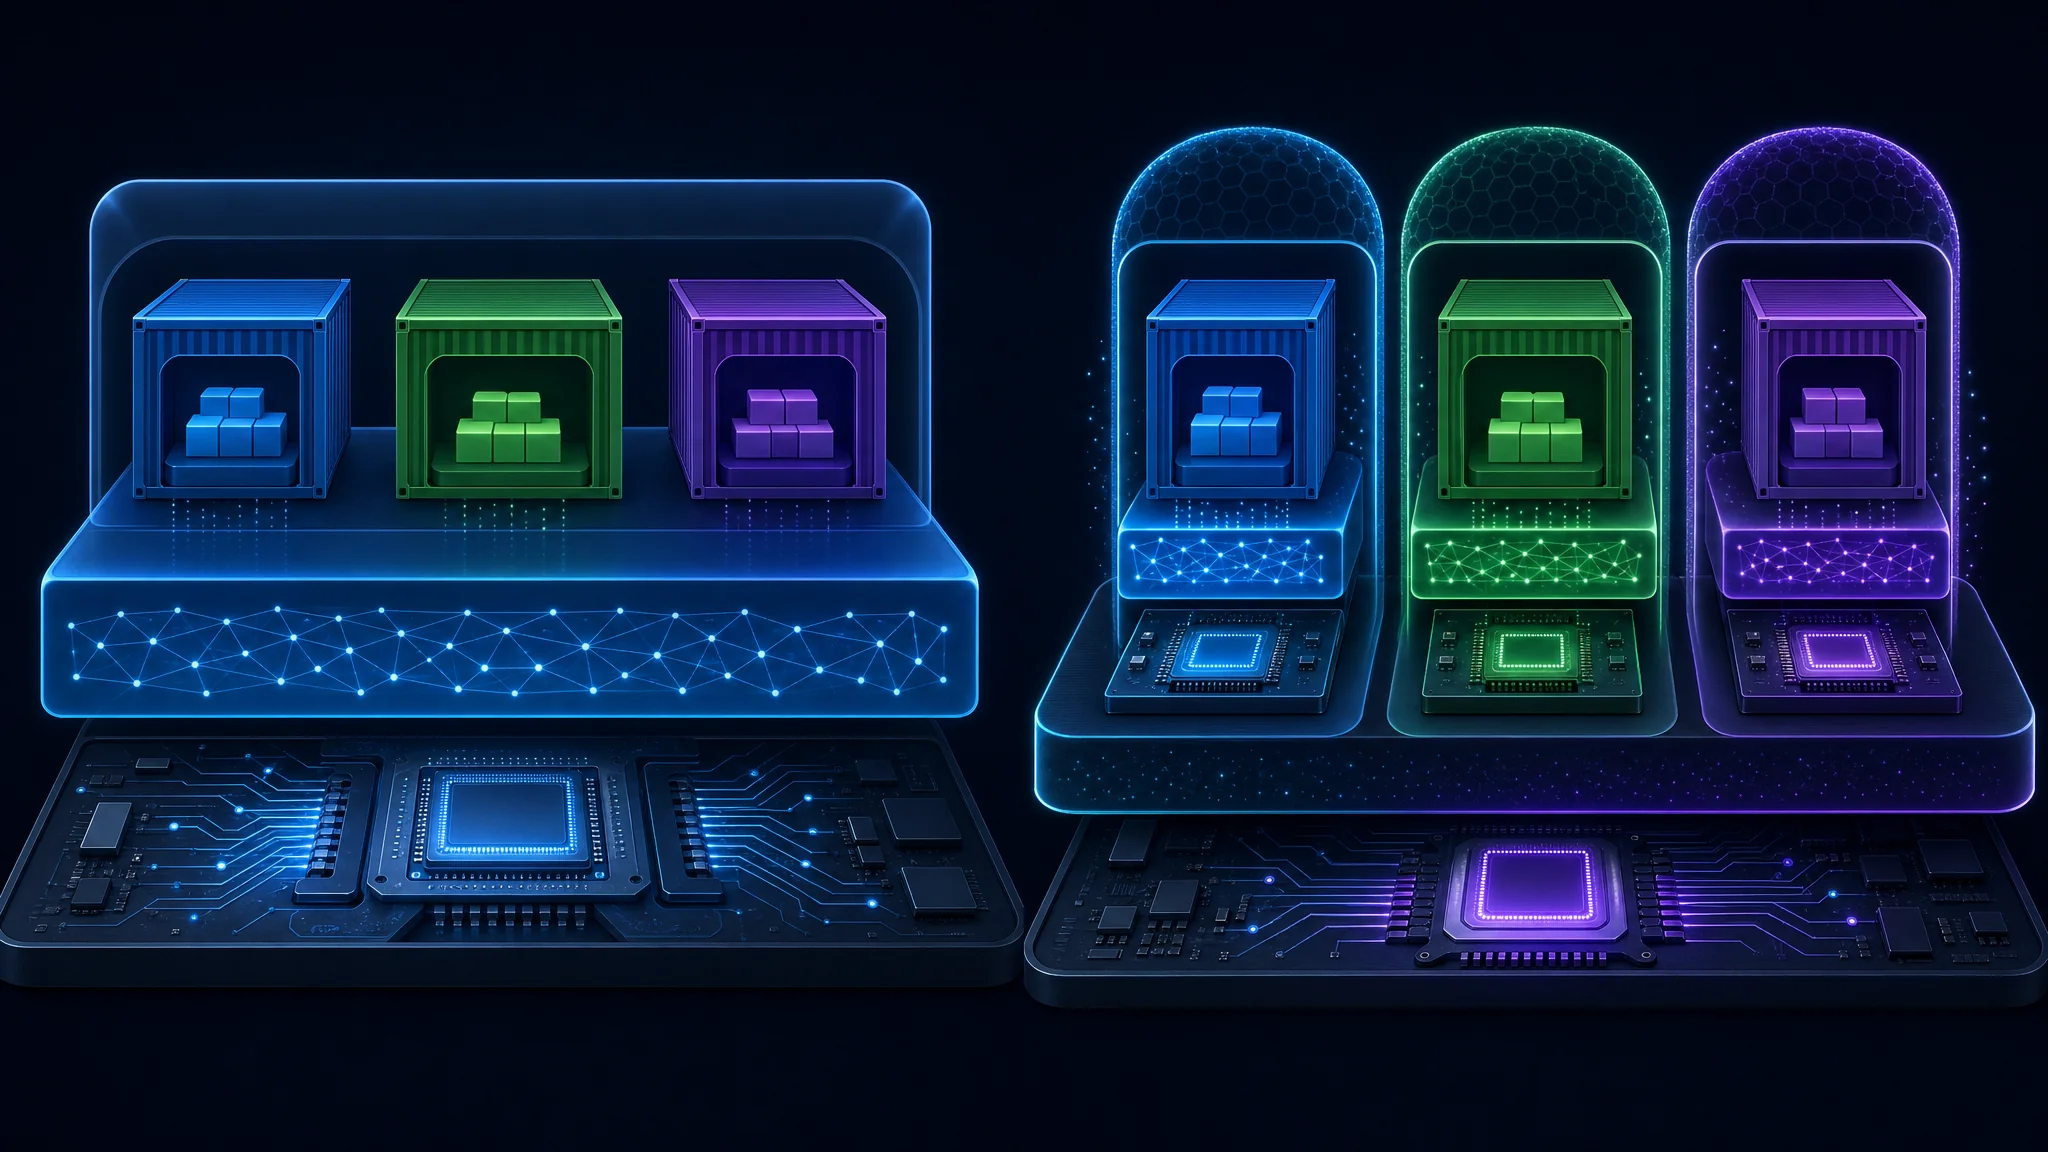
تمنح الآلة الافتراضية المصغّرة كل عبء عمل نسخة مستقلة من النواة تعمل على افتراضية يفرضها العتاد، بدلًا من مشاركة نواة المضيف عبر مساحات الأسماء.
تتألف الحزمة من ثلاث طبقات يجدر تسميتها:
- يوفر المعالج آليات عتادية لعزل منطقة ذاكرة عن أخرى.
- تعرض KVM هذه الآليات على نواة Linux، لتعمل النواة بوصفها هايبرفايزر.
- تتحكم مراقبة الآلة الافتراضية (VMM)، مثل Firecracker أو QEMU، في KVM لإنشاء الضيف وتشغيله.
بما أن الضيف يشغّل نواته الخاصة، فإن استغلال النواة داخل الضيف يخترق الضيف وحده. لا توجد نواة مشتركة لمهاجمتها. ويتعين على المهاجم بعد ذلك الهروب من الهايبرفايزر نفسه، حيث توجد عيوب KVM ضمن سطح أصغر.
هناك تطبيقان مهمان عمليًا، وكلاهما وارد في توصية DepthFirst:
| التقنية | الأسلوب | ملاحظات |
|---|---|---|
| Firecracker | مراقبة آلات افتراضية مبنية لغرض محدد، ونموذج أجهزة محدود | بنتها AWS وصممتها خصيصًا للعزل متعدد المستأجرين على نطاق واسع |
| Kata Containers | وقت تشغيل متوافق مع OCI يغلّف آلة افتراضية مصغّرة | يشغّل صور الحاويات القياسية مع حد آلة افتراضية أسفلها |
يمثل Kata انتقالًا أسهل لمعظم الفرق، لأنه يقبل صور الحاويات والأدوات المستخدمة بالفعل. أما Firecracker فمساحة هجومه أصغر لأنه ينفذ قدرًا أقل بكثير من محاكاة الأجهزة مقارنة بمراقبة آلات افتراضية عامة الغرض.
ما الذي ينبغي فعله الآن
لا تحتاج كل حاوية إلى آلة افتراضية مصغّرة. يعتمد القرار على من يشغّل الشيفرة داخلها.
| حالتك | مستوى الخطر | ما ينبغي فعله |
|---|---|---|
| تشغّل شيفرتك الخاصة، مستأجر واحد | منخفض | أبقِ الحاويات. ثبّت التصحيحات بسرعة، وأسقط القدرات، واستخدم نظام ملفات جذر للقراءة فقط |
| مضيفون متعددون للمستأجرين مع وصول المستخدمين إلى shell | مرتفع | انقل أعباء العمل غير الموثوقة إلى آلات افتراضية مصغّرة. هذه أول حالة تشير إليها DepthFirst |
| مشغلات CI تنفذ طلبات سحب غير موثوقة | مرتفع | قد يصبح طلب السحب جذرًا على المشغّل. اعزل كل مهمة في آلة افتراضية خاصة بها |
| دفاتر ملاحظات، وصناديق عزل الوكلاء، وخدمات serverless | مرتفع | تتحول شيفرة المستأجر إلى جذر على المضيف. استخدم آلة افتراضية مصغّرة لكل مستأجر |
| عناقيد Kubernetes | مرتفع | تشترك العُقد في ذاكرة تخزين الصفحات على المضيف. قد يخترق Pod يستخدم الآليات المناسبة العقدة ويتجاوز حدود المستأجرين |
المبدأ الموحد بسيط: الحاويات أداة ممتازة لتغليف التطبيقات وعزل العمليات. لم تُصمم قط لاحتواء شيفرة معادية، لكن القطاع استخدمها لهذا الغرض بهدوء لأنها مريحة ورخيصة.
تقوية تفيد في جميع الحالات
لا يحل أي مما يلي محل حد الآلة الافتراضية، لكنه يزيل مسارات سهلة:
# Disable the modules the page-cache family abuses, where they are not needed
printf 'install algif_aead /bin/false\ninstall esp4 /bin/false\ninstall esp6 /bin/false\ninstall rxrpc /bin/false\n' \
  > /etc/modprobe.d/harden-pagecache-family.conf
rmmod algif_aead esp4 esp6 rxrpc 2>/dev/null || true
# Restrict unprivileged user namespaces, which gates the ESP variants
# Debian and Ubuntu: this is a partial mitigation, not a complete one
sysctl -w kernel.unprivileged_userns_clone=0

# If exploitation is suspected, drop the page cache to discard modified in-memory binaries
echo 1 | tee /proc/sys/vm/drop_caches
# Detection starting points
- Unexpected unshare(CLONE_NEWUSER) from a workload with no legitimate reason
- NETLINK_XFRM activity, or XFRM security associations appearing outside IPsec hosts
- Requests to bind AF_ALG sockets
- Loads of esp4, esp6, or rxrpc on hosts running neither IPsec nor AFS
تحذير: يتخلص
drop_cachesمن النسخة المعدلة الموجودة في الذاكرة فيزيل الإفساد، لكنه لا يزيل مهاجمًا وصل إلى الجذر بالفعل. تعامل معه كجزء من الاستجابة للحوادث، لا كمعالجة نهائية.
مشكلة وتيرة التصحيح
حتى مع أفضل النوايا، تحول تصحيح النواة إلى سباق:
- إن نشر ما يقارب 6,000 ثغرة CVE هذا العام يعني أن حجم العمل وحده يتجاوز معظم نوافذ الصيانة.
- قد يُدخل التصحيح عيبًا. أثبتت Fragnesia ذلك في هذا النظام الفرعي بعينه.
- تنتهي صلاحية قائمة التخفيف. كان
algif_aeadهو الحل في أبريل، وبحلول مايو لم يعد يعالج شيئًا في Dirty Frag.
سرعة تثبيت التصحيحات ضرورية لكنها غير كافية. تحدد البنية ما إذا كان التصحيح الفائت سيؤدي إلى حادثة محصورة أو اختراق للمضيف.
السؤال الأصعب: من هو الخصم؟
الإجابة التقنية واضحة. أما الإجابة الاستراتيجية فتعتمد على سؤال تتجاوزه معظم الفرق.
إذا كان نموذج التهديد لديك يشمل مستخدمًا فضوليًا أو مطورًا مهملًا، تظل الحاويات كافية. يتطلب الهروب من الحاوية تنفيذ شيفرة محلية إلى جانب استغلال للنواة. لا يحدث أي منهما بسهولة، كما أن الكلفة التشغيلية لنقل كل شيء إلى آلات افتراضية مصغّرة حقيقية.
إذا كان نموذج التهديد لديك يشمل خصمًا يشغّل شيفرة على بنيتك التحتية، فقد أصبحت الحاويات عقبة بسيطة. وتستحق خلاصة DepthFirst الاقتباس بنصها:
“انخفض حاجز الدخول لتسليح هذه الثغرات إلى حد كبير، بحيث علينا افتراض أن المهاجمين يملكون بالفعل القدرة على الهروب من الحاويات القياسية متى أرادوا.”
هذا مورّد أمني لديه منتج لبيعه ويدافع عن بنية محددة، ومن العدل التعامل مع قوله بشيء من الشك. لكن الحجة لا تعتمد على هذا المورّد. فعدد 6,000 ثغرة CVE معلن، والاستغلالات منشورة، والنواة مشتركة بحكم التصميم.
الصياغة الصريحة: تتناقص قيمة الحاويات بوصفها حدًا أمام مهاجم لديه موطئ قدم، لكنها تظل ذات قيمة كاملة أمام كل ما عدا ذلك.
الخلاصة
تظل الحاويات الأداة المناسبة للتغليف والنشر وفصل العمليات. لكنها لم تعد حدًا أمنيًا موثوقًا ضد الشيفرة المعادية.
ثلاثة استنتاجات مرتبة حسب مستوى الثقة:
المقدمة التقنية محسومة. تشترك الحاويات في نواة المضيف. وقد هربت كل واحدة من الثغرات الأربع المذكورة هنا من الحد باستخدام حساب غير مميّز، وأصبحت الاستغلالات علنية.
غيّر الذكاء الاصطناعي الوتيرة، لا المبدأ. لطالما وجدت ثغرات LPE في النواة. لكن العثور على واحدة بات يكلف نحو ساعة من الفحص بالذكاء الاصطناعي بدلًا من أشهر من العمل الخبير، كما عثرت مؤسستان مستقلتان على ثغرة يوم الصفر نفسها في اليوم نفسه.
الانتقال له كلفة، وعدم الانتقال له كلفة أيضًا. تضيف Firecracker وKata أعباءً وتعقيدًا تشغيليًا ومهارات جديدة. والمفاضلة مباشرة: تقبل العبء، أو تقبل أن يصبح عيب النواة اختراقًا للمضيف.
إذا كنت تدير بنية متعددة المستأجرين أو تنفذ شيفرة غير موثوقة، فابدأ التخطيط للانتقال إلى الآلات الافتراضية المصغّرة الآن. لا لأن كارثة وشيكة، بل لأن الاتجاه واضح والانتقال يستغرق فصولًا لا أسابيع.
إذا كنت تشغّل حاويات لمستأجر واحد بشيفرتك أنت، فأبقها. ثبّت تصحيحات النواة بوتيرة أسرع مما اعتدت عليه، وعطّل الوحدات التي لا تحتاج إليها، وأعد النظر في القرار عندما تدخل شيفرة غير موثوقة.
ينتهي عصر اعتبار النواة حدًا موثوقًا به بلا شروط. البنية التحتية التي تستعد لاختراق النواة هي التي تصمد أمامه.
أهم النقاط
- تشترك الحاويات في نواة المضيف. يأتي العزل من مساحات أسماء استدعاء النظام
clone، لا من افتراضية العتاد، لذا فإن عيب النواة هو عيب يصيب الحاوية. - اخترقت أربع ثغرات من عام 2026 الحد من حسابات محلية غير مميّزة: Copy Fail وDirty Frag وFragnesia وCVE-2026-80521. وتستهدف الأربع ذاكرة تخزين الصفحات.
- نُشرت قرابة 6,000 ثغرة CVE للنواة حتى سبتمبر 2026، وأدوات الذكاء الاصطناعي تسرّع ذلك. اكتُشفت Copy Fail بعد نحو ساعة من الفحص بالذكاء الاصطناعي.
- أدى تصحيح Dirty Frag إلى ظهور Fragnesia. نتج عن التصحيح عيب جديد يمنح الجذر في النظام الفرعي نفسه.
- لا يوقف حل Copy Fail المؤقت Dirty Frag. يحمي حظر
algif_aeadمن ثغرة واحدة ولا يعالج بقية المجموعة. - اخترقت CVE-2026-80521 أيضًا
nsjailوFirejailوBubblewrap، وليس أوقات تشغيل الحاويات فقط. - تغيّر الآلات الافتراضية المصغّرة حساب المخاطر بمنح كل عبء عمل نواته الخاصة. تحتوي KVM على عيوب، لكن سطحها أصغر بمراتب كثيرة.
- اختر التقنية وفق من يشغّل الشيفرة. تشغيل شيفرتك في حاوية لمستأجر واحد خطره منخفض. أما تشغيل شيفرة غير موثوقة على مضيف مشترك فيمثل خطر اختراق المضيف.
الخطوات التالية
- اقرأ التحليل الذي يشرح المشكلة والاستغلال المنشور: لم تعد الحاويات حدًا أمنيًا - DepthFirst
- راجع الإشعار الرسمي وإرشادات التخفيف لعائلة Copy Fail: CERT/CC VU#260001
- اقرأ شرح Dirty Frag لفهم ترابط الثغرتين وسبب فشل التخفيف عبر
algif_aead: الشرح التقني لـ Dirty Frag - راجع قواعد ومستويات مكافآت kvmCTF لمعرفة حجم سطح هجوم الهايبرفايزر: نظرة عامة على kvmCTF
- قيّم CVE في بيئتك باستخدام أداتنا المحلية: حاسبة CVSS v3.1
- قوِّ ما تشغّله الآن: كيفية تأمين بيئة Docker وKubernetes
- افهم مفاضلة العزل بالتفصيل: Docker مقابل الآلات الافتراضية 2026
- قلّل الامتيازات حيثما تعذر إضافة حد عزل: إدارة الوصول بأقل امتياز على Linux
مقالات ذات صلة
| المقال | ما الذي يغطيه |
|---|---|
| Docker مقابل الآلات الافتراضية 2026 | مقارنة البنية التي يستند إليها هذا المقال، بما فيها مفاضلات الأداء والأمن |
| كيفية تأمين بيئة Docker وKubernetes | تقوية عملية لطبقة الحاويات، وهي مهمة أيضًا داخل آلة افتراضية مصغّرة |
| Docker في LXC على Proxmox: الاعتمادية والأدلة والانتقال إلى آلة افتراضية | تضمين الحاويات والأدلة ومتى ينبغي نقل عبء العمل إلى آلة افتراضية كاملة |
| فهم الافتراضية: المفاهيم والتطبيقات | أساسيات الهايبرفايزر، بما فيها ميزات المعالج التي تعتمد عليها الآلات الافتراضية المصغّرة |
| إدارة الوصول بأقل امتياز على Linux | تقليل الامتيازات التي يمنحها الهروب، ما يحد من نطاق الضرر |
المراجع
- لم تعد الحاويات حدًا أمنيًا - DepthFirst (Zhenpeng Lin، 22 سبتمبر 2026)
- مذكرة الثغرات CERT/CC VU#260001 - Copy Fail (CVE-2026-31431)
- موقع الإفصاح الرسمي عن Copy Fail وتحليل الاستغلال
- الشرح التقني لـ Dirty Frag - Hyunwoo Kim (CVE-2026-43284، CVE-2026-43500)
- Fragnesia: تصعيد امتيازات محلي في نواة Linux عبر ESP-in-TCP - Wiz (CVE-2026-46300)
- نظرة عامة على kvmCTF ومستويات المكافآت - Google
- مدخل NVD للثغرة CVE-2026-31431
- التزام إصلاح Copy Fail في مستودع Mainline
- إشعار أمان Ubuntu بشأن التصحيحات الخاصة بـ Copy Fail
- استغلالات KernelCTF وإرسالاته - أبحاث Google الأمنية
This article refers to other articles we've written:
- Docker والآلات الافتراضية: مقارنة 2026
مقارنة 2026 بين حاويات Docker والآلات الافتراضية من حيث الأداء والأمان والتكلفة وحالات الاستخدام ومدى ملاءمتها للنشر.
- كيفية تأمين بيئة Docker وKubernetes
تعرّف على أفضل الممارسات لتأمين بيئة Docker وKubernetes، بما في ذلك استخدام الصور الرسمية، والحد من الأذونات، وتطبيق أمن الشبكة.
