

دليل المسار المهني للأمن السيبراني 2026

Table of Contents
دليل المسار المهني للأمن السيبراني 2026: خارطة طريق كاملة للنجاح
في عام 2026، يُعد الأمن السيبراني من أهم المسارات المهنية وأكثرها ربحية في مجال التقنية. زادت الهجمات السيبرانية بنسبة 38% سنويًا، وبلغ الإنفاق العالمي على الأمن السيبراني 215 مليار دولار سنويًا. تحتاج المؤسسات في مختلف القطاعات بشدة إلى متخصصين مؤهلين في الأمن السيبراني. وتتسع فجوة المهارات، مع وجود 3.5 مليون وظيفة شاغرة في الأمن السيبراني حول العالم، مما يتيح فرصًا كبيرة للراغبين في دخول هذا المجال.
يقدم هذا الدليل الشامل ما تحتاج إليه لبدء مسارك المهني في الأمن السيبراني وتطويره عام 2026، بما في ذلك:
- اتجاهات سوق العمل الحالية وبيانات الرواتب
- المهارات التقنية والمهارات الشخصية الأساسية
- توصيات مفصلة للشهادات مع مقارنة شاملة للشهادات
- مسارات مهنية من مستوى المبتدئين إلى المناصب التنفيذية
- خطوات عملية للحصول على أول وظيفة أمنية
فهم مشهد الأمن السيبراني لعام 2026
النقص الحاد: لماذا يعد هذا وقتًا مناسبًا للبدء
وصلت فجوة القوى العاملة في الأمن السيبراني إلى مستوى حرج عام 2026:
إحصاءات التوظيف العالمية في الأمن السيبراني لعام 2026:
- الوظائف الشاغرة: 3.5 مليون عالميًا، ارتفاعًا من 3.4 مليون في 2025
- النقص في الولايات المتحدة: 750,000 وظيفة أمن سيبراني شاغرة
- متوسط مدة شغل الوظيفة: من 6 إلى 9 أشهر لوظائف الأمن متوسطة المستوى
- نمو الطلب: زيادة بنسبة 32% في إعلانات وظائف الأمن السيبراني سنويًا
- علاوة الرواتب: يتقاضى متخصصو الأمن 15 إلى 25% أكثر من نظرائهم في وظائف تقنية المعلومات
أسباب النقص:
- التحول الرقمي السريع: أدى اعتماد السحابة والعمل عن بُعد إلى توسيع سطح الهجوم
- تزايد تطور الهجمات: تتطلب التهديدات المدعومة بالذكاء الاصطناعي مهارات دفاع متخصصة
- الضغوط التنظيمية: تفرض GDPR وCCPA واللوائح الجديدة الاستثمار في الأمن
- فجوة المهارات: يفتقر متخصصو تقنية المعلومات التقليديون إلى المعرفة المتخصصة بالأمن
- قصور التدريب: تخرج الجامعات نحو 60,000 متخصص في الأمن السيبراني سنويًا، مقابل 750,000 وظيفة شاغرة في الولايات المتحدة
مشهد التهديدات السيبرانية في 2026
يساعدك فهم ما تدافع عنه على وضع مسارك المهني في سياقه:
أبرز التهديدات السيبرانية في 2026:
| نوع التهديد | التكرار | متوسط تكلفة الحادث | الأهداف الرئيسية |
|---|---|---|---|
| برامج الفدية | 493 مليون هجوم سنويًا | $4.5M | الرعاية الصحية والتمويل والتصنيع |
| التصيد المدعوم بالذكاء الاصطناعي | 3.4 مليار رسالة سنويًا | $1.2M | جميع القطاعات |
| هجمات سلسلة التوريد | 38,000 حادث | $8.7M | التقنية والدفاع |
| أخطاء إعداد السحابة | 2.1 مليون اختراق | $640K | الشركات الناشئة والمنشآت الصغيرة والمتوسطة |
| شبكات أجهزة IoT الخبيثة | اختراق 127 مليون جهاز | $2.3M | المدن الذكية والقطاع الصناعي |
| الهندسة الاجتماعية بالتزييف العميق | 180,000 حادث | $3.1M | التمويل واستهداف التنفيذيين |
تهديدات ناشئة تشكل المسارات المهنية في 2026:
- تهديدات الحوسبة الكمومية: تدفع قابلية الأنظمة التشفيرية للهجمات الكمومية إلى زيادة الطلب على خبراء التشفير ما بعد الكم
- الهجمات الخصومية على الذكاء الاصطناعي: يؤدي تسميم نماذج تعلم الآلة والمدخلات الخصومية إلى إنشاء تخصص جديد في أمن الذكاء الاصطناعي
- أمن شبكات 5G/6G: يؤدي توسع إنترنت الأشياء والحوسبة الطرفية إلى سطح هجوم جديد وضخم
- الأمن السيبراني للأقمار الصناعية: تطرح Starlink وغيرها من خدمات الإنترنت عبر الأقمار الصناعية تحديات أمنية جديدة
القطاعات الأعلى طلبًا (2026)
| القطاع | الوظائف الشاغرة | متوسط الراتب | معدل النمو |
|---|---|---|---|
| الخدمات المالية | 285,000 | $127,000 | +38% |
| الرعاية الصحية | 210,000 | $105,000 | +42% |
| الحكومة/الدفاع | 195,000 | $118,000 | +28% |
| التقنية/SaaS | 380,000 | $142,000 | +45% |
| الطاقة والمرافق | 87,000 | $112,000 | +31% |
| التصنيع/ICS | 142,000 | $98,000 | +35% |
| الاتصالات | 93,000 | $108,000 | +29% |
المهارات الأساسية لمتخصصي الأمن السيبراني في 2026
يتطلب النجاح في الأمن السيبراني مزيجًا من الخبرة التقنية والتفكير التحليلي والفهم التجاري. يفضل سوق 2026 المتخصصين على شكل حرف T، أي خبرة عميقة في مجال واحد ومعرفة واسعة بمجالات الأمن المختلفة.
المهارات التقنية الأساسية
يحتاج كل متخصص في الأمن السيبراني إلى المهارات التقنية الأساسية التالية:
1. الشبكات والبنية التحتية
سبب الأهمية: تستغل 78% من الهجمات ثغرات الشبكات.
المعارف الأساسية:
- بروتوكولات الشبكات: TCP/IP وDNS وDHCP وHTTP/HTTPS وTLS 1.3
- بنية الشبكات: شبكات VLAN والشبكات الفرعية والتوجيه (BGP وOSPF) والتحويل
- أمن الشبكات اللاسلكية: WPA3 و802.1X وأمن WiFi 6E/WiFi 7
- تقسيم الشبكات: التقسيم الدقيق والوصول إلى الشبكة وفق الثقة الصفرية (ZTNA)
- الشبكات المعرفة بالبرمجيات (SDN): أمن المحاكاة الافتراضية لوظائف الشبكة
تحديثات 2026:
- أمن تقسيم شبكات 5G/6G: فهم حدود الأمن في الشبكات الافتراضية
- أمن IPv6: مع نفاد عناوين IPv4، يقدم IPv6 مسارات هجوم جديدة
- بنية SASE: تجمع Secure Access Service Edge بين الشبكات والأمن
الأدوات التي ينبغي تعلمها:
- Wireshark: تحليل الحزم، وهو أساسي لجميع الأدوار
- Nmap: اكتشاف الشبكات وتدقيق أمنها
- tcpdump: محلل حزم عبر سطر الأوامر
- Netcat: أداة لقراءة اتصالات الشبكة وكتابتها
2. أنظمة التشغيل وإدارة الأنظمة
سبب الأهمية: تستخدم 85% من المؤسسات بيئات تجمع أنظمة تشغيل مختلفة.
المعارف الأساسية:
- إدارة Linux: خبرة سطر الأوامر في Ubuntu وRHEL وDebian
- Windows Server: Active Directory وGroup Policy وPowerShell
- أنظمة تشغيل السحابة: فهم طبقات أنظمة التشغيل المعتمدة على الحاويات والافتراضية
- أمن macOS: يتطلب انتشار أجهزة Mac في المؤسسات معرفة أمنها
- أنظمة تشغيل الأجهزة المحمولة: بنى الأمن في iOS وAndroid
مجالات التركيز في 2026:
- أمن الحاويات: إعدادات الأمان في Docker وKubernetes وcontainerd
- البنية التحتية غير القابلة للتغيير: آثار الأمان لاستخدام البنية التحتية كتعليمة برمجية
- أمن الحوسبة عديمة الخوادم: اعتبارات أمن Lambda وAzure Functions
المهارات الرئيسية:
- PowerShell: أتمتة Windows ومهام الأمن
- Bash/Shell scripting: أتمتة Linux
- Python: إدارة الأنظمة وأتمتة الأمن
- إدارة الإعدادات: أتمتة التحصين الأمني باستخدام Ansible وPuppet
3. البرمجة والبرمجة النصية (مهارة حاسمة في 2026)
سبب الأهمية: تتطلب 92% من وظائف الأمن السيبراني الآن مهارات برمجية.
اللغات ذات الأولوية للأمن السيبراني في 2026:
| اللغة | الاستخدام الأساسي | مستوى الطلب | متوسط زيادة الراتب |
|---|---|---|---|
| Python | أتمتة الأمن وتطوير الأدوات | مرتفع جدًا | +$18,000 |
| Go (Golang) | أدوات أمن السحابة والبرمجيات الخبيثة | مرتفع | +$22,000 |
| Rust | أدوات أمن آمنة للذاكرة | متزايد | +$25,000 |
| JavaScript/TypeScript | أمن تطبيقات الويب وتحليل XSS | مرتفع | +$12,000 |
| PowerShell | أتمتة أمن Windows | مرتفع | +$8,000 |
| Bash | برمجة نصية لأمن Linux | متوسط | +$6,000 |
| C/C++ | تحليل البرمجيات الخبيثة وتطوير الاستغلالات | متوسط | +$15,000 |
Python للأمن السيبراني (أهم لغة):
# Example: Automated security scanning script
import nmap
import json

def security_scan(target_ip):
    """
    Performs automated vulnerability scan
    """
    nm = nmap.PortScanner()
    nm.scan(target_ip, arguments='-sV -sC --script vuln')

    results = {
        'host': target_ip,
        'open_ports': [],
        'vulnerabilities': []
    }

    for host in nm.all_hosts():
        for proto in nm[host].all_protocols():
            ports = nm[host][proto].keys()
            for port in ports:
                service = nm[host]['tcp'][port]
                results['open_ports'].append({
                    'port': port,
                    'service': service['name'],
                    'version': service['version']
                })

    return json.dumps(results, indent=2)
أهمية البرمجة في 2026:
- الأتمتة: لا يمكن توسيع نطاق مهام الأمن اليدوية
- تخصيص الأدوات: تكييف أدوات الأمن مفتوحة المصدر مع بيئتك
- استخبارات التهديدات: تحليل موجزات الأمن برمجيًا
- أمن الذكاء الاصطناعي وتعلم الآلة: تنفيذ نماذج تعلم الآلة وتأمينها
4. أمن السحابة (مجال نمو أساسي)
سبب الأهمية: تستخدم 94% من المؤسسات سحابات متعددة، وأصبحت 67% من أعباء العمل على السحابة.
منصات السحابة الأساسية:
- AWS: حصة سوقية تبلغ 32%. تعلم IAM وVPC وSecurity Groups وGuardDuty
- Azure: حصة سوقية تبلغ 23%. تعلم Entra ID وNSGs وDefender for Cloud
- GCP: حصة سوقية تبلغ 11%. تعلم Cloud IAM وVPC Service Controls وSecurity Command Center
مصفوفة مهارات أمن السحابة لعام 2026:
| مجال المهارة | AWS | Azure | GCP | الأولوية |
|---|---|---|---|---|
| إدارة الهوية والوصول | IAM، STS | Entra ID، RBAC | Cloud IAM | حاسمة |
| أمن الشبكات | VPC، Security Groups | NSGs، Firewall | VPC، Firewall Rules | حاسمة |
| حماية البيانات | KMS، تشفير S3 | Key Vault، تشفير Storage | Cloud KMS | عالية |
| اكتشاف التهديدات | GuardDuty، SecurityHub | Defender، Sentinel | Security Command Center | عالية |
| الامتثال | Config، Audit | Policy، Compliance Mgr | Asset Inventory | متوسطة |
| أمن الحاويات | ECS/EKS | AKS، Container Instances | GKE، Cloud Run | عالية |
تزيد شهادات السحابة الراتب بمقدار $15,000 إلى $25,000. راجع دليل الشهادات الشامل للتفاصيل.
5. أدوات وتقنيات الأمن
فئات الأدوات المطلوبة:
إدارة الثغرات:
- Nessus/Tenable: ماسح ثغرات وفق معيار الصناعة
- Qualys: إدارة ثغرات عبر السحابة
- OpenVAS: بديل مفتوح المصدر
إدارة SIEM والسجلات:
- Splunk: رائد السوق في تحليل السجلات وSIEM
- Elastic Stack (ELK): إدارة سجلات مفتوحة المصدر
- Azure Sentinel: نظام SIEM سحابي أصلي
- Chronicle: نظام SIEM السحابي من Google
اكتشاف نقاط النهاية والاستجابة لها (EDR):
- CrowdStrike Falcon: منصة EDR رائدة
- Microsoft Defender: أمن Windows المتكامل
- SentinelOne: حماية نقاط النهاية المدعومة بالذكاء الاصطناعي
- Carbon Black: أمن نقاط النهاية من VMware
أمن الشبكات:
- Palo Alto Networks: جدران حماية من الجيل التالي
- Fortinet FortiGate: منصة أمن متكاملة
- Cisco Secure: Firepower وISE وUmbrella
- pfSense/OPNsense: جدران حماية مفتوحة المصدر
أمن تطبيقات الويب:
- Burp Suite: ماسح ثغرات الويب، وهو أساسي
- OWASP ZAP: ماسح تطبيقات ويب مفتوح المصدر
- Nmap/Nikto: فحص خوادم الويب
منصات استخبارات التهديدات:
- MISP: منصة مفتوحة المصدر لاستخبارات التهديدات
- ThreatConnect: استخبارات تهديدات تجارية
- Recorded Future: استخبارات تهديدات مدعومة بالذكاء الاصطناعي
المهارات التحليلية ومهارات حل المشكلات
المهارات التقنية وحدها لا تكفي. يميز التفكير النقدي المتخصص الجيد عن المتخصص المتميز.
القدرات التحليلية الأساسية:
- نمذجة التهديدات: تحديد مسارات الهجوم المحتملة قبل استغلالها
- تقييم المخاطر: قياس المخاطر الأمنية بمصطلحات يفهمها النشاط التجاري
- تحليل الحوادث: تحديد السبب الجذري بسرعة أثناء الحوادث الأمنية
- التعرف على الأنماط: اكتشاف الحالات الشاذة في مجموعات البيانات الضخمة
- الهندسة العكسية: فهم سلوك البرمجيات الخبيثة والاستغلالات
تطوير المهارات التحليلية:
- تدرب على تحديات CTF: مسابقات Capture The Flag على HackTheBox وTryHackMe
- حلل الاختراقات الحقيقية: ادرس تقارير الحوادث المنشورة
- تمارين الفريق الأحمر/الأزرق: شارك في محاكاة الهجوم والدفاع
- صيد التهديدات: ابحث استباقيًا عن التهديدات داخل بيئتك
مهارات التواصل والأعمال (عامل التميّز)
سبب الأهمية: يذكر 73% من مسؤولي أمن المعلومات التنفيذيين أن مهارات التواصل من أهم معايير توظيف المناصب العليا.
المهارات الشخصية الأساسية لعام 2026:
1. الفهم التجاري:
- افهم كيف يدعم الأمن أهداف العمل، وليس كيف يمنع الأضرار فقط
- استخدم لغة الشؤون المالية مثل العائد على الاستثمار وتقدير المخاطر وتحليل التكلفة والمنفعة
- اربط مبادرات الأمن باستراتيجية العمل
2. التواصل مع التنفيذيين:
- حوّل المخاطر التقنية إلى أثر تجاري مفهوم
- اعرض مقاييس الأمن التي تهم التنفيذيين
- ساهم في قرارات الاستثمار الأمني
3. التعاون بين الفرق:
- اعمل مع فرق التطوير ضمن DevSecOps
- تعاون مع فرق الشؤون القانونية والامتثال
- نسق مع وحدات الأعمال بشأن متطلبات الأمن
4. إدارة المورّدين:
- قيّم منتجات وخدمات الأمن
- تفاوض على عقود الأمن
- أدر العلاقات مع مورّدي الأمن
تطوير مهارات التواصل:
Entry Level: Write clear incident reports
Mid-Level: Present security updates to management
Senior:Lead security strategy discussions with executives
Executive: Communicate security posture to board of directors
المهارات الناشئة في 2026 وما بعدها
تخصصات ناشئة عالية الطلب:
1. أمن الذكاء الاصطناعي وتعلم الآلة: متوسط الراتب $165K
- تعلم الآلة الخصومي
- اكتشاف تسميم النماذج
- اختبار الذكاء الاصطناعي بفريق أحمر
- أمن نماذج اللغة الكبيرة (ChatGPT وCl aude وغيرها)
2. التشفير الآمن من الحوسبة الكمومية: متوسط الراتب $148K
- خوارزميات ما بعد الكم
- المرونة التشفيرية
- توزيع المفاتيح الكمومية
3. DevSecOps: متوسط الراتب $135K
- أتمتة الأمن في مسارات CI/CD
- أمن البنية التحتية كتعليمة برمجية
- أمن الحاويات وKubernetes
4. بنية الثقة الصفرية: متوسط الراتب $142K
- أمن يركز على الهوية
- التقسيم الدقيق
- التحقق المستمر
5. أمن السحابة الأصلي: متوسط الراتب $138K
- أمن الحوسبة عديمة الخوادم
- أمن واجهات API
- أمن شبكة الخدمات
خارطة طريق شهادات الأمن السيبراني لعام 2026
تثبت الشهادات مهاراتك وتعزز راتبك وفرصك الوظيفية بشكل ملحوظ. للمقارنة الشاملة بين الشهادات الرئيسية، راجع دليل الشهادات المفصل لعام 2026 .
شهادات مستوى المبتدئين (خبرة 0 إلى سنتين)
CompTIA Security+: نقطة البداية القياسية
- التكلفة: $404
- أثرها على الراتب: زيادة من $8,000 إلى $12,000 مقارنة بغير الحاصلين على الشهادة
- معدل النجاح: نحو 60%
- وقت الدراسة: من 60 إلى 90 ساعة
- سبب الحصول عليها: مطلوبة لوظائف حكومية ووظائف وزارة الدفاع الأمريكية (DoD 8140)، وتثبت المعرفة الأساسية
- تحديث 2026: أضاف إصدار Security+ لعام 2026 وحدة عن أمن الذكاء الاصطناعي
Google Cybersecurity Certificate: بديل منخفض التكلفة
- التكلفة: $39 شهريًا، أي نحو $117 لثلاثة أشهر
- أثرها على الراتب: زيادة من $5,000 إلى $8,000
- سبب الحصول عليها: مختبرات عملية، وتشمل قسيمة خصم 30% لامتحان Security+
- المنصة: Coursera
AWS Certified Security Specialty: مدخل إلى أمن السحابة
- التكلفة: $300
- أثرها على الراتب: زيادة من $15,000 إلى $20,000
- معدل النجاح: نحو 65%
- وقت الدراسة: من 80 إلى 100 ساعة
- سبب الحصول عليها: أمن السحابة من أكثر المجالات طلبًا، وحصة AWS في سوق السحابة 32%
شهادات المستوى المتوسط (خبرة من سنتين إلى خمس سنوات)
Certified Information Systems Security Professional (CISSP): المعيار الذهبي
- التكلفة: $749، إضافة إلى $135 سنويًا للصيانة
- الخبرة المطلوبة: 5 سنوات، أو 4 سنوات مع شهادة بكالوريوس
- أثرها على الراتب: زيادة من $25,000 إلى $35,000
- وجودها في السوق: تظهر في 52% من إعلانات وظائف الأمن السيبراني
- سبب الحصول عليها: أكثر شهادات الأمن اعترافًا على مستوى العالم، وتناسب المسار الإداري
HackTheBox CPTS: أفضل شهادة عملية لاختبار الاختراق
- التكلفة: $499
- الامتحان: 10 أيام من العمل العملي
- أثرها على الراتب: زيادة من $18,000 إلى $25,000
- سبب الحصول عليها: أشمل من OSCP وقيمتها أفضل مقابل السعر
- تزايد الاعتراف بها: يفضلها مسؤولو التوظيف التقنيون على OSCP بشكل متزايد
Azure Security Engineer Associate: أمن السحابة
- التكلفة: $165
- التجديد: سنوي
- أثرها على الراتب: زيادة من $18,000 إلى $22,000
- سبب الحصول عليها: حصة Azure في سوق السحابة 23%، وأدوات أمن Microsoft واسعة الانتشار
شهادات متقدمة ومتخصصة (خبرة 5 سنوات فأكثر)
Offensive Security Certified Professional (OSCP): معيار اختبار الاختراق
- التكلفة: من $1,699 إلى $2,699
- الامتحان: 24 ساعة، إضافة إلى 24 ساعة لإعداد التقرير
- أثرها على الراتب: زيادة من $20,000 إلى $30,000
- اعتراف الموارد البشرية: تذكر في 26% من إعلانات وظائف اختبار الاختراق
- ملاحظة: أغلى ومحتواها أقدم من بدائل مثل CPTS
GIAC Security Expert (GSE): شهادة النخبة
- التكلفة: أكثر من $10,000، وتتطلب عدة دورات من SANS وامتحانًا بقيمة $13,000
- الامتحان: ساعتان من أسئلة الاختيار من متعدد ومختبر عملي لمدة يومين
- عدد الحاصلين عليها عالميًا: أقل من 300 شخص
- أثرها على الراتب: زيادة من $40,000 إلى $60,000
- سبب الحصول عليها: أعلى مؤهل، لكن يفضل أن يدفع صاحب العمل تكلفته
Certified Cloud Security Professional (CCSP): إدارة السحابة
- التكلفة: $599
- الخبرة المطلوبة: 5 سنوات في تقنية المعلومات و3 سنوات في الأمن
- أثرها على الراتب: زيادة من $22,000 إلى $30,000
- سبب الحصول عليها: شهادة محايدة تجاه المورّدين لأمن السحابة وتناسب المناصب الإدارية
استراتيجية الشهادات حسب المسار المهني
مسار محلل SOC:
- البداية: Security+ أو Google Cyber Cert
- أضف: CySA+ أو CyberDefenders CCD
- التقدم: CISSP أو GCIH
مسار اختبار الاختراق:
- البداية: eJPT أو Security+
- بناء المهارات: HackTheBox CPTS أو PNPT (TCM)
- التقدم: OSCP للموارد البشرية وCRTO للمهارات
مسار أمن السحابة:
- البداية: AWS Cloud Practitioner
- بناء المهارات: AWS Security Specialty وAzure Security Engineer
- التقدم: CCSP
مسار GRC والامتثال:
- البداية: Security+
- بناء المهارات: CISA مع التركيز على التدقيق
- التقدم: CISSP وCISM
راجع المقارنة الكاملة للشهادات لتحليل المورّدين والأسعار والتوصيات بالتفصيل.
المسارات المهنية وبيانات رواتب الأمن السيبراني (2026)
يساعدك فهم التخصصات المختلفة على اختيار المسار المناسب.
المسار المهني 1: محلل SOC (مركز عمليات الأمن)
نظرة عامة على الدور: مراقبة الأنظمة الأمنية والتحقيق في التنبيهات والاستجابة للحوادث.
التدرج المهني:
Junior SOC Analyst (0-2 years) → $55,000-75,000
    ↓
SOC Analyst II (2-4 years) → $75,000-95,000
    ↓
Senior SOC Analyst (4-7 years) → $95,000-120,000
    ↓
SOC Team Lead (7-10 years) → $120,000-145,000
    ↓
SOC Manager (10+ years) → $145,000-180,000
المهارات المطلوبة:
- منصات SIEM مثل Splunk وSentinel وChronicle
- تحليل السجلات وربط الأحداث
- إجراءات الاستجابة للحوادث
- تحليل حركة الشبكة
- تفسير استخبارات التهديدات
الشهادات:
- للمبتدئين: Security+ وCySA+
- متقدمة: CyberDefenders CCD وGCIH
يوم العمل المعتاد:
- مراقبة لوحات SIEM بحثًا عن نشاط مشبوه
- تصنيف التنبيهات الأمنية والتحقيق فيها
- تنفيذ الاستجابة الأولية للحوادث
- توثيق الأحداث الأمنية
- التواصل مع الأطراف المعنية بشأن الحوادث
المزايا: مناسبة للمبتدئين، تدرج واضح، عمل بنظام الورديات العيوب: قد تكون رتيبة، عمل بالورديات، إرهاق شديد من التنبيهات
المسار المهني 2: مختبر اختراق / مخترق أخلاقي
نظرة عامة على الدور: محاكاة الهجمات للعثور على الثغرات قبل استغلالها من الجهات الخبيثة.
التدرج المهني:
Junior Penetration Tester (0-2 years) → $70,000-90,000
    ↓
Penetration Tester (2-5 years) → $95,000-130,000
    ↓
Senior Penetration Tester (5-8 years) → $130,000-165,000
    ↓
Lead Pentester / Red Team Lead (8-12 years) → $165,000-200,000
    ↓
Principal Security Consultant (12+ years) → $200,000-275,000+
المهارات المطلوبة:
- اختراق تطبيقات الويب
- اختبار اختراق الشبكات
- استغلال Active Directory
- الهندسة الاجتماعية
- كتابة التقارير والتواصل
الشهادات:
- للمبتدئين: eJPT وPJPT
- متوسطة: CPTS وOSCP وCEH Practical
- متقدمة: OSEP وCRTO
يوم العمل المعتاد:
- إجراء تقييمات أمنية مصرح بها
- استغلال الثغرات في التطبيقات والشبكات
- توثيق النتائج في تقارير مفصلة
- عرض توصيات المعالجة على العملاء
- متابعة أحدث الاستغلالات والأساليب
المزايا: عمل مشوق، راتب مرتفع، مهام متجددة العيوب: قد يكون مرهقًا، يتطلب التعلم المستمر، وساعات غير منتظمة أثناء المهام
المسار المهني 3: مهندس أمن / مهندس معماري للأمن
نظرة عامة على الدور: تصميم الأنظمة الأمنية والبنية التحتية وتنفيذها.
التدرج المهني:
Junior Security Engineer (0-2 years) → $75,000-95,000
    ↓
Security Engineer (2-5 years) → $105,000-135,000
    ↓
Senior Security Engineer (5-8 years) → $135,000-170,000
    ↓
Security Architect (8-12 years) → $170,000-220,000
    ↓
Principal/Lead Security Architect (12+ years) → $220,000-300,000+
المهارات المطلوبة:
- هندسة أمن الشبكات
- تصميم أمن السحابة (AWS وAzure وGCP)
- بنية الثقة الصفرية
- أطر الأمن (NIST وISO 27001)
- أدوات أمن المؤسسات
الشهادات:
- للمبتدئين: Security+ وCCNA Security
- متوسطة: CISSP وشهادات السحابة (AWS/Azure Security)
- متقدمة: CCSP وCISSP-ISSAP
يوم العمل المعتاد:
- تصميم البنى الأمنية للأنظمة الجديدة
- تقييم منتجات وأدوات الأمن
- وضع معايير الأمن وسياساته
- التعاون مع فرق الهندسة
- إجراء مراجعات أمن البنية
المزايا: راتب مرتفع، عمل استراتيجي، منصب يحظى بالاحترام العيوب: يتطلب خبرة واسعة، ويتحمل المسؤولية عن الإخفاقات الأمنية
المسار المهني 4: مهندس أمن السحابة
نظرة عامة على الدور: تأمين البنية التحتية والتطبيقات السحابية.
التدرج المهني:
Junior Cloud Security Engineer (0-2 years) → $80,000-100,000
    ↓
Cloud Security Engineer (2-5 years) → $115,000-145,000
    ↓
Senior Cloud Security Engineer (5-8 years) → $145,000-185,000
    ↓
Cloud Security Architect (8-12 years) → $185,000-235,000
    ↓
Principal Cloud Security Architect (12+ years) → $235,000-320,000+
المهارات المطلوبة:
- خبرة متعددة السحابات (AWS وAzure وGCP)
- Infrastructure-as-Code (Terraform وCloudFormation)
- أمن الحاويات (Docker وKubernetes)
- ممارسات DevSecOps
- أدوات أمن السحابة الأصلية
الشهادات:
- للمبتدئين: AWS Cloud Practitioner وAzure Fundamentals
- متوسطة: AWS Security Specialty وAzure Security Engineer
- متقدمة: CCSP وشهادات السحابة المتعددة
يوم العمل المعتاد:
- تأمين عمليات نشر البنية التحتية السحابية
- تنفيذ ضوابط الأمن في مسارات CI/CD
- مراقبة الوضع الأمني للسحابة
- الاستجابة لحوادث أمن السحابة
- أتمتة إعدادات الأمن
المزايا: أعلى المجالات طلبًا، رواتب ممتازة، مناسبة للعمل عن بُعد العيوب: يتغير المجال بسرعة، مع مسؤوليات الاستدعاء عند الطوارئ
المسار المهني 5: محلل GRC (الحوكمة والمخاطر والامتثال)
نظرة عامة على الدور: ضمان استيفاء المؤسسة لمتطلبات الامتثال الأمني.
التدرج المهني:
Junior GRC Analyst (0-2 years) → $60,000-78,000
    ↓
GRC Analyst (2-4 years) → $78,000-98,000
    ↓
Senior GRC Analyst (4-7 years) → $98,000-125,000
    ↓
GRC Manager (7-10 years) → $125,000-155,000
    ↓
Director of Compliance / Chief Compliance Officer (10+ years) → $155,000-225,000+
المهارات المطلوبة:
- أطر الامتثال (SOC 2 وISO 27001 وPCI-DSS وHIPAA)
- منهجيات تقييم المخاطر
- إدارة التدقيق
- تطوير السياسات
- إدارة أصحاب المصلحة
الشهادات:
- للمبتدئين: Security+
- متوسطة: CISA وCISM
- متقدمة: CISSP وCRISC
يوم العمل المعتاد:
- إجراء تقييمات مخاطر الأمن
- إدارة عمليات تدقيق الامتثال
- تطوير سياسات وإجراءات الأمن
- تتبع فجوات الامتثال ومعالجتها
- إعداد تقارير للإدارة والمدققين
المزايا: ضغط تقني أقل، نطاق واضح، توازن جيد بين العمل والحياة العيوب: قد يكون العمل متكررًا، والراتب أقل من الأدوار التقنية، وقد يُنظر إليه كعمل شكلي لاستكمال قوائم التحقق
المسار المهني 6: مستجيب للحوادث / محلل أدلة جنائية رقمية
نظرة عامة على الدور: الاستجابة للاختراقات الأمنية والتحقيق فيها.
التدرج المهني:
Junior Incident Response Analyst (0-2 years) → $65,000-85,000
    ↓
Incident Response Analyst (2-5 years) → $90,000-115,000
    ↓
Senior Incident Responder (5-8 years) → $115,000-150,000
    ↓
Incident Response Team Lead (8-12 years) → $150,000-190,000
    ↓
Director of Incident Response (12+ years) → $190,000-250,000+
المهارات المطلوبة:
- الأدلة الجنائية الرقمية
- تحليل البرمجيات الخبيثة
- أطر الاستجابة للحوادث (NIST وSANS)
- تحليل الذاكرة والأقراص
- تحليل التسلسل الزمني
الشهادات:
- للمبتدئين: Security+ وGCIH
- متوسطة: CHFI وGCFA
- متقدمة: GCFE وGREM
يوم العمل المعتاد:
- الاستجابة للحوادث الأمنية النشطة
- جمع الأدلة الرقمية وحفظها
- تحليل الأنظمة المخترقة
- تحديد مؤشرات الاختراق
- إعداد تقارير الحوادث والجداول الزمنية
المزايا: عمل تحقيقي مشوق، احترام مهني، دور بالغ الأهمية العيوب: ضغط مرتفع، الاستدعاء عند الطوارئ، ساعات غير منتظمة
مقارنة الرواتب حسب الدور (متوسط الولايات المتحدة لعام 2026)
| الدور | مستوى مبتدئ | مستوى متوسط | خبير | قائد/مدير |
|---|---|---|---|---|
| محلل SOC | $65K | $85K | $108K | $135K |
| مختبر اختراق | $80K | $115K | $148K | $185K |
| مهندس أمن | $90K | $120K | $153K | $195K |
| مهندس أمن السحابة | $98K | $130K | $165K | $210K |
| محلل GRC | $69K | $89K | $112K | $140K |
| مستجيب للحوادث | $78K | $103K | $133K | $170K |
| مهندس معماري للأمن | غير متاح | $145K | $185K | $240K |
| CISO | غير متاح | غير متاح | $195K | $285K |
تعديلات الرواتب الإقليمية:
- منطقة خليج سان فرانسيسكو: +40 إلى 60%
- مدينة نيويورك: +35 إلى 50%
- سياتل: +30 إلى 45%
- أوستن، تكساس: +20 إلى 35%
- الأدوار عن بُعد: أقل بنسبة 10 إلى 20% من المدن الكبرى
بناء مسارك المهني في الأمن السيبراني: خطوات عملية
الخطوة 1: اختر نقطة البداية وفقًا لخلفيتك
إذا كنت تعمل في دعم تقنية المعلومات أو مكتب المساعدة:
- الميزة: لديك معرفة مسبقة بالشبكات واستكشاف الأخطاء وإصلاحها
- المسار: محلل SOC أو مهندس أمن
- أول شهادة: Security+
- المدة: من 6 إلى 12 شهرًا للوصول إلى أول وظيفة أمنية
إذا كنت تعمل في تطوير البرمجيات:
- الميزة: مهارات برمجة قوية
- المسار: أمن التطبيقات أو DevSecOps
- أول شهادة: شهادة أمن AWS أو Azure
- المدة: من 3 إلى 9 أشهر للوصول إلى أول وظيفة أمنية
إذا لم تكن خلفيتك تقنية:
- الميزة: منظور جديد ودافع قوي
- المسار: محلل GRC أو محلل SOC
- أول شهادة: Google Cyber Certificate ثم Security+
- المدة: من 12 إلى 18 شهرًا للوصول إلى أول وظيفة أمنية
إذا كنت تعمل في مجال الشبكات:
- الميزة: معرفة عميقة بالبنية التحتية
- المسار: مهندس أمن الشبكات أو مختبر اختراق
- أول شهادة: Security+ أو CCNA Security
- المدة: من 6 إلى 12 شهرًا للوصول إلى أول وظيفة أمنية
الخطوة 2: اكتسب خبرة عملية (الأهم)
يعطي أصحاب العمل الأولوية للخبرة العملية على الشهادات وحدها.
طرق تعلم عملي مجانية أو منخفضة التكلفة:
TryHackMe ($10 شهريًا)
- مختبرات مناسبة للمبتدئين
- مسارات تعلم موجهة
- موضوعات SOC واختبار الاختراق والدفاع الأمني
- تتبع التقدم في الشهادات
HackTheBox Academy (خطط مجانية ومدفوعة)
- أصعب من TryHackMe
- شهادات معترف بها في المجال
- سيناريوهات واقعية
- ممتازة لتعلم اختبار الاختراق
PicoCTF (مجاني)
- مسابقة CTF للمبتدئين
- مفيدة لتعلم الأساسيات
- مسابقة سنوية
OverTheWire (مجاني)
- يركز على Linux وسطر الأوامر
- صعوبة متدرجة
- تحديات عبر الطرفية
قنوات YouTube:
- NetworkChuck
- The Cyber Mentor (Heath Adams)
- John Hammond
- IppSec (شروحات لمختبرات HackTheBox)
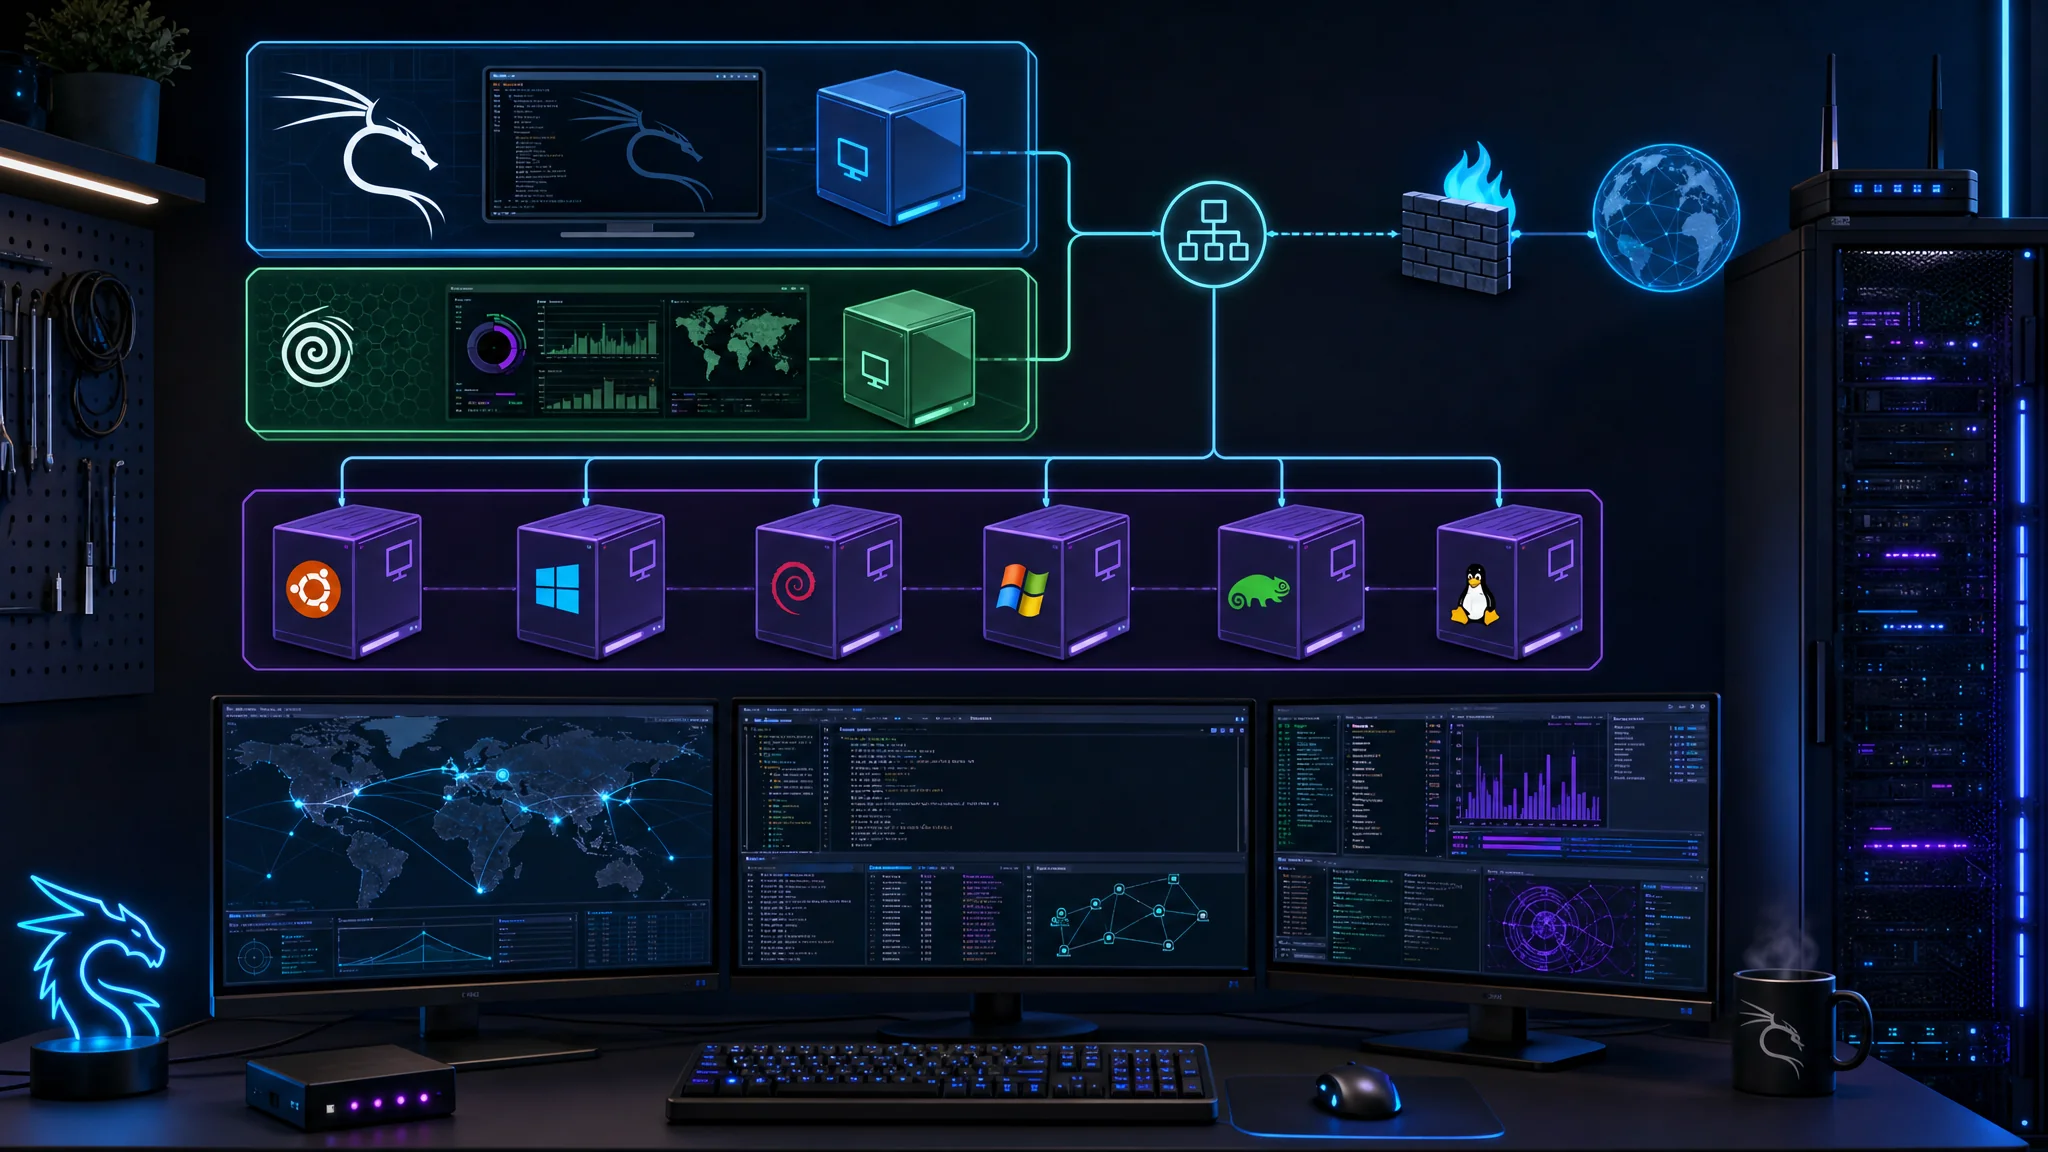
أنشئ مختبرًا منزليًا:
الحد الأدنى لإعداد المختبر المنزلي ($300 إلى $500):
- خادم Dell/HP مستعمل أو حاسوب مكتبي قوي
- تشغيل VirtualBox أو VMware Workstation
- إعداد أجهزة ضعيفة مثل Metasploitable وDVWA وأجهزة HackTheBox المتقاعدة
- تثبيت أدوات الأمن مثل Kali Linux وSecurity Onion
- التدرب على الهجوم والدفاع
إعداد مختبر سحابي ($50 إلى $100 شهريًا):
- طبقة AWS المجانية أو أرصدة Azure
- إعداد تطبيقات ضعيفة
- التدرب على إعدادات أمن السحابة
- أقل تكلفة على المدى البعيد من المعدات المادية
الخطوة 3: أنشئ مشاريع أمنية لملف أعمالك
يريد مسؤولو التوظيف رؤية دليل على مهاراتك.
أفكار مشاريع لأدوار مختلفة:
ملف أعمال محلل SOC:
- إعداد Security Onion وتحليل ملفات PCAP
- إنشاء قواعد لاكتشاف الهجمات الشائعة
- كتابة تقارير تحليل للحوادث الأمنية
- إنشاء لوحة معلومات لاستخبارات التهديدات
ملف أعمال مختبر الاختراق:
- توثيق اختراق أجهزة HackTheBox وTryHackMe
- إنشاء أدوات أمن مخصصة مثل ماسحات المنافذ وسكربتات الاستغلال
- إجراء تدقيق أمني لتطبيق مفتوح المصدر
- كتابة تقارير احترافية لاختبار الاختراق
ملف أعمال مهندس الأمن:
- تصميم شبكة منزلية بمناطق أمنية
- تطبيق أمن IaC باستخدام وحدات Terraform آمنة
- بناء مسار آلي لفحص الأمن
- توثيق قرارات هندسة الأمن
ملف أعمال أمن السحابة:
- نشر تطبيق آمن متعدد الطبقات على AWS أو Azure
- تنفيذ ضوابط الأمن مثل WAF وGuardDuty وNSGs
- إنشاء سكربتات لأتمتة الأمن
- كتابة أدلة التحصين الأمني
أماكن العرض:
- GitHub للكود والوثائق
- مدونة أو موقع شخصي
- مقالات LinkedIn
- منشورات Medium
الخطوة 4: ابنِ علاقات مهنية بصورة استراتيجية
تنطبق في الأمن السيبراني أيضًا مقولة «الأمر لا يتعلق بما تعرفه، بل بمن تعرفه».
استراتيجيات فعالة لبناء العلاقات:
حسّن ملفك على LinkedIn:
- أكمل الملف بكلمات مفتاحية أمنية
- شارك محتوى أمنيًا بانتظام
- تفاعل مع منشورات المتخصصين في الأمن
- انضم إلى مجموعات الأمن السيبراني
لقاءات الأمن المحلية:
- فروع OWASP
- مؤتمرات BSides، وهي مؤتمرات محلية ميسورة التكلفة
- اجتماعات فروع ISC2 وISACA
- لقاءات أمن السحابة
المجتمعات عبر الإنترنت:
- Reddit: r/cybersecurity وr/netsec وr/AskNetsec
- Discord: خوادم HackTheBox وTryHackMe وCyberDefenders
- Twitter/X: تابع باحثي الأمن والشركات
- مدونات ومنتديات الأمن
المؤتمرات، مع إعطاء الأولوية للفعاليات المحلية الميسورة:
- BSides في مدن مختلفة، بنحو $25 إلى $50
- مجموعات DEFCON المحلية، لقاءات شهرية مجانية
- SecureWorld، مؤتمرات إقليمية
- RSA وBlack Hat وDEFCON، مكلفة لكنها مفيدة إذا دفع صاحب العمل
الإرشاد المهني:
- ابحث عن مرشدين على LinkedIn أو r/cybersecurity
- اعرض المساعدة في المشاريع مقابل التوجيه
- اطرح أسئلة محددة بدلًا من «كيف أحصل على وظيفة؟»
الخطوة 5: أعد سيرة ذاتية فعالة للأمن
يجب أن تجتاز سيرتك الذاتية أنظمة تتبع المتقدمين للوظائف (ATS) وأن تجذب مسؤولي التوظيف.
بنية السيرة الذاتية:
[Your Name]
[LinkedIn URL] | [GitHub URL] | [Email] | [Phone] | [Location]

SUMMARY
Results-driven cybersecurity professional with hands-on experience in [specific skills].
Certified in [certifications]. Passionate about [specific security area].

TECHNICAL SKILLS
- Security: SIEM (Splunk, ELK), IDS/IPS (Snort, Suricata), WAF, EDR
- Cloud: AWS (Security Groups, IAM, GuardDuty), Azure (NSGs, Sentinel)
- Tools: Wireshark, Nmap, Burp Suite, Metasploit, Nessus
- Programming: Python, PowerShell, Bash, SQL
- Frameworks: NIST CSF, MITRE ATT&CK, OWASP Top 10

CERTIFICATIONS
- CompTIA Security+ (Date)
- AWS Certified Security Specialty (Date)
- [Other relevant certs]

PROFESSIONAL EXPERIENCE
[Company Name] - [Security Role] (Dates)
- QUANTIFY achievements (Reduced false positives by 40%)
- USE security keywords (SIEM, incident response, threat hunting)
- SHOW impact (Identified and remediated 15 critical vulnerabilities)

PROJECTS (If entry-level or career changer)
[Project Name] - [Technology Stack]
- Built [specific security tool/system]
- Demonstrates [specific skills]
- GitHub: [link]

EDUCATION
[Degree] in [Field], [University] (Date)
نصائح للسيرة الذاتية:
- حوّل كل شيء إلى أرقام: اكتب «خفضت حجم التنبيهات بنسبة 35%» بدلًا من «حسّنت كفاءة SOC»
- استخدم كلمات ATS المفتاحية: طابق المصطلحات الواردة في وصف الوظيفة
- اجعلها من صفحة إلى صفحتين: يقضي مسؤولو التوظيف 6 ثوانٍ في المراجعة الأولى
- أبرز الشهادات: فهي كلمات مفتاحية مهمة لأنظمة ATS
- أضف GitHub أو ملف الأعمال: لإظهار أنك تمارس العمل الأمني فعليًا
الخطوة 6: اجتز المقابلة بنجاح
تتضمن مقابلات الأمن السيبراني عادة ثلاث مراحل:
المرحلة 1: مقابلة الموارد البشرية أو مسؤول التوظيف (15 إلى 30 دقيقة)
- التحقق من المؤهلات
- مناقشة توقعات الراتب
- تقييم التوافق مع ثقافة المؤسسة
- الاستعداد: تعرف على الشركة وجهّز أسئلتك
المرحلة 2: مقابلة تقنية (45 إلى 90 دقيقة)
- أسئلة تقنية عن مفاهيم الأمن
- حل المشكلات وفق سيناريوهات
- مناقشة المشاريع والخبرات السابقة
- الاستعداد: راجع الأساسيات وتدرب على شرح الموضوعات التقنية ببساطة
المرحلة 3: مقابلة سلوكية أو مقابلة لجنة
- إجابات وفق طريقة STAR: الموقف والمهمة والإجراء والنتيجة
- تقييم القدرة على العمل ضمن الفريق
- مهارات العرض، أحيانًا
أسئلة تقنية شائعة للتحضير:
- «اشرح ثلاثية CIA»
- «ما الفرق بين التشفير المتماثل وغير المتماثل؟»
- «كيف ستؤمن تطبيق ويب؟»
- «صف عملية الاستجابة للحوادث»
- «ما الفرق بين IDS وIPS؟»
- «اشرح هجوم الرجل في الوسط»
- «كيف تتابع التهديدات الأمنية؟»
- «صف خبرتك مع [أداة محددة في وصف الوظيفة]»
أسئلة سلوكية:
- «حدثني عن موقف شرحت فيه مشكلة أمنية معقدة لأطراف غير تقنية»
- «صف موقفًا اضطررت فيه إلى تعلم تقنية جديدة بسرعة»
- «حدثني عن موقف اختلفت فيه مع قرار أمني»
أسئلة ينبغي أن تطرحها:
- «كيف يبدو يوم العمل المعتاد في هذا الدور؟»
- «ما أدوات وتقنيات الأمن التي يستخدمها الفريق؟»
- «ما أكبر تحديات الأمن التي تواجه المؤسسة؟»
- «ما فرص التطوير المهني والتدريب المتاحة؟»
- «كيف يتكون الفريق، ومع من سأعمل؟»
الخطوة 7: تفاوض على عرض العمل
نقاط أساسية للتفاوض:
أجرِ بحثك:
- استخدم Glassdoor وLevels.fyi وPayscale للحصول على بيانات الرواتب
- اعرف قيمتك في السوق بناءً على موقعك ومهاراتك
تشمل التعويضات الإجمالية:
- الراتب الأساسي
- المكافآت أو الأجر المرتبط بالأداء
- الأسهم أو خيارات الأسهم
- ميزانية التدريب والشهادات
- مرونة العمل عن بُعد
- الإجازات المدفوعة والمزايا
استراتيجية التفاوض:
- اترك لصاحب العمل المجال لتقديم الرقم الأول إن أمكن
- اطلب زيادة بنسبة 10 إلى 20% عن العرض الأولي
- ادعم طلبك بالبيانات
- حافظ على الاحتراف والامتنان
التفاوض على غير الراتب:
- ميزانية التدريب: من $5,000 إلى $10,000 سنويًا للشهادات والمؤتمرات
- العمل عن بُعد: يومان أو ثلاثة أسبوعيًا أو عمل كامل عن بُعد
- ساعات مرنة: مهمة للتوازن بين العمل والحياة
- مكافأة التوقيع: دفعة لمرة واحدة لتغطية التكاليف
نموذج رسالة تفاوض:
Thank you for the offer. I'm excited about the opportunity to join [Company] as [Role].

After reviewing the offer and researching market rates for this position in [Location],
I'd like to discuss the compensation package. Based on my [certifications/experience/skills],
I was hoping for a base salary in the range of $[X-Y].

Additionally, I'd appreciate if we could discuss:
- Annual training/certification budget
- Remote work flexibility
- [Other priorities]

I'm confident I can deliver significant value to the team and look forward to discussing this further.
رؤى واتجاهات سوق العمل لعام 2026
وظائف الأمن عن بُعد
واقع العمل عن بُعد في 2026:
- 65% من وظائف الأمن السيبراني توفر خيارات العمل عن بُعد أو المختلط
- أثره على الراتب: عادة ما تدفع الوظائف عن بُعد أقل بنسبة 10 إلى 20% من الوظائف الحضورية في المدن الكبرى
- أفضل مواقع الوظائف عن بُعد: We Work Remotely وRemoteOK وFlexJobs
- شركات تعمل بالكامل عن بُعد: يعمل كثير من موردي الأمن والشركات الناشئة بنظام موزع بالكامل
العمل عن بُعد حسب الدور (نسبة الوظائف التي توفره):
- مهندس أمن السحابة: 85%
- مهندس معماري للأمن: 75%
- مختبر اختراق: 70%
- محلل SOC: 60%، إذ تتطلب مراكز SOC التي تعمل على مدار الساعة الحضور أحيانًا
- محلل GRC: 80%
فرص التصريح الأمني
يوفر قطاع الحكومة والدفاع:
- أجرًا أعلى: علاوة من 15 إلى 25% للوظائف التي تتطلب تصريحًا
- استقرارًا وظيفيًا: توفر العقود الحكومية الاستقرار
- التدريب: غالبًا ما يمول التدريب المتقدم وإجراءات التصريح
مستويات التصريح:
- Public Trust: الأسهل، ومطلوب لكثير من وظائف المتعاقدين الفيدراليين
- Secret: فحص للخلفية يمتد عشر سنوات
- Top Secret: فحص شامل للخلفية
- TS/SCI: الأكثر صرامة والأعلى علاوة في الراتب
الحصول على التصريح:
- يرعى صاحب العمل الإجراء عادة، ولا يمكنك غالبًا الحصول عليه بنفسك
- تستغرق العملية من 6 إلى 18 شهرًا
- الاستقرار المالي والسجل النظيف مهمان
فرص بحسب القطاع
أمن الرعاية الصحية (نمو 42%):
- التركيز على الامتثال لـHIPAA
- أمن الأجهزة الطبية
- أمن تبادل المعلومات الصحية
- متوسط الراتب: $105K
أمن الخدمات المالية (الأعلى أجرًا):
- الامتثال لـPCI-DSS
- اكتشاف الاحتيال
- المعاملات الآمنة
- متوسط الراتب: $127K
أمن الصناعة وOT (مجال ناشئ):
- أمن SCADA/ICS
- أمن التصنيع
- البنية التحتية الحيوية
- متوسط الراتب: $115K
الخاتمة: خطوتك التالية في الأمن السيبراني
يوفر مجال الأمن السيبراني في 2026 فرصًا غير مسبوقة للأشخاص المستعدين للاستثمار في التعلم المستمر. مع 3.5 مليون وظيفة شاغرة عالميًا ومتوسط رواتب أعلى بنسبة 15 إلى 25% من الأدوار المماثلة في تقنية المعلومات، يظل الأمن السيبراني من أكثر المسارات المهنية الواعدة في التقنية.
خطة 90 يومًا لبدء مسارك المهني في الأمن السيبراني:
الشهر الأول: الأساسيات
- الأسبوعان 1 و2: أكمل Google Cybersecurity Certificate
- الأسبوعان 3 و4: أعد مختبرًا منزليًا وتدرب على TryHackMe
الشهر الثاني: الشهادة والمهارات
- الأسبوعان 5 و6: استعد لاختبار Security+ (من 60 إلى 80 ساعة)
- الأسبوعان 7 و8: تقدم لاختبار Security+ وواصل التدريب العملي
الشهر الثالث: البحث عن وظيفة
- الأسبوعان 9 و10: أنشئ ملف أعمال بمشاريع GitHub وكتابات تقنية
- الأسبوعان 11 و12: تقدم إلى 5 إلى 10 وظائف يوميًا ووسع علاقاتك المهنية
مؤشرات النجاح:
- تثبت الشهادات مهاراتك التقنية
- يعرض ملف الأعمال قدراتك العملية
- توفر شبكة متخصصي الأمن إحالات إلى الوظائف
- لديك أهداف ومسار مهني واضحان
هذا المجال يحتاج إليك. تبحث المؤسسات بشدة عن متخصصين مهرة في الأمن. بالتفاني والتعلم المنظم والخبرة العملية، يمكنك بدء مسار مهني مجزٍ في الأمن السيبراني عام 2026.
الخطوات التالية:
- راجع مقارنة الشهادات الشاملة
- اختر مسارك المهني وشهادتك الأولى
- ابدأ التعلم العملي اليوم على TryHackMe أو HackTheBox
- ابنِ شبكة علاقاتك على LinkedIn وفي اللقاءات المحلية
- أنشئ مشاريع أمنية لملف أعمالك
السؤال الوحيد: هل أنت مستعد لبدء مسارك في الأمن السيبراني؟
المراجع
- دليل مقارنة شهادات الأمن السيبراني 2026
- (ISC)² دراسة القوى العاملة في الأمن السيبراني 2026
- شهادة CompTIA Security+
- شهادة AWS Security
- HackTheBox Academy
- منصة التعلم TryHackMe
- إطار NIST للأمن السيبراني
- إطار MITRE ATT&CK
- المسار المهني من CyberSeek
- مكتب إحصاءات العمل: محللو أمن المعلومات
Disclosure and Affiliate Statement:
الإفصاح البارز: قد نكسب عمولة من الروابط في هذه الصفحة. تدعم هذه العمولات موقعنا الإلكتروني والمحتوى الذي نقدمه. كن واثقًا، نحن نوصي فقط بالمنتجات / الخدمات التي نؤمن بها. شكرًا لثقتك! انقر هنا لمعرفة المزيد
Related Posts

This article refers to other articles we've written:
- مقارنة شهادات الأمن السيبراني لعام 2026
مقارنة لعام 2026 بين مزودي شهادات الأمن السيبراني وأسعارهم والعائد على الاستثمار ومدى ملاءمتهم للمسارات المهنية.
- بناء مسيرة مهنية في الأمن السيبراني: دليل شامل
تعرّف على الخطوات الأساسية لبناء مسيرة ناجحة في الأمن السيبراني، بما فيها التعليم والشهادات وفرص العمل ذات الأجور المجزية.
- AWS مقابل Azure مقابل Google Cloud في 2026: مقارنة شاملة
مقارنة لعام 2026 بين AWS وAzure وGoogle Cloud تشمل الأسعار والأمان والامتثال والخدمات والأداء واختيار المزوّد.
