إتقان الأمن السيبراني: دليلك إلى عالم رقمي أكثر أمانًا

Table of Contents
الأمن السيبراني للمبتدئين: دليل غير تقني لفهم الأساسيات
في العصر الرقمي، تؤدي التكنولوجيا دورًا محوريًا في مختلف جوانب حياتنا، لذلك أصبح فهم الأمن السيبراني أهم من أي وقت مضى. وهو ممارسة حماية أجهزة الكمبيوتر والخوادم والشبكات والأصول الرقمية الأخرى من الوصول غير المصرح به والهجمات والأضرار. ويشمل تدابير وتقنيات عديدة لضمان سرية المعلومات الحساسة وسلامتها وتوافرها.
أهمية الأمن السيبراني
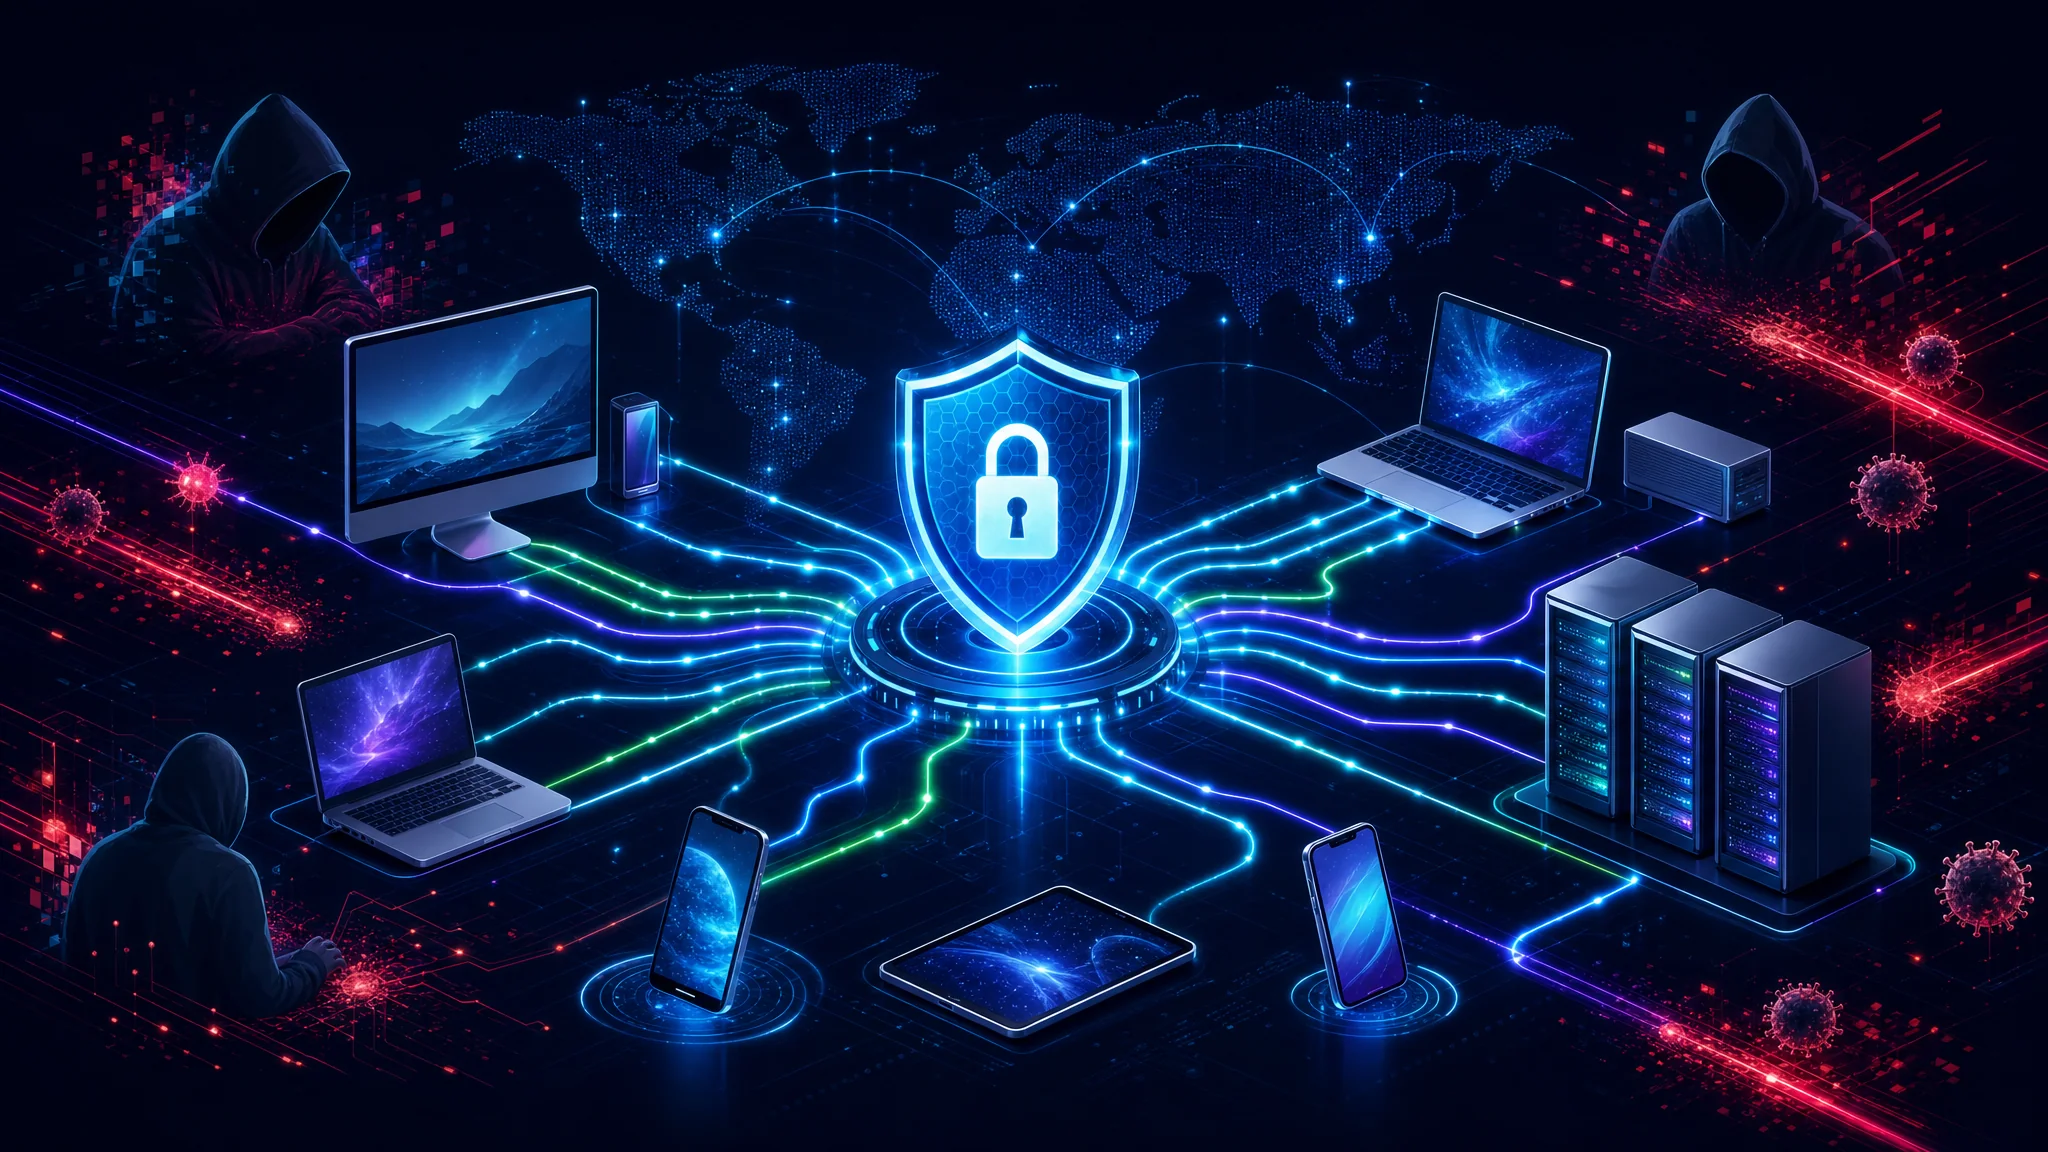
في عالمنا المترابط، حيث تنتقل المعلومات بسرعة الضوء، لا يمكن التقليل من أهمية الأمن السيبراني. تتطور التهديدات السيبرانية باستمرار وتصبح كل يوم أكثر تعقيدًا وإضرارًا. ويجب أن يفهم الأفراد والشركات والمؤسسات دور الأمن السيبراني في حماية أصولهم الرقمية ومعلوماتهم الحساسة. ومن دون تدابير مناسبة قد تحدث عواقب خطيرة، منها الخسائر المالية والإضرار بالسمعة والتبعات القانونية.
لم يعد الأمن السيبراني شأنًا يخص متخصصي تقنية المعلومات وحدهم، بل يؤثر في الجميع، من مستخدمي الإنترنت للمعاملات الشخصية والتواصل إلى الشركات التي تعتمد على البنية التحتية الرقمية. ويساعد فهم أساسيات الأمن السيبراني الأفراد والمؤسسات على اتخاذ تدابير استباقية لحماية أنفسهم من التهديدات.
تُعد حماية المعلومات الشخصية جانبًا أساسيًا من الأمن السيبراني. فأصبحت هذه المعلومات في العصر الرقمي أكثر عرضة للخطر من أي وقت مضى. ويبحث مجرمو الإنترنت باستمرار عن طرق لاستغلالها لتحقيق مكاسبهم. ومن بيانات بطاقات الائتمان إلى أرقام الضمان الاجتماعي، أصبحت البيانات الشخصية سلعة قيّمة في العالم الخفي للجريمة السيبرانية.
مع تزايد الاعتماد على المنصات الرقمية في المعاملات المالية، ينبغي فهم المخاطر المرتبطة بها. يستخدم مجرمو الإنترنت أساليب مثل التصيد والبرمجيات الخبيثة وبرامج الفدية للوصول إلى المعلومات الحساسة من دون تصريح. ويساعد فهم هذه الأساليب على البقاء يقظًا وتجنب الاحتيال.
كما يحمي الأمن السيبراني الشركات والمؤسسات. فهي تخزن كميات هائلة من البيانات، من معلومات العملاء إلى الأسرار التجارية. وقد يؤدي الاختراق إلى عواقب مدمرة تشمل خسائر مالية، وفقدان ثقة العملاء، بل والإفلاس.
للحد من هذه المخاطر، ينبغي للشركات الاستثمار في تدابير أمنية قوية، مثل جدران الحماية وبروتوكولات التشفير وأنظمة كشف التسلل. كما تساعد التدقيقات الأمنية المنتظمة وبرامج تدريب الموظفين على بناء ثقافة للوعي الأمني داخل المؤسسة.
ومن الجوانب المهمة أيضًا حماية البنية التحتية الحيوية. تعتمد خدمات أساسية كثيرة، من شبكات الكهرباء إلى أنظمة النقل، على شبكات مترابطة. وقد يؤدي الهجوم السيبراني على هذه الأنظمة إلى عواقب كارثية، وتعطيل الحياة اليومية، وإحداث فوضى واسعة.
ينبغي للحكومات وصناع السياسات فهم الأثر المحتمل للتهديدات السيبرانية على البنية التحتية الحيوية. ويساعد الاستثمار في تدابير مثل مراقبة الشبكات وخطط الاستجابة للحوادث على ضمان مرونة هذه الأنظمة المهمة.
الأمن السيبراني مسؤولية مهمة لا تقع على متخصصي تقنية المعلومات وحدهم، بل تشمل كل من يستخدم الإنترنت. وفهم أهميته واتخاذ خطوات استباقية لحماية أصولنا الرقمية يسهمان في جعل البيئة الإلكترونية أكثر أمانًا.
مفاهيم الأمن السيبراني الأساسية
قبل استعراض أنواع التهديدات وأفضل الممارسات، من المهم فهم المفاهيم الأساسية للأمن السيبراني. فهو يهدف إلى حماية الأصول الرقمية من الوصول أو الاستخدام أو الإفصاح أو التعطيل أو التعديل أو التدمير غير المصرح به.
يشمل الأمن السيبراني ممارسات عديدة، منها أمن الشبكات والبيانات والتطبيقات والعمليات. ويتضمن تطبيق تدابير لمنع الهجمات السيبرانية واكتشافها والاستجابة لها.
مصطلحات وتعريفات أساسية
تعرف على بعض المصطلحات والتعريفات الأساسية المستخدمة في الأمن السيبراني لفهم هذا المجال المعقد والتعامل معه.
- التهديد: خطر أو احتمال ضرر يمكنه استغلال ثغرة والمساس بسرية الأصول الرقمية وسلامتها وتوافرها.
- الثغرة: نقطة ضعف أو قصور أمني يمكن للتهديدات استغلاله.
- المخاطر: احتمال حدوث خسارة أو ضرر بسبب هجوم سيبراني أو وصول غير مصرح به.
- الاستغلال: تقنية أو برنامج يستخدم ثغرة في نظام كمبيوتر.
- ثغرة يوم الصفر: ثغرة لا يعرفها موردو البرامج بعد ولم تُصلح أو تُعالج بتحديث.
بعد توضيح المفاهيم الأساسية، لنستعرض المصطلحات والتعريفات بمزيد من التفصيل.
التهديدات في الأمن السيبراني
تظهر التهديدات السيبرانية بأشكال عديدة، من البرمجيات الخبيثة إلى المتسللين الذين يحاولون الوصول غير المصرح به إلى معلومات حساسة. ويساعد التعرف عليها وفهمها على حماية الأصول الرقمية بفاعلية.
من التهديدات الشائعة البرمجيات الخبيثة، ومنها الفيروسات والديدان وأحصنة طروادة وبرامج الفدية. صُممت هذه البرامج لاختراق أنظمة الكمبيوتر أو سرقة البيانات أو تعطيل العمل. ويساعد فهم أنواعها وسلوكها على تطوير وسائل دفاع فعالة.
ومن التهديدات المهمة الهندسة الاجتماعية، التي تتلاعب بالأفراد للحصول على وصول غير مصرح به أو معلومات حساسة. وتشمل أساليبها رسائل التصيد والذرائع والطُعم وانتحال شخصية أفراد أو مؤسسات موثوقة.
تشمل التهديدات الأخرى هجمات حجب الخدمة (DoS)، حيث يغمر المهاجمون نظامًا أو شبكة بحركة مرور مفرطة، فيصبح غير متاح للمستخدمين الشرعيين. أما التهديدات المتقدمة المستمرة (APT) فهي هجمات سيبرانية متطورة وطويلة الأمد تستهدف مؤسسات أو أفرادًا محددين.
الثغرات والمخاطر
الثغرات هي نقاط ضعف أو قصور أمني يمكن استغلالها. ويعد تحديدها ومعالجتها أمرًا مهمًا للحد من مخاطر الهجمات السيبرانية.
تستهدف ثغرات البرامج مجرمي الإنترنت كثيرًا. إذ يمكن استغلال أنظمة التشغيل والتطبيقات والإضافات التي لا تُحدّث بتصحيحات أمنية منتظمة. لذلك يعد تحديث البرامج باستمرار ضروريًا للحفاظ على بيئة رقمية آمنة.
وقد تؤدي الأخطاء البشرية أيضًا إلى ثغرات. فـكلمات المرور الضعيفة أو مشاركة المعلومات الحساسة أو الوقوع في حيل الهندسة الاجتماعية قد تعرض الأصول الرقمية للخطر. ويساعد تثقيف المستخدمين وتطبيق آليات مصادقة قوية على الحد من هذه المخاطر.
تشير المخاطر السيبرانية إلى احتمال الخسارة أو الضرر الناتج عن هجوم أو وصول غير مصرح به. ويعد تقييم المخاطر وإدارتها أمرًا أساسيًا لوضع استراتيجيات فعالة.
الاستغلال وثغرات يوم الصفر
الاستغلالات تقنيات أو برامج تستخدم ثغرات في أنظمة الكمبيوتر. ويلجأ إليها مجرمو الإنترنت للحصول على وصول غير مصرح به أو سرقة البيانات أو تعطيل العمليات.
تثير ثغرات يوم الصفر قلقًا خاصًا لأن موردِي البرامج لا يعرفون بها ولم يصدر لها تصحيح بعد. وقد يستغلها مجرمو الإنترنت من دون اكتشافهم، مما يجعلها ذات قيمة كبيرة في أوساط الجريمة السيبرانية.
يمثل اكتشاف ثغرات يوم الصفر وتصحيحها تحديًا مستمرًا لموردي البرامج والباحثين الأمنيين. ويساعد تحديدها ومعالجتها في الوقت المناسب على منع الهجمات المحتملة.
فهم التهديدات والثغرات والمخاطر والاستغلالات وثغرات يوم الصفر أساس وضع استراتيجية فعالة. ويساعد البقاء على اطلاع ويقظًا الأفراد والمؤسسات على حماية أصولهم الرقمية.
أنواع التهديدات السيبرانية
بعد معرفة أهمية الأمن السيبراني ومفاهيمه الأساسية، نستعرض بعض أنواع التهديدات الشائعة التي تواجه الأفراد والمؤسسات يوميًا.
في عالمنا المترابط، يتغير مشهد الهجمات السيبرانية باستمرار. ويزداد المجرمون تطورًا ويستخدمون تقنيات متقدمة لاستغلال الثغرات والوصول إلى المعلومات الحساسة دون تصريح. ويعد فهم الأنواع المختلفة أمرًا أساسيًا لحماية أنفسنا وأصولنا الرقمية.
فهم البرمجيات الخبيثة: الفيروسات والديدان وأحصنة طروادة
من أكثر أشكال التهديدات شيوعًا البرمجيات الخبيثة، وهي برامج مصممة للوصول غير المصرح به إلى نظام أو شبكة أو جهاز أو لإلحاق الضرر به. وتشمل الفيروسات والديدان وأحصنة طروادة.
الفيروس نوع من البرمجيات الخبيثة ينتشر بإرفاق نفسه بملفات أو برامج أخرى. وقد ينسخ نفسه وينتقل إلى أجهزة أخرى، مسببًا ضررًا للنظام المصاب. ويمكن أن ينتقل عبر مرفقات البريد الإلكتروني أو مواقع مصابة أو وسائط تخزين قابلة للإزالة.
الديدان برمجيات خبيثة تنسخ نفسها ولا تحتاج إلى تفاعل المستخدم كي تنتشر. تستغل ثغرات الأنظمة وتنتقل عبر الشبكات، مسببة أضرارًا واسعة. وقد تصيب أجهزة متعددة بسرعة، مما يؤدي إلى تعطل الخدمات وتهديد البيانات الحساسة.
أما أحصنة طروادة، التي سميت باسم حصان طروادة الشهير، فتتنكر في هيئة برامج أو ملفات مشروعة وتخدع المستخدم لتنزيلها أو تشغيلها. وبعد تفعيلها، قد تمنح المهاجم وصولًا غير مصرح به أو تنفذ أنشطة ضارة أخرى. وقد تختبئ في ملفات تبدو بريئة، مثل الألعاب أو تحديثات البرامج، مما يجعلها صعبة الاكتشاف.
مخاطر التصيد وهجمات الهندسة الاجتماعية
من التهديدات الشائعة أيضًا التصيد، حيث ينتحل المهاجمون صفة جهات موثوقة لخداع الأشخاص كي يقدموا معلومات حساسة مثل أسماء المستخدمين وكلمات المرور وبيانات بطاقات الائتمان. وغالبًا ما تأتي الهجمات على شكل رسائل بريد أو مواقع أو رسائل فورية مضللة تبدو حقيقية.
قد تكون هجمات التصيد مقنعة للغاية. ويستخدم مجرمو الإنترنت الهندسة الاجتماعية للتلاعب بالضحايا، وقد ينشئون صفحات تسجيل دخول مزيفة تشبه مواقع معروفة. كما قد يلجؤون إلى الإلحاح أو التخويف، مثل الادعاء بأن حسابًا تعرض للاختراق، لدفع الضحية إلى التصرف فورًا.
تستغل هجمات الهندسة الاجتماعية النفس البشرية، وتدفع الأشخاص إلى كشف معلومات أو تنفيذ إجراءات تهدد الأمن. وقد ينتحل المهاجمون صفة موظفي الدعم الفني، أو يستخدمون ذريعة لكسب الثقة، أو يستغلون الخوف من العواقب. وتستهدف هذه الهجمات العنصر البشري، مستفيدة من الثقة أو الفضول أو الخوف لتجاوز التدابير التقنية.
تعد هجمات التصيد والهندسة الاجتماعية خطيرة لأنها تعتمد على الخطأ البشري وقد تتجاوز الضوابط التقنية. كن يقظًا وحذرًا عند التعامل مع الرسائل والبريد الإلكتروني والمواقع. غيّر كلمات المرور بانتظام، وفعّل المصادقة متعددة العوامل، واحذر الطلبات غير المتوقعة للمعلومات الشخصية.
تتطور التهديدات مع تطور التكنولوجيا. وينبغي للأفراد والمؤسسات متابعة أحدث التهديدات واتخاذ تدابير استباقية لحماية أصولهم الرقمية. ويساعد فهم التهديدات وتطبيق تدابير فعالة على حماية حياتنا الرقمية.
مبادئ الأمن السيبراني
بعد استعراض التهديدات الشائعة، لنلقِ نظرة على المبادئ والمفاهيم التي تشكل أساس الأمن السيبراني.
السرية والسلامة والتوافر: ثلاثية CIA
ثلاثية CIA مفهوم أساسي في الأمن السيبراني، وتمثل الأهداف الثلاثة الرئيسية لأمن المعلومات: السرية والسلامة والتوافر.
- السرية: ضمان عدم كشف المعلومات الحساسة لأشخاص غير مصرح لهم، وحماية خصوصيتها.
- السلامة: ضمان بقاء المعلومات دقيقة ومتسقة وموثوقة طوال دورة حياتها. وتساعد في ذلك مصادقة البيانات والمجاميع الاختبارية والتوقيعات الرقمية.
- التوافر: ضمان أن تكون المعلومات والخدمات متاحة وقابلة للاستخدام عند الحاجة، مع حمايتها من انقطاع الخدمة وفشل الأنظمة وهجمات حجب الخدمة.
دور المصادقة والتفويض
المصادقة والتفويض عنصران أساسيان في أي إطار للأمن السيبراني، ويضمنان أن يقتصر الوصول إلى المعلومات والموارد الحساسة على الأشخاص المصرح لهم.
- المصادقة: تتحقق من هوية المستخدم، باستخدام كلمات المرور أو القياسات الحيوية أو المصادقة الثنائية.
- التفويض: يحدد الإجراءات والموارد التي يحق للمستخدم الوصول إليها وفق هويته المؤكدة. ويخصص الصلاحيات لمنع الوصول غير المصرح به وتطبيق مبدأ أقل الامتيازات.
أفضل ممارسات الأمن السيبراني
بعد استعراض الأساسيات وأنواع التهديدات، إليك ممارسات تساعد الأفراد والمؤسسات على تحسين مستوى الأمان.
إنشاء كلمات مرور قوية واستخدام مدير كلمات المرور
من أبسط الطرق وأكثرها فاعلية لتحسين الأمن إنشاء كلمات مرور قوية واستخدامها. ينبغي أن تكون كلمة المرور فريدة ومعقدة ويصعب تخمينها، وأن تجمع الأحرف الكبيرة والصغيرة والأرقام والرموز الخاصة. وينبغي تغييرها بانتظام.
قد تكون إدارة كلمات مرور كثيرة صعبة. ويساعد مدير كلمات المرور على تبسيط المهمة عبر إنشاء كلمات مرور قوية وتخزينها بأمان لحسابات مختلفة. فلا حاجة إلى تذكر كلمات كثيرة، كما يقل خطر إعادة استخدامها.
أهمية تحديث البرامج بانتظام
يعد تحديث البرامج والتطبيقات بانتظام ضروريًا للأمن السيبراني. فكثيرًا ما تتضمن التحديثات تصحيحات أمنية تعالج الثغرات المعروفة وتحمي من التهديدات المحتملة.
ثغرة البرامج نقطة ضعف أو خلل في برنامج قد يستغله مجرمو الإنترنت للوصول غير المصرح به إلى نظام أو التحكم فيه. ويصدر الموردون تصحيحات وتحديثات لإصلاح هذه الثغرات وتحسين أمان منتجاتهم.
ومن خلال إبقاء البرامج والتطبيقات محدثة، يحصل الأفراد والمؤسسات على أحدث ميزات الحماية والتصدي للتهديدات الجديدة.
الخلاصة
في العصر الرقمي، يعد فهم أساسيات الأمن السيبراني ضروريًا. ويساعد فهم أهميته والتعرف على التهديدات الشائعة وتطبيق أفضل الممارسات على تحسين مستوى الحماية والوقاية من الهجمات المحتملة. الأمن السيبراني جهد مستمر يتطلب اليقظة والتدابير الاستباقية. ابقَ على اطلاع وحافظ على أمانك!
Related Posts