إتقان التعامل مع حوادث الأمن السيبراني

Table of Contents
إعداد خطة للاستجابة لحوادث الأمن السيبراني: خطوات رئيسية لاستجابة فعالة
في العصر الرقمي، أصبح الأمن السيبراني مصدر قلق أساسيًا للمؤسسات بمختلف أحجامها. ومع تزايد التهديدات السيبرانية والهجمات، تحتاج الشركات إلى خطة محددة للاستجابة للحوادث. توفر الخطة إرشادات للتعامل مع حوادث الأمن السيبراني والحد من آثارها بفاعلية. نستعرض في هذا المقال الخطوات الرئيسية لإعداد الخطة وأهمية كل خطوة.
_
أهمية خطة الاستجابة لحوادث الأمن السيبراني
دور الأمن السيبراني في العصر الرقمي
تعتمد المؤسسات في عالم اليوم المترابط على الأنظمة والشبكات الرقمية في أعمالها اليومية. لكن هذا الاعتماد يجعلها عرضة لتهديدات سيبرانية عديدة، منها اختراقات البيانات وهجمات البرمجيات الخبيثة والإصابة ببرامج الفدية. وقد يؤدي حادث سيبراني واحد إلى خسائر مالية كبيرة وضرر للسمعة وتبعات قانونية. لذلك، من الضروري وجود خطة استجابة جيدة التصميم من أجل الحد من الأثر.
الآثار المحتملة لحوادث الأمن السيبراني
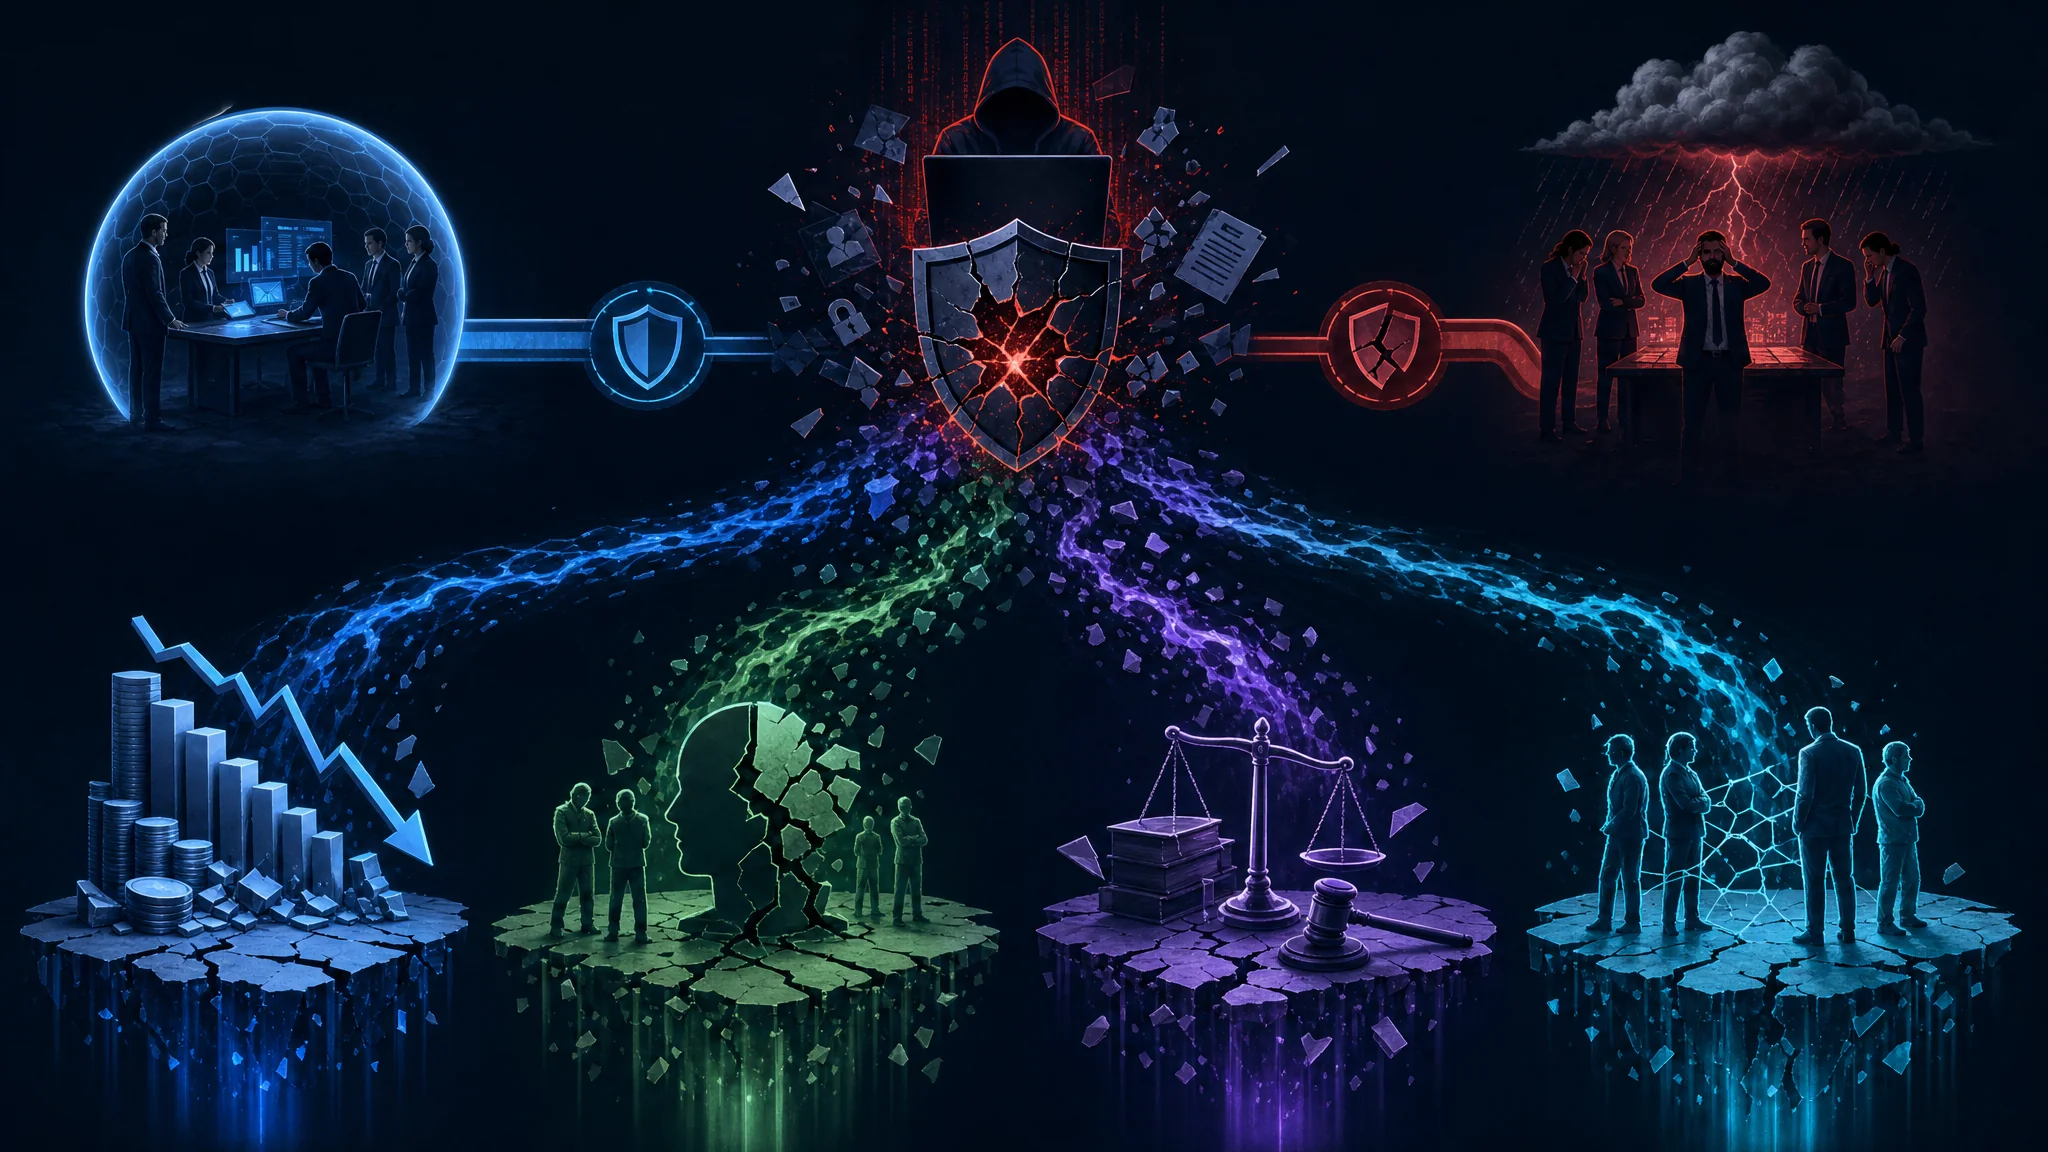
قد يؤدي حادث سيبراني إلى تعطيل شديد لعمليات المؤسسة، وإلى توقف العمل وفقدان معلومات حساسة وتضرر الأنظمة الحيوية. وقد تمتد العواقب إلى العملاء والشركاء والموردين. كذلك تزداد صرامة البيئة القانونية والتنظيمية للأمن السيبراني، وقد تترتب على عدم الامتثال غرامات وعقوبات كبيرة. لذلك يجب أن تستعد المؤسسات للاستجابة بسرعة وفاعلية.
من الأسباب الرئيسية لوضع خطة شاملة للاستجابة للحوادث احتمال وقوع خسائر مالية. ووفقًا لدراسة أجرتها IBM، بلغ متوسط تكلفة اختراق البيانات عام 2020 3.86 ملايين دولار. ويشمل ذلك نفقات التحقيق في الحادث، والرسوم القانونية، وإخطار العملاء، واحتواء الأضرار. ومن دون خطة مناسبة، قد لا تكون المؤسسة مستعدة للأثر المالي، بما قد يضر على المدى الطويل باستقرارها المالي وعملياتها.
وقد يكون الضرر الذي يلحق بالسمعة بسبب الحادث جسيمًا أيضًا. تنتشر المعلومات بسرعة اليوم عبر وسائل التواصل الاجتماعي والمنصات الرقمية. وقد تؤدي أخبار اختراق البيانات أو الهجوم السيبراني إلى تشويه صورة المؤسسة وإضعاف ثقة العملاء. وقد ينتج عن ذلك ضياع فرص الأعمال، وتراجع ولاء العملاء، وصعوبة جذب عملاء جدد. تتيح الخطة إدارة السمعة بصورة استباقية عبر استجابة سريعة وشفافة تساعد على الحد من الضرر الذي يلحق بالعلامة التجارية.
إضافة إلى الآثار المالية والمرتبطة بالسمعة، قد تنشأ عن الحوادث تبعات قانونية وتنظيمية. يجب على المؤسسات الامتثال لقوانين حماية البيانات لتجنب الغرامات الكبيرة. فعلى سبيل المثال، تنص اللائحة العامة لحماية البيانات في الاتحاد الأوروبي (GDPR) على غرامات تصل إلى 20 مليون يورو أو 4% من إجمالي الإيرادات السنوية العالمية، أيهما أعلى. وتساعد خطة تتناول الواجبات القانونية والتنظيمية على الحد من مخاطر عدم الامتثال وما يرتبط بها من عواقب مالية وقانونية.
يعني الترابط في منظومة الأعمال الحديثة أن الحادث قد يخلّف آثارًا خارج المؤسسة أيضًا. فإذا تعرضت أنظمة مورد للاختراق، فقد تتعطل سلسلة التوريد ويتأثر توفر السلع أو الخدمات. وقد يؤدي اختراق بيانات العملاء إلى سرقة الهوية أو الاحتيال والإضرار بالعلاقة معهم. ويساعد وضع خطة تراعي الجهات الخارجية على إدارة الآثار والحفاظ على ثقة الشركاء والموردين والعملاء.
تمثل خطة الاستجابة لحوادث الأمن السيبراني عنصرًا أساسيًا في استراتيجية المؤسسة الأمنية. فهي تحد من الأثر على الاستقرار المالي والسمعة والامتثال القانوني والعلاقات الخارجية. ويساعد الاستثمار في خطة جيدة التصميم على تخفيف المخاطر وضمان استمرارية الأعمال في العصر الرقمي.
العناصر الرئيسية لخطة الاستجابة لحوادث الأمن السيبراني
تحديد حوادث الأمن السيبراني وتصنيفها
تتمثل الخطوة الأولى في تحديد أنواع الحوادث المختلفة وتصنيفها بدقة. ويشمل ذلك تحليل الحوادث السابقة وفهم خصائصها وتصنيفها وفق شدتها وأثرها المحتمل. وبذلك تستطيع المؤسسات تخصيص الموارد وترتيب أولويات الاستجابة بفاعلية.
يمكن، على سبيل المثال، تصنيف الحوادث إلى اختراقات بيانات أو إصابات بالبرمجيات الخبيثة أو اختراقات للشبكات أو هجمات تصيد احتيالي. ويتطلب كل نوع استراتيجية استجابة ودرجة استعجال مختلفتين. ويساعد فهم أنواع الحوادث على تكييف الخطة مع التحديات الخاصة بكل منها.
تشكيل فريق للاستجابة
تتطلب الاستجابة الفعالة فريقًا متخصصًا من خبراء الأمن السيبراني قادرًا على التحرك بسرعة وفاعلية. وينبغي أن يضم الفريق أشخاصًا ذوي خبرة في الأمن السيبراني والبنية التحتية لتقنية المعلومات والشؤون القانونية والاتصالات. ويسهم الفريق المنظم جيدًا في تبسيط الاستجابة وضمان تنسيق العمل وكفاءته.
كما ينبغي تحديد الأدوار والمسؤوليات ليعرف كل عضو مهامه أثناء الحادث. وقد تشمل الأدوار منسق الحادث والمحلل التقني والمستشار القانوني ومسؤول العلاقات العامة. ويسهل وضوح المسؤوليات التعاون ويمنع الالتباس أو تكرار العمل.
وضع إجراءات الاستجابة
تحدد إجراءات الاستجابة الخطوات المطلوب اتخاذها عند وقوع حادث أمن سيبراني. وينبغي أن تغطي سيناريوهات متنوعة، وأن توضح كيفية احتواء الحادث والتحقيق في سببه الجذري ومعالجة أثره واستعادة العمليات المعتادة.
في حالة اختراق البيانات، قد تشمل الإجراءات عزل الأنظمة المتأثرة، وإجراء تحليل جنائي رقمي لتحديد نطاق الاختراق، وإخطار الأشخاص المتأثرين أو الجهات التنظيمية، وتنفيذ تدابير لمنع تكرار الاختراق.
يجب مراجعة الإجراءات وتحديثها بانتظام لمواكبة تطور التهديدات. فظهور تهديدات وتقنيات جديدة يتطلب تكييفها. وتساعد التمارين المكتبية والمحاكاة المنتظمة على اختبار فاعلية الإجراءات وتحديد ما يحتاج إلى تحسين.
تساعد الإجراءات المحددة جيدًا على تقليل أثر الحوادث والاستجابة بسرعة وفاعلية، ما يحد من الضرر المحتمل على السمعة والأوضاع المالية وثقة العملاء.
خطوات إعداد خطة فعالة للاستجابة للحوادث
إجراء تقييم للمخاطر
قبل إعداد خطة الاستجابة، ينبغي للمؤسسات إجراء تقييم شامل للمخاطر من أجل تحديد الثغرات والتهديدات المحتملة. ويشمل ذلك تقييم الأنظمة والشبكات وأصول البيانات، إضافة إلى تقدير احتمال الحوادث السيبرانية المختلفة وأثرها المحتمل. وتساعد النتائج على ترتيب أولويات الاستجابة وتخصيص الموارد بفاعلية.
أثناء التقييم، يمكن للمؤسسات الاستعانة بخبراء خارجيين في الأمن السيبراني لإجراء اختبارات الاختراق وتقييمات الثغرات. ويحاكي الخبراء هجمات واقعية من أجل تحديد نقاط الضعف في البنية التحتية. ويمكن للتدقيق الداخلي أيضًا تقييم الامتثال لمعايير القطاع ولوائحه.
بعد اكتمال التقييم، يتكون لدى المؤسسة فهم أعمق لوضعها الأمني السيبراني. ويمكنها تحديد الأصول الحيوية التي تتطلب حماية إضافية وتقدير عواقب نجاح الهجوم. وتسهم هذه المعرفة في إعداد خطة فعالة للاستجابة للحوادث.
وضع سياسات الاستجابة للحوادث وتنفيذها
تحدد السياسات نهج المؤسسة في التعامل مع حوادث الأمن السيبراني. وينبغي أن تتماشى مع أفضل ممارسات القطاع والمتطلبات التنظيمية. كما يجب أن توضح الأدوار والمسؤوليات وإجراءات التصعيد وبروتوكولات الاتصال والالتزامات القانونية. وتضمن السياسات الواضحة استجابة متسقة ومنسقة.
عند وضع السياسات، ينبغي مراعاة الخصائص الفريدة للقطاع والتهديدات المحددة التي تواجهه. فمثلًا، قد تحتاج مؤسسات الرعاية الصحية إلى الامتثال لقواعد HIPAA، بينما قد يتعين على المؤسسات المالية اتباع متطلبات PCI DSS. وتساعد مواءمة السياسات مع تلك الاحتياجات على معالجة التحديات المتوقعة.
يتطلب تنفيذ السياسات التعاون بين مختلف إدارات المؤسسة، كي يفهم الجميع أدوارهم ومسؤولياتهم أثناء الحادث السيبراني. وتعد التدريبات والاتصالات المنتظمة ضرورية لضمان معرفة الموظفين بالسياسات وقدرتهم على تنفيذها بفاعلية.
تدريب الموظفين وتثقيفهم
تتطلب الاستجابة الفعالة قوة عاملة ماهرة وواسعة المعرفة. وينبغي للمؤسسات الاستثمار في برامج تدريب وتثقيف منتظمة لتزويد الموظفين بالمهارات اللازمة لاكتشاف الحوادث والإبلاغ عنها والاستجابة لها. ويشمل ذلك التوعية بـالتهديدات الشائعة وأساليب الهجوم، وتعزيز ممارسات النظافة السيبرانية، وإجراء تمارين مكتبية تحاكي سيناريوهات واقعية.
ينبغي أن تغطي البرامج اكتشاف الحوادث وتحليلها وحفظ الأدلة واحتواء الحادث والتعافي منه. ويجب تدريب الموظفين على تمييز مؤشرات الاختراق (IOCs) المحتملة والإبلاغ عن الحوادث سريعًا. وتمكّنهم المعارف والمهارات اللازمة من المشاركة الفعالة في الحد من التهديدات السيبرانية.
إضافة إلى التدريب، ينبغي للمؤسسات ترسيخ ثقافة للتوعية بالأمن السيبراني. ويشمل ذلك إطلاع الموظفين بانتظام على أحدث التهديدات وإرشادهم إلى حماية المعلومات الحساسة. ويساعد تعزيز المسؤولية واليقظة على بناء خط دفاع قوي ضد الهجمات السيبرانية.
اختبار خطة الاستجابة للحوادث وتحسينها
اختبار خطة الاستجابة بانتظام
يعد الاختبار جزءًا أساسيًا من أي خطة استجابة. وينبغي للمؤسسات إجراء تمارين ومحاكاة منتظمة لاختبار فاعلية الإجراءات وتحديد الثغرات أو نقاط الضعف وتقييم مهارات فريق الاستجابة. وتتراوح الاختبارات بين التمارين المكتبية التي يناقش فيها المشاركون سيناريوهات افتراضية، وتمارين الفريق الأحمر المتقدمة التي يحاكي فيها خبراء خارجيون هجمات واقعية.
تتيح التمارين المكتبية استكشاف سيناريوهات افتراضية متعددة وتقييم مدى صمود الخطة في ظروف مختلفة. ويمكن إشراك أصحاب المصلحة الرئيسيين من إدارات مختلفة لإجراء تقييم شامل. وتساعد المحاكاة على تحديد المجالات التي تحتاج إلى تحسين وإجراء التعديلات اللازمة.
تتقدم تمارين الفريق الأحمر خطوة أخرى عبر محاكاة هجمات واقعية. ويحاول خبراء خارجيون، يُعرفون غالبًا بالقراصنة الأخلاقيين، اختراق أنظمة المؤسسة واستغلال الثغرات. وتوفر هذه التمارين معلومات قيّمة عن فاعلية خطة الاستجابة والوضع الأمني العام للمؤسسة. ويساعد تحديد نقاط الضعف والثغرات على معالجتها استباقيًا وتعزيز الدفاعات.
التعلم من الحوادث السابقة
يقدم كل حادث دروسًا ومعارف قيّمة تساعد على تحسين الاستجابات المستقبلية. وينبغي للمؤسسات إجراء مراجعات شاملة بعد الحادث لتحليل ما حدث، وتحديد مجالات التحسين، وتنفيذ إجراءات تصحيحية. وتساعد ثقافة التعلم والتحسين المستمرين على مواكبة التهديدات السيبرانية.
ينبغي أن تشمل المراجعة جميع الأطراف المعنية، ومنهم فريق الاستجابة وموظفو تقنية المعلومات والإدارة. ويساعد جمع وجهات النظر المختلفة على فهم الحادث وأثره. ويجب أن تركز المراجعات على تحديد الأسباب الجذرية وتقييم فاعلية الخطة وتحديد التعديلات اللازمة.
كما ينبغي للمؤسسات التفكير في تقييمات خارجية أو الاستعانة بخبراء من طرف ثالث للحصول على تقييم موضوعي لقدرات الاستجابة. وتقدم هذه التقييمات رؤى وتوصيات جديدة تستند إلى أفضل ممارسات القطاع والاتجاهات الناشئة.
التحسين المستمر والتكيف
تتطور التهديدات السيبرانية باستمرار، لذا يجب على المؤسسات تحسين خطط الاستجابة وتكييفها باستمرار لمواجهة التحديات الجديدة. ويشمل ذلك متابعة أحدث الاتجاهات والتقنيات والممارسات، ومراجعة الخطة بانتظام لتعكس أي تغييرات في الأنظمة أو العمليات أو مخاطر المؤسسة.
ينبغي للمؤسسات مراقبة مشهد الأمن السيبراني بفاعلية لمتابعة التهديدات والثغرات الناشئة. ويمكنها الاستفادة من المنشورات المتخصصة وموجزات استخبارات التهديدات والمشاركة في مجتمعات الأمن السيبراني ومنتدياته. ويساعد الاطلاع المستمر على تحديث الخطط استباقيًا بإجراءات مضادة واستراتيجيات تخفيف مناسبة.
يجب مراجعة خطة الاستجابة بانتظام للتأكد من ملاءمتها وفاعليتها. وعند تغير أنظمة المؤسسة أو عملياتها أو مستوى مخاطرها، ينبغي تحديث الخطة. وقد يشمل ذلك مراجعة أهدافها وأدوار أعضاء الفريق ومسؤولياتهم، وإضافة الدروس المستفادة من الحوادث أو التمارين السابقة.
كما ينبغي للمؤسسات إجراء تدريبات أو محاكاة دورية لتقييم استعداد فريق الاستجابة والتحقق من فاعلية الخطة. وتساعد هذه التدريبات على تحديد الثغرات ومجالات التحسين، ما يتيح إجراء التعديلات اللازمة وتعزيز قدرات الاستجابة.
الخلاصة
في عصر تشكل فيه التهديدات السيبرانية مخاطر كبيرة للمؤسسات بمختلف أحجامها، يصبح إعداد وتنفيذ خطة متينة للاستجابة لحوادث الأمن السيبراني أمرًا بالغ الأهمية. وتساعد الخطة على الحد من أثر الحوادث، وحماية الاستقرار المالي والسمعة، وضمان الامتثال القانوني، والحفاظ على علاقات قوية مع الشركاء والعملاء. ومن خلال فهم أهمية الخطة المنظمة واتباع الخطوات الموضحة، تستطيع المؤسسات الاستعداد للتهديدات والحد بفاعلية من الأضرار المحتملة.
المراجع
- IBM Security. (2020). Cost of a Data Breach Report 2020. الرابط
- European Union Agency for Cybersecurity (ENISA). (2021). Threat Landscape for ENISA and the EU Member States 2021. الرابط
- Payment Card Industry (PCI) Security Standards Council. (n.d.). PCI DSS. الرابط
- National Institute of Standards and Technology (NIST). (2020). NIST Cybersecurity Framework. الرابط
Related Posts