فورتينت مقابل سيسكو: مقارنة كاملة لأمن الشبكات…
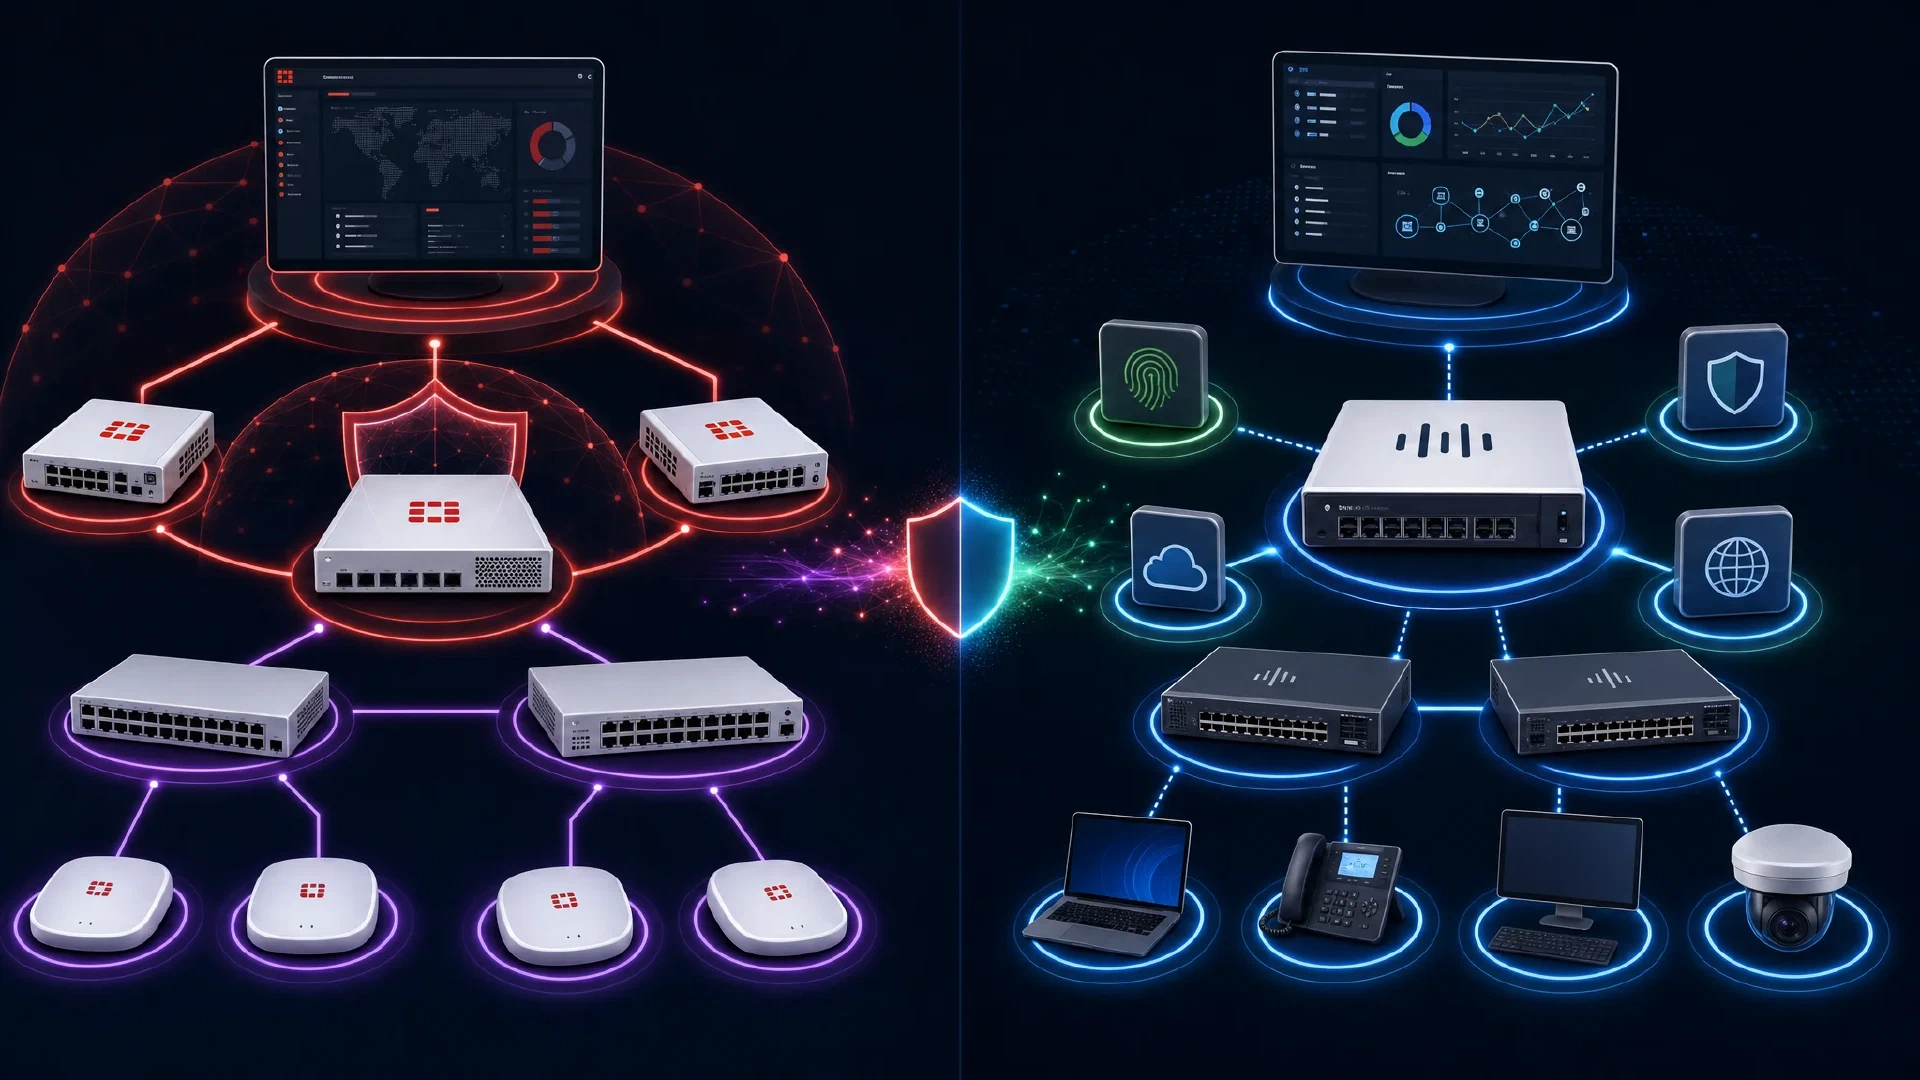
Table of Contents
المقدمة: المواجهة بين فورتينت وسيسكو في أمن الشبكات
يُعد الاختيار بين حلول أمن الشبكات من فورتينت وسيسكو أحد أهم قرارات البنية التحتية التي تواجهها المؤسسات في عام 2026. يهيمن كلا البائعين على سوق أمن شبكات المؤسسات، لكنهما يتبعان نهجاً مختلفاً جذرياً في هندسة الأمان، الإدارة، والتسعير.
لقد استحوذت فورتينت على حصة سوقية كبيرة من خلال نهجها المتكامل Security Fabric وتسعيرها التنافسي، بينما تحافظ سيسكو على سمعتها في الاعتمادية على مستوى المؤسسات والتكامل الشامل للنظام البيئي. وفقاً لأحدث مربع جارتنر السحري لجدران الحماية الشبكية (2026)، يحتل كلا البائعين مراكز قيادية لكن مع نقاط قوة مميزة.
يركز هذا الدليل الشامل على مقارنة جدران الحماية Fortinet FortiGate، وFortiSwitch، وSecurity Fabric مقابل Cisco ASA، وFirepower NGFW، ومحولات Catalyst، ومنصات Cisco Secure. سنحلل معايير الأداء، التسعير، الميزات، ونقدم توصيات النشر بناءً على سيناريوهات واقعية.
ما ستتعلمه
- مقارنة المعمارية بين Fortinet Security Fabric ونظام Cisco Secure
- معايير الأداء للجدران النارية، المحولات، وحلول SD-WAN
- تحليل التسعير بما في ذلك نماذج الترخيص والتكلفة الإجمالية للملكية
- مقارنة ميزة بميزة لقدرات الأمان
- توصيات حالات الاستخدام لأحجام ومتطلبات المؤسسات المختلفة
- اعتبارات الهجرة عند التبديل بين المنصات
- تحديثات 2026 بما في ذلك FortiOS 7.6 وCisco Secure Firewall 7.4
موقع السوق وخلفية البائع
فورتينت: المنافس الرائد في الابتكار
تأسست فورتينت عام 2000 ونمت لتصبح ثاني أكبر بائع لأمن الشبكات عالمياً من حيث الإيرادات. في 2026، تسيطر فورتينت على حوالي 28% من حصة سوق جدران الحماية للمؤسسات.
نقاط القوة الرئيسية لفورتينت:
- معالجات أمان مخصصة (SPUs): تستخدم جدران حماية FortiGate دوائر ASIC مخصصة لتسريع الأمان على مستوى الأجهزة
- نسيج الأمان المتكامل: إدارة موحدة عبر جميع مكونات الأمان
- تسعير تنافسي: أقل بنسبة 30-40% عادةً من سيسكو لأداء مماثل
- أداء عالي: تتصدر الصناعة في مؤشرات الإنتاجية مقابل التكلفة
- ترخيص مبسط: اشتراكات أمان مجمعة تقلل التعقيد
محفظة منتجات فورتينت (2026):
- FortiGate: جدران حماية الجيل التالي (أكثر من 60 نموذج من FortiGate 40F إلى FortiGate 3980E)
- FortiSwitch: محولات مُدارة (أكثر من 40 نموذج متكاملة مع Security Fabric)
- FortiAP: نقاط وصول لاسلكية مع أمان مدمج
- FortiManager: منصة إدارة مركزية
- FortiAnalyzer: تحليلات الأمان وتسجيل الأحداث
- FortiEDR: كشف واستجابة نقاط النهاية
- FortiSASE: منصة Secure Access Service Edge
سيسكو: المعيار المؤسسي
تسيطر شركة سيسكو على شبكات المؤسسات منذ 1984 ولا تزال الرائدة في السوق بحصة تقارب 35% من سوق شبكات المؤسسات بشكل عام. رغم أن حصة سيسكو في سوق الجدران النارية (19%) أقل من فورتينت، إلا أن تكامل نظامها البيئي لا مثيل له.
نقاط القوة الرئيسية لسيسكو:
- نظام بيئي رائد في الصناعة: تكامل سلس بين الشبكات، الأمان، والتعاون
- دعم المؤسسات: مركز الدعم الفني (TAC) وخدمات احترافية بمعايير ذهبية
- توجيه متقدم: دعم متفوق لبروتوكولات BGP، MPLS، وبروتوكولات التوجيه
- سمعة العلامة التجارية: الخيار الافتراضي لشركات فورتشن 500
- محفظة شاملة: حلول متكاملة من مراكز البيانات إلى الفروع
محفظة منتجات أمان سيسكو (2026):
- Cisco Secure Firewall (Firepower): جدران حماية الجيل التالي (نماذج FPR وASA مع FirePOWER)
- Cisco ASA: جدران حماية تقليدية بحالة Stateful (لا تزال مستخدمة على نطاق واسع)
- محولات Cisco Catalyst: تبديل مؤسسي مع علامات مجموعات الأمان
- Cisco SD-WAN: شبكة واسعة المعرفة بالبرمجيات مبنية على Viptela
- Cisco Secure Endpoint: أمان متقدم لنقاط النهاية
- Cisco SecureX: منصة أمان متكاملة
- Cisco Umbrella: أمان سحابي (تصفية DNS، SWG، CASB)
مقارنة البنية التحتية
بنية Fortinet Security Fabric
تُعد منصة Security Fabric من Fortinet منصة شاملة للأمن السيبراني تدمج جميع منتجات Fortinet الأمنية في بنية موحدة. توفر هذه الطريقة رؤية مركزية، استجابة تلقائية للتهديدات، وسياسات أمنية منسقة عبر البنية التحتية بأكملها.
المكونات الأساسية لـ Security Fabric:
┌─────────────────────────────────────────────────────────┐
│              FortiManager (Management)                  │
│              FortiAnalyzer (Analytics)                  │
└────────────────────┬────────────────────────────────────┘
                     │
        ┌────────────┴────────────┬─────────────┐
        │                         │             │
┌───────▼────────┐    ┌──────────▼──────┐  ┌───▼────────┐
│  FortiGate FW  │    │  FortiSwitch    │  │ FortiAP    │
│  (Perimeter)   │    │  (Network)      │  │ (Wireless) │
└───────┬────────┘    └──────────┬──────┘  └───┬────────┘
        │                        │             │
        └────────────┬───────────┴─────────────┘
                     │
            ┌────────▼─────────┐
            │   FortiClient    │
            │   (Endpoint)     │
            └──────────────────┘
الميزات الرئيسية لـ Security Fabric:
- موصل Fabric واحد: واجهات برمجة التطبيقات تدمج أدوات الطرف الثالث في Security Fabric
- استجابة تلقائية للتهديدات: يكتشف FortiGate التهديد → يعزل تلقائيًا نقطة النهاية المصابة عبر FortiClient
- سياسة موحدة: تطبق السياسات الأمنية بشكل متسق عبر جميع مكونات Fabric
- قياس بيانات Fabric: تقييمات أمنية ومعدلات مخاطر في الوقت الحقيقي عبر البنية التحتية
- توفير بدون لمس: يتم اكتشاف FortiSwitch وتكوينه تلقائيًا عبر FortiGate
مزايا Security Fabric:
- يقلل تعقيد إدارة الأمن بنسبة 60-70% (دراسات داخلية من Fortinet)
- احتواء التهديدات التلقائي يقلل وقت الاستجابة للحوادث من ساعات إلى دقائق
- تكامل بائع واحد يلغي مشاكل التوافق
- تكاليف ترخيص متوقعة مع اشتراكات مجمعة
قيود Security Fabric:
- قفل البائع: أفضل قيمة تتحقق عند استخدام جميع مكونات Fortinet
- تكامل محدود مع الطرف الثالث مقارنة بالمنصات المفتوحة
- يتطلب Fabric وجود FortiManager/FortiAnalyzer للقدرات الكاملة (تكلفة إضافية)
بنية نظام Cisco Secure البيئي
تؤكد منهجية Cisco على التكامل الأفضل في فئته عبر نظام بيئي أوسع يشمل الشبكات، الأمن، التعاون، وخدمات السحابة. بدلاً من اشتراط جميع مكونات Cisco، تتكامل منصات Cisco بشكل واسع مع أدوات أمن الطرف الثالث.
بنية Cisco Secure:
┌─────────────────────────────────────────────────────────┐
│                   Cisco SecureX                         │
│         (Unified Threat Response Platform)              │
└────────────────────┬────────────────────────────────────┘
                     │
        ┌────────────┴────────────┬─────────────┐
        │                         │             │
┌───────▼────────┐    ┌──────────▼──────┐  ┌───▼────────┐
│ Firepower NGFW │    │ Catalyst Switch │  │  Umbrella  │
│   (Firewall)   │    │   (Network)     │  │   (Cloud)  │
└───────┬────────┘    └──────────┬──────┘  └───┬────────┘
        │                        │             │
        └────────────┬───────────┴─────────────┘
                     │
        ┌────────────┴────────────┐
        │  Cisco Secure Endpoint  │
        │  Cisco Duo (MFA)        │
        │  Third-party tools      │
        └─────────────────────────┘
الميزات الرئيسية لـ Cisco Secure:
- منصة تكامل SecureX: تجمع البيانات من أكثر من 300 بائع أمني
- بنية مرنة: مزج أدوات Cisco وأدوات الطرف الثالث حسب الحاجة
- مخابرات التهديد Talos: أبحاث تهديد رائدة تغذي جميع منتجات Cisco الأمنية
- محرك خدمات الهوية (ISE): تحكم متقدم في الوصول إلى الشبكة وتقسيمها
- SD-Access: شبكات الحرم الجامعي المعرفة برمجيًا مع أتمتة سياسات الأمان
مزايا Cisco Secure:
- تكامل متفوق مع الطرف الثالث: يعمل مع الاستثمارات الأمنية الحالية
- تقسيم شبكي متقدم: ISE + TrustSec يوفران تقسيم دقيق رائد في الصناعة
- مُثبت على نطاق واسع: مستخدم في أكبر الشركات ومزودي الخدمات في العالم
- توجيه شامل: الخيار الأفضل عند الحاجة لبروتوكولات توجيه متقدمة
قيود Cisco Secure:
- تعقيد أعلى: المزيد من المكونات للإدارة والتكامل
- تعقيد الترخيص: نماذج ترخيص متعددة عبر مجموعة المنتجات
- تكلفة إجمالية أعلى: تسعير مميز لعلامة Cisco التجارية والدعم
- عبء التكامل: الأنظمة متعددة البائعين تتطلب خبرة أكبر للصيانة
مقارنة أداء الجدار الناري
FortiGate مقابل Cisco Firepower: النماذج الرئيسية
| النموذج | معدل النقل (الجدار الناري) | معدل النقل (IPS) | معدل النقل (NGFW) | الجلسات المتزامنة | الجلسات الجديدة/ثانية | نطاق السعر |
|---|---|---|---|---|---|---|
| FortiGate 100F | 20 جيجابت/ثانية | 2.5 جيجابت/ثانية | 1.2 جيجابت/ثانية | 500,000 | 50,000 | 2,500-3,500 دولار |
| FortiGate 200F | 40 جيجابت/ثانية | 5 جيجابت/ثانية | 2.5 جيجابت/ثانية | 1,000,000 | 100,000 | 5,000-7,000 دولار |
| FortiGate 600F | 80 جيجابت/ثانية | 10 جيجابت/ثانية | 6 جيجابت/ثانية | 10,000,000 | 350,000 | 18,000-22,000 دولار |
| FortiGate 1800F | 300 جيجابت/ثانية | 75 جيجابت/ثانية | 35 جيجابت/ثانية | 60,000,000 | 1,200,000 | 75,000-95,000 دولار |
| Cisco FPR1140 | 16 جيجابت/ثانية | 3 جيجابت/ثانية | 1.5 جيجابت/ثانية | 500,000 | 45,000 | 4,500-6,000 دولار |
| Cisco FPR2140 | 28 جيجابت/ثانية | 6 جيجابت/ثانية | 3 جيجابت/ثانية | 2,000,000 | 90,000 | 9,000-12,000 دولار |
| Cisco FPR4145 | 48 جيجابت/ثانية | 12 جيجابت/ثانية | 7 جيجابت/ثانية | 15,000,000 | 280,000 | 28,000-35,000 دولار |
| Cisco FPR9300 | 160 جيجابت/ثانية | 40 جيجابت/ثانية | 25 جيجابت/ثانية | 65,000,000 | 950,000 | 125,000-160,000 دولار |
ملاحظات الأداء الرئيسية:
- أنواع معدل النقل: الجدار الناري (فحص الحالة)، IPS (منع التسلل)، NGFW (جميع ميزات الأمان مفعلة)
- أداء NGFW هو المقياس الأكثر واقعية للنشر الإنتاجي
- FortiGate عادةً يقدم أداء/سعر أفضل بنسبة 30-40% في وضع NGFW
- نماذج Cisco تحسنت مؤخرًا بمحرك Snort 3 في Firepower 7.4 (2026)
اختبار الأداء في العالم الحقيقي (2026)
تكشف الاختبارات المستقلة من NSS Labs و CyberRatings.org (2026) عن خصائص أداء مهمة:
خصائص أداء FortiGate:
- أداء ثابت: وحدات معالجة الأمان المخصصة تضمن عدم تدهور الأداء مع تفعيل ميزات الأمان
- زمن استجابة منخفض: متوسط تأخير 3-5 مللي ثانية حتى مع تفعيل جميع ميزات الأمان
- كفاءة فحص TLS: تأثير أداء ضئيل (انخفاض معدل النقل 10-15%)
- دعم HTTP/3 و QUIC: تسريع مادي أصلي للبروتوكولات الحديثة
- أفضل معدل نقل مقابل السعر: يتصدر الصناعة في هذا المقياس عبر جميع الفئات
خصائص أداء Cisco Firepower:
- تحسن مع Snort 3: تحديثات 2026 خفضت استخدام المعالج بنسبة 40% مقارنة بالإصدارات القديمة
- تأخير متوسط: متوسط 6-10 مللي ثانية مع تفعيل كامل حزمة الأمان
- عبء فحص TLS: انخفاض معدل النقل 25-30% (نموذجي للمنصات المعتمدة على x86)
- كشف تهديدات متقدم: معدلات كشف متفوقة مقارنة بـ FortiGate (مخابرات Talos)
- خيارات منصة مرنة: يمكن تشغيله على خوادم UCS، أو مثيلات سحابية، أو أجهزة مخصصة
أداء فحص SSL/TLS
فحص TLS ضروري للأمن الحديث لكنه يؤثر بشكل كبير على أداء الجدار الناري. إليك مقارنة بين البائعين:
| المقياس | FortiGate 600F | Cisco FPR4145 | ملاحظات |
|---|---|---|---|
| معدل نقل HTTPS (بدون فحص) | 6.5 جيجابت/ثانية | 7.2 جيجابت/ثانية | كلاهما يدعم TLS 1.3 الحديث |
| معدل نقل HTTPS (فحص عميق) | 5.5 جيجابت/ثانية | 5.0 جيجابت/ثانية | FortiASIC يوفر ميزة |
| معالجة الشهادات | 45,000 معاملة/ثانية | 35,000 معاملة/ثانية | المعاملات في الثانية |
| دعم TLS 1.3 | دعم كامل | دعم كامل | كلاهما محدث للبروتوكولات الحديثة |
| تدهور الأداء | 15% | 30% | تأثير تفعيل فحص TLS |
توصيات فحص TLS:
- فورتيجيت: تمكين فحص TLS دون تأثير كبير على الأداء في معظم الطرازات
- سيسكو فايرباور: اختيار جهاز بحجم أكبر بنسبة 50% من متطلبات throughput إذا كان فحص TLS مطلوبًا
- كلا البائعين: استخدام استثناءات تثبيت الشهادات للتطبيقات المعروفة الجيدة (Office 365، إلخ)
مقارنة الميزات: القدرات الأمنية
مصفوفة الميزات الأمنية الأساسية
| فئة الميزة | فورتيجيت | سيسكو فايرباور | الفائز |
|---|---|---|---|
| جدار حماية حالة الاتصال | ✓ كامل | ✓ كامل | تعادل |
| نظام كشف ومنع التسلل (IPS/IDS) | ✓ FortiGuard IPS | ✓ Snort 3 IPS | سيسكو (الكشف) |
| التحكم بالتطبيقات | ✓ أكثر من 6000 تطبيق | ✓ أكثر من 4500 تطبيق | فورتينت (التغطية) |
| تصفية الويب | ✓ FortiGuard Web Filter | ✓ Cisco Talos Web Filter | فورتينت (الأداء) |
| مكافحة البرمجيات الخبيثة | ✓ FortiGuard AV | ✓ AMP للشبكات | سيسكو (الكشف المتقدم) |
| الصندوق الرملي | ✓ FortiSandbox (إضافة) | ✓ Threat Grid (مضمن) | سيسكو |
| فحص SSL/TLS | ✓ معزز بالأجهزة | ✓ معتمد على البرمجيات | فورتينت (الأداء) |
| VPN (IPsec) | ✓ أداء عالي | ✓ أداء عالي | تعادل |
| VPN (SSL/TLS) | ✓ FortiClient VPN | ✓ AnyConnect | سيسكو (الميزات) |
| SD-WAN | ✓ مدمج | ✓ تكامل Viptela | فورتينت (التكامل) |
| تكامل السحابة | ✓ جيد (AWS، Azure، GCP) | ✓ ممتاز (واجهات برمجة التطبيقات الأصلية) | سيسكو |
| هندسة الثقة الصفرية | ✓ عبر Security Fabric | ✓ عبر تكامل ISE | سيسكو (النضج) |
| معلومات التهديدات | FortiGuard Labs | Cisco Talos | سيسكو (الشمول) |
تفصيل الميزات المتقدمة
قدرات SD-WAN
قام كلا البائعين باستثمارات كبيرة في SD-WAN، لكن مع نهج معماري مختلف:
FortiGate SD-WAN (مدمج):
- تكامل أصلي: وظيفة SD-WAN مدمجة في FortiOS (لا حاجة لجهاز منفصل)
- توجيه الأداء: اختيار المسار بناءً على التطبيق مع مراعاة الكمون، التذبذب، فقدان الحزم
- تكامل الأمان: تطبيق سياسات الأمان بشكل متسق عبر جميع وصلات WAN
- نشر مبسط: جهاز واحد لجدار الحماية وSD-WAN يقلل التعقيد
- قابلية التوسع بنمط المحور والأطراف: نشرات مثبتة لأكثر من 10,000 موقع
حالات استخدام FortiGate SD-WAN:
Branch Office Configuration:
- FortiGate 60F as branch firewall/SD-WAN device
- Dual WAN links (ISP + LTE backup)
- IPsec tunnels to headquarters FortiGate
- Application steering (VoIP → low latency, bulk data → high bandwidth)
- Cost savings: $2,500 device replaces $2,000 firewall + $3,000 SD-WAN appliance
Cisco SD-WAN (منصة Viptela):
- مصمم خصيصًا: أجهزة Viptela vEdge منفصلة لأداء SD-WAN الأمثل
- تنسيق متقدم: وحدة تحكم vManage توفر إدارة سياسات متطورة
- متعدد المستأجرين: قدرات بمستوى مزود الخدمة لنشر MSP
- هندسة السحابة أولاً: تكامل ممتاز مع شبكات AWS، Azure، GCP
- نشر مرن: وحدات تحكم افتراضية، مادية، أو مستضافة في السحابة
حالات استخدام Cisco SD-WAN:
Enterprise WAN Deployment:
- vEdge routers at all branch locations
- vSmart controllers in data centers (HA pair)
- vManage centralized management
- Integration with existing Catalyst switching
- Firepower firewalls at data center perimeter
- Cost: Higher but superior for complex topologies
حكم SD-WAN:
- فورتينت تفوز للنشر البسيط للفروع والتنفيذات الاقتصادية
- سيسكو تفوز لاستبدال WAN على نطاق واسع للمؤسسات وحالات مزودي الخدمة
تقسيم الشبكة
نهج تقسيم فورتيجيت:
- معتمد على VLAN: تقسيم VLAN تقليدي مع سياسات جدار حماية بين VLAN
- معتمد على السياسات: فورتيجيت يعمل كجدار حماية للتقسيم الداخلي (ISFW)
- الشبكات المدفوعة بالأمان (SDN): أقمشة FortiSwitch مع سياسات مؤتمتة
- أتمتة الأقمشة: تطبيق علامات الأمان تلقائيًا عبر Security Fabric
تقسيم سيسكو (TrustSec + ISE):
- علامات مجموعة الأمان (SGT): تعيين علامات للمستخدمين/الأجهزة عبر ISE، التنفيذ في أي نقطة
- الوصول المعرفة بالبرمجيات (SD-Access): تقسيم الحرم الجامعي المؤتمت مع DNA Center
- التقسيم الدقيق: تقسيم على مستوى عبء العمل في مراكز البيانات (تكامل ACI)
- تعيين VLAN ديناميكي: ISE يعين VLAN بناءً على هوية المستخدم/الحالة
سيناريو التقسيم:
Requirement: Isolate guest WiFi, employee devices, IoT devices, and servers

Fortinet Approach:
- FortiGate defines security zones (guest, employee, IoT, server)
- FortiAP assigns users to VLANs based on SSID
- FortiSwitch enforces VLAN isolation
- FortiGate policies control inter-zone traffic
- Complexity: Moderate
- Cost: Lower (included in Security Fabric)

Cisco Approach:
- ISE profiles devices and assigns SGT tags
- TrustSec policies enforce SGT-based access control
- Enforcement at Catalyst switches (hardware TCAM)
- Firepower provides perimeter security
- Complexity: Higher (requires ISE deployment)
- Cost: Higher (ISE licensing + TrustSec-capable switches)
- Benefit: More granular, scales better in very large environments
حكم التقسيم:
- فورتينت أسهل في النشر وأكثر فعالية من حيث التكلفة للشركات الصغيرة والمتوسطة
- سيسكو توفر دقة وتوسع أفضل للمؤسسات الكبيرة
الإدارة والعمليات
مقارنة منصات الإدارة
| القدرة | FortiManager | مركز إدارة سيسكو FMC (Firepower) |
|---|---|---|
| سعة الإدارة | حتى 10,000 جهاز | حتى 1,000 جهاز (لكل FMC) |
| خيارات النشر | أجهزة، آلة افتراضية، سحابة | أجهزة، آلة افتراضية، سحابة |
| الواجهة | واجهة ويب حديثة | واجهة ويب غنية بالميزات |
| إدارة السياسات | قوالب التكوين | تسلسل وراثة السياسات |
| التقارير | أساسي (FortiAnalyzer للمتقدم) | مدمج (شامل) |
| توفير الأجهزة | بدون لمس (FortiSwitch، FortiAP) | يتطلب تكوين يدوي أولي |
| API | REST API | REST API |
| تعدد المستأجرين | مجالات إدارية (ADOMs) | مثيلات متعددة أو FMC منفصلة |
| التوافر العالي | مجموعات نشطة-سلبية | أزواج نشطة-احتياطية |
| التكلفة النموذجية | 5,000-30,000 دولار (الآلة الافتراضية مجانية لأقل من 10 أجهزة) | 8,000-50,000 دولار (ترخيص الآلة الافتراضية مطلوب) |
مقارنة العمليات اليومية
المهام الإدارية النموذجية:
إدارة فورتيجيت
إنشاء السياسات (FortiOS CLI):
config firewall policy
    edit 10
        set name "Allow-Web-Outbound"
        set srcintf "internal"
        set dstintf "wan1"
        set srcaddr "internal-network"
        set dstaddr "all"
        set service "HTTP" "HTTPS"
        set action accept
        set schedule "always"
        set utm-status enable
        set av-profile "default"
        set webfilter-profile "default"
        set ips-sensor "default"
        set ssl-ssh-profile "certificate-inspection"
        set logtraffic all
    next
end
نقاط قوة فورتيجيت:
- بناء جملة CLI متسق: مشابه عبر جميع إصدارات ومنتجات FortiOS
- نسخ احتياطي للتكوين: ملف واحد يحتوي على تكوين الجهاز بالكامل
- بحث سريع في السياسات: محرك سياسات محسن يتعامل مع آلاف القواعد بكفاءة
- SD-WAN مدمج: أوامر CLI بسيطة لتكوينات SD-WAN المعقدة
نقاط ضعف فورتيجيت:
- تصحيح محدود التفاصيل: التقاط حزم أقل تفصيلاً من سيسكو
- قيود الواجهة الرسومية: بعض الميزات المتقدمة متاحة فقط عبر CLI
- تحسين السياسات: لا توجد تنظيف أو اقتراحات تحسين تلقائية للسياسات
إدارة سيسكو فايرباور
إنشاء السياسات (واجهة مركز إدارة Firepower):
GUI Workflow:
1. Navigate to Policies → Access Control → [Policy Name]
2. Add Rule:
   - Name: "Allow-Web-Outbound"
   - Source Networks: internal-network
   - Destination Networks: any
   - Ports: HTTP, HTTPS
   - Action: Allow
   - Inspection: Enable IPS (balanced policy)
   - File Policy: Block malware (AMP)
   - URL Filtering: Enable (custom category list)
   - TLS/SSL: Decrypt known key, inspect
3. Deploy changes to managed devices
4. Verify deployment completion
نقاط قوة سيسكو فايرباور:
- واجهة رسومية قوية: معظم الميزات متاحة بدون خبرة CLI
- تسجيل مفصل: أحداث اتصال شاملة وبيانات جنائية
- استكشاف أخطاء متقدم: Packet Tracer لمحاكاة السياسات
- تكامل مع SecureX: استجابة موحدة للتهديدات عبر محفظة الأمان
نقاط ضعف سيسكو فايرباور:
- تأخير النشر: تغييرات السياسات تتطلب عملية نشر (1-5 دقائق)
- اعتماد FMC: لا يمكن إدارة جدار الحماية بفعالية بدون FMC
- تعقيد الترخيص: يجب تتبع أنواع تراخيص متعددة (أساسية، تهديد، برمجيات خبيثة، URL)
- استهلاك الموارد: FMC يتطلب ذاكرة RAM ووحدة معالجة مركزية كبيرة للنشر الكبير
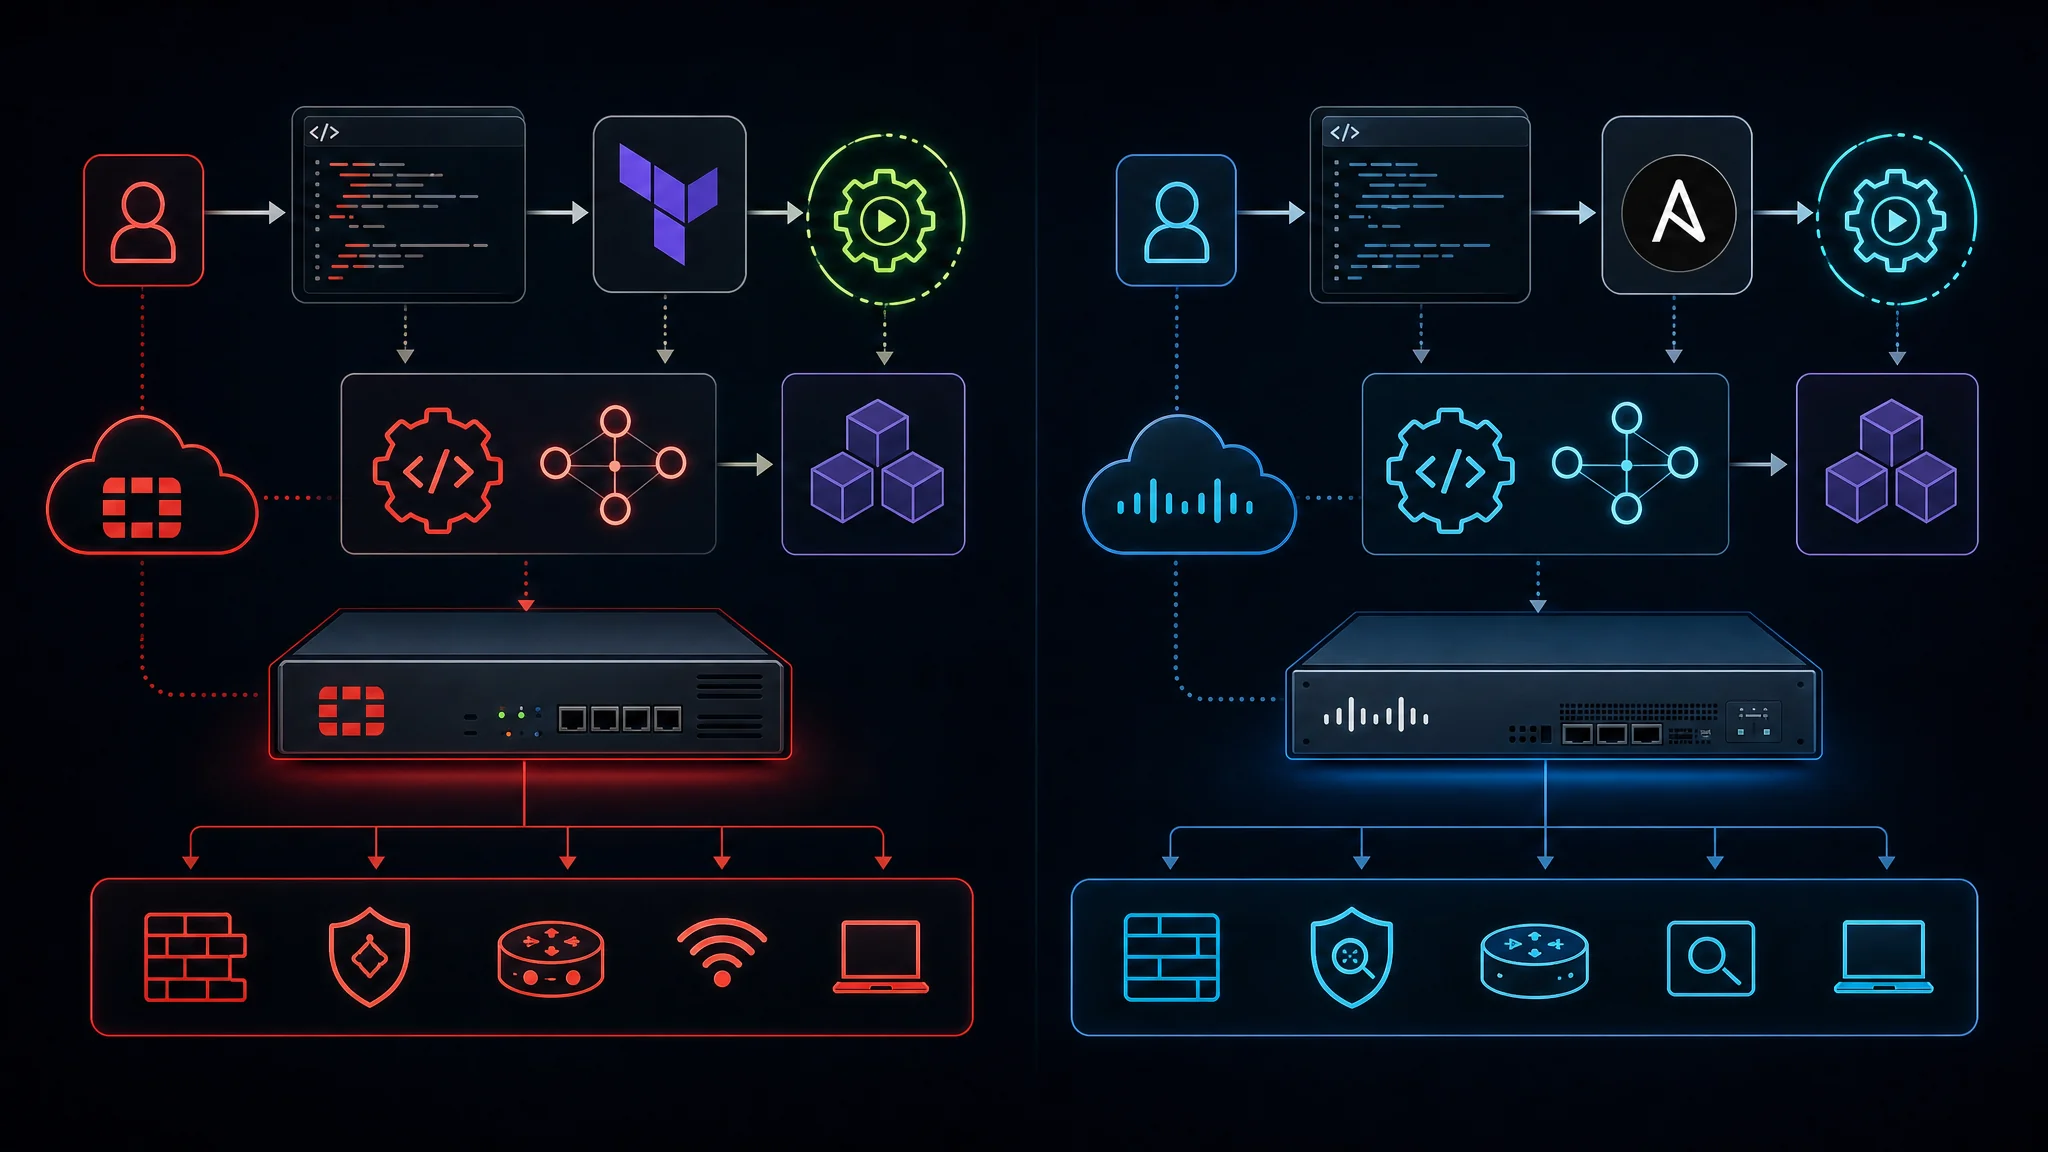
الأتمتة وتكامل API
كلا النظامين يدعمان الأتمتة الحديثة، لكن بمستويات نضج مختلفة:
أتمتة FortiGate:
# Python example: Create firewall policy via FortiOS API
import requests
import json

fortios_api = "https://fortigate.example.com/api/v2/cmdb/firewall/policy"
api_token = "your_api_token_here"

headers = {
    "Authorization": f"Bearer {api_token}",
    "Content-Type": "application/json"
}

policy_data = {
    "name": "Allow-Web-Outbound",
    "srcintf": [{"name": "internal"}],
    "dstintf": [{"name": "wan1"}],
    "srcaddr": [{"name": "internal-network"}],
    "dstaddr": [{"name": "all"}],
    "service": [{"name": "HTTP"}, {"name": "HTTPS"}],
    "action": "accept",
    "schedule": "always",
    "utm-status": "enable"
}

response = requests.post(fortios_api, headers=headers, data=json.dumps(policy_data), verify=False)
print(f"Policy creation status: {response.status_code}")
نضج أتمتة FortiGate:
- تغطية REST API: أكثر من 95% من التهيئة متاحة عبر API
- وحدات Ansible: مجموعة FortiOS الرسمية لـ Ansible (أكثر من 200 وحدة)
- موفر Terraform: موفر Fortinet ناضج للبنية التحتية ككود
- موصلات Fabric: تكاملات جاهزة مع AWS وAzure وGCP وServiceNow وSplunk
- SDK بايثون: مكتبات بايثون الرسمية (fortigate-api)
أتمتة Cisco Firepower:
# Python example: Create access control policy via FMC API
from fireREST import FMC

fmc = FMC(hostname='fmc.example.com', username='admin', password='password')
fmc.login()

# Create network object
network_obj = fmc.create_network_object(
    name='internal-network',
    value='10.0.0.0/8',
    description='Corporate internal network'
)

# Create access control rule
rule = fmc.create_access_rule(
    policy_name='Corporate-Access-Policy',
    name='Allow-Web-Outbound',
    action='ALLOW',
    source_networks=[network_obj['id']],
    destination_networks=['any'],
    destination_ports=['HTTP', 'HTTPS'],
    ips_policy='Balanced Security and Connectivity',
    file_policy='Block Malware'
)

# Deploy changes
deployment = fmc.deploy(device_list=['firewall01', 'firewall02'])
print(f"Deployment status: {deployment}")
نضج أتمتة Cisco Firepower:
- FMC REST API: API شاملة لجميع وظائف الإدارة
- وحدات Ansible: وحدات Cisco FTD/FMC الرسمية لـ Ansible (أكثر من 60 وحدة)
- موفر Terraform: موفر مدعوم من المجتمع (نضج متوسط)
- تكامل SecureX: سير عمل استجابة تلقائية للتهديدات
- SDK بايثون: مكتبات المجتمع (python-fireREST, fmcapi)
حكم الأتمتة:
- FortiGate لديها دعم أكثر نضجًا للبنية التحتية ككود (خاصة Terraform)
- Cisco توفر تكاملًا أفضل لأتمتة تنسيق الأمان (منصات SOAR)
التبديل وبنية الشبكة
بينما يركز هذا المقال على الأمان، فإن تكامل التبديل الشبكي ضروري لنظامي البائعين.
تكامل FortiSwitch
هيكلية FortiSwitch:
- تدار بواسطة FortiGate: يتم اكتشاف أجهزة FortiSwitch وتكوينها تلقائيًا عبر FortiGate
- لا يوجد وحدة تحكم منفصلة: يعمل FortiGate كوحدة تحكم مركزية للتبديل
- تكامل Security Fabric: تغذية بيانات التبديل إلى Security Fabric لاكتشاف التهديدات
- ترخيص بسيط: لا يوجد ترخيص لكل مفتاح (الإدارة مشمولة مع FortiGate)
نماذج نشر FortiSwitch:
- الوضع المستقل: مفتاح تقليدي مع إدارة محلية
- وضع FortiLink: تدار بواسطة FortiGate (موصى به لـ Security Fabric)
مزايا FortiSwitch:
- توفير بدون لمس: وصل المفتاح إلى FortiGate، التهيئة تلقائية
- سياسات أمان موحدة: سياسات VLAN والأمان مهيأة على FortiGate
- تكلفة أقل: نماذج FortiSwitch أرخص بنسبة 30-40% من Cisco Catalyst المماثل
- عمليات مبسطة: واجهة إدارة واحدة للجدار الناري والتبديل
عيوب FortiSwitch:
- ميزات متقدمة محدودة: تفتقد بعض ميزات التبديل المؤسسي (VSS، StackWise Virtual)
- اعتماد على FortiGate: إدارة المفتاح محدودة إذا لم يكن FortiGate متاحًا
- نظام بيئي أصغر: تكاملات أقل مع أطراف ثالثة مقارنة بتبديل Cisco
تبديل Cisco Catalyst
هيكلية Cisco Catalyst:
- معيار صناعي: الخيار الافتراضي لشبكات الحرم الجامعي المؤسسية
- مجموعة ميزات غنية: ميزات شاملة للطبقة 2/3، جودة الخدمة، البث المتعدد
- خيار DNA Center: إدارة شبكة حديثة قائمة على النية (بتكلفة إضافية)
- تكامل TrustSec: تطبيق علامات مجموعة الأمان على الأجهزة
نماذج نشر Cisco Catalyst:
- مستقل: إدارة مفتاح فردي
- التكديس: حتى 9 مفاتيح في تكديس متين (StackWise-480)
- VSS/StackWise Virtual: هيكلتان تعملان كمفتاح منطقي واحد
- شبكة SD-Access Fabric: DNA Center يدير شبكة الحرم الجامعي مؤتمتة بالكامل
مزايا Cisco Catalyst:
- موثوقية مثبتة: وقت تشغيل واستقرار رائد في الصناعة
- توجيه متقدم: دعم كامل لـ BGP وOSPF وEIGRP على مفاتيح الطبقة 3
- نطاق ضخم: نماذج تدعم 384-768 منفذ في مفتاح منطقي واحد
- نظام بيئي ناضج: عقود من المعرفة التشغيلية والأدوات
عيوب Cisco Catalyst:
- تكلفة أعلى: تسعير مميز (2-3 أضعاف FortiSwitch لنفس عدد المنافذ)
- ترخيص معقد: تراخيص DNA، ميزات التكديس، ميزات الأمان منفصلة
- إدارة منفصلة: واجهة مختلفة عن إدارة الأمان (إلا مع DNA Center)
مقارنة تكامل التبديل:
| العامل | FortiSwitch + FortiGate | Catalyst + Firepower |
|---|---|---|
| تعقيد الإدارة | واجهة واحدة (FortiGate) | واجهات منفصلة (أو DNA Center) |
| وقت التهيئة الأولي | 15 دقيقة (اكتشاف تلقائي) | 2-4 ساعات (تهيئة يدوية) |
| اتساق سياسة الأمان | مفروضة بواسطة FortiGate | تتطلب ISE للسياسات الديناميكية |
| التكلفة الإجمالية (مفتاح 48 منفذ) | 2,000-3,500 دولار | 5,000-12,000 دولار |
| أفضل حالة استخدام | الشركات الصغيرة والفروع | حرم جامعي مؤسسي كبير |
مقارنة الأسعار والترخيص
نموذج تسعير FortiGate (2026)
تكاليف الأجهزة:
| الطراز | السعر المقترح | السعر المعتاد في السوق | الأداء (NGFW) |
|---|---|---|---|
| FortiGate 60F | 1,200 دولار | 800-1,000 دولار | 500 ميجابت/ثانية |
| FortiGate 100F | 3,500 دولار | 2,500-3,000 دولار | 1.2 جيجابت/ثانية |
| FortiGate 200F | 7,000 دولار | 5,000-6,000 دولار | 2.5 جيجابت/ثانية |
| FortiGate 400F | 13,000 دولار | 9,000-11,000 دولار | 4 جيجابت/ثانية |
| FortiGate 600F | 25,000 دولار | 18,000-22,000 دولار | 6 جيجابت/ثانية |
| FortiGate 1800F | 110,000 دولار | 75,000-90,000 دولار | 35 جيجابت/ثانية |
حزم اشتراك FortiGuard الأمنية (سنويًا):
- حزمة UTM: مضاد فيروسات، تصفية ويب، IPS، تحكم بالتطبيقات (~25% من تكلفة الجهاز سنويًا)
- حزمة Enterprise: UTM + حماية متقدمة من البرمجيات الخبيثة + تقييم الأمان (~35% من تكلفة الجهاز سنويًا)
- حزمة UTP: Enterprise + FortiSandbox Cloud (~40% من تكلفة الجهاز سنويًا)
- حزمة ATP: Enterprise + FortiSandbox + FortiClient EMS (~50% من تكلفة الجهاز سنويًا)
مثال التكلفة الإجمالية لـ FortiGate (3 سنوات):
FortiGate 600F Deployment:
- Hardware: $20,000 (one-time)
- Enterprise Bundle: $7,000/year × 3 years = $21,000
- FortiCare Premium Support: $2,000/year × 3 years = $6,000
- Total 3-year cost: $47,000
- Effective annual cost: $15,667/year
مزايا ترخيص FortiGate:
- اشتراكات مجمعة: SKU واحد يشمل خدمات أمان متعددة
- تكاليف متوقعة: نسبة ثابتة من تكلفة الجهاز
- لا ترخيص لكل نقطة نهاية: FortiClient مشمول في حزمة ATP
- تقييم سخي: تجربة كاملة الميزات لمدة 15 يومًا على جميع الأجهزة الجديدة
نموذج تسعير Cisco Firepower (2026)
تكاليف الأجهزة:
| الطراز | السعر المقترح | السعر المعتاد في السوق | الأداء (NGFW) |
|---|---|---|---|
| FPR1140 | 7,500 دولار | 4,500-6,000 دولار | 1.5 جيجابت/ثانية |
| FPR2140 | 15,000 دولار | 9,000-12,000 دولار | 3 جيجابت/ثانية |
| FPR4145 | 45,000 دولار | 28,000-35,000 دولار | 7 جيجابت/ثانية |
| FPR9300-SM-36 | 200,000 دولار | 125,000-160,000 دولار | 25 جيجابت/ثانية |
ترخيص اشتراك Cisco Firepower (لكل جهاز، سنويًا):
- ترخيص التهديدات: IPS، تصفية URL، استخبارات الأمان (~1,500-8,000 دولار سنويًا حسب الطراز)
- ترخيص البرمجيات الخبيثة: AMP للشبكات، تحليل الملفات (~1,000-6,000 دولار سنويًا)
- ترخيص تصفية URL: تصفية ويب حسب الفئة (~500-3,000 دولار سنويًا)
- Cisco Plus Secure (مجموعة): جميع ميزات الأمان + تكامل DNA (~40-50% من تكلفة الجهاز سنويًا)
مثال على التكلفة الإجمالية لـ Cisco Firepower (لمدة 3 سنوات):
Cisco FPR4145 Deployment:
- Hardware: $32,000 (one-time)
- Cisco Plus Secure Bundle: $15,000/year × 3 years = $45,000
- FMC hardware/VM: $12,000 (one-time) or $2,000/year (VM subscription)
- Cisco SmartNet Support: $4,000/year × 3 years = $12,000
- Total 3-year cost: $101,000
- Effective annual cost: $33,667/year
سلبيات ترخيص Cisco Firepower:
- تعقيد حسب الطلب: يجب تتبع أنواع تراخيص متعددة منفصلة
- تكاليف FMC إضافية: منصة الإدارة تتطلب شراء/اشتراك منفصل
- الترخيص الذكي: يتطلب اتصال بالإنترنت أو قمر صناعي لمدير البرامج الذكي
- تكاليف دعم أعلى: عادةً ما تكون SmartNet بنسبة 12-15% من تكلفة الأجهزة سنويًا
مقارنة التكلفة الإجمالية للملكية (TCO)
سيناريو TCO في العالم الحقيقي: مؤسسة متوسطة الحجم (500 موظف)
المتطلبات:
- معدل تمرير جدار ناري 5 جيجابت في الثانية (مع جميع ميزات الأمان)
- إدارة مركزية لـ 3 مواقع
- دورة نشر لمدة 5 سنوات
- توافر عالي (عنقود نشط-سلبي)
تكلفة الحل Fortinet:
Hardware:
- 2× FortiGate 600F (HA pair): $40,000
- FortiManager VM (free for <10 devices): $0
- FortiAnalyzer 1000E: $8,000

Subscriptions (5 years):
- Enterprise Bundle licenses: $7,000/year × 2 firewalls × 5 years = $70,000
- FortiCare Premium Support: $2,000/year × 2 firewalls × 5 years = $20,000
- FortiAnalyzer log storage: $1,000/year × 5 years = $5,000

Professional Services:
- Initial deployment and training: $10,000

Total 5-year TCO: $153,000
Average annual cost: $30,600
تكلفة الحل Cisco:
Hardware:
- 2× Cisco FPR4145 (HA pair): $64,000
- Firepower Management Center 2500: $25,000

Subscriptions (5 years):
- Cisco Plus Secure (all licenses): $15,000/year × 2 firewalls × 5 years = $150,000
- SmartNet 8×5×NBD: $4,000/year × 2 firewalls × 5 years = $40,000
- FMC support: $2,500/year × 5 years = $12,500

Professional Services:
- Initial deployment and training: $20,000

Total 5-year TCO: $311,500
Average annual cost: $62,300
تحليل التكلفة الإجمالية للملكية:
- تكلفة حل Cisco تزيد بنسبة 103% عن Fortinet خلال 5 سنوات (فرق 158,500 دولار)
- الفارق في السعر يعود أساسًا إلى تكاليف الأجهزة (أعلى بنسبة 50%) والدعم (أعلى بنسبة 100%)
- كلا الحلين يلبيان المتطلبات التقنية (6 جيجابت FortiGate مقابل 7 جيجابت Firepower)
متى يكون ارتفاع تكلفة Cisco مبررًا:
- وجود شبكة حرم Cisco حالية مع ISE وTrustSec
- الحاجة إلى بروتوكولات توجيه متقدمة (جدول BGP كامل، تكامل MPLS)
- تفويض المؤسسة لمستوى دعم TAC من Cisco
- نشر معقد متعدد المستأجرين أو لمزود خدمة
توصيات حالات الاستخدام
الأعمال الصغيرة (10-100 موظف)
السيناريو: مكتب واحد، متطلبات أمان أساسية، فريق تكنولوجيا معلومات محدود، ميزانية محدودة
الحل الموصى به: Fortinet
السبب:
- تكلفة أولية أقل: يوفر FortiGate 60F أو 100F أداءً كافيًا بسعر 1,000-3,000 دولار
- إدارة أبسط: Security Fabric بواجهة موحدة يقلل التعقيد
- كل شيء في جهاز واحد: جدار ناري، VPN، SD-WAN، ووحدة تحكم لاسلكية في جهاز واحد
- ترخيص متوقع: الاشتراكات المجمعة أسهل في التخطيط المالي
تكوين نموذجي:
Equipment:
- 1× FortiGate 100F: $2,500
- 2× FortiSwitch 124F (48-port): $2,000 each
- 3× FortiAP 431F (WiFi 6): $600 each
- Enterprise Bundle subscription: $900/year
- FortiCare 8×5 Support: $300/year

Total first-year cost: $9,100
Annual renewal: $1,200
مؤسسة متوسطة الحجم (100-1,000 موظف)
السيناريو: مكاتب متعددة، متطلبات الامتثال (PCI-DSS، HIPAA)، فريق تكنولوجيا معلومات داخلي، الحاجة إلى ميزات متقدمة
الحل الموصى به: يعتمد على بنية الشبكة
اختر Fortinet إذا:
- لا توجد شبكة حرم Cisco حالية
- تحتاج الفروع إلى SD-WAN مدمج
- قيود الميزانية (توفير 30-40% مقارنة بـ Cisco)
- فريق تكنولوجيا المعلومات مرتاح لإدارة الأمان الموحدة
اختر Cisco إذا:
- وجود شبكة حرم Cisco مع مفاتيح Catalyst
- تم نشر ISE للتحكم في الوصول إلى الشبكة
- متطلبات تقسيم متقدمة (TrustSec/SGT)
- تفويض الامتثال لاتفاقيات مستوى دعم البائع
تكوين نموذجي (Fortinet):
Headquarters:
- 2× FortiGate 600F (HA cluster): $40,000
- FortiManager 400E: $12,000
- FortiAnalyzer 1000E: $8,000

Branch Offices (5 locations):
- 5× FortiGate 100F: $12,500
- 10× FortiSwitch 124F: $20,000

Subscriptions (annual):
- Enterprise Bundle: $24,000
- FortiCare Premium Support: $8,000

Total first-year cost: $124,500
Annual renewal: $32,000
تكوين نموذجي (Cisco):
Headquarters:
- 2× Cisco FPR4145 (HA cluster): $64,000
- Cisco FMC 2500: $25,000
- Cisco ISE 3615 (2-node): $45,000

Branch Offices (5 locations):
- 5× Cisco FPR2140: $45,000
- 10× Catalyst 9200-48P: $80,000

Subscriptions (annual):
- Cisco Plus Secure licenses: $90,000
- SmartNet support: $30,000
- ISE Plus licenses: $15,000

Total first-year cost: $394,000
Annual renewal: $135,000
فرق التكلفة: حل Cisco يكلف أكثر بنسبة 216% (269,500 دولار في السنة الأولى، 103,000 دولار سنويًا)
مؤسسة كبيرة (1,000-10,000 موظف)
السيناريو: عمليات عالمية، بنية تحتية لمركز البيانات، امتثال معقد، فريق أمان مخصص
الحل الموصى به: Cisco (مع اعتبارات)
السبب لاختيار Cisco:
- مُثبت على نطاق واسع: دعم TAC من Cisco ضروري للعمليات على مدار الساعة
- تكامل متقدم: SecureX، ISE، ACI، SD-WAN تعمل بانسجام
- ميزات مركز البيانات: تكامل مع Nexus، ACI، Tetration لأمان أعباء العمل
- دعم استشاري: خدمات Cisco المتقدمة للعمارة والتحسين
- متطلبات التدقيق: العديد من أطر الامتثال تتوقع بنية تحتية من Cisco
ومع ذلك، فكر في نهج هجين:
Data Center / Headquarters: Cisco
- Cisco Firepower 9300 series (high performance)
- Cisco ISE for network access control
- Integration with existing Cisco data center

Branch Offices: Fortinet
- FortiGate appliances for cost-effective branch security
- Integrated SD-WAN to headquarters
- Managed via FortiManager (centralized)

Savings: 40-50% reduction in branch office costs while maintaining Cisco core
مزود خدمة / MSP
السيناريو: بيئة متعددة المستأجرين، متطلبات الأتمتة، تكامل API حاسم
الحل الموصى به: Fortinet لمعظم MSPs، Cisco للحالات المتخصصة
Fortinet لـ MSPs:
- مجالات إدارية (ADOMs): يدعم FortiManager تعدد المستأجرين الحقيقي
- ترخيص مرن: ترخيص لكل جهاز يسمح بالدفع حسب النمو
- نضج API: دعم ممتاز لـ Terraform/Ansible للأتمتة
- هوامش الربح: تكلفة أقل تسمح بهوامش أفضل على الخدمات المدارة
Cisco لمزودي الخدمة:
- Viptela SD-WAN: مصمم خصيصًا لمزودي الخدمة وتعدد المستأجرين
- FMC متعدد الحالات: FMC منفصل لكل عميل أو مشترك مع تعدد المستأجرين
- الاعتراف بالعلامة التجارية: غالبًا ما يطلب العملاء المؤسساتيون Cisco بالاسم
- الخدمات المهنية: برامج شركاء Cisco توفر تسجيل الصفقات وهوامش الربح
اعتبارات الهجرة
الهجرة من Cisco إلى Fortinet
محركات الهجرة الشائعة:
- خفض التكاليف: توفير 40-60% في التكلفة الإجمالية للملكية خلال 5 سنوات
- تبسيط الإدارة: Security Fabric يقلل العبء التشغيلي
- تكامل SD-WAN: الحاجة إلى SD-WAN مدمج بدون أجهزة منفصلة
تحديات الهجرة:
ترجمة التكوين:
- لا توجد أداة تحويل تلقائية من Cisco إلى FortiOS
- يجب إعادة إنشاء منطق السياسات يدويًا
- يتطلب إعادة تكوين إعدادات VPN (خاصة IPsec موقع إلى موقع)
تدريب الموظفين:
- تختلف صياغة CLI في FortiOS بشكل كبير عن Cisco IOS
- مفاهيم Security Fabric تتطلب تغييرًا كبيرًا
- خصص 2-3 أسابيع لتدريب فريق الإدارة
نقاط التكامل:
- الأدوات الخارجية المتكاملة مع APIs الخاصة بـ Cisco تحتاج إلى تحديث
- أنظمة المراقبة (Splunk، ELK) تحتاج إلى محللات سجلات جديدة
- أدوات إدارة الشبكة تحتاج إلى إعادة تكوين
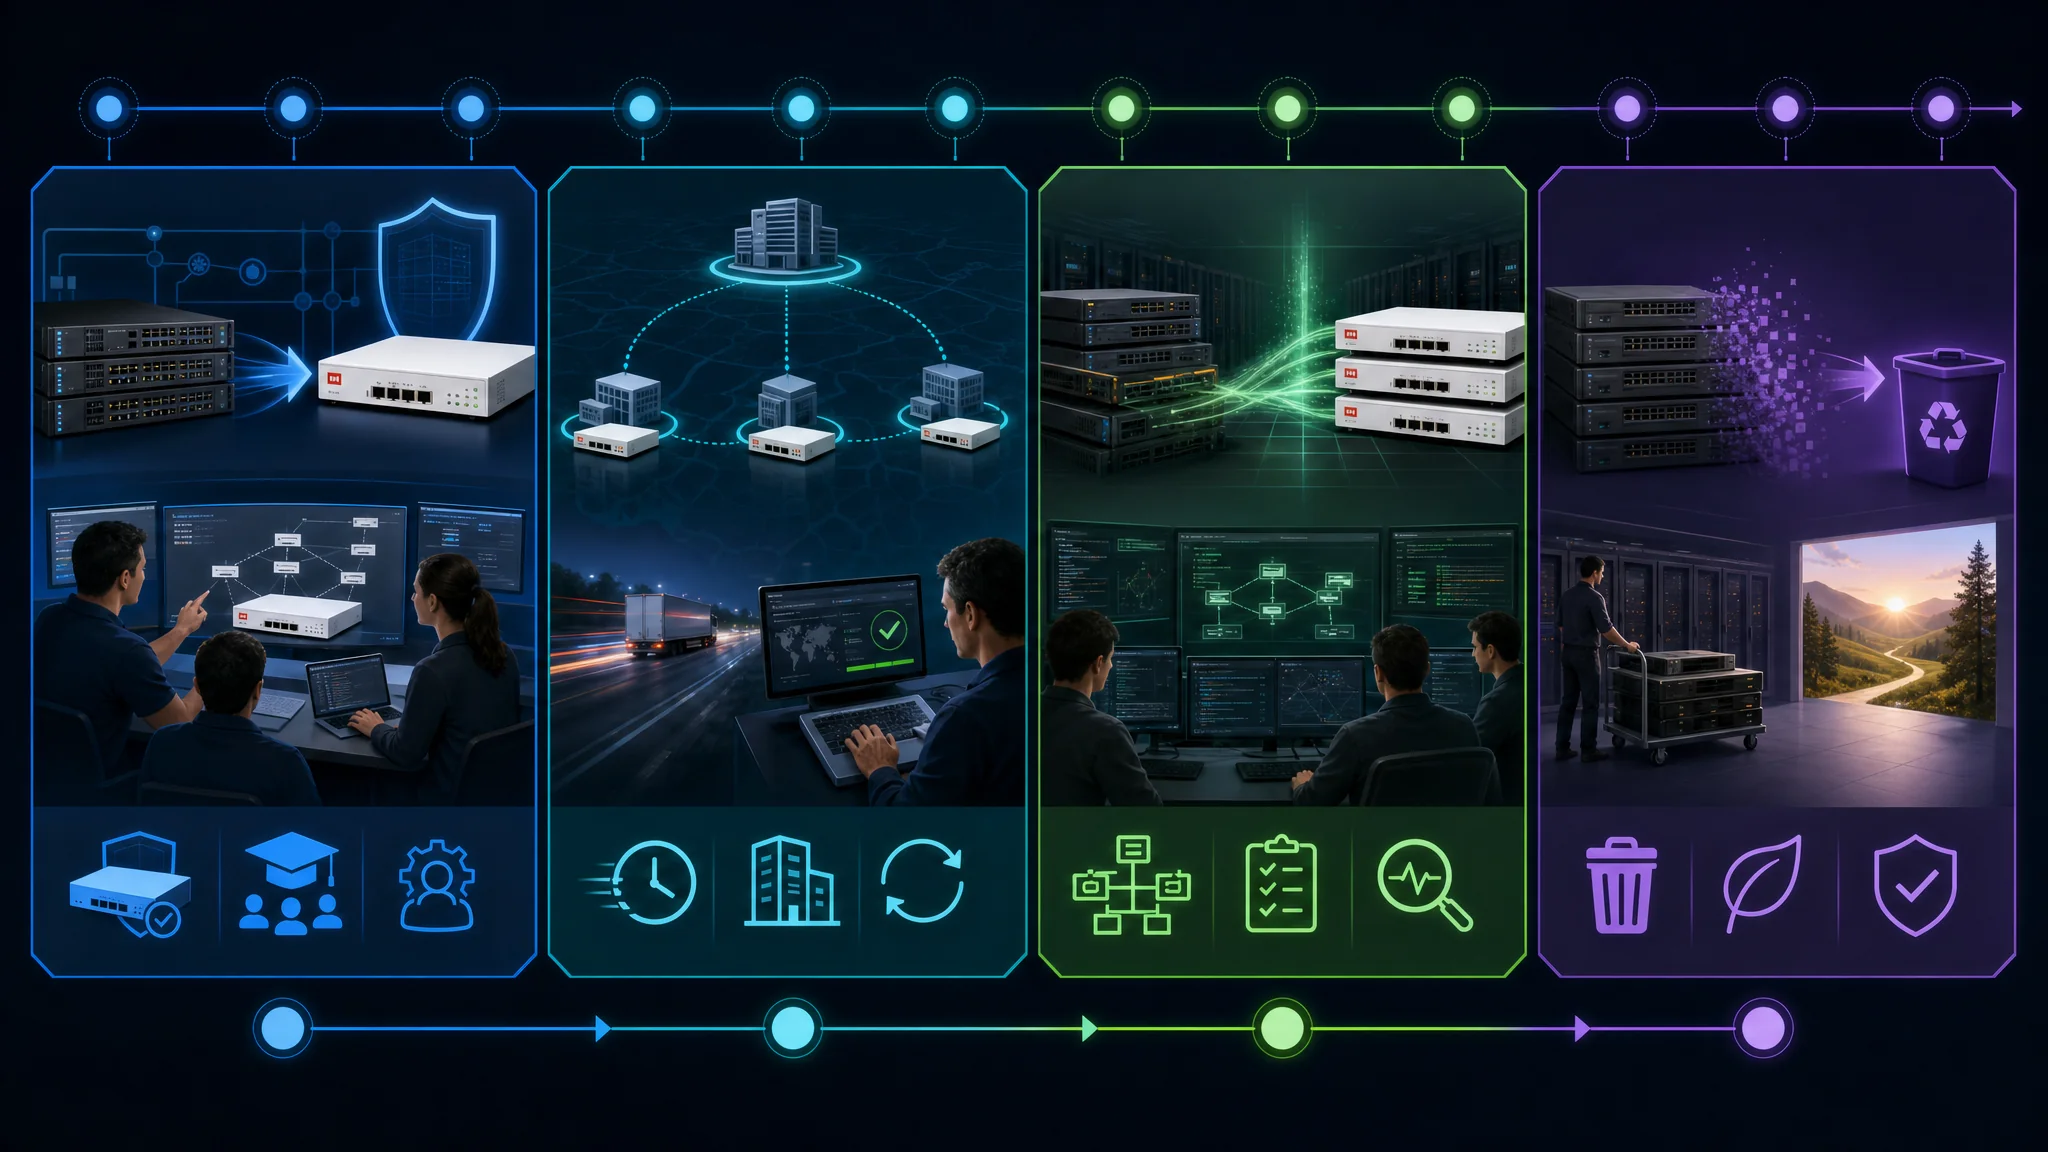
أفضل ممارسات الهجرة:
Phase 1: Pilot (Months 1-2)
- Deploy FortiGate in parallel at pilot site
- Replicate existing Cisco policies
- Train team on FortiGate management
- Validate performance and features

Phase 2: Branch Rollout (Months 3-6)
- Migrate branch offices first (simpler configurations)
- Use cutover windows to minimize downtime
- Keep Cisco policies documented for rollback

Phase 3: Data Center / HQ (Months 7-9)
- More complex configurations require careful planning
- Consider HA cutover to minimize downtime
- Extensive testing of all VPN connections

Phase 4: Decommission (Months 10-12)
- Remove Cisco equipment after stability period
- Return or repurpose hardware
- Cancel Cisco SmartNet subscriptions
الهجرة من Fortinet إلى Cisco
محركات الهجرة الشائعة:
- توحيد المؤسسة: تفويض الشركة للبنية التحتية من Cisco
- ميزات متقدمة: الحاجة إلى تكامل ISE أو تقسيم TrustSec
- الاستحواذ: استحواذ الشركة من قبل مؤسسة أكبر تعتمد Cisco
تحديات الهجرة:
زيادة التعقيد:
- FMC يضيف طبقة إدارة إضافية مقابل بساطة FortiManager
- ترخيص Cisco أكثر تعقيدًا (عدة رموز SKU مقابل FortiGuard المجمعة)
- يتطلب تدريب الموظفين على واجهة FMC وCLI الخاصة بـ Cisco
تأثير التكلفة:
- تكاليف الأجهزة أعلى بنسبة 50-100% لأداء مماثل
- الترخيص والدعم تقريبًا ضعف التكلفة
- غالبًا ما تكون الخدمات المهنية مطلوبة للنشر المؤسسي
تكافؤ الميزات:
- ميزات Fortinet Security Fabric لا تمتلك نظائر مباشرة في Cisco
- قد يتطلب الأمر منتجات Cisco إضافية (ISE، Tetration) لمطابقة الوظائف
أفضل ممارسات الهجرة:
Phase 1: Design (Months 1-2)
- Assess current FortiGate features in use
- Design equivalent Cisco architecture
- Identify features requiring additional Cisco products (ISE, etc.)
- Validate licensing requirements with Cisco SE

Phase 2: Proof of Concept (Months 3-4)
- Deploy Cisco FMC and test firewall in lab
- Replicate critical policies and test thoroughly
- Train security team on FMC management
- Benchmark performance under realistic load

Phase 3: Phased Deployment (Months 5-12)
- Deploy Cisco firewalls at new locations first
- Cutover existing locations during maintenance windows
- Maintain FortiGate parallel for 30-60 days
- Extensive VPN and application testing

Phase 4: Optimization (Months 13-18)
- Leverage advanced Cisco features (TrustSec, etc.)
- Integrate with other Cisco products
- Optimize policies and rule bases
تحديثات المنتجات وخارطة الطريق لعام 2026
تحديثات Fortinet (2026)
FortiOS 7.6 (الصادر في الربع الأول من 2026):
- تسريع الأجهزة لـ HTTP/3 و QUIC: دعم أصلي لبروتوكولات الويب الحديثة
- تحسين كشف التهديدات باستخدام الذكاء الاصطناعي والتعلم الآلي: محرك FortiGuard AI يحدد التهديدات الجديدة
- تحسين SD-WAN: قوالب SLA لتبسيط نشر المواقع المتعددة
- تكامل Kubernetes: أمان أصلي للتطبيقات الحاوية
- تكامل 5G: تجاوز WAN مع FortiExtender 5G مع مودمات 5G مدمجة
Security Fabric 3.0 (الصادر في الربع الثاني من 2026):
- الكشف والاستجابة الموسعة (XDR): توحيد التهديدات عبر الشبكة، النقاط الطرفية، والسحابة
- استجابة الحوادث الآلية: تنفيذ تلقائي لكتب تشغيل FortiSOAR عند التهديدات
- تحسين القياس عن بعد: تقييم المخاطر في الوقت الحقيقي لجميع الأجهزة والمستخدمين
- أمان أصلي للسحابة: سياسات موحدة للأحمال المحلية والسحابية
أجهزة FortiGate القادمة (2026-2027):
- سلسلة FortiGate 7000: منصة رائدة جديدة (معدل نقل بيانات 400 جيجابت في الثانية فما فوق)
- سلسلة FortiGate Rugged: أجهزة موجهة للصناعات وإنترنت الأشياء
- سلسلة FortiGate 5G: اتصال 5G مدمج للنشر المتنقل
تحديثات Cisco (2026)
Cisco Secure Firewall 7.4 (الصادر في الربع الأول من 2026):
- تحسينات أداء Snort 3: تقليل استخدام المعالج بنسبة 40% مقارنة بـ Snort 2
- تحسين التكامل السحابي: دعم أصلي لـ AWS Gateway Load Balancer
- تحسين رؤية TLS 1.3: تحليلات أفضل لحركة المرور المشفرة
- توصيات سياسة متكيفة: تحسينات سياسة مقترحة بالذكاء الاصطناعي
- إدارة متعددة السحب: سياسات موحدة لنشر AWS وAzure وGCP
تحديثات منصة SecureX (الربع الثالث من 2026):
- توسيع التكامل مع الأطراف الثالثة: أكثر من 400 تكامل مع بائعي الأمن (ارتفاع من 300)
- تحسين الأتمتة: سير عمل تنسيق أمني منخفض الشفرة
- صيد التهديدات: أدوات مدمجة لصيد التهديدات مع استخبارات Talos
- لوحات تحكم الامتثال: لوحات جاهزة لـ PCI-DSS وHIPAA وNIST
أجهزة جدار الحماية القادمة من Cisco (2026-2027):
- سلسلة Firepower 10000: الجيل القادم الرائد (معدل نقل بيانات 500 جيجابت في الثانية فما فوق)
- خدمات Firepower المدمجة: وحدات أمان لأجهزة التوجيه ISR الجيل القادم
- تحسينات Firepower الافتراضية: أداء أفضل على Azure وAWS
تحليل تنافسي: من الفائز؟
اتجاهات حصة السوق (2024-2026):
- Fortinet: زيادة حصة السوق (24% → 28%)، خاصة في السوق المتوسطة
- Cisco: انخفاض طفيف (21% → 19% في سوق الجدران النارية)، لكن نمو في SD-WAN
- الدوافع: تسعير Fortinet العدواني وتكامل SD-WAN يفوزان بنشر الحلول
الريادة التقنية:
- الأداء: تحافظ Fortinet على الصدارة في معدل الأداء مقابل التكلفة باستخدام معالجات SPU
- مخابرات التهديدات: Talos من Cisco لا تزال المعيار الذهبي في الصناعة
- الابتكار: Fortinet تطلق ميزات رئيسية أسرع (دورة 6 أشهر مقابل 12 شهرًا)
- تكامل السحابة: Cisco متقدمة في التكامل الأصلي مع واجهات برمجة التطبيقات السحابية
رضا العملاء (Gartner Peer Insights، 2026):
- Fortinet: 4.5/5.0 نجوم (تركيز على القيمة والأداء)
- Cisco: 4.2/5.0 نجوم (تركيز على الدعم والنظام البيئي)
إطار القرار: اختيار الحل المناسب
شجرة القرار
┌─────────────────────────────────────────────────────────┐
│  Do you have existing Cisco campus network (ISE)?      │
└───────────────┬─────────────────────────────────────────┘
                │
        ┌───────┴───────┐
       YES             NO
        │               │
        │               │
        v               v
┌──────────────┐  ┌─────────────────┐
│ Need TrustSec │  │ Need integrated │
│ micro-seg?    │  │ SD-WAN?         │
└───┬──────────┘  └────────┬────────┘
    │                      │
  ┌─┴─┐                  ┌─┴─┐
 YES NO                 YES NO
  │   │                  │   │
  v   v                  v   v
┌────┐ ┌──────┐      ┌────┐ ┌──────┐
│Cisco│ │Either│      │Fort│ │Either│
│wins │ │works │      │inet│ │works │
└────┘ └──────┘      │wins│ └──────┘
                     └────┘
بطاقة تقييم معايير الاختيار
قيم كل عامل من 1 إلى 5 (1=غير مهم، 5=حرج)، ثم اضرب في درجة البائع:
| المعايير | الوزن (1-5) | درجة Fortinet | درجة Cisco | أولويتك |
|---|---|---|---|---|
| التكلفة الأولية | _____ | 5 | 3 | _____ |
| التكلفة الإجمالية للملكية (5 سنوات) | _____ | 5 | 3 | _____ |
| الأداء مقابل السعر | _____ | 5 | 3 | _____ |
| الأداء الخام | _____ | 4 | 4 | _____ |
| بساطة الإدارة | _____ | 5 | 3 | _____ |
| نظام البائع البيئي | _____ | 3 | 5 | _____ |
| تكامل الطرف الثالث | _____ | 3 | 5 | _____ |
| التوجيه المتقدم | _____ | 3 | 5 | _____ |
| جودة الدعم | _____ | 4 | 5 | _____ |
| تكامل SD-WAN | _____ | 5 | 4 | _____ |
| مخابرات التهديدات | _____ | 4 | 5 | _____ |
| نضج الأتمتة | _____ | 4 | 4 | _____ |
| تكامل السحابة | _____ | 4 | 5 | _____ |
تعليمات التقييم:
- املأ وزن الأولوية لكل معيار (1-5)
- اضرب الوزن × درجة البائع لكل صف
- اجمع المجموعات لكل من Fortinet وCisco
- يشير المجموع الأعلى إلى ملاءمة أفضل لاحتياجاتك
التوصيات النهائية حسب السيناريو
اختر Fortinet عندما:
- ✅ قيود الميزانية كبيرة (توفير 40-60%)
- ✅ الحاجة إلى SD-WAN مدمج بدون أجهزة منفصلة
- ✅ أولوية الإدارة المبسطة (فريق تكنولوجيا معلومات صغير)
- ✅ النشر في المقام الأول لفروع المكاتب
- ✅ لا استثمار سابق في شبكة Cisco للمباني
- ✅ الأداء مقابل التكلفة هو المقياس الأساسي
- ✅ البنية التحتية ككود أمر حاسم (دعم أفضل لـ Terraform)
اختر Cisco عندما:
- ✅ وجود شبكة Cisco للمباني مع نشر ISE
- ✅ الحاجة إلى تقسيم متقدم (متطلبات TrustSec/SGT)
- ✅ المؤسسات التي تتطلب دعم بائع متميز (Cisco TAC)
- ✅ متطلبات توجيه معقدة (جداول BGP كاملة، MPLS)
- ✅ نشر مراكز بيانات واسعة النطاق (تكامل ACI)
- ✅ الامتثال يتطلب شهادات بائع محددة
- ✅ النشر السحابي الأصلي (أفضل تكامل API لـ AWS/Azure)
- ✅ بنية مزود خدمة متعددة المستأجرين
فكر في النهج الهجين عندما:
- ✅ مؤسسة كبيرة بها مراكز بيانات وفروع
- ✅ الحاجة إلى جودة Cisco في المقر الرئيسي وتوفير التكاليف في الفروع
- ✅ الانتقال من بائع إلى آخر (هجرة مرحلية)
- ✅ متطلبات أمان مختلفة لمواقع مختلفة
الخلاصة
كل من Fortinet و Cisco تقدمان حلول أمان شبكي عالمية المستوى، لكنهما تتفوقان في سيناريوهات مختلفة:
Fortinet FortiGate تقدم قيمة استثنائية، وأداء مقابل التكلفة، وإدارة مبسطة من خلال بنية Security Fabric. النهج المتكامل يعمل بشكل رائع للمنظمات التي تريد إدارة أمان موحدة بدون تعقيد. FortiGate هو الفائز الواضح لـ الشركات الصغيرة والمتوسطة، ونشر فروع المكاتب، والمؤسسات التي تهتم بالميزانية وتحتاج ميزات أمان حديثة بدون أسعار مرتفعة.
Cisco Secure Firewall (Firepower) توفر موثوقية على مستوى المؤسسات، وتكامل شامل للنظام البيئي، وميزات متقدمة تحتاجها المؤسسات الكبيرة. التسعير المتميز مبرر عندما تحتاج إلى تكامل ISE، تقسيم دقيق TrustSec، دعم عالمي المستوى، أو قدرات توجيه معقدة. تظل Cisco المعيار للمؤسسات الكبيرة، مراكز البيانات، والمنظمات التي لديها استثمارات في بنية Cisco التحتية.
الزيادة في التكلفة الإجمالية للملكية (TCO) بنسبة 60-80% لحلول Cisco كبيرة وغالبًا ما يصعب تبريرها إلا إذا كنت بحاجة تحديدًا إلى قدرات Cisco المتقدمة أو تكامل النظام البيئي الخاص بها. ومع ذلك، بالنسبة للمنظمات التي تهمها هذه الميزات، فإن استثمار Cisco يحقق عوائد من خلال الكفاءة التشغيلية وقدرات الأمان المتقدمة.
توصياتنا لعام 2026:
- الأعمال الصغيرة (10-100 مستخدم): Fortinet FortiGate 60F-100F (قيمة لا تضاهى)
- السوق المتوسطة (100-1,000 مستخدم): Fortinet (ما لم تفرض البنية التحتية الحالية من Cisco استخدام Cisco)
- المؤسسات (1,000-10,000 مستخدم): Cisco للمقر الرئيسي/مركز البيانات، مع النظر في Fortinet للفروع
- المؤسسات الكبيرة (أكثر من 10,000 مستخدم): Cisco (مثبتة على نطاق واسع، نظام بيئي شامل)
- مزودو الخدمات/مزودو الخدمات المدارة: Fortinet (أفضل في تعدد المستأجرين وهوامش الربح)
النقاط الرئيسية: لا تختار بناءً على العلامة التجارية فقط. قم بمطابقة متطلباتك التقنية، وقيود الميزانية، والبنية التحتية الحالية مع إطار القرار أعلاه. تنجح العديد من المنظمات في نشر هياكل هجينة، باستخدام Cisco حيث تبرز نقاط قوتها، وFortinet حيث تكون الكفاءة في التكلفة هي الأهم.
المراجع
- الموقع الرسمي لـ Fortinet
- الموقع الرسمي لأمان Cisco
- مربع جارتنر السحري لجدران الحماية الشبكية 2026
- ملاحظات إصدار FortiOS 7.6
- توثيق Cisco Secure Firewall 7.4
- تقرير مقارنة NSS Labs NGFW 2026
- دليل هندسة Fortinet Security Fabric
- نظرة عامة على منصة Cisco SecureX
- تحليل TCO بين Fortinet و Cisco - أبحاث Forrester 2026
- IDC MarketScape: أجهزة أمان الشبكات العالمية 2026
Related Posts


This article refers to other articles we've written:
- pfSense مقابل Firewalla مقابل OPNsense
مقارنة شاملة لعام 2026 بين حلول الجدران النارية pfSense و Firewalla و OPNsense لأمن الشبكات المنزلية والمؤسسية. اعثر على الخيار الأفضل لاحتياجاتك.
- Ubiquiti Unifi vs TP-Link Omada: ما هو نظام الشبكة المناسب لك؟
قارن بين أنظمة شبكات Ubiquiti Unifi و TP-Link Omada لاختيار النظام المناسب لاحتياجاتك.