إتقان مبدأ أقلّ الامتيازات

Table of Contents
تطبيق سياسات التحكم في الوصول وفق مبدأ أقلّ الامتيازات: نصائح واستراتيجيات لأنظمة Linux
في مشهد الأمن السيبراني الحديث، تُعد حماية المعلومات الحساسة والأصول الرقمية أمراً بالغ الأهمية. تستطيع المؤسسات تعزيز أمنها من خلال تطبيق سياسات الوصول وفق مبدأ أقلّ الامتيازات. امنح المستخدمين الحد الأدنى من الصلاحيات اللازمة لإنجاز مهامهم. يقلل ذلك مخاطر الوصول غير المصرح به والأضرار غير المقصودة. يشرح هذا المقال المبدأ وأهميته للأمن السيبراني ودور Linux وخطوات التطبيق وأفضل الممارسات وطرق معالجة المشكلات الشائعة.
أهمية مبدأ أقلّ الامتيازات للأمن السيبراني
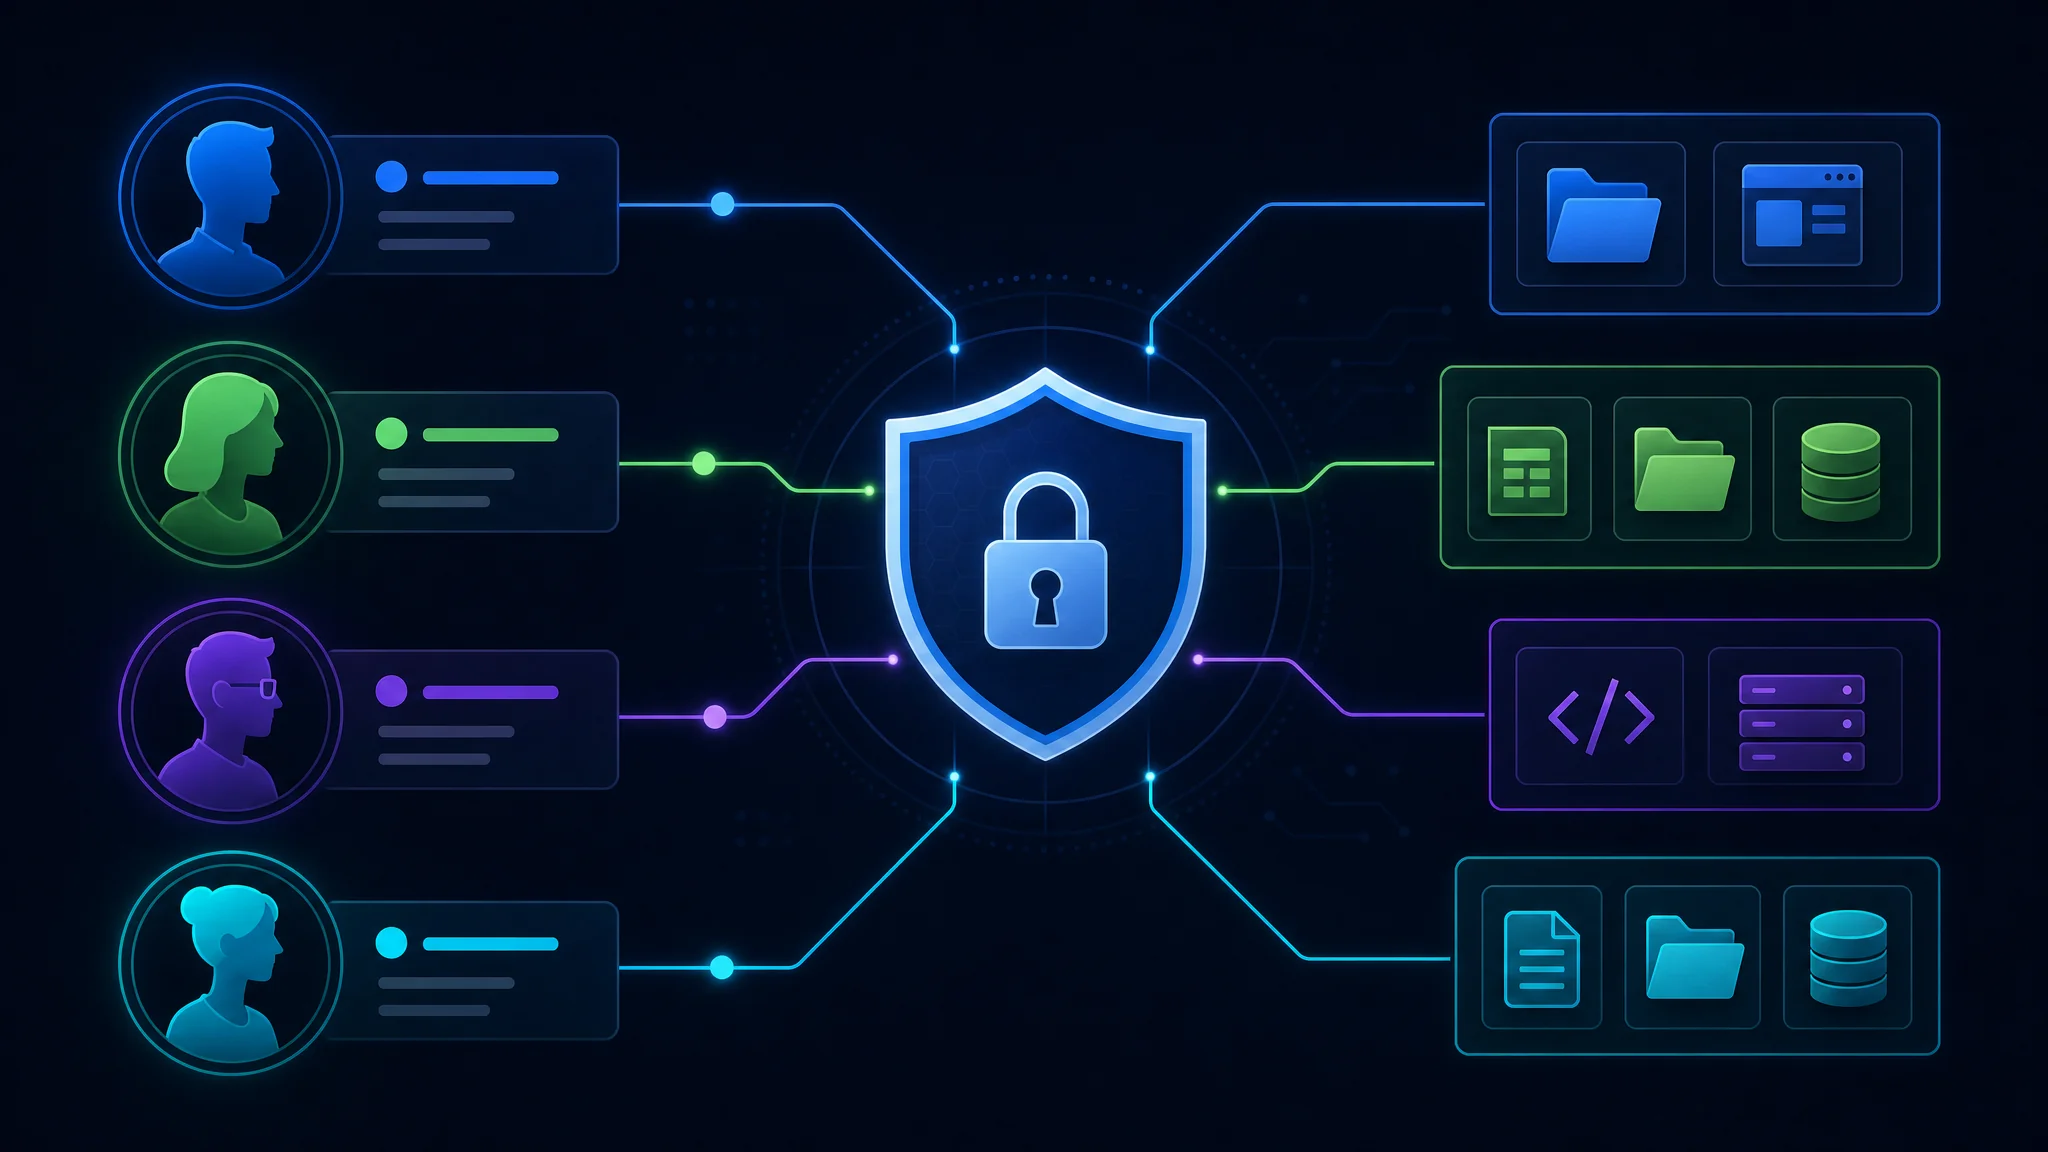
يساعد تطبيق مبدأ أقلّ الامتيازات على الحفاظ على بيئة آمنة. عندما يحصل المستخدمون على الصلاحيات التي يحتاجون إليها فقط، ينخفض سطح الهجوم ويُحدّ من الأثر المحتمل للاختراق الأمني. تتغير التهديدات السيبرانية بسرعة، لذا ينبغي للمؤسسات اتخاذ تدابير استباقية للحد من مخاطر الوصول غير المصرح به وأخطاء المستخدمين.
لنفترض أن قسم تقنية المعلومات في مؤسسة منح جميع الموظفين صلاحيات إدارية على أجهزة العمل. سيتمكن كل موظف من تثبيت البرامج وتغيير إعدادات النظام والوصول إلى الملفات الحساسة. قد يبدو ذلك مريحاً، لكنه يزيد مخاطر الإصابة بالبرمجيات الخبيثة وفقدان البيانات عرضاً والوصول غير المصرح به إلى الأنظمة المهمة. مع مبدأ أقلّ الامتيازات، لا ينفذ هذه الإجراءات إلا الأشخاص المخولون الذين لديهم حاجة مشروعة إلى الصلاحيات الإدارية.
يساعد هذا المبدأ المؤسسات أيضاً على استيفاء المتطلبات التنظيمية. تشدد معايير القطاع مثل Payment Card Industry Data Security Standard (PCI DSS) وGeneral Data Protection Regulation (GDPR) على أهمية تقييد الوصول إلى البيانات الحساسة. يتيح تطبيق المبدأ للمؤسسة إثبات التزامها بحماية البيانات والامتثال، وتجنب العواقب القانونية والمالية المحتملة.
آلية عمل التحكم في الوصول وفق مبدأ أقلّ الامتيازات
يمنح هذا النوع من التحكم المستخدمين الحد الأدنى من الأذونات اللازمة لمهامهم، ويستند إلى مبدأ «الحاجة إلى المعرفة» أو «الحاجة إلى الاستخدام». لا يستطيع المستخدمون الوصول إلى الموارد الحساسة أو تنفيذ العمليات ذات الامتيازات من دون إذن صريح. طبّق ضوابط دقيقة وراجع الصلاحيات بانتظام للحفاظ على مستوى قوي من الأمن.
من الطرق الشائعة التحكم في الوصول القائم على الأدوار (RBAC). تحدد المؤسسة أدواراً مختلفة وتخصص لكل دور حقوق وصول محددة. مثلاً، قد تختلف صلاحيات أدوار «الموظف» و«المدير» و«المسؤول» للوصول إلى الموارد وتنفيذ الإجراءات. أسند كل مستخدم إلى الدور المناسب ليصل فقط إلى الموارد اللازمة لمسؤولياته.
ومن الطرق الأخرى الوصول في الوقت المناسب (JIT). يحصل المستخدم على وصول مؤقت إلى الموارد لفترة محددة، وعند حاجته إليها لتنفيذ مهمة معينة. عند انتهاء الفترة، يُلغى الوصول تلقائياً، مما يقلل فرص إساءة الاستخدام.
يتطلب تطبيق المبدأ تخطيطاً دقيقاً وإدارة مستمرة. راجع بانتظام ما إذا كانت الصلاحيات لا تزال مناسبة وضرورية. ويساعد تدريب المستخدمين وبرامج التوعية الموظفين على فهم مخاطر الصلاحيات المفرطة.
يمثل مبدأ أقلّ الامتيازات عنصراً أساسياً في استراتيجية شاملة للأمن السيبراني. امنح المستخدمين الحقوق اللازمة فقط وراجع صلاحيات الوصول بانتظام لتقليل مخاطر الاختراق والحد من أثر الوصول غير المصرح به. يتطلب إنشاء بيئة آمنة ومرنة تعاون فرق تقنية المعلومات والإدارة والموظفين.
دور أنظمة Linux في التحكم في الوصول
تفضّل مؤسسات كثيرة Linux لما يوفره من ميزات أمنية قوية ومرونة. ويتضمن آليات متعددة تساعد على تطبيق مبدأ أقلّ الامتيازات بفاعلية.
نظرة عامة على آليات التحكم في الوصول في Linux
يوفر Linux التحكم التقديري في الوصول (DAC) والتحكم الإلزامي في الوصول (MAC) والتحكم في الوصول القائم على الأدوار (RBAC). في DAC يتحكم مالكو الموارد في الوصول إليها. أما MAC وRBAC فيمنحان المسؤولين تحكماً أدق في السياسات على مستوى النظام.
في DAC، يحدد المستخدمون أذونات ملفاتهم ومجلداتهم. ويقررون من يستطيع قراءتها أو كتابتها أو تنفيذها. يساعد ذلك على حماية المعلومات الحساسة ومنع الوصول غير المصرح به.
أما MAC فهو آلية تحكم على مستوى النظام يطبقها نظام التشغيل. تستند السياسات إلى تسميات تُسند إلى الكيانات، مثل المستخدمين والعمليات، وإلى الموارد، مثل الملفات والمجلدات. ولا تصل إلى الموارد إلا الكيانات المصرح لها وفقاً لمستوى التصريح الأمني وتصنيف المورد.
يمنح RBAC الوصول بناءً على الأدوار. يُسند دور إلى كل مستخدم، ويتحدد الوصول وفقاً له. يسهل إسناد الأذونات إلى الأدوار بدلاً من الأفراد إدارة الصلاحيات وإضافة مستخدمين جدد.
أسباب اختيار Linux لسياسات التحكم في الوصول
تختار المؤسسات Linux لما يتمتع به من متانة وقابلية للتخصيص ودعم مجتمعي. توفر توزيعات Linux أدوات شاملة لتهيئة ضوابط الوصول وفرضها.
تشتهر أنظمة Linux بالاستقرار والأمن، وقد تكون أقل عرضة للتعطل والثغرات من أنظمة تشغيل أخرى. لذلك تناسب المؤسسات التي تحتاج إلى حل موثوق وآمن للتحكم في الوصول.
وتجعل قابلية التخصيص Linux خياراً شائعاً أيضاً. توفر التوزيعات خيارات وإعدادات كثيرة، فتستطيع المؤسسات اختيار نموذج التحكم في الوصول وضبط الأذونات وفقاً لاحتياجاتها.
تضمن طبيعة المصدر المفتوح في Linux الشفافية، وتتيح لمتخصصي الأمن تدقيق الشيفرة بحثاً عن الثغرات. ويمكن اكتشاف العيوب الأمنية وإصلاحها بسرعة، مما يقلل مخاطر الوصول غير المصرح به وتسرب البيانات.
يسهم مجتمع كبير ونشط في تطوير Linux ودعمه. تستطيع المؤسسات الاستفادة من خبراته، وطلب المساعدة، والرجوع إلى الوثائق والدروس، ومتابعة أحدث أفضل الممارسات الأمنية.
خطوات تطبيق مبدأ أقلّ الامتيازات على Linux
يتطلب تطبيق المبدأ على أنظمة Linux نهجاً منهجياً. اتبع الخطوات التالية لضمان نجاح التطبيق.
إعداد نظام Linux
حدّث النظام إلى أحدث إصدار مستقر وثبّت تصحيحات الأمن بانتظام. يعالج ذلك الثغرات المعروفة ويحد من مخاطر الوصول غير المصرح به والأنشطة الضارة.
ثبّت جدار حماية وهيّئه للتحكم في حركة مرور الشبكة وحماية النظام من الهجمات المحتملة. يعمل جدار الحماية كحاجز بين الشبكة الداخلية والعالم الخارجي، ويراقب حركة المرور الواردة والصادرة ويصفيها وفق قواعد محددة مسبقاً. تساعد التهيئة الصحيحة على منع الوصول غير المصرح به وحماية البيانات الحساسة.
يُنصح كذلك بتطبيق أنظمة كشف التسلل ومنعه (IDPS) لمراقبة حركة مرور الشبكة واكتشاف الأنشطة المشبوهة أو الضارة. تستطيع هذه الأنظمة رصد التهديدات المحتملة والاستجابة لها في الوقت الفعلي.
إعداد حسابات المستخدمين ومجموعاتهم
أنشئ حسابات ومجموعات للمستخدمين استناداً إلى الوظائف والمسؤوليات. امنح كل مستخدم الحد الأدنى من الصلاحيات اللازمة لأداء مهامه. يقتصر وصول كل شخص بذلك على الموارد المطلوبة، ويقل الأثر المحتمل لاختراق حسابه.
عند إنشاء الحسابات، طبّق سياسات قوية لكلمات المرور. اشترط كلمات مرور معقدة، وغيّرها بانتظام، واستخدم المصادقة متعددة العوامل حيثما أمكن. تساعد هذه التدابير على منع الوصول غير المصرح به إلى الحسابات وحماية المعلومات الحساسة.
راجع حسابات المستخدمين وعضويتهم في المجموعات ودقق فيها بانتظام. أزل الصلاحيات غير الضرورية والحسابات التي لم تعد مطلوبة للحد من سطح الهجوم.
تهيئة الأذونات وضوابط الوصول
بعد إعداد الحسابات والمجموعات، اضبط أذونات الملفات والمجلدات وموارد النظام. راجع الأذونات وحدّثها بانتظام حتى لا يصل إلى المعلومات الحساسة إلا المستخدمون المخولون.
يُعد إنشاء هيكل قوي لأذونات الملفات والمجلدات أمراً أساسياً. امنح أذونات القراءة والكتابة والتنفيذ وفقاً لأدوار المستخدمين ومسؤولياتهم. يساعد ذلك على منع الوصول أو التعديل غير المصرح به للملفات المهمة في النظام والبيانات الحساسة.
إلى جانب الأذونات التقليدية، فكّر في استخدام قوائم التحكم في الوصول (ACLs) عند الحاجة إلى تحكم أدق. تتيح ACLs تحديد حقوق وصول لمستخدمين أو مجموعات بعينها على ملفات أو مجلدات فردية.
راقب وسجّل محاولات الوصول إلى الملفات والمجلدات المهمة بانتظام. يساعد ذلك على اكتشاف الوصول غير المصرح به أو الأنشطة المشبوهة والاستجابة في الوقت المناسب.
فكّر كذلك في مراقبة سلامة الملفات وأطر التحكم الإلزامي في الوصول (MAC) مثل SELinux أو AppArmor. تعزز هذه التقنيات سلامة الملفات المهمة وتفرض ضوابط وصول صارمة.
أفضل ممارسات تطبيق مبدأ أقلّ الامتيازات
لضمان نجاح التطبيق، اتبع أفضل الممارسات التالية.
التدقيق والمراقبة المنتظمان
دقّق وراقب أنشطة المستخدمين وسجلات الوصول وسجلات النظام بانتظام لاكتشاف محاولات الوصول غير المصرح به والسلوك المشبوه. استخدم أنظمة كشف التسلل وحلول Security Information and Event Management (SIEM) لأتمتة هذه العملية وتلقي التنبيهات فوراً.
تدريب المستخدمين وتوعيتهم
اشرح للمستخدمين أهمية مبدأ أقلّ الامتيازات ومخاطر الوصول غير المصرح به أو الإجراءات العرضية. وفّر تدريباً شاملاً على الممارسات الآمنة، وحماية كلمات المرور، والتعامل السليم مع المعلومات الحساسة.
التعامل مع الاستثناءات والصلاحيات المؤقتة
قد يحتاج المستخدمون في بعض الحالات إلى صلاحيات مرتفعة مؤقتاً لإنجاز مهمة محددة. ضع إجراءً لمنح الوصول المؤقت، وألغِه فور انتهاء المهمة. راجع الحسابات بانتظام وأزل الصلاحيات الزائدة قبل تراكمها.
حل المشكلات الشائعة عند تطبيق التحكم في الوصول
قد تواجه المؤسسات مشكلات شائعة أثناء تطبيق مبدأ أقلّ الامتيازات. يساعد فهم هذه المشكلات ومعالجتها على الحفاظ على بيئة أمنية قوية.
حل تعارض الأذونات
قد يحدث تعارض عندما تؤدي بنية الملفات والمجلدات الهرمية إلى منح المستخدمين حقوق وصول متضاربة. راجع الأذونات وإعدادات التحكم في الوصول بعناية، ثم حدد التعارضات وعالجها. يساعد تطبيق التحكم في الوصول القائم على الأدوار على تبسيط الأذونات ومنع التعارضات.
معالجة مشكلات وصول المستخدمين
قد يواجه المستخدمون صعوبة في الوصول عندما تكون صلاحياتهم مهيأة على نحو غير صحيح. راجع الحسابات وعضوية المجموعات والأذونات، وعالج المشكلات بسرعة. تواصل مع المستخدمين لفهم احتياجاتهم وحل أي عوائق متعلقة بالوصول.
الخلاصة
يُعد تطبيق سياسات التحكم في الوصول وفق مبدأ أقلّ الامتيازات ضرورياً للحفاظ على أمن قوي لأنظمة Linux. يساعد فهم المبدأ ودور Linux واتباع أفضل الممارسات المؤسسات على تعزيز الأمن وتقليل مخاطر الوصول غير المصرح به وأخطاء المستخدمين. كما تُعد المراقبة المنتظمة والتدريب ومعالجة المشكلات الشائعة عناصر أساسية لنجاح التطبيق. باتباع هذه التدابير، تستطيع المؤسسات حماية المعلومات الحساسة والأصول الرقمية من التهديدات المحتملة.
Related Posts