
جدران الحماية من الجيل التالي: ميزات أساسية لشركتك

Table of Contents
جدران الحماية من الجيل التالي: ميزات لا ينبغي لشركتك تجاهلها
أصبحت جدران الحماية من الجيل التالي ضرورية للشركات لحماية شبكاتها من التهديدات السيبرانية المتقدمة. فهي تقدم ميزات لا توفرها جدران الحماية التقليدية، وتعزز الأمان، وتبسط إدارة الشبكة، وتتكامل مع الخدمات السحابية، وتدعم قابلية التوسع والأداء. يستعرض هذا المقال أهم الميزات والفوائد التي ينبغي للشركات معرفتها.
أهم النقاط
- تعزز جدران الحماية من الجيل التالي الأمان عبر التحكم في التطبيقات ومنع التسلل والحماية المتقدمة من التهديدات.
- تسهل الإدارة المركزية للسياسات وتحليل حركة الشبكة ومراقبة نشاط المستخدمين إدارة الشبكة.
- يشمل التكامل مع الخدمات السحابية إدارة جدار الحماية سحابيًا والاتصال الآمن بالسحابة ورؤية التطبيقات السحابية.
- يدعم معدل النقل المرتفع والكمون المنخفض وموازنة الأحمال والتحويل التلقائي عند التعطل والبنية القابلة للتوسع الأداء والنمو.
فهم جدران الحماية من الجيل التالي
تطور جدران الحماية
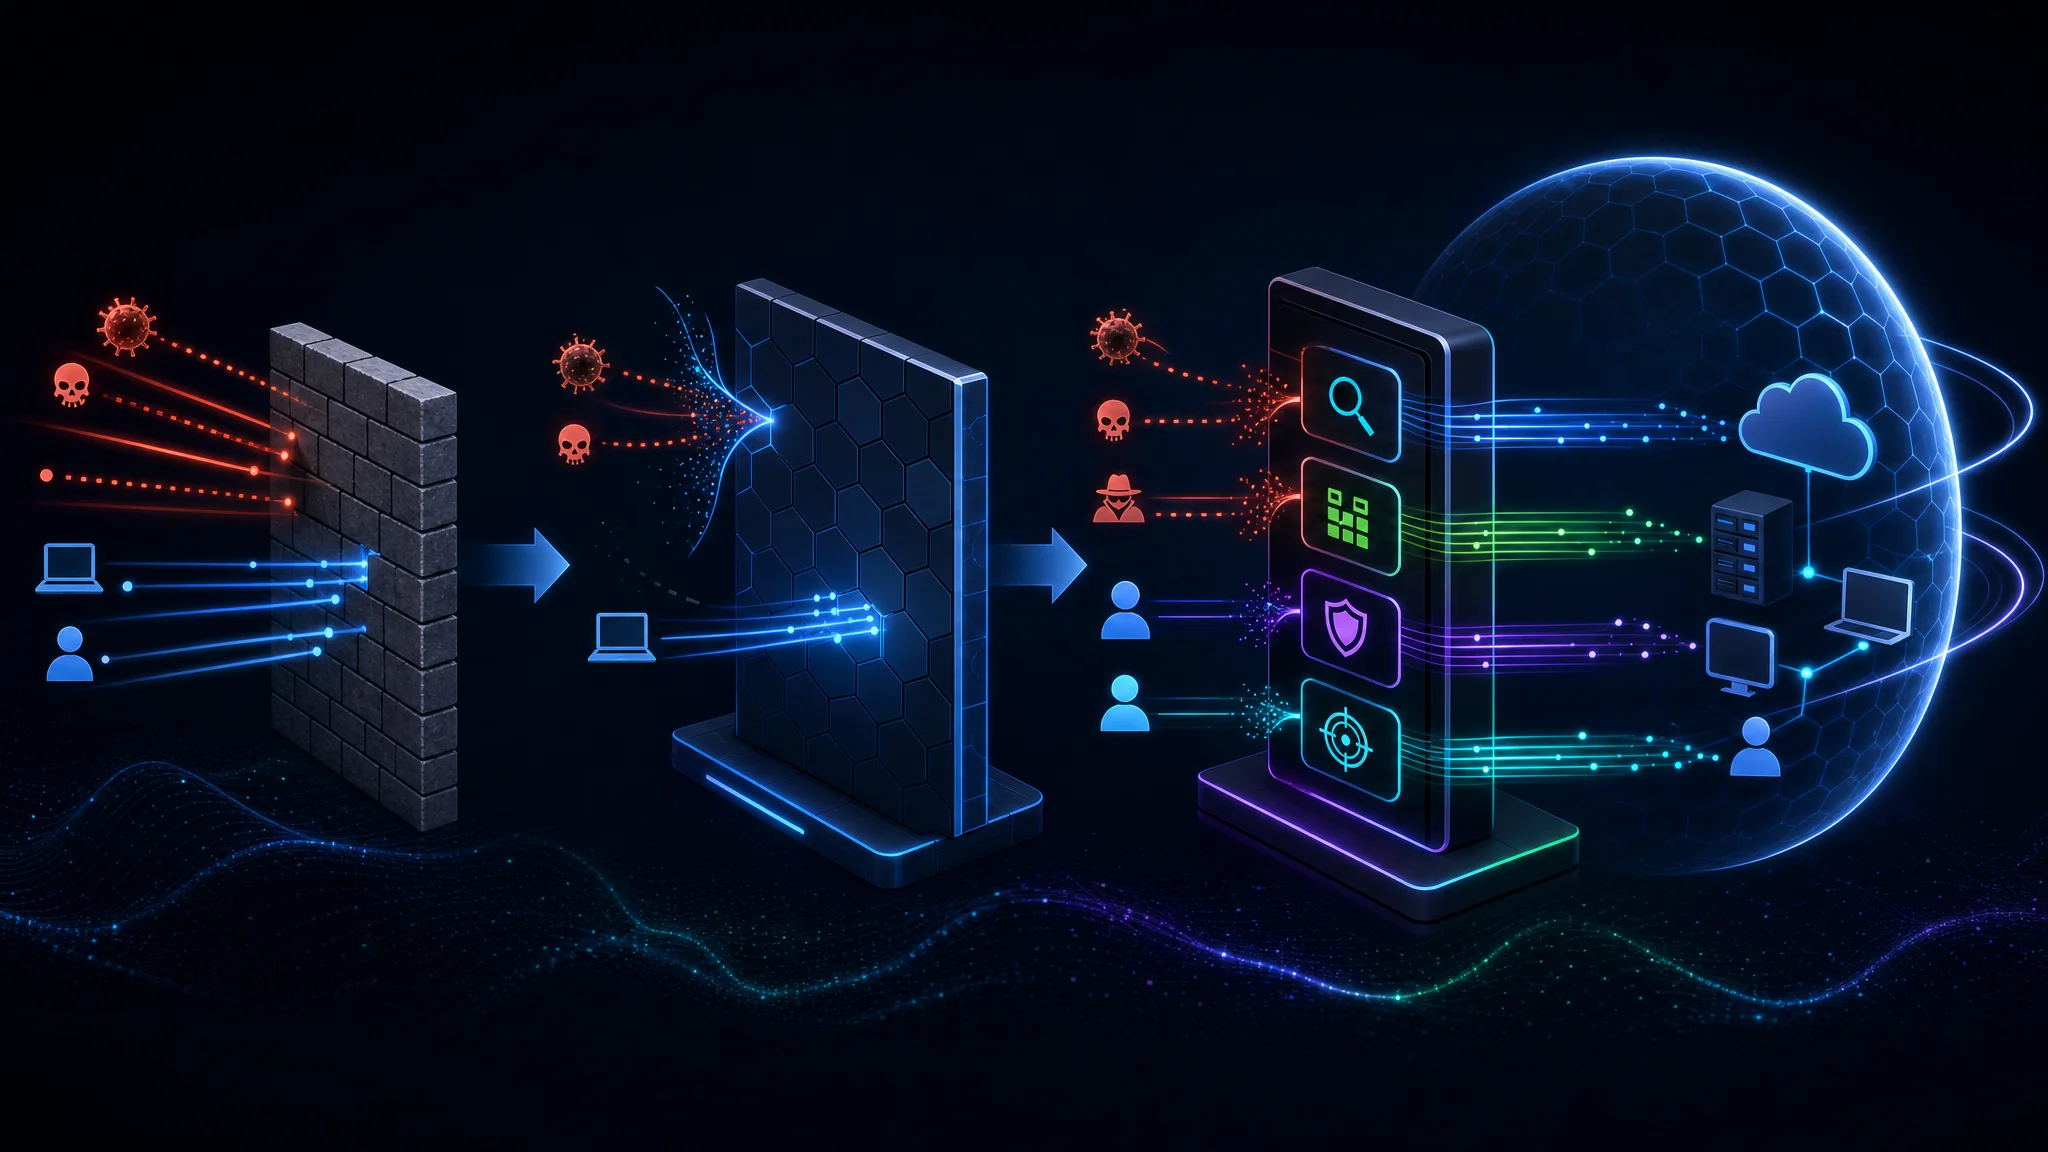
تطورت جدران الحماية كثيرًا لمواكبة التغير المستمر في تهديدات الأمن السيبراني. ركزت الجدران التقليدية أساسًا على مراقبة حركة الشبكة والتحكم فيها بناءً على عناوين IP والمنافذ. ومع انتشار الهجمات المتطورة وازدياد تعقيد الشبكات، ظهرت جدران حماية من جيل جديد لمواجهة هذه التحديات.
الميزات الرئيسية لجدران الحماية من الجيل التالي
تقدم جدران الحماية من الجيل التالي ميزات أساسية للشركات الحديثة:
التحكم في التطبيقات ورؤيتها: تتيح تحكمًا دقيقًا في استخدام التطبيقات. ويمكن للمؤسسات وضع سياسات لتطبيقات أو فئات محددة. يتيح ذلك رؤية أفضل لحركة الشبكة ويساعد على منع التطبيقات غير المصرح بها أو الضارة من الوصول إليها.
نظام منع التسلل: تتضمن إمكانات متقدمة لاكتشاف التهديدات المعروفة وغير المعروفة وحظرها. وتجمع بين تقنيات قائمة على التواقيع وأخرى قائمة على السلوك للتعرف على الهجمات وإيقافها في الوقت الفعلي.
الحماية المتقدمة من التهديدات: تتجاوز جدران الحماية التقليدية بميزات مثل العزل في بيئة اختبار، ومعلومات التهديدات، والتعلم الآلي. تساعد هذه الإمكانات في اكتشاف التهديدات المتطورة والتخفيف منها، بما فيها ما قد يتجاوز إجراءات الأمان التقليدية.
الإدارة المركزية للسياسات: تسمح للمؤسسات بإدارة سياسات الأمان وتطبيقها مركزيًا في الشبكة كلها. وهذا يبسط الإدارة ويحافظ على أمان متسق في جميع أجهزة الشبكة.
تحليل حركة الشبكة: توفر رؤية تفصيلية لحركة الشبكة، ما يتيح تحليل أنماط المرور ومراقبتها. ويساعد ذلك في تحديد المخاطر الأمنية وتحسين أداء الشبكة واكتشاف الحالات الشاذة أو السلوك المريب.
مراقبة نشاط المستخدمين: تمكّن المؤسسات من متابعة نشاط المستخدمين وتطبيق سياسات خاصة بكل مستخدم. وهذا يساعد على منع الوصول غير المصرح به واكتشاف التهديدات الداخلية والامتثال للمتطلبات التنظيمية.
تقدم جدران الحماية من الجيل التالي مجموعة شاملة من الميزات لمواجهة تحديات الأمن السيبراني المتغيرة التي تواجه الشركات. ويمكن للمؤسسات استخدامها لتعزيز وضعها الأمني وحماية أصولها من تهديدات كثيرة.
فوائد جدران الحماية من الجيل التالي
توفر جدران الحماية من الجيل التالي مزايا عديدة تجعلها أساسية للشركات. وتقدم هذه الحلول المتقدمة حماية أفضل من التهديدات السيبرانية المتطورة وميزات تفتقر إليها الجدران التقليدية. ويساعد التحكم في التطبيقات ورؤيتها، إلى جانب الحماية المتقدمة من التهديدات، على تأمين الشبكة بصورة شاملة.
إجراءات أمان معززة
التحكم في التطبيقات ورؤيتها
توفر جدران الحماية من الجيل التالي إمكانات متقدمة في التحكم في التطبيقات ورؤيتها، ما يتيح للمؤسسات معرفة التطبيقات التي تعمل على شبكتها بدقة.
- يتيح التحكم في التطبيقات وضع سياسات لاستخدام تطبيقات محددة وتطبيقها، بحيث لا يُسمح إلا بالتطبيقات المعتمدة.
- توفر ميزات الرؤية معلومات فورية عن استخدام التطبيقات، وتسمح بمراقبة حركة التطبيقات وتحليلها.
تساعد هذه الإمكانات المؤسسات على:
- تعزيز الأمان: يتيح التحكم في استخدام التطبيقات ومراقبته حظر التطبيقات غير المصرح بها أو الضارة المحتملة وتقليل مخاطر الحوادث الأمنية.
- تحسين أداء الشبكة: تساعد رؤية حركة التطبيقات في اكتشاف اختناقات الأداء ومعالجتها، لضمان حصول التطبيقات المهمة على الموارد اللازمة.
- الامتثال للمتطلبات: يدعم التحكم في التطبيقات ورؤيتها الامتثال للمتطلبات التنظيمية عبر مراقبة استخدام تطبيقات محددة والتحكم فيه.
نصيحة: راجع سياسات التحكم في التطبيقات وحدّثها بانتظام لتواكب احتياجات العمل المتغيرة والتهديدات الجديدة.
نظام منع التسلل
يعد نظام منع التسلل (IPS) مكونًا مهمًا في جدران الحماية من الجيل التالي. فهو يحمي من هجمات الشبكة ومحاولات الوصول غير المصرح به. وعلى عكس الجدار التقليدي، يراقب حركة الشبكة بفاعلية ويحدد التهديدات المحتملة في الوقت الفعلي.
- يستخدم IPS الكشف القائم على التواقيع لتحديد أنماط الهجوم المعروفة وتحليل السلوك لاكتشاف الحالات الشاذة في حركة الشبكة.
- من خلال فحص الحزم في طبقة التطبيقات، يستطيع IPS كشف الأنشطة الضارة وحظرها، مثل هجمات تجاوز سعة المخزن المؤقت وحقن SQL.
- يستطيع أيضًا اكتشاف هجمات حجب الخدمة (DoS) ومنعها بمراقبة حركة الشبكة وحظر الأنماط المشبوهة.
يوفر دمج IPS في جدار حماية من الجيل التالي قدرات أمنية معززة ويحمي البنية التحتية للشبكة من تهديدات سيبرانية كثيرة. كما يتيح اكتشاف الهجمات المحتملة والاستجابة لها بصورة استباقية، ما يقلل خطر تسرب البيانات وتوقف الشبكة.
نصيحة: حدّث تواقيع IPS والنظام بانتظام لضمان قدرته على اكتشاف أحدث التهديدات وحظرها.
الحماية المتقدمة من التهديدات
الحماية المتقدمة من التهديدات ميزة أساسية في جدران الحماية من الجيل التالي، وتركز على اكتشاف التهديدات السيبرانية المتطورة والتخفيف منها. وهي تتجاوز قدرات الجدران التقليدية وتوفر حماية محسنة من البرمجيات الخبيثة المتقدمة وهجمات اليوم الصفري والتهديدات الناشئة الأخرى.
إدارة مبسطة للشبكة
الإدارة المركزية للسياسات
تتيح الإدارة المركزية للسياسات للمؤسسات إدارة سياسات الأمان بكفاءة و تطبيقها في البنية التحتية للشبكة كلها . يستطيع خبراء الأمن السيبراني تحديد قواعد وإعدادات متسقة وتطبيقها، لضمان اتباع جميع أجهزة الشبكة للسياسات نفسها. ويغني ذلك عن إعداد كل جهاز يدويًا، ويقلل أخطاء البشر، ويوحد مستوى الأمان.
تحليل حركة الشبكة
يعد تحليل حركة الشبكة جزءًا مهمًا من جدران الحماية من الجيل التالي، إذ يوفر رؤية عميقة لحركة المرور عبر الشبكة. ويمكن للمؤسسات تحليل أنماط الحركة ورصد الحالات الشاذة والتعرف على التهديدات الأمنية المحتملة. ومن خلال المراقبة والتحليل، تستطيع الشركات تحديد المخاطر الأمنية والتخفيف منها استباقيًا ، مع حماية سلامة البيانات وسريتها.
مراقبة نشاط المستخدمين
تمنح مراقبة نشاط المستخدمين المؤسسات رؤية لأفعال المستخدمين وسلوكهم على الشبكة. ويمكن للشركات منع الوصول غير المصرح به واكتشاف التهديدات المحتملة وتطبيق سياسات الأمان.
فوائد مراقبة نشاط المستخدمين
- أمان أفضل: تساعد في اكتشاف التهديدات الداخلية والتخفيف منها، مثل وصول الموظفين إلى معلومات حساسة أو تنفيذ أنشطة ضارة.
- إنفاذ الامتثال: تساعد مراقبة النشاط المؤسسات على الالتزام بلوائح القطاع وسياسات الأمان الداخلية.
- التحليل الجنائي الرقمي: يمكن استخدام سجلات النشاط لتحليل الحوادث الأمنية وفهم نطاق الهجوم وتأثيره.
نصيحة: وازن بين مراقبة نشاط المستخدمين لأغراض الأمان واحترام خصوصية الموظفين.
أفضل ممارسات مراقبة نشاط المستخدمين
- ضع سياسات وإرشادات واضحة للاستخدام المقبول لموارد الشركة.
- راجع سجلات نشاط المستخدمين وحللها بانتظام لاكتشاف السلوك المريب أو غير المعتاد.
- أعد تنبيهات فورية لأنماط النشاط غير المعتادة أو مخالفات السياسات.
- اشرح للموظفين أهمية مراقبة النشاط ودورهم في الحفاظ على أمان الشبكة.
- حدّث جدار الحماية وثبّت تصحيحاته بانتظام لضمان مراقبة نشاط المستخدمين وتسجيله بفاعلية.
تعد مراقبة نشاط المستخدمين مكونًا أساسيًا لجدران الحماية من الجيل التالي. فهي توفر للمؤسسات الرؤية والتحكم اللازمين لحماية الشبكة من التهديدات الداخلية والخارجية.
التكامل مع الخدمات السحابية
إدارة جدار الحماية سحابيًا
تتيح إدارة جدار الحماية سحابيًا للمؤسسات إدارة بنيتها التحتية ومراقبتها مركزيًا عبر السحابة. ويوفر هذا النهج مرونة في النشر والتوسع، إلى جانب خفض تكاليف الصيانة والتشغيل. ويمكن للشركات نشر جدران الحماية وتهيئتها بسهولة في مواقع متعددة مع الحفاظ على سياسات وإعدادات أمنية متسقة. كما يوفر النهج السحابي رؤية فورية لحركة الشبكة والأحداث الأمنية، ما يتيح اكتشاف التهديدات والاستجابة لها بسرعة أكبر.
اتصال آمن بالسحابة
يتيح الاتصال الآمن بالسحابة للشركات ربط شبكاتها بالخدمات السحابية بأمان. ومع تزايد استخدام الحوسبة السحابية، تحتاج المؤسسات إلى اتصال موثوق وآمن بين بنيتها المحلية والبيئات السحابية. توفر جدران الحماية من الجيل التالي تدابير تحمي سرية البيانات وسلامتها وتوافرها أثناء انتقالها بين شبكة الشركة والسحابة.
توفر هذه الجدران أنفاقًا مشفرة للاتصال الآمن بين شبكة الشركة والسحابة. ويحمي التشفير البيانات المنقولة عبر الإنترنت من الوصول غير المصرح به أو الاعتراض. وبذلك تستطيع الشركات استخدام الخدمات السحابية دون المساس بأمن بياناتها.
كما توفر آليات مصادقة للتحقق من هوية الخدمات السحابية وضمان إنشاء الاتصالات المصرح بها فقط. ويمنع ذلك الجهات الخبيثة من انتحال الخدمات السحابية والوصول غير المصرح به إلى شبكة الشركة.
ولتعزيز أمن الاتصال، توفر جدران الحماية تحكمًا دقيقًا في أنواع حركة المرور بين شبكة الشركة والسحابة. يستطيع المسؤولون وضع قواعد تسمح بأنواع معينة من الحركة أو تحظرها بناءً على التطبيق أو المستخدم أو المحتوى. ويساعد هذا التحكم على تطبيق سياسات الأمان ومنع الوصول غير المصرح به أو تسريب البيانات.
لذلك يعد الاتصال الآمن بالسحابة ميزة أساسية لجدران الحماية من الجيل التالي. وتحمي الأنفاق المشفرة وآليات المصادقة والتحكم الدقيق سرية البيانات وسلامتها وتوافرها أثناء انتقالها بين شبكة الشركة والسحابة.
رؤية التطبيقات السحابية
تتيح رؤية التطبيقات السحابية للشركات مراقبة حركة المرور واستخدام التطبيقات السحابية وتحليلهما. ومع تزايد اعتماد الخدمات السحابية، تحتاج المؤسسات إلى معرفة التطبيقات المستخدمة والبيانات المنقولة. وتوضح رؤية التطبيقات السحابية أنواع التطبيقات التي يجري الوصول إليها وحجم البيانات المنقولة والمستخدمين الذين يصلون إليها.
قابلية التوسع والأداء
معدل نقل مرتفع وكمون منخفض
يعد معدل النقل المرتفع والكمون المنخفض عاملين أساسيين لأداء جدران الحماية من الجيل التالي. يشير معدل النقل إلى كمية البيانات التي يعالجها الجدار خلال فترة معينة، بينما يشير الكمون إلى التأخر في إرسال البيانات. صممت هذه الجدران لمعالجة كميات كبيرة من حركة الشبكة دون التضحية بالسرعة والاستجابة. وتحقق تحسينات الأجهزة والبرمجيات معدل نقل مرتفعًا وكمونًا منخفضًا، لتتم معالجة المرور بسرعة وكفاءة.
موازنة الأحمال والتحويل عند التعطل
تضمن موازنة الأحمال والتحويل عند التعطل أداءً مثاليًا وتوافرًا عاليًا لموارد الشبكة. توزع موازنة الأحمال حركة الشبكة على عدة خوادم أو أجهزة، فتمنع إرهاق مكون واحد وتكوّن اختناقًا. وهذا يحسن أداء الشبكة ويقلل احتمال التوقف. أما التحويل عند التعطل فينقل التشغيل تلقائيًا إلى نظام أو جهاز احتياطي عند حدوث عطل، ويحافظ على اتصال الشبكة. ويساعد الأسلوبان الشركات على إبقاء بنيتها التحتية موثوقة ومرنة.
بنية قابلة للتوسع
تساعد البنية القابلة للتوسع جدران الحماية من الجيل التالي على تلبية المتطلبات المتزايدة للشبكات الحديثة. فالنمو السريع للبيانات والأجهزة المتصلة يفرض على الجدار معالجة حركة الشبكة وتحليلها دون تراجع الأداء. وتتيح قابلية التوسع ذلك. صممت جدران الحماية من الجيل التالي، مثل المنتجات التي تقدمها Palo Alto Networks ، لمواكبة توسع الشبكة مع الحفاظ على تدابير أمنية قوية.
قابلية التوسع والأداء مهمان في المشهد الرقمي سريع التغير اليوم. تحتاج الشركات إلى تلبية طلب العملاء المتزايد عبر موقع إلكتروني يعالج حركة كبيرة ويوفر تجربة سلسة. في simeononsecurity نفهم أهمية قابلية التوسع والأداء في الأمن السيبراني. يوفر موقعنا المتخصص في الأمن السيبراني والأتمتة والعملات المشفرة رؤى أمنية و موارد تساعدك على مواكبة المجال. سواء أردت حماية معلوماتك الشخصية أو بيانات شركتك الحساسة، فإن simeononsecurity.com مصدر مهم. تقدم منصتنا أحدث الاتجاهات وأفضل الممارسات في الخصوصية والأمان والتقنية، مع أدوات لتحسين أمنك على الإنترنت. زر simeononsecurity.com وتعرّف إلى طرق تعزيز دفاعاتك والتحرك بثقة في العالم الرقمي.
الخلاصة
باختصار، تقدم جدران الحماية من الجيل التالي العديد من الميزات الضرورية لأمن الشركات اليوم. وقد تطورت عن الجدران التقليدية لتوفر تدابير أمنية محسنة وإدارة مبسطة للشبكة وتكاملًا سحابيًا وقابلية للتوسع وأداءً أفضل. وتساعد ميزات مثل التحكم في التطبيقات ورؤيتها ونظام منع التسلل والحماية المتقدمة من التهديدات الشركات على حماية شبكاتها من تهديدات سيبرانية متنوعة. كما تسهل الإدارة المركزية للسياسات وتحليل حركة الشبكة ومراقبة نشاط المستخدمين إدارة موارد الشبكة واكتشاف الأنشطة المشبوهة. ويسمح التكامل السحابي باتصال آمن ورؤية للتطبيقات السحابية. وتحقق قابلية التوسع والأداء معدل نقل مرتفعًا وكمونًا منخفضًا وبنية تلبي احتياجات الشركات المتنامية. ويساعد الاستثمار في هذه الجدران على حماية البيانات الحساسة ومواجهة الهجمات السيبرانية والحفاظ على بيئة شبكة آمنة.
الأسئلة الشائعة
ما جدار الحماية من الجيل التالي؟
هو جهاز متقدم لأمن الشبكات يجمع وظائف جدار الحماية التقليدي بقدرات إضافية مثل التحكم في التطبيقات ومنع التسلل والحماية المتقدمة من التهديدات.
لماذا ينبغي للشركات استخدام جدران الحماية من الجيل التالي؟
تعزز هذه الجدران الأمان وتوفر ميزات تفتقر إليها الجدران التقليدية، مثل التحكم في التطبيقات والحماية المتقدمة من التهديدات ومراقبة نشاط المستخدمين. كما تتكامل مع الخدمات السحابية وتبسط إدارة الشبكة.
كيف تحسن جدران الحماية من الجيل التالي الأمان؟
تحسن الأمان عبر التحكم في التطبيقات ورؤيتها ومنع التسلل والحماية المتقدمة من التهديدات. ويمكنها اكتشاف حركة المرور الضارة وحظرها ومنع الوصول غير المصرح به والتعرف على التهديدات الناشئة والاستجابة لها.
هل تحمي جدران الحماية من الجيل التالي من التهديدات المتقدمة؟
نعم. صممت للحماية من التهديدات المتقدمة. وتستخدم تقنيات مثل الفحص العميق للحزم والعزل في بيئة اختبار والتعلم الآلي لاكتشاف الهجمات المتطورة وحظرها، بما فيها استغلالات اليوم الصفري والبرمجيات الخبيثة.
هل تناسب جدران الحماية من الجيل التالي الشركات الصغيرة؟
نعم. توفر بنية قابلة للتوسع وإدارة مركزية للسياسات وإدارة مبسطة للشبكة، ما يجعل نشرها وإدارتها سهلًا حتى للمؤسسات ذات الموارد المحدودة.
هل تدعم جدران الحماية من الجيل التالي التكامل مع السحابة؟
نعم. تدعم التكامل مع الخدمات السحابية عبر الإدارة السحابية لجدران الحماية والاتصال الآمن بالسحابة ورؤية التطبيقات السحابية، ما يتيح للشركات توسيع سياسات الأمان إلى البيئات السحابية.
Related Posts