

قائمة أمنك الشخصي لعام 2026: من أين تبدأ وما الذي تتجاوزه

Table of Contents
تقدم لك كل إرشادات الأمن الشخصي الشيء نفسه: قائمة طويلة ومسطحة من مئات النصائح بلا ترتيب للأولوية. يطلبون منك تعطيل WebRTC، وتزييف بصمة canvas، وتغيير user-agent، في الجملة نفسها التي تنصحك بإعداد مدير كلمات مرور وتشغيل التحديثات التلقائية.
هذه الإجراءات ليست متساوية القيمة. ومعاملتها على أنها متساوية تجعل كثيرين ينفذون السهل، ويتجاوزون المهم، ويظلون معرضين للمخاطر كما كانوا.
يحافظ هذا المقال على الموضوع ويتخلى عن المساواة الزائفة. ستجد النصائح نفسها مرتبة بحسب مقدار الخطر الذي تزيله مقابل الجهد المطلوب، مع نظرة صريحة إلى العادات التي يجدر التخلي عنها.
الإجابة المختصرة
| السؤال | الإجابة المختصرة |
|---|---|
| ما الذي يوقف أكبر عدد من الهجمات؟ | مدير كلمات المرور، وعوامل تحقق إضافية مقاومة للتصيد، والتحديثات السريعة. تعالج هذه العادات طرقاً شائعة لاختراق الحسابات، لكنها لا تغطي كل التهديدات. |
| ما أكبر ترقية متاحة اليوم؟ | مفاتيح المرور أو مفتاح أمان مادي. كلاهما يقاوم التصيد أثناء تسجيل الدخول، لأن بيانات الاعتماد لا تغادر جهازك. احمِ وسائل استعادة الحساب والجهاز نفسه أيضاً. |
| ما الذي يحظى بأهمية مبالغ فيها؟ | كلمات المرور المعقدة التي تحفظها، وجداول تغيير كلمات المرور، ومعظم تعديلات بصمة المتصفح. |
| ما الذي لا يحظى بما يكفي من الاهتمام؟ | النسخ الاحتياطية، وإعداد استعادة الحساب، والحماية المادية لأجهزتك. |
| هل يهم الترتيب؟ | نعم، وهو أهم من الاكتمال. إنجاز عناصر المستوى الأول اليوم أفضل من إنجاز العناصر الـ300 كلها في وقت لاحق. |
| كم يستغرق المستوى الأول؟ | نحو ساعتين لمرة واحدة. |
لماذا يتفوق الترتيب على الاكتمال
تسرد قائمة شاملة عادةً مئات العناصر، وتضع لكل منها وصفاً مثل أساسي أو اختياري أو متقدم. يفيد الوصف في التصفية، لكنه لا يعوّض الترتيب، لأن كل عنصر يحمل التصنيف نفسه بصرف النظر عن مقدار الخطر الذي يزيله.
وجهة نظري: حتى ثلاثة مستويات لا توفر تمييزاً كافياً، لأن كلمة «أساسي» تجمع عناصر تختلف كثيراً في مقدار خفضها للمخاطر. قارن عنصرين يحملان التصنيف نفسه:
- تفعيل المصادقة الثنائية يزيل فئة كاملة من اختراق الحسابات.
- تعطيل WebRTC يمنع كشف عنوان IP محلي، وهي مشكلة تخص مجموعة صغيرة من المستخدمين.
كلاهما يستحق الوجود في قائمة كاملة، لكن واحداً فقط يستحق أن يكون ضمن ساعتك الأولى.
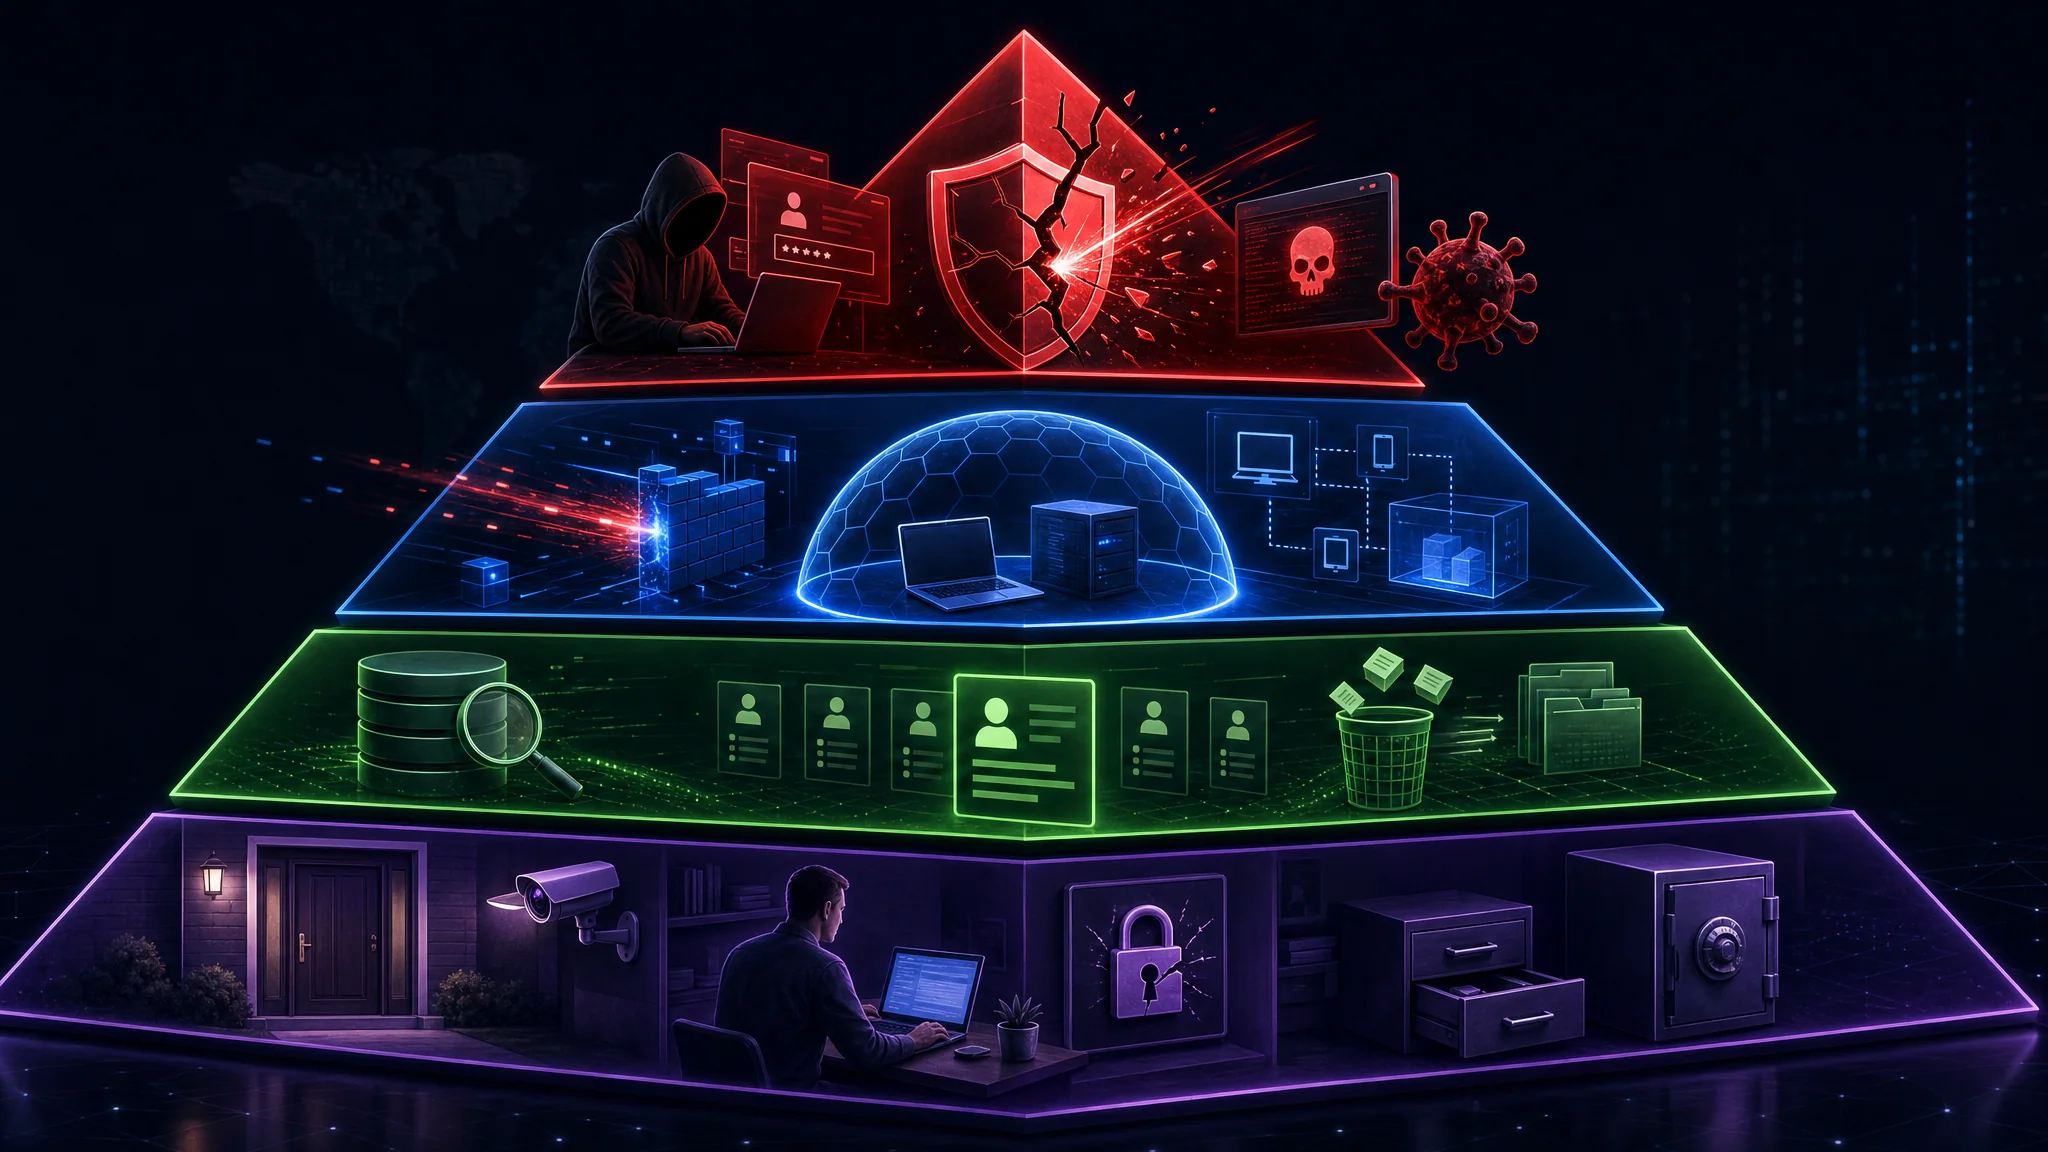
مبدأ الترتيب الصحيح هو النسبة. رتّب كل إجراء بحسب مقدار الخطر الذي يزيله مقسوماً على الجهد اللازم، ثم ابدأ من الأعلى. تبدو المستويات هكذا:
| المستوى | الغرض | الجهد | ما يمنعه |
|---|---|---|---|
| 1. أوقف الهجوم | أغلق المسارات التي يستخدمها المهاجمون الآن | نحو ساعتين | سرقة بيانات الاعتماد، والتصيد، والبرمجيات الضارة، وسرقة الأجهزة |
| 2. احتوِ الضرر | حدّ من نطاق الضرر عند حدوث خلل | نحو ساعة | نقطة فشل واحدة، وفقدان الوصول للحساب، والاحتيال بالهوية |
| 3. قلّل التعرض | قلّص بصمتك الرقمية | مستمر | التنميط، والتتبع، والهندسة الاجتماعية الموجهة |
| 4. الجوانب المادية والبشرية | غطِّ ما لا تصل إليه وسائل البرمجيات | نحو 30 دقيقة | مصادرة الأجهزة، والتلصص على الشاشة، والتصيد الصوتي |
اعمل نزولاً في القائمة. لا تتخطَ المستوى الأول إلى المستوى الثالث لمجرد أن الأخير يبدو أمتع.
المستوى 1: أوقف الهجوم
خمسة عناصر تستغرق نحو ساعتين إجمالاً، وتعالج المسارات التي يستخدمها المهاجمون.
1. مدير كلمات مرور وكلمات مرور فريدة في كل مكان
يعد حشو بيانات الاعتماد الطريقة الأبرز للاستيلاء على الحسابات، وينجح لأن الناس يعيدون استخدام كلمات المرور. عندما تتسرب بيانات موقع واحد، يعيد المهاجمون تجربة بيانات الاعتماد نفسها تلقائياً وعلى نطاق واسع في مواقع أخرى.
يعالج مدير كلمات المرور السبب الأساسي، إذ يجعل إعادة الاستخدام غير مقصودة أمراً مستحيلاً. ينشئ كلمة مرور مستقلة وعالية العشوائية لكل حساب ويملؤها لك.
تفصيل مهم تغفله نصائح كثيرة: كلمة مرور مديرك أصبحت الآن نقطة الفشل الوحيدة، لذا يجب أن تكون طويلة وتحفظها عن ظهر قلب. وهي كلمة المرور الوحيدة التي لا تخزنها في أي مكان آخر. عبارة مرور من خمس أو ست كلمات عشوائية أقوى من سلسلة قصيرة معقدة وأسهل كثيراً في التذكر.
هناك بنيتان مناسبتان:
| النهج | الميزة | المفاضلة |
|---|---|---|
| مزامنة سحابية (مثل Bitwarden) | مريح، يتزامن بين الأجهزة، وسهل الاستعادة | تثق بتشفير المورّد وتوافر الخدمة |
| ملف غير متصل (مثل KeePassXC) | تحكم كامل بلا اعتماد على مورّد | تتولى النسخ الاحتياطي والمزامنة بنفسك |
اختر أياً منهما. الفارق بين الخيارين أصغر بكثير من الفارق بين استخدام مدير كلمات مرور وعدم استخدامه.
راجع المقارنة الكاملة أفضل مديري كلمات المرور لعام 2026: Bitwarden مقابل KeePassXC ودليل إنشاء كلمات مرور قوية في 2026 .
2. عوامل تحقق إضافية مقاومة للتصيد
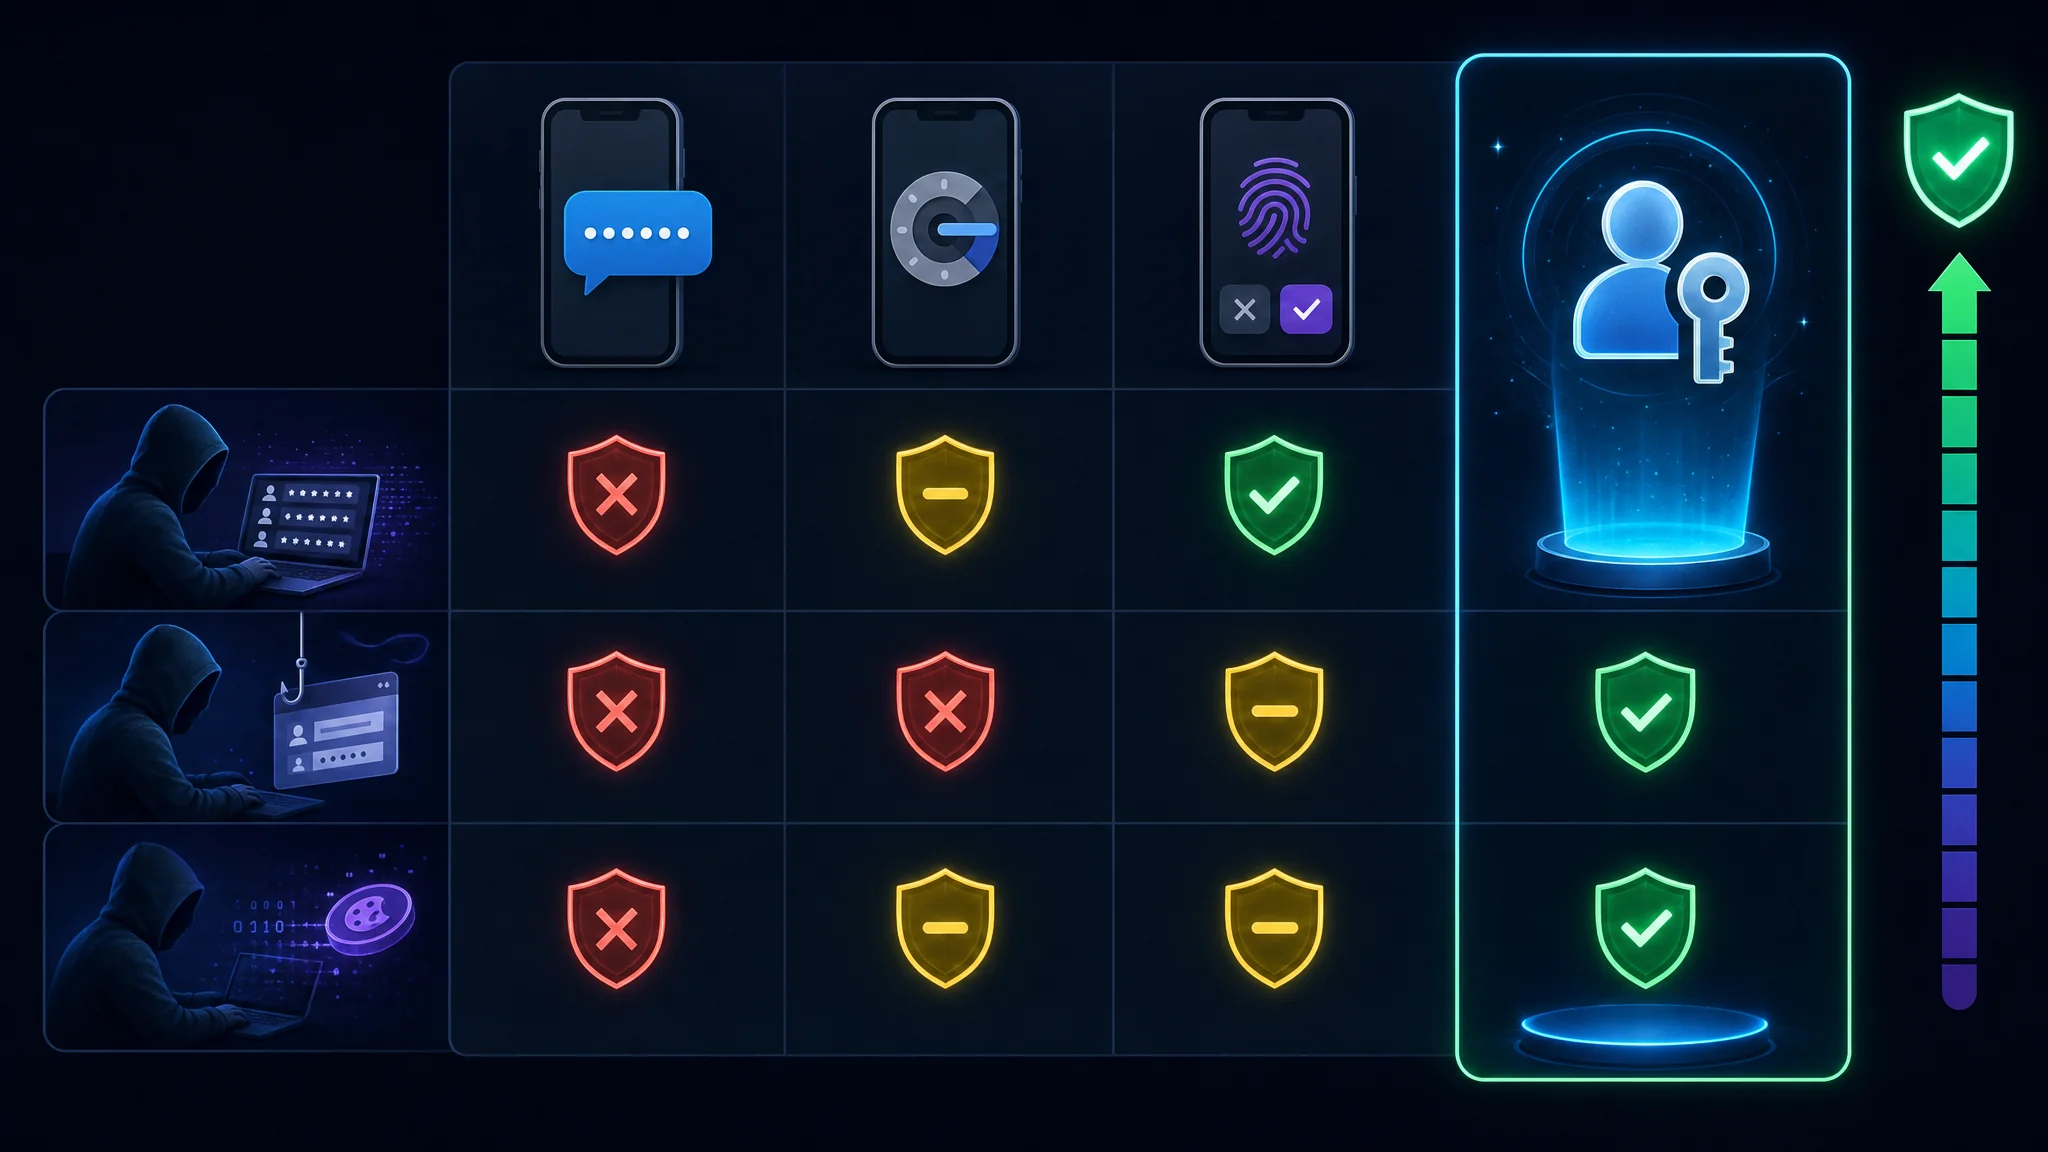
عوامل التحقق الإضافية ليست متبادلة. فهي تختلف كثيراً في أنواع الهجمات التي تقاومها.
| الطريقة | توقف حشو بيانات الاعتماد | توقف التصيد | توقف سرقة رمز الجلسة |
|---|---|---|---|
| رموز SMS | نعم | جزئياً، عبر تبديل شريحة SIM | لا |
| رموز تطبيق المصادقة | نعم | جزئياً، عبر الترحيل الفوري | لا |
| الموافقة عبر الإشعارات | نعم | بشكل ضعيف، عبر إغراق الإشعارات | لا |
| مفاتيح المرور أو مفتاح أمان مادي | نعم | نعم | نعم |
مفاتيح المرور ومفاتيح FIDO2 المادية هي الخياران الوحيدان في القائمة اللذان يهزمان التصيد. والسبب بنيوي لا تدريجي: ترتبط بيانات الاعتماد بالموقع الأصلي، لذلك لا يحصل النطاق المقلد على أي شيء صالح للاستخدام. كما لا يوجد رمز يقرأه الضحية بصوت عالٍ للمهاجم.
يجدر ذكر تهديد مرتبط بذلك، لأنه يهزم وسائل يظن الناس أنها آمنة. تسرق برمجيات سرقة المعلومات ملفات تعريف ارتباط المتصفح مباشرةً الآن، ما يسمح للمهاجم بإعادة استخدام جلسة موثقة من دون الحاجة إلى كلمة مرورك أو عامل التحقق الثاني. لهذا يهم العمود الأخير، ولهذا أيضاً لا يجوز تخطي العنصر الثالث من المستوى الأول.
ترتيب الأولوية ضمن هذا العنصر: استخدم مفاتيح المرور حيثما توفرت، ومفتاح أمان مادي للبريد الإلكتروني والتمويل، وتطبيق مصادقة لبقية الحسابات، وSMS فقط عندما لا يتوفر خيار أفضل.
أنشئ رموزاً زمنية وتحقق منها محلياً باستخدام مولد TOTP وHOTP
، الذي يقرأ مفتاح Base32 أو URI من نوع otpauth:// ويعمل بالكامل في متصفحك.
3. التحديثات التلقائية في كل مكان
تستغل معظم عمليات الاختراق الناجحة ثغرة يتوفر لها تصحيح بالفعل. يعيش المهاجمون على التأخر في تثبيت التحديثات.
الحل العملي ليس أن تجتهد أكثر في التحديث. أزل القرار تماماً بتفعيل التحديثات التلقائية في كل طبقة:
- نظام التشغيل: Windows Update أو Software Update في macOS أو unattended-upgrades في Linux
- المتصفحات: أبقِ التحديث التلقائي مفعلاً وأعد التشغيل عند الطلب، لأن انتظار إعادة التشغيل يعني أن المتصفح لم يتلقَ التصحيح بعد
- الهاتف: فعّل التحديث التلقائي للتطبيقات، لا للنظام وحده
- الموجّه: هذه هي الطبقة التي ينساها الناس رغم إمكانية الوصول إليها من الخارج
المتصفح الذي ينتظر إعادة التشغيل يشغّل شيفرة معرضة للثغرات. تقلل هذه العادة وحدها التعرض أكثر من معظم عناصر المستوى الثالث مجتمعة.
يوضح تحليلنا للهروب من النواة في لم تعد الحاويات حدوداً أمنية مدى أهمية نافذة تثبيت التصحيح عند استغلال تصعيد الصلاحيات.
4. تشفير الجهاز وشاشة قفل حقيقية
يحوّل تشفير القرص بالكامل الجهاز المسروق من خرق بيانات إلى خسارة عتاد. ومن دونه، يستطيع أي شخص يحمل حاسوبك المحمول أو هاتفك قراءة كل ما عليه، بما في ذلك خزنة مدير كلمات المرور ورموز الجلسات النشطة.
تدعم جميع المنصات الرئيسية هذه الميزة، لكنها ليست مفعلة افتراضياً في بعضها:
| المنصة | الميزة | طريقة التحقق |
|---|---|---|
| Windows | BitLocker أو Device Encryption | الإعدادات، ثم الخصوصية والأمان، ثم تشفير الجهاز |
| macOS | FileVault | إعدادات النظام، ثم الخصوصية والأمان، ثم FileVault |
| Linux | LUKS | تأكد عند التثبيت من تشفير وحدتي الجذر والمنزل |
| iOS وAndroid | يعمل افتراضياً بعد تعيين رمز مرور | عيّن رمز مرور ثم تأكد من تفعيل التشفير |
هناك قاعدتان مهمتان إلى جانب التشفير:
- استخدم عبارة مرور أو رمز PIN طويلاً، لا رمزاً من أربعة أرقام. تستحق حسابات البريد والتمويل أقوى قفل لهاتفك، لأن رمز الدخول يحمي كل ما على الجهاز.
- فضّل رمز PIN على القياسات الحيوية إذا كنت تواجه مخاطر الإكراه القانوني. القياسات الحيوية مريحة ويصعب نسيانها، لكن بعض الولايات القضائية تمنح بصمات الأصابع أو الوجوه التي يُجبر الشخص على تقديمها حماية مختلفة عن المعلومات التي يُجبر على كشفها.
5. اختبر استعادة نسخة احتياطية مرة واحدة
تنتهي برامج الفدية وتعطل الأجهزة بالنتيجة نفسها، والنسخة الاحتياطية هي وسيلة الحماية الوحيدة التي تصمد أمامهما. يتجاوز الناس هذا العنصر كثيراً، وغالباً ما يندمون على ذلك أكثر من غيره.
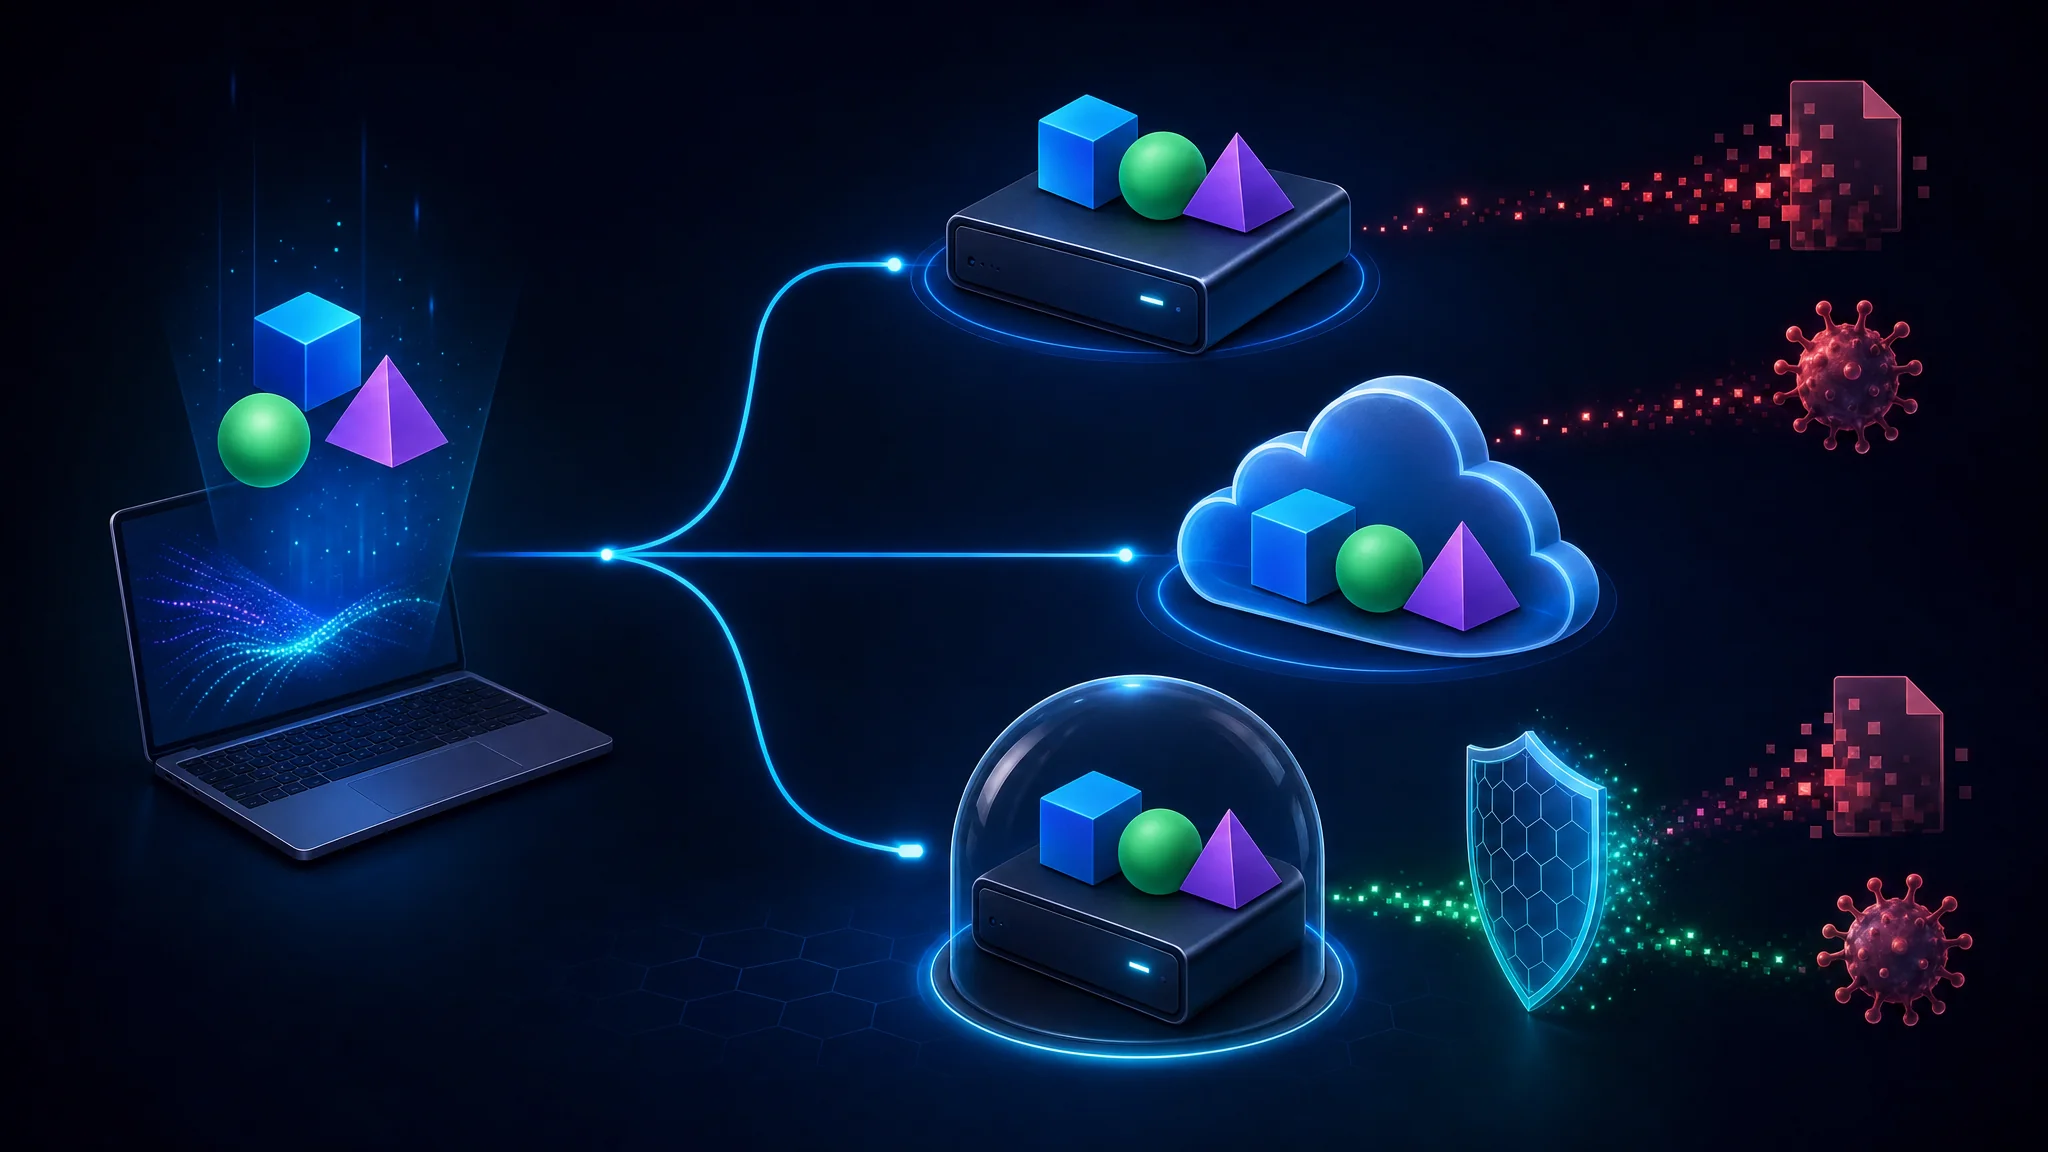
المعيار الشائع هو 3-2-1: ثلاث نسخ على نوعين من الوسائط، مع نسخة واحدة خارج الموقع. وبالنسبة للفرد يصبح الترتيب كالتالي:
- نسخة محلية واحدة للاستعادة السريعة
- نسخة مشفرة خارج الموقع للحماية من برامج الفدية والحريق
- نسخة غير متصلة أو نسخة قابلة للكتابة إذا وصلت برامج الفدية إلى التخزين المتزامن
النقطة الأخيرة هي الأهم والأقل تطبيقاً. التخزين المتزامن ليس نسخة احتياطية. تنتقل برامج الفدية والحذف العرضي إلى النسخ المتزامنة أيضاً.
اختبر استعادة نسخة واحدة على الأقل. النسخة التي لم تستعدها قط مجرد افتراض.
المستوى 2: احتوِ الضرر
يفترض المستوى الأول أن لا شيء سيتعطل. أما المستوى الثاني فيفترض أن شيئاً سيتعطل، ويحد من العواقب.
6. لا تعِد استخدام عنوان بريدك الإلكتروني
عنوان بريدك الإلكتروني هو المفتاح الذي يربط بين قواعد البيانات التي تعرضت للتسريب. استخدام العنوان نفسه في كل مكان يجعل أي خرق مرتبطاً ببقية حساباتك، ويمنح المحتالين نقطة بداية موثوقة.
تحل الأسماء المستعارة المشكلتين. أنشئ عنواناً فريداً لكل خدمة، وليصبح العنوان نفسه علامة تعريف:
| الفائدة | أهميتها |
|---|---|
| تحديد مصدر التسريب | عندما يصل بريد مزعج إلى اسم مستعار، تعرف أي خدمة سربت عنوانك أو باعته |
| الحظر الفوري | عطّل اسماً مستعاراً واحداً من دون المساس بصندوقك الحقيقي |
| مقاومة الربط | تمنع العناوين المختلفة جمع حساباتك في ملف واحد |
| كشف التصيد | تصبح الرسائل الموجهة إلى اسم لم تعد تستخدمه احتيالية بوضوح |
إضافة نص بعد علامة الجمع مثل ([email protected]) خيار أضعف. فهو يساعدك على معرفة من سرّب العنوان، لكنه يكشف عنوانك الحقيقي أيضاً، ولذلك لا يمنع الربط بين الحسابات.
إذا كنت تملك نطاقاً، فإعداد الأسماء المستعارة الشاملة للنطاق يوفر هذه الميزة مجاناً. وإلا فتؤدي مزودات الأسماء المستعارة المتخصصة الغرض نفسه.
7. استعادة الحساب هي سطح الهجوم الحقيقي
يتجاوز المهاجمون الباب الأمامي أكثر فأكثر ويستهدفون استعادة الحساب بدلاً منه. يجب أن تنجح الاستعادة بعد فقدان جهاز، وألا تصبح أضعف حلقة.
اضبط الخيارات التالية بالترتيب:
- احفظ رموز النسخ الاحتياطي دون اتصال. اطبعها أو خزّنها على وسيط مشفر، وأبقها منفصلة عن مدير كلمات المرور حتى لا يؤدي اختراق أحدهما إلى كشف الآخر.
- فضّل مفاتيح الاستعادة على أسئلة الأمان. غالباً ما تكون إجابات أسئلة مثل اسم عائلة والدتك قبل الزواج أو أول سيارة لك متاحة في السجلات العامة.
- استخدم إجابات زائفة إذا فرض الموقع أسئلة الأمان. خزّن الإجابات في المدير مع بيانات الحساب.
- سجّل جهازاً أو مفتاحاً ثانياً عندما تسمح الخدمة بذلك، حتى لا يؤدي تعطل واحد إلى فقدان الوصول.
- احذف جهات اتصال الاستعادة وأرقام الهواتف القديمة، لأن الرقم القديم قد أصبح في حوزة شخص آخر.
تحذير: فقدان عامل التحقق الثاني من دون رموز استعادة يعني غالباً فقدان الحساب نهائياً، ولن تعيد فرق الدعم الوصول إلى حساب محمي كما ينبغي. اضبط الاستعادة عند تفعيل العامل الثاني.
8. راقب التسريبات لتعرف بها مبكراً
تتعلق قيمة إشعار التسريب بالكامل بالتوقيت. تريد معرفة التسريب بينما لا تزال كلمة المرور صالحة في مكان ما.
- ترسل Have I Been Pwned تنبيهات عندما يظهر عنوانك في مجموعة بيانات جديدة، وتوفر تنبيهاً على مستوى النطاق إذا كنت تملكه وتستخدم عناوين مستعارة.
- مدير كلمات المرور يعطي إشارة أفضل، لأنه يعرف إدخالات الخزنة المرتبطة بالخدمة التي أُخطرت باختراقها وينبهك إليها مباشرة.
الخطوات المفيدة قصيرة: يصلك التنبيه، فتغير كلمة مرور الحساب المتأثر، وتغيرها في كل مكان أعدت استخدامها فيه. وهنا تظهر فائدة العنصر الأول من المستوى الأول، إذ تجعل كلمات المرور الفريدة الخطوة الثانية غير ضرورية.
9. جمّد سجلك الائتماني قبل الحاجة
يعد تجميد السجل الائتماني أقوى وسيلة متاحة للحماية من الاحتيال بفتح حسابات جديدة باسمك، وهو مجاني. يمنع المقرضين من الاطلاع على ملفك لفتح حسابات باسمك.
في الولايات المتحدة، تستطيع تجميد السجل لدى مكاتب الائتمان الرئيسية الثلاثة. كما أن رفع التجميد لطلب ائتمان مشروع مؤقت ويمكن التراجع عنه. اتبع الخطوات التالية:
- جمّد سجلك لدى المكاتب الثلاثة كلها، لا لدى مكتب واحد. فلكل منها ملف منفصل.
- احفظ أرقام PIN لرفع التجميد في مدير كلمات المرور.
- ارفع التجميد مؤقتاً عند طلب الائتمان، ثم أعد تفعيله.
نفّذ ذلك قبل الحاجة إليه. اكتشاف الإجراء أثناء وقوع الاحتيال، بالتزامن مع الاعتراض على الحسابات، أسوأ وقت لتتعلمه.
المستوى 3: قلّل التعرض
يركز المستوى الثالث على تقليص بصمتك الرقمية. هذا مهم، لكنه يأتي بعد العناصر السابقة لأنه لا يمنع الاستيلاء على الحسابات.
10. حسّن حماية المتصفح الذي تستخدمه
المتصفح هو المكان الذي يحدث فيه معظم كشف البيانات الشخصية، ويغطي تغييرين معظم المشكلة:
- ثبّت أداة لحظر المحتوى. الإعلانات وأدوات التتبع هي وسائل الجمع الأساسية على الويب. حظرها يقلل التتبع ويزيل جزءاً كبيراً من سطح الهجوم. اختر أداة موثوقة واحدة بدلاً من عدة أدوات.
- قلّص الإضافات إلى ما تستخدمه. تقرأ الإضافات محتوى الصفحات وتعدله، ولذلك قد تصبح الإضافة المهجورة أو الخبيثة طريقاً مباشراً إلى جلساتك. راجع القائمة كل ثلاثة أشهر.
يجدر فهم عشوائية بصمة المتصفح، لكنها نادراً ما تستحق الأولوية. ليست بلا فائدة، لكنها منخفضة العائد مقارنة بالعناصر من 1 إلى 5، وقد تعطل المواقع.
راجع التفصيل الكامل في أفضل متصفحات الخصوصية لعام 2026: LibreWolf مقابل Brave وTor .
11. شفّر استعلامات أسماء النطاقات
DNS العادي غير مشفر ويمكن مراقبته، ما يتيح لمشغل الشبكة وأي شخص في المسار رؤية كل نطاق تطلبه. يشفر DNS-over-HTTPS أو DNS-over-TLS عملية الاستعلام.
هناك نقطتان ينبغي توضيحهما:
- ينقل DoH الثقة ولا يلغيها. يرى محلل DNS استعلاماتك بدلاً من مزود خدمة الإنترنت. لذلك اختر محللاً ينشر سياسة خصوصية واضحة، فالبروتوكول وحده لا يكفي.
- يتجاوز DoH تصفية الشبكة، بما فيها ضوابط الرقابة الأبوية والشركات التي يعتمد عليها كثيرون.
هناك فائدة أمنية حقيقية تتجاوز الخصوصية: يمنع DNS المشفر انتحال استجابات DNS من أن يكون مسار هجوم عملياً على الشبكات غير الموثوقة.
12. أزل البيانات الوصفية قبل المشاركة
تحمل الصور أكثر من البكسلات. تضيف معظم كاميرات الهواتف بيانات EXIF، ومنها إحداثيات GPS والطوابع الزمنية ومعرّفات الجهاز.
تزداد أهمية ذلك في المستندات مقارنة بالصور. قد يحتفظ ملف PDF أو مستند Office مشترك بأسماء المؤلفين وسجل التعديل ومسارات الملفات الداخلية. وقد تكشف هذه المعلومات تفاصيل عن المؤسسة.
تعرض أداة عرض EXIF البيانات الوصفية للصورة محلياً، لتعرف ما تكشفه من دون رفعها. وتؤدي أداة تحليل URL الغرض نفسه للروابط، إذ تعرض معاملات التتبع وبيانات الاعتماد المضمنة في جزء السلطة قبل لصق الرابط في محادثة.
المستوى 4: الجوانب المادية والبشرية
يستغرق هذا المستوى نحو ثلاثين دقيقة ويغطي ما لا تصل إليه ضوابط البرمجيات.
13. السيطرة المادية على أجهزتك
- اقفل الشاشات كلها واضبط مهلة قصيرة. الحاسوب المحمول غير المقفل يعني اختراقاً كاملاً للحسابات.
- لا تترك الأجهزة ظاهرة داخل مركبة. هذا إجراء لمنع السرقة، والسرقة تعني أيضاً فقدان البيانات.
- استخدم شاشة خصوصية في الأماكن العامة، فهي تمنع معظم حالات التلصص على الشاشة.
- افحص منافذ الشحن العامة قبل توصيل الجهاز. فضّل كابل الشحن فقط أو محول الحائط الخاص بك بدلاً من منفذ USB مجهول.
14. تحقّق من هوية الأشخاص، لا من الرسائل
يتجاوز التصيد الصوتي والمرئي الآن افتراض أن الصوت المألوف يثبت هوية صاحبه. أصبح استنساخ الأصوات من ثوانٍ قليلة من تسجيل عام أمراً شائعاً، وغالباً ما يتضمن الطلب استعجالاً وطلب دفع أو بيانات اعتماد.
استخدم وسيلة تحقق مستقلة عن قناة الاتصال:
- أغلق الخط واتصل مجدداً برقم تعرفه مسبقاً، لا بالرقم الذي أعطاك إياه المتصل.
- اعتبر الاستعجال إشارة لا مبرراً. الضغط للتصرف فوراً هو آلية الخداع، لا تفصيل جانبي.
- اتفق على عبارة تحقق مع أفراد العائلة الذين قد ينتحل أحدهم شخصيتهم.
- لا تحوّل المال اعتماداً على مكالمة أو رسالة صوتية وحدها.
هذا أعلى عناصر المستوى الرابع عائداً، ولا يكلف شيئاً.
15. المستندات والتخلص منها
- مزّق أو احجب المستندات التي تتضمن أرقام الحسابات أو الهوية أو معلومات طبية.
- ضع علامة مائية على المستندات التي تشاركها لغرض محدد، واكتب فيها اسم المستلم والتاريخ. لا يكلف ذلك شيئاً ويساعد في تتبع التسريب.
- ألغِ ظهورك في مواقع البحث عن الأشخاص، وتوقع تكرار العملية لأن القوائم تعود للظهور.
- راجع السجلات العامة واطلب إزالة البيانات حيثما أمكن.
تتناول قائمة الأمن المادي هذا المستوى بتفصيل أكبر.
ما يفعله معظم الناس بالعكس
ثماني عادات يجدر التخلي عنها، مع سبب استمرار كل منها وما يمكنك فعله بدلاً منها.
| العادة | سبب استمرارها | افعل هذا بدلاً منها |
|---|---|---|
| حفظ كلمات مرور قصيرة ومعقدة | كانت قواعد التعقيد هي الإرشادات المتبعة لسنوات | استخدم مديراً وعبارة مرور طويلة لخزنتك |
| تغيير كلمات المرور وفق جدول زمني | سياسات امتثال قديمة | غيّرها عند إشعار بتسريب أو الاشتباه باختراق، لا وفق التقويم |
| الاعتماد على SMS للحسابات المهمة | هو الخيار الافتراضي المعروض | انقل حسابات البريد والتمويل والهوية إلى مفاتيح مرور أو مفتاح أمان مادي |
| تخزين رموز 2FA في المدير نفسه مع كلمات المرور | الراحة | افصل بينهما كي لا يكشف اختراق واحد عاملي التحقق معاً |
| اعتبار التخزين السحابي المتزامن نسخة احتياطية | يبدو كذلك | أضف نسخة غير متصلة أو نسخة قابلة للكتابة |
| السعي إلى بصمة متصفح مثالية | يمكن قياسها، فتبدو قابلة للتنفيذ | نفّذ العناصر من 1 إلى 5 أولاً |
| الإجابة بصدق عن أسئلة الأمان | تبدو إلزامية | استخدم إجابات زائفة مخزنة في مديرك |
| افتراض أن HTTPS يعني أن الموقع آمن | رمز القفل مطمئن | تحقق من النطاق، لأن معظم مواقع التصيد تحمل شهادات صالحة |
يتكرر نمط واحد في العادات الثماني: كل عادة منها واضحة وقابلة للقياس، ولذلك تجذب الانتباه، لكنها تأتي بعد إجراء أعلى عائداً. من يحسّن عشوائية بصمة المتصفح قبل إعداد مدير كلمات مرور يعكس ترتيب الأولويات.
خطأ شائع: اعتبار مديري كلمات المرور خطراً لأنهم يجمعون الأسرار. هم يجمعون المخاطر بالفعل، لكن البديل هو إعادة استخدام كلمة المرور في عشرات المواقع. تركيز المخاطر تحت سيطرتك أفضل من تشتيتها من دون سيطرة.
احمِ بياناتك من دون تسليمها للآخرين
تتكرر مشكلة عملية في هذا الموضوع كله. فالأدوات التي تساعد على تأمين حساباتك تطلب غالباً الأسرار نفسها التي تحاول حمايتها.
يشكل مدقق قوة كلمة المرور الذي يرسلها إلى خادم خطراً عليك. وأداة حساب البصمة التي ترفع الملف تهزم الغرض منها. أما أداة الشهادة التي تجلب اسم مضيفك فتخبر جهة خارجية بالمواقع التي تديرها.
تعمل كل الأدوات أدناه بالكامل في متصفحك، من دون رفع بيانات أو إنشاء حساب. هذه سياسة معلنة على الموقع، والاستثناءات مذكورة بوضوح لا مخفية.
تحقق بنفسك من هذا الحد: افصل الشبكة، وافتح الأداة، وافحص لوحة الشبكة في المتصفح أثناء معالجة قيمة اختبارية. يصف الادعاء بالمعالجة المحلية التصميم المقصود. ومع ذلك، راجع إضافات متصفحك وإصدار الأداة أيضاً.
| المهمة | الأداة | ما تتعامل معه |
|---|---|---|
| إنشاء كلمة مرور قوية | مولد كلمات المرور | crypto.getRandomValues مع أخذ عينات بالرفض لتجنب انحياز modulo، إضافة إلى العشوائية التي تنتج عن الإعدادات التي تختارها |
| فحص قوة كلمة المرور | مدقق قوة كلمات المرور | يقيّم كلمة مرور مرشحة محلياً، بما في ذلك الأنماط وكشف إعادة الاستخدام |
| إعداد عامل تحقق ثانٍ | مولد TOTP وHOTP | يقرأ مفتاح Base32 أو URI من نوع otpauth:// ويتحقق من الرموز ضمن نوافذ زمنية |
| فحص شهادة موقع | معلومات شهادة SSL | الموضوع، والصلاحية، وقوة المفتاح، وأسماء SAN، ومؤشرات الخوارزميات الضعيفة |
| التحقق من سلسلة الشهادات | مختبر سلسلة SSL | يرتب السلسلة ويتحقق من كل توقيع، ويكشف الشهادات الوسيطة المفقودة |
| التحقق من ملف أو تنزيل | حاسبة البصمات | خوارزميات MD5 إلى SHA-512 لمقارنة سلامة الملف ببصمة منشورة |
| إنشاء معرّفات فريدة | مولد UUID | معرّفات الإصدار 4 مع بتات الإصدار والنمط الصحيحة |
| فحص رابط مشبوه | محلل URL | يفك المسار، ويسرد المعاملات، ويشير إلى بيانات الاعتماد في جزء السلطة |
| فحص بيانات الصور الوصفية | عارض EXIF | يعرض بيانات الموقع والتوقيت والجهاز في الصورة |
| قياس الترميز أو التشفير | محلل العشوائية | يقيس إنتروبيا Shannon للتمييز بين البيانات المتكررة والمشفرة أو الناتجة عن الترميز |
| تعطيل مؤشر خطير بأمان | تعطيل المؤشرات وإعادتها | يعطل الروابط والعناوين كي لا تعمل عند مشاركتها |
المبدأ وراء الجدول: إذا احتاجت الأداة إلى السر، فينبغي أن تعمل حيث يوجد السر. راجع كل الأدوات للقائمة الكاملة، بما فيها الأدوات القليلة التي تجري طلبات شبكية وأسباب ذلك.
سؤال نموذج التهديد
تعتمد قائمة الإجراءات الصحيحة على الجهة التي تحمي نفسك منها، وتجاهل هذا السؤال يؤدي إلى بذل الجهد في المكان الخطأ.
| وضعك | الخصم الواقعي | مجال التركيز |
|---|---|---|
| معظم الأفراد | مجرمون انتهازيون، وحشو آلي لبيانات الاعتماد، وتصَيّد عشوائي | المستويان الأول والثاني، إضافة إلى الأجهزة التي تحملها |
| شخصية عامة أو ذات حضور بارز | تصيد موجه، وكشف معلومات شخصية، ومحاولات للاستيلاء على الحسابات | أضف الفصل بين الهويات والأسماء المستعارة، وفكّر في مراقبة بصمتك الاجتماعية |
| صحفي أو ناشط أو شخص يواجه مخاطر قانونية | خصوم حكوميون أو ذوو موارد كبيرة، ومصادرة الأجهزة | أضف Tor وأجهزة مخصصة وانضباطاً تشغيلياً لفصل الهويات |
| صاحب شركة صغيرة | اختراق بريد الشركة، واحتيال الفواتير، وتحويل المدفوعات | تحقق من كل تحويل عبر قناة مستقلة |
| متخصص تقني | سلسلة التوريد، وسرقة بيانات الاعتماد، والاستهداف عبر التبعيات | أضف مفاتيح أمان وممارسات توقيع الشيفرة وفصلاً بين الهوية المهنية والشخصية |
القراءة الصريحة للجدول. يقع معظم الخطر الواقعي على معظم الناس في المستويين الأول والثاني. تهم العناصر المتقدمة كثيراً من يحتاجون إليها، لكن كثيراً ما يتبناها أشخاص لا يحتاجون إليها.
يشرح كيفية إنشاء نموذج التهديد الشخصي الخاص بك خطوات بناء هذا التقييم لنفسك.
أهم النقاط
- الترتيب أهم من الاكتمال. تزيل عناصر المستوى الأول الخمسة خطراً واقعياً أكثر مما تزيله قائمة شاملة من 300 عنصر تنفذها عشوائياً.
- مفاتيح المرور والمفاتيح المادية هي عوامل التحقق الثانية الوحيدة التي تهزم التصيد، لأن بيانات الاعتماد مرتبطة بالموقع الأصلي ولا تغادر جهازك.
- تسرق برمجيات سرقة المعلومات ملفات تعريف ارتباط الجلسات مباشرةً، ولذلك لا يكفي أضعف عامل تحقق لمقاومة سرقة رمز الجلسة.
- يحوّل التشفير الجهاز المسروق إلى خسارة عتاد بدلاً من خرق بيانات. تأكد من تفعيله، فهو ليس مفعلاً افتراضياً في كل مكان.
- التخزين المتزامن ليس نسخة احتياطية. أضف نسخة غير متصلة أو نسخة قابلة للكتابة واختبر الاستعادة مرة.
- استعادة الحساب هي سطح الهجوم الجديد. احفظ رموز النسخ الاحتياطي دون اتصال وبعيداً عن مدير كلمات المرور.
- تكسر الأسماء المستعارة إمكانية الربط بين قواعد البيانات المسربة التي تضم عنوانك.
- معظم النصائح التي تحظى بالتحسين منخفضة العائد. تأتي تعديلات البصمة وتزييف user-agent بعد مدير كلمات المرور والتحديثات التلقائية بكثير.
- تعتمد القائمة المناسبة على خصمك. تهم العناصر المتقدمة كثيراً من يحتاجون إليها، وكثيراً ما يتبناها من لا يحتاجون إليها.
الخطوات التالية
- نفذ المستوى الأول اليوم، ويستغرق نحو ساعتين: مدير كلمات مرور، وعامل تحقق ثانٍ مقاوم للتصيد، وتحديثات تلقائية، وتشفير الجهاز، ونسخة احتياطية واحدة اختبرت استعادتها.
- راجع قائمة مجتمعية أوسع تضم مئات العناصر ضمن نحو اثنتي عشرة فئة: قائمة الأمن الشخصي .
- استخدم النسخة التفاعلية لتصفية العناصر بحسب نموذج التهديد وتتبع التقدم: المنصة التفاعلية للدفاع الرقمي .
- استخدم قوائم المؤسسة على الموقع للنظائر المهنية لهذا المقال. تشمل القوائم: أمن كلمات المرور ، التوعية بالتصيد ، النسخ الاحتياطي واستعادة البيانات ، أمن الأجهزة المحمولة ، وأخيراً أمن وسائل التواصل الاجتماعي .
- اختر مدير كلمات المرور بالاستعانة بالمقارنة المعمارية Bitwarden مقابل KeePassXC .
- حسّن متصفحك بدلاً من تحسين متصفح أضعف: LibreWolf مقابل Brave وTor .
- احمِ بيانات الدفع باستخدام أرقام بطاقات افتراضية: بطاقات Privacy.com الافتراضية .
- استخدم الأدوات محلياً، وابدأ باستخدام مولد كلمات المرور ، ثم انتقل إلى مولد TOTP .
مقالات ذات صلة
| المقال | ما يغطيه |
|---|---|
| كيفية إنشاء نموذج التهديد الشخصي الخاص بك | التقييم الذي يحدد المستوى الذي يناسبك |
| أفضل مديري كلمات المرور لعام 2026: Bitwarden مقابل KeePassXC | الاختيار بين خزائن متزامنة سحابياً وخزائن غير متصلة |
| إنشاء كلمات مرور قوية في 2026 | الإنتروبيا وعبارات المرور ولماذا يتفوق الطول على استبدال الرموز |
| دليل المصادقة متعددة العوامل | تصنيف عوامل المصادقة وراء المقارنة أعلاه |
| أفضل متصفحات الخصوصية لعام 2026: LibreWolf مقابل Brave وTor | تحسين المتصفح في المستوى الثالث |
| خيارات الساعات الذكية التي تراعي الخصوصية | تطبيق منطق المستويات نفسه على الأجهزة القابلة للارتداء |
| بطاقات Privacy.com الافتراضية | تقليل التعرض للاحتيال في المدفوعات، وهو ما يكمل بند تجميد الائتمان |
المراجع
- قائمة الأمن الشخصي - قائمة مجتمعية من إعداد Alicia Sykes
- قائمة الأمن الشخصي - المستند الكامل للقائمة
- Digital Defense - النسخة التفاعلية
- Awesome Privacy - قائمة البرامج التي تراعي الخصوصية
- Have I Been Pwned - إشعارات تسرب البيانات
- تحالف FIDO - مواصفات مفاتيح المرور وFIDO2
- Use Plaintext Email - إعداد البريد بنص واضح
- مكتب الحماية المالية للمستهلك - التقارير والدرجات الائتمانية
- لجنة التجارة الفيدرالية - إرشادات المستهلك بشأن سرقة الهوية
- Passkeys.dev - مورد مجتمعي لتطبيق مفاتيح المرور
Related Posts


This article refers to other articles we've written:
- كيفية إنشاء نموذج تهديد شخصي خاص بك
اتبع خطوات إنشاء نموذج تهديد شخصي: حدّد أصولك والجهات التي قد تستهدفك والتدابير التي تحميها.
- أفضل مديري كلمات المرور 2026: Bitwarden مقابل KeePassXC
مقارنة لمديري كلمات المرور في 2026 تشمل Bitwarden وKeePassXC و1Password وLastPass وDashlane وProton Pass.
