كيف تحمي نفسك من برامج الفدية

Table of Contents
هجمات برامج الفدية: ما هي، وكيف تعمل، وكيف تحمي نفسك منها
أصبحت هجمات برامج الفدية في السنوات الأخيرة من أكثر أشكال الجريمة السيبرانية انتشاراً وتدميراً. من الضروري أن تفهم كيفية عمل هذه الهجمات والأثر المحتمل الذي قد تتركه على الأفراد والمؤسسات. يشرح هذا المقال آليات هجمات برامج الفدية، ويعرض أمثلة بارزة، ويقدم استراتيجيات فعالة لتجنب الوقوع ضحية لهذه الحملات الخبيثة.
فهم هجمات برامج الفدية
تبدأ الوقاية من هجمات برامج الفدية بفهم شامل لما هو معرض للخطر. لنبدأ بتعريف مصطلح «برنامج الفدية».
برنامج الفدية نوع من البرمجيات الخبيثة التي تشفّر الملفات على جهاز الضحية أو شبكته، وتجعلها غير متاحة إلى حين دفع فدية. وغالباً ما يصل عبر رسائل التصيد الإلكتروني أو المرفقات الخبيثة أو مواقع الويب المخترقة.
تشكل هجمات برامج الفدية تهديداً كبيراً لقدرتها على شلّ عمليات الأفراد والمؤسسات والتسبب في خسائر مالية فادحة.
تاريخ هجمات برامج الفدية
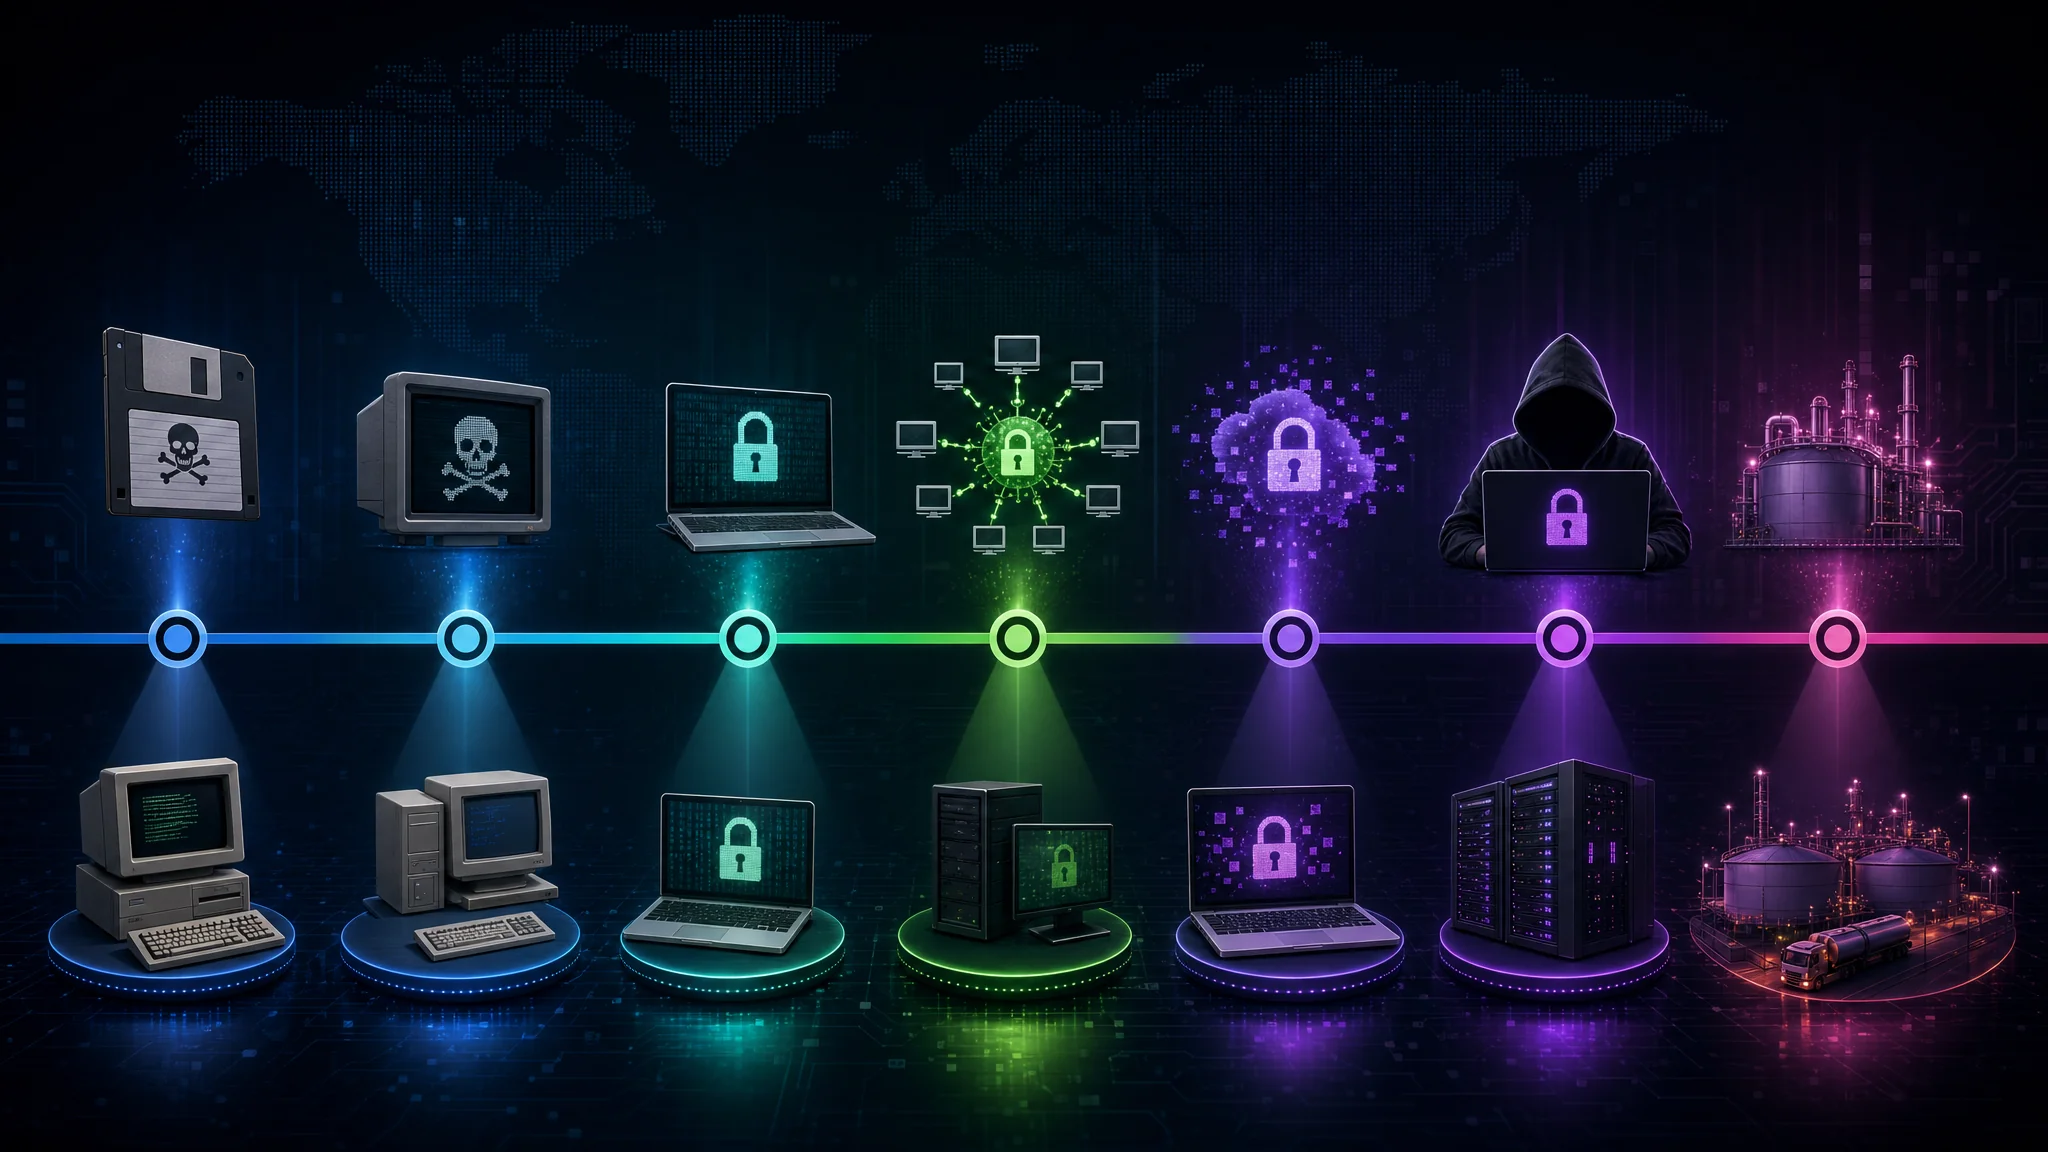
لهجمات برامج الفدية تاريخ طويل وحافل بمحطات بارزة. يعود أحد أقدم الأمثلة المعروفة إلى حصان طروادة AIDS عام 1989. انتشر هذا البرنامج الخبيث عبر الأقراص المرنة، وشفر ملفات المستخدمين، وطالب بإرسال الفدية إلى صندوق بريد في بنما.
على مر السنين، ازدادت هجمات برامج الفدية تطوراً وانتشاراً حتى أصبحت أداة مفضلة لدى مجرمي الإنترنت. تسببت عائلات شهيرة مثل CryptoLocker وLocky وRyuk بأضرار واسعة وخسائر مالية بمليارات الدولارات.
يعد هجوم WannaCry عام 2017 من أشهر هجمات برامج الفدية في التاريخ الحديث. أثّر هذا الهجوم السيبراني العالمي في مئات آلاف الحواسيب في أكثر من 150 دولة، ومنها مؤسسات كبرى مثل هيئة الخدمات الصحية الوطنية البريطانية (NHS). استغل المهاجمون ثغرة في نظام التشغيل Windows، وانتشر الهجوم بسرعة وشفّر ملفات الأجهزة المصابة. وطالب المهاجمون بدفع الفدية باستخدام Bitcoin، ما زاد تعقيد التعامل مع الهجوم.
ومن الهجمات المهمة الأخرى هجوم Colonial Pipeline عام 2021. استهدف الهجوم أحد أكبر مشغلي خطوط أنابيب الوقود في الولايات المتحدة، وتسبب في اضطراب واسع لإمدادات الوقود على الساحل الشرقي. ونُسب الهجوم إلى مجموعة برامج فدية تُعرف باسم DarkSide، طالبت بفدية قدرها ملايين الدولارات من Bitcoin. وأبرزت الحادثة قابلية البنية التحتية الحيوية للتعرض لهجمات برامج الفدية، وأثارت مخاوف بشأن الأثر المحتمل على الخدمات الأساسية.
مع استمرار تطور هجمات برامج الفدية وازدياد تعقيدها، يجب على الأفراد والمؤسسات البقاء متيقظين. ومن الخطوات الأساسية للحد من خطر الإصابة تنفيذ تدابير قوية للأمن السيبراني، وتحديث البرامج بانتظام، وتوعية الموظفين بشأن التصيد وغيره من أساليب الهجوم، والاحتفاظ بنسخ احتياطية آمنة من البيانات المهمة.
كما سهّلت العملات المشفرة مثل Bitcoin إجراء مدفوعات الفدية دون كشف الهوية، ما يصعّب على جهات إنفاذ القانون تتبع الجناة والقبض عليهم. وأدى ذلك إلى نشوء نموذج أعمال مربح لمجرمي الإنترنت، يشجع على مواصلة تطوير برامج الفدية ونشرها.
ختاماً، يعد فهم تاريخ هجمات برامج الفدية وأساليبها وآثارها أساساً لوضع استراتيجيات فعالة لمكافحتها. ومن خلال مواكبة المستجدات وتطبيق تدابير استباقية للأمن، يستطيع الأفراد والمؤسسات حماية أنفسهم بصورة أفضل من العواقب المدمرة لهذه الهجمات.
آليات هجوم برامج الفدية
لفهم حجم هجوم برامج الفدية وعواقبه المحتملة فهماً كاملاً، عليك معرفة كيفية تنفيذه والمراحل المختلفة التي يمر بها.
يستخدم المهاجمون أساليب متنوعة لاختراق الأنظمة واحتجاز البيانات القيّمة رهينة. لنلق نظرة أعمق على آليات الهجوم لفهمها بصورة شاملة.
كيف يصيب برنامج الفدية نظامك
غالباً ما يدخل برنامج الفدية إلى النظام بوسائل خادعة، مثل مرفقات البريد الإلكتروني الخبيثة أو مواقع الويب المصابة. يواصل مجرمو الإنترنت تطوير أساليبهم، ويستخدمون الهندسة الاجتماعية لخداع المستخدمين ودفعهم إلى فتح ملفات مصابة أو النقر على روابط خبيثة.
بعد نجاح مسار الإصابة الأولي، يبدأ البرنامج بالانتشار عبر الشبكة وتشفير الملفات أثناء تقدمه. وقد يؤدي هذا الانتشار السريع إلى شل البنية التحتية لمؤسسة كاملة، ما يجعل وجود تدابير أمنية قوية أمراً ضرورياً.
كثيراً ما تستغل الإصابات ثغرات في البرامج أو أنظمة التشغيل. وهذا يبرز أهمية إبقاء البرامج محدثة وتطبيق التصحيحات بسرعة على الثغرات المكتشفة. ويساعد تحديث الأنظمة بانتظام على تقليل خطر الوقوع ضحية للهجوم بدرجة كبيرة.
مراحل هجوم برامج الفدية
بعد اختراق النظام، يبدأ برنامج الفدية عملية التشفير، ويستهدف أنواعاً محددة من الملفات ليجعلها غير متاحة. وغالباً ما تستخدم هذه العملية خوارزميات متطورة تجعل فك التشفير من دون المفتاح مستحيلاً تقريباً.
بعد التشفير، يعرض المهاجم مذكرة فدية، عادةً في نافذة منبثقة أو ملف نصي، تتضمن تعليمات مفصلة لدفع الفدية مقابل الحصول على مفتاح فك التشفير. وقد تتضمن المذكرة تهديدات بحذف الملفات المشفرة نهائياً أو زيادة قيمة الفدية إذا لم يستجب الضحية خلال مهلة محددة.
يتطلب تنفيذ الهجوم من المهاجم موازنة دقيقة: يجب أن يكون التشفير قوياً بما يكفي لتعذر فك الملفات من دون المفتاح، مع توفير دافع كافٍ للضحية كي يدفع. وفي بعض الحالات، يقدم المهاجمون حتى «دعماً للعملاء» لإرشاد الضحايا خلال عملية الدفع، ما يزيد الهجوم تعقيداً.
تذكّر أن دفع الفدية لا يضمن استعادة الملفات المشفرة ولا إزالة البرمجية الخبيثة من النظام. ويوصي خبراء الأمن السيبراني بشدة بعدم دفع الفدية، لأن ذلك يزيد أرباح الهجمات ويشجع على ارتكاب جرائم أخرى.
ختاماً، يعد فهم آليات الهجوم مهماً لتطبيق تدابير وقائية فعالة. ويمكن للتيقظ وتحديث البرامج وتوعية المستخدمين بالتهديدات وتطبيق تدابير أمنية قوية أن تخفض خطر الوقوع ضحية لهذه الهجمات الخبيثة بدرجة كبيرة.
آثار هجمات برامج الفدية
تترتب على نجاح هجوم برامج الفدية عواقب بعيدة المدى تشمل آثاراً مالية وغير مالية. إليك بعض أبرز هذه الآثار.
تثير هجمات برامج الفدية قلقاً متزايداً. فهذه الهجمات الخبيثة التي ينفذها مجرمو الإنترنت قد تكون مدمرة للأفراد والمؤسسات على حد سواء. نستعرض فيما يلي عواقبها المالية وغير المالية، ونوضح مدى اتساع أثرها.
العواقب المالية لهجمات برامج الفدية
قد تسبب هجمات برامج الفدية أضراراً مالية جسيمة للأفراد والمؤسسات. ولا تقتصر التكاليف على الفدية التي يطلبها المهاجمون، بل تشمل أيضاً نفقات الاستجابة للحوادث والتحقيقات الجنائية الرقمية وتطبيق تدابير أمنية معززة.
قد تكون التداعيات المالية هائلة على المؤسسات. فإلى جانب الفدية الفورية، تتحمل المؤسسة تكاليف إضافية للتعافي من الهجوم، مثل الاستعانة بخبراء أمن سيبراني للتحقيق في الاختراق، والاستثمار في بنية أمنية جديدة، وربما غرامات باهظة إذا تعرضت بيانات العملاء للاختراق.
وقد تواجه المؤسسات المتضررة أيضاً ضرراً في السمعة وخسارة للعملاء وتبعات قانونية محتملة. وقد تكون التداعيات المالية مدمرة بشكل خاص للشركات الصغيرة التي لا تملك الموارد اللازمة للتعافي الكامل. وفي بعض الحالات، قد يؤدي الضغط المالي الناجم عن الهجوم إلى الإفلاس.
فقدان البيانات والآثار غير المالية الأخرى
إلى جانب التداعيات المالية، تؤدي هجمات برامج الفدية غالباً إلى فقدان كبير للبيانات. وقد يخسر الضحايا ملكية فكرية قيّمة أو بيانات العملاء أو معلومات خاصة، ما يسبب انتكاسة كبيرة للعمليات ويقوض الثقة.
قد تتجاوز آثار فقدان البيانات الخسائر المالية المباشرة. ففقدان المعلومات الشخصية قد يؤدي إلى سرقة الهوية أو جرائم سيبرانية أخرى. أما الشركات التي تفقد بيانات حساسة فقد تخالف متطلبات الامتثال، وتتضرر سمعتها، وتواجه عواقب قانونية.
كما يمكن أن تسبب هجمات برامج الفدية تعطلاً وتوقفاً كبيرين للعمل، ما يؤدي إلى انخفاض الإنتاجية وتفويت المواعيد النهائية واستياء العملاء. وبما أن الأعمال الحديثة تعمل على مدار الساعة، فمن الضروري استعادة العمليات الطبيعية سريعاً، ما يؤكد أهمية خطط الاستجابة للحوادث القوية. وعلى المؤسسات الاستثمار في أنظمة النسخ الاحتياطي واستراتيجيات التعافي من الكوارث لتقليل آثار الهجمات.
إضافة إلى ذلك، لا ينبغي الاستهانة بالعبء النفسي على الأفراد والمؤسسات المتضررة. فالشعور بالانتهاك وانعدام الحماية قد يترك آثاراً طويلة الأمد، ويؤثر في ثقة الضحايا بالأنظمة الرقمية وقدرتهم على استعادة الثقة.
ختاماً، لا تقتصر آثار هجمات برامج الفدية على الخسائر المالية، بل تشمل فقدان البيانات والإضرار بالسمعة وتعطل العمليات وتراجع الثقة. ومع استمرار تطور التهديدات، يجب على الأفراد والمؤسسات البقاء يقظين وتطبيق تدابير قوية للأمن السيبراني للحد من خطر الوقوع ضحية لهذه الهجمات.
هجمات بارزة ببرامج الفدية
يساعد فحص الهجمات البارزة على فهم حجم الحملات وآثارها على الأفراد والمؤسسات. نستعرض الآن حالتين مهمتين.
دراسة حالة: هجوم WannaCry ببرنامج الفدية
يعد هجوم WannaCry ببرنامج الفدية، الذي وقع في مايو 2017، من أكبر حوادث برامج الفدية وأكثرها انتشاراً في التاريخ. فقد أصاب مئات آلاف الأنظمة في 150 دولة، مستغلاً ثغرة في نظام التشغيل Windows.
لم يبرهن الهجوم على قدرة برامج الفدية التدميرية فحسب، بل أظهر أيضاً حاجة المؤسسات الماسة إلى تثبيت التصحيحات والتحديثات الأمنية بسرعة.
بدأ هجوم WannaCry بسلوك شبيه بالدودة الإلكترونية، فانتشر بسرعة عبر الشبكات وأصاب الأنظمة المعرضة للثغرة. وشفر الملفات على الأجهزة المصابة وطالب بدفع الفدية باستخدام Bitcoin لفك قفلها. واستهدف الأفراد والمؤسسات، بما في ذلك مؤسسات الرعاية الصحية والجهات الحكومية والشركات من مختلف الأحجام.
كان أثر الهجوم واسعاً، وأحدث اضطراباً كبيراً في قطاعات حيوية مثل الرعاية الصحية والنقل والتمويل. واضطرت المستشفيات إلى تحويل المرضى وتأجيل العمليات بسبب تعذر الوصول إلى السجلات الطبية. كما واجهت شركات الشحن والخدمات اللوجستية تأخيرات وخسائر مالية. وأثار الهجوم مخاوف بشأن قابلية البنية التحتية الحيوية للاختراق، وأبرز الحاجة إلى تدابير قوية للأمن السيبراني.
دراسة حالة: هجوم NotPetya ببرنامج الفدية
استهدف هجوم NotPetya ببرنامج الفدية، الذي وقع في يونيو 2017، مؤسسات مقرها أوكرانيا أساساً، لكنه سرعان ما انتشر دولياً وأصاب شركات متعددة الجنسيات كثيرة. وتخفى الهجوم أولاً في صورة تحديث برمجي لبرنامج محاسبة ضريبية واسع الاستخدام في أوكرانيا.
أبرزت الحادثة أهمية وجود استراتيجيات نسخ احتياطي قوية وضرورة اختبار خطط التعافي من الكوارث جيداً للحد من الأثر والدمار المحتملين لهجمات برامج الفدية.
استغل هجوم NotPetya ثغرة في آلية تحديث البرنامج الضريبي، ما سمح للبرمجية الخبيثة باختراق الشبكات والانتشار فيها. وبعد دخول النظام، شفرت الملفات وطالبت بدفع فدية بعملة Bitcoin. لكن خلافاً لبرامج الفدية التقليدية، لم يكن هدف NotPetya الأساسي تحقيق الربح، بل التدمير واسع النطاق.
أصاب الهجوم شركات متعددة الجنسيات كبرى، منها شركة الشحن Maersk وشركة الأدوية Merck وشركة الأغذية Mondelez International. وتعرضت عمليات هذه الشركات لاضطرابات كبيرة، وقدرت بعض الشركات خسائرها بمئات الملايين من الدولارات.
كانت لـ NotPetya آثار أوسع أيضاً، إذ كشف عن مواطن ضعف في أمن سلاسل التوريد. وأظهر الهجوم مدى ترابط الشبكات العالمية، وكيف يمكن لاختراق واحد أن يسبب آثاراً متسلسلة في مؤسسات متعددة.
رداً على هجوم NotPetya، شددت الحكومات وخبراء الأمن السيبراني على أهمية التدابير الاستباقية، مثل تحديث البرامج بانتظام وتقسيم الشبكات وتوعية الموظفين. وكانت الحادثة بمثابة تنبيه للمؤسسات في أنحاء العالم كي تعزز دفاعاتها السيبرانية وتضع خططاً شاملة للاستجابة للحوادث.
الحماية من هجمات برامج الفدية
لا تزال هجمات برامج الفدية تشكل تهديداً كبيراً، لكن يمكن للأفراد والمؤسسات اتخاذ تدابير استباقية للحد من خطر الوقوع ضحية لهذه الحملات الخبيثة.
أفضل ممارسات النظافة السيبرانية
تعد المحافظة على النظافة السيبرانية من أهم سبل الحماية من برامج الفدية. وتشمل الممارسات تحديث البرامج وأنظمة التشغيل بانتظام، واستخدام كلمات مرور قوية وفريدة، وتطبيق المصادقة متعددة العوامل، والحذر من الروابط المشبوهة أو المرفقات الواردة من مصادر مجهولة.
يساعد النهج الاستباقي في النظافة السيبرانية على خفض خطر الإصابة ببرامج الفدية والتهديدات السيبرانية الأخرى بدرجة كبيرة.
دور برامج مكافحة الفيروسات في الوقاية من برامج الفدية
تؤدي برامج مكافحة الفيروسات دوراً حيوياً في الوقاية من هجمات برامج الفدية واكتشافها. وتستخدم الحلول القوية آليات متقدمة لاكتشاف التهديدات، مثل تحليل السلوك والتعلم الآلي، للتعرف على البرنامج الخبيث وحظره قبل تنفيذ شفرته. ويعد استخدام برنامج مكافحة فيروسات موثوق ومحدث عنصراً أساسياً في استراتيجية متعددة الطبقات للأمن السيبراني.
أهمية النسخ الاحتياطي المنتظم للبيانات
يعد النسخ الاحتياطي المنتظم للبيانات المهمة ضرورياً لتقليل أثر هجوم برامج الفدية. تتيح النسخ الاحتياطية استعادة الملفات المشفرة دون الخضوع لمطالب المهاجمين. لكن ينبغي تخزين النسخ دون اتصال أو في بيئات آمنة ومعزولة لمنع اختراقها أثناء الهجوم.
ينبغي للمؤسسات وضع جداول صارمة للنسخ الاحتياطي واختبار عملية الاستعادة بانتظام لضمان سلامة البيانات والقدرة على التعافي بسرعة عند التعرض لهجوم.
الخلاصة
ختاماً، تشكل هجمات برامج الفدية تهديداً كبيراً ومتغيراً بسرعة للأمن السيبراني لدى الأفراد والمؤسسات. وفهم آلياتها وآثارها المحتملة وتدابير الوقاية منها ضروري للحماية من هذا النوع من الجرائم السيبرانية. ومن خلال اليقظة واتباع أفضل الممارسات وتطبيق تدابير أمنية قوية، نستطيع ردع هجمات برامج الفدية واكتشافها والتعافي منها، بما يضمن بيئة رقمية أكثر أماناً للجميع.
Related Posts