تعزيز المرونة السيبرانية

Table of Contents
أهمية اختبارات الاختراق الدورية للأمن السيبراني
تُعد اختبارات الاختراق الدورية جزءًا مهمًا من استراتيجية فعالة للأمن السيبراني. فمن خلال محاكاة هجمات واقعية، تستطيع المؤسسات اكتشاف الثغرات ونقاط الضعف في أنظمتها واتخاذ خطوات استباقية لمعالجتها. يشرح هذا المقال دور اختبارات الاختراق في الأمن السيبراني، ومراحلها، والأدوات والتقنيات المستخدمة، وأهميتها للامتثال، ومستقبل هذا المجال.
أبرز النقاط
- تساعد اختبارات الاختراق الدورية المؤسسات على اكتشاف الثغرات ونقاط الضعف في أنظمتها.
- يساعد إجراء الاختبارات بانتظام على مواكبة التهديدات الناشئة.
- تشمل الأساليب الشائعة فحص الشبكات، وفحص أمان تطبيقات الويب، وكسر كلمات المرور.
- تشمل التحديات الحاجة إلى مختبرين ذوي خبرة، واحتمال تأثر أنظمة الإنتاج بالاختبارات.
- تساعد اختبارات الاختراق على تلبية المتطلبات التنظيمية، وحماية البيانات الحساسة، وتحسين الاستجابة للحوادث.
دور اختبارات الاختراق في الأمن السيبراني
ما اختبارات الاختراق؟
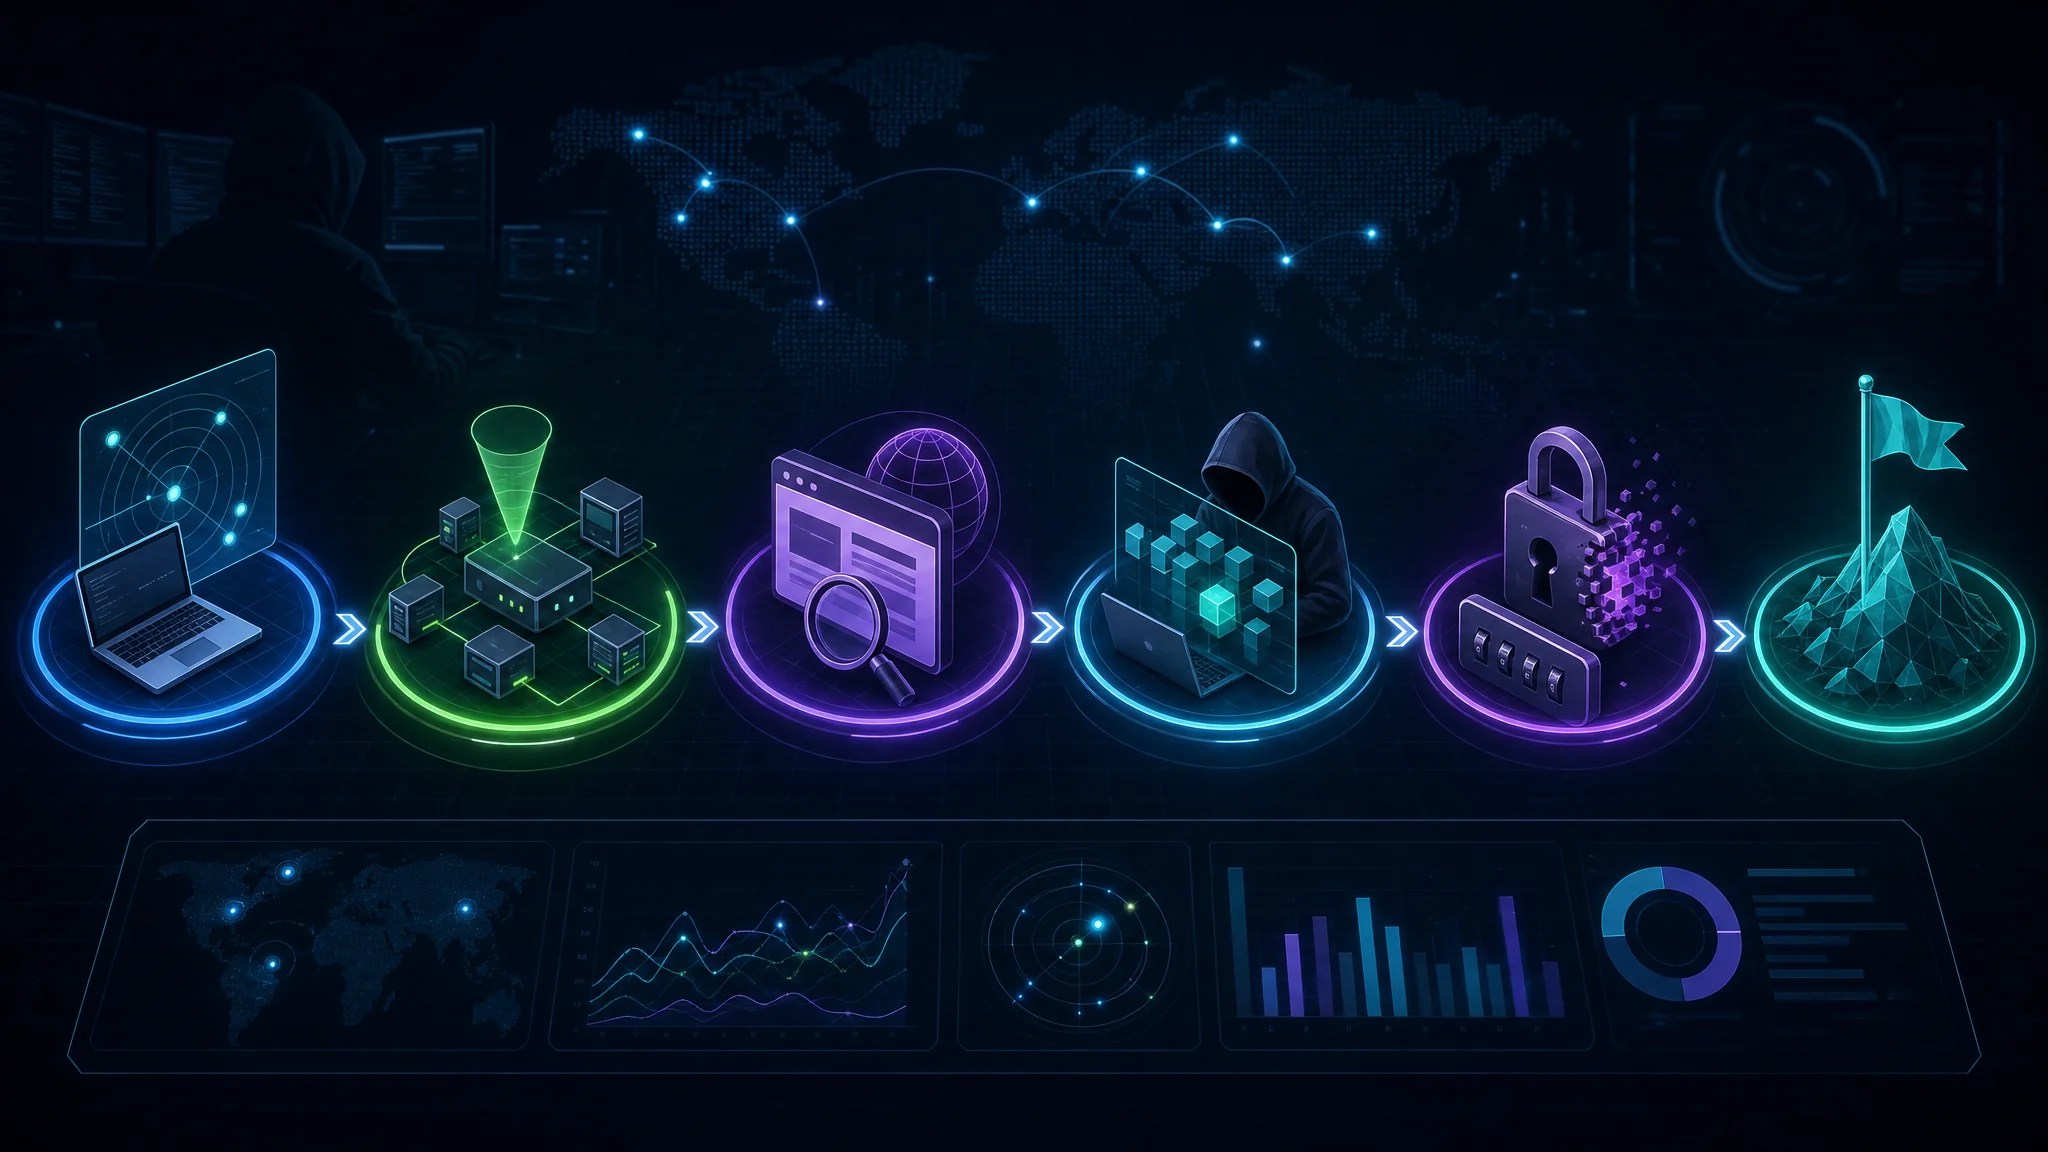
اختبارات الاختراق، المعروفة أيضًا بالاختراق الأخلاقي، عملية مهمة في الأمن السيبراني. وهي تحاكي هجمات واقعية على نظام أو شبكة لاكتشاف الثغرات ونقاط الضعف. تتيح هذه الاختبارات للمؤسسات تقييم تدابير الأمان استباقيًا واتخاذ الخطوات اللازمة للحد من المخاطر المحتملة.
تساعد اختبارات الاختراق على اكتشاف الثغرات ومعالجتها قبل أن تستغلها جهات خبيثة. كما تمنح المؤسسات تصورًا عن وضعها الأمني وفاعلية ضوابط الأمان لديها.
أهم فوائد اختبارات الاختراق الدورية:
- اكتشاف الثغرات: تكشف الاختبارات الثغرات في الأنظمة والشبكات والتطبيقات، ما يتيح للمؤسسات إصلاحها قبل استغلالها.
- تقييم ضوابط الأمان: يساعد اختبار فاعلية الضوابط المؤسسات على التأكد من حماية أنظمتها بشكل مناسب.
- تحسين الاستجابة للحوادث: تكشف الاختبارات أوجه القصور في خطط الاستجابة وتساعد على تعزيز القدرة على اكتشاف الحوادث الأمنية والتعامل معها والتعافي منها.
إضافةً إلى ذلك، تساعد اختبارات الاختراق المؤسسات على تلبية المتطلبات التنظيمية، وحماية البيانات الحساسة، وإثبات بذل العناية اللازمة في الأمن السيبراني.
نصيحة: أدرج اختبارات الاختراق الدورية في استراتيجية الأمن السيبراني لمؤسستك للتحقق المستمر من فاعلية تدابير الأمان.
فوائد اختبارات الاختراق الدورية
تعزز اختبارات الاختراق الدورية الوضع الأمني للمؤسسة. وتساعد على:
اكتشاف الثغرات: يحاكي المختصون هجمات واقعية ويكشفون نقاط الضعف في الأنظمة والشبكات والتطبيقات التي قد يستغلها المهاجمون.
تقييم ضوابط الأمان: تتيح محاكاة سيناريوهات مختلفة للهجوم تقييم متانة الدفاعات وتحديد المجالات التي تحتاج إلى تحسين.
التحقق من الاستثمارات الأمنية: توضح الاختبارات فاعلية الاستثمارات الأمنية، وتساعد المؤسسات على توجيه مواردها إلى المشكلات الأهم.
الحد من المخاطر: يقلل اكتشاف الثغرات ومعالجتها استباقيًا احتمال نجاح الهجمات، كما يحد من تأثيرها المحتمل على العمليات والسمعة.
الامتثال للوائح: تشترط أطر تنظيمية كثيرة إجراء اختبارات اختراق دورية. ويُظهر تنفيذها التزام المؤسسة بالأمان والامتثال.
تحسين الاستجابة للحوادث: تكشف محاكاة الهجمات الواقعية أوجه القصور في إجراءات الاستجابة. ويمكن للمؤسسات تحسين اكتشاف الحوادث والتعامل معها والتعافي منها.
تعزيز الوعي الأمني: توضح الاختبارات للموظفين أهمية الأمن السيبراني، والتهديدات المحتملة، ودورهم في الحفاظ على بيئة آمنة.
استباق المهاجمين: يتيح الاختبار المستمر للأنظمة والتطبيقات معالجة الثغرات قبل استغلالها.
تمثل اختبارات الاختراق الدورية جزءًا مهمًا من استراتيجية الأمن السيبراني للمؤسسة. فهي تساعد على اكتشاف الثغرات وتقييم الضوابط والاستثمارات والحد من المخاطر والامتثال وتحسين الاستجابة للحوادث وتعزيز الوعي الأمني.
أساليب اختبار الاختراق الشائعة
تستخدم اختبارات الاختراق أساليب متنوعة لاكتشاف الثغرات ونقاط الضعف في الأنظمة أو الشبكات. وتساعد هذه الأساليب على تقييم أمان البنية التحتية للمؤسسة. ومن أبرزها فحص الشبكات للعثور على المنافذ المفتوحة والخدمات ونقاط الدخول المحتملة للمهاجمين.
ومن الأساليب الشائعة أيضًا تقييم الثغرات، أي تحديد نقاط الضعف في النظام أو الشبكة وتحليلها. ويشمل ذلك تحليل إعدادات البرامج، ومستويات التحديثات، وإعدادات النظام.
يُعد استغلال الثغرات أسلوبًا مهمًا في الاختبار. يحاول المختبر استخدام الثغرات المحددة للحصول على وصول غير مصرح به إلى النظام أو السيطرة عليه. ويساعد ذلك على تقييم تأثير الثغرات وفاعلية ضوابط الأمان الحالية.
تشمل الأنشطة اللاحقة للاختراق الحفاظ على الوصول إلى النظام المخترق وجمع معلومات إضافية. وتساعد هذه الأنشطة على محاكاة سيناريوهات واقعية وتقييم الأضرار التي قد يسببها المهاجم.
وأخيرًا، يُعد إعداد التقارير والمعالجة جزءًا أساسيًا من الاختبار. يوثق المختبر النتائج ويرتب أولويات الثغرات ويقدم توصيات لمعالجتها. وبذلك تستطيع المؤسسات معالجة نقاط الضعف وتحسين وضعها الأمني.
تحديات إجراء اختبارات الاختراق
تنطوي اختبارات الاختراق على عدة تحديات. تحتاج المؤسسات إلى مختصين ذوي خبرة لتنفيذ الاختبار بفاعلية. وتتطور تدابير الأمان باستمرار، لذلك يجب على المختبرين متابعة الأساليب والأدوات الحديثة. كما تعقد البنى التحتية الحديثة لتقنية المعلومات اكتشاف جميع الثغرات، وتتطلب معرفة واسعة بالأنظمة والتقنيات. وقد تعطل الاختبارات العمليات الاعتيادية، لذا ينبغي التخطيط لها وجدولتها بعناية للحد من أثرها. وتتطلب مرحلة إعداد التقارير والمعالجة أيضًا تواصلًا واضحًا بشأن الثغرات والتوصيات.
أفضل الممارسات لاختبارات اختراق فعالة
تتطلب اختبارات الاختراق الفعالة تخطيطًا وتنفيذًا وتحليلًا دقيقًا. تساعد الممارسات التالية على جعل الاختبارات شاملة ومفيدة:
تحديد أهداف واضحة: حدد الأهداف بدقة قبل بدء الاختبار، لضمان توافق أنشطة الاختبار مع احتياجات المؤسسة الأمنية.
تحديد نطاق شامل: حدد الأنظمة والشبكات والتطبيقات التي سيشملها الاختبار، إلى جانب القيود المفروضة. يساعد ذلك على تجنب العواقب غير المقصودة.
الجمع بين الاختبارات المؤتمتة واليدوية: تساعد الأدوات المؤتمتة على اكتشاف الثغرات الشائعة، بينما تلزم الاختبارات اليدوية للعثور على الثغرات المعقدة ومحاكاة الهجمات الواقعية.
متابعة التهديدات والثغرات الجديدة: تظهر ثغرات وتقنيات هجوم جديدة بانتظام. يجب أن يواكبها المختبرون لضمان شمول الاختبار.
توثيق النتائج والتواصل بشأنها بفاعلية: وثق الثغرات وتأثيرها المحتمل وخطوات المعالجة الموصى بها بدقة. وشارك تقارير واضحة وموجزة مع الأطراف المعنية.
إعادة الاختبار والتقييم بانتظام: لا ينبغي أن يكون اختبار الاختراق نشاطًا لمرة واحدة. أعد اختبار الأنظمة والتطبيقات للتحقق من الإصلاحات واكتشاف ثغرات جديدة. يساعد ذلك على الحفاظ على وضع أمني قوي والحد من المخاطر.
باتباع هذه الممارسات، تعزز المؤسسات دفاعاتها السيبرانية وتعالج الثغرات استباقيًا قبل استغلالها.
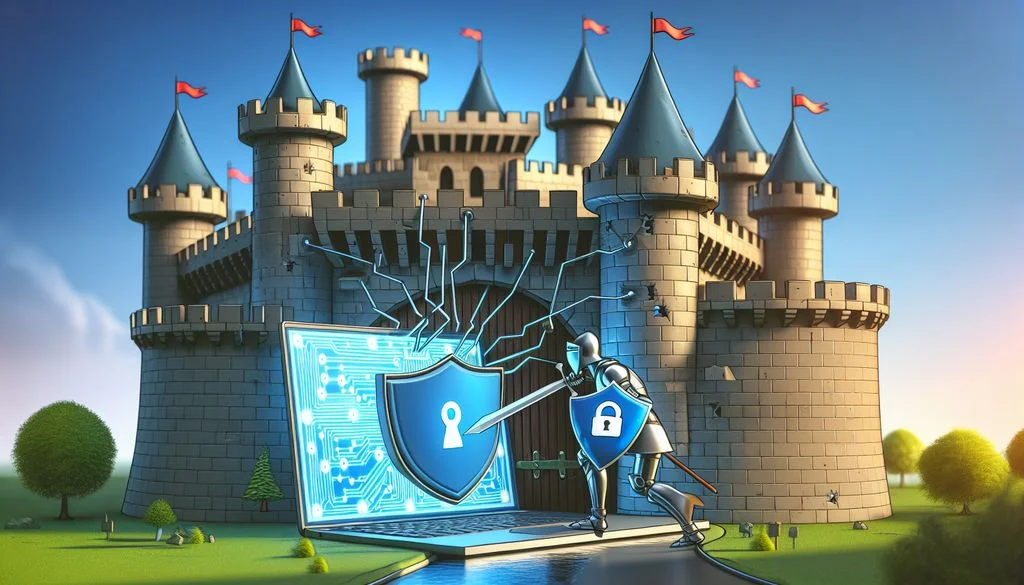
مراحل اختبار الاختراق
التخطيط وتحديد النطاق
يمثل التخطيط وتحديد النطاق مرحلتين مهمتين في اختبار الاختراق. تحددان أهداف الاختبار ونطاقه وقيوده. يساعد التخطيط الدقيق على تنفيذ الاختبار بفاعلية وكفاءة. وينبغي مراعاة النقاط التالية:
- تحديد الأنظمة والأصول المستهدفة، الداخلية والخارجية.
- تحديد منهجية الاختبار، مثل اختبار الصندوق الأسود أو الأبيض أو الرمادي.
- وضع قواعد التنفيذ لضمان وضوح التوقعات وطرق التواصل بين المختبرين والمؤسسة.
- تحديد الجدول الزمني وتخصيص وقت كافٍ لكل مرحلة.
- مراعاة الأثر المحتمل للاختبار على أنظمة المؤسسة وعملياتها.
نصيحة: أشرك الأطراف المعنية من إدارات مختلفة، ومنها تقنية المعلومات والأمان والإدارة. يساعد ذلك على تكوين فهم شامل لبنية المؤسسة وأهدافها.
بعد إكمال التخطيط وتحديد النطاق، ينتقل المختبرون إلى المرحلة التالية.
الاستطلاع وجمع المعلومات
الاستطلاع وجمع المعلومات مرحلتان مهمتان في اختبار الاختراق. يجمع المختبر أكبر قدر ممكن من المعلومات عن النظام أو الشبكة المستهدفة لاكتشاف الثغرات ونقاط الضعف المحتملة. تساعده هذه المرحلة على فهم الهدف بعمق والتخطيط للخطوات التالية.
تُستخدم في هذه المرحلة تقنيات وأدوات متعددة، منها:
- استخبارات المصادر المفتوحة (OSINT): جمع المعلومات من مصادر متاحة للجميع، مثل وسائل التواصل الاجتماعي والمنتديات ومحركات البحث.
- فحص الشبكات: تحديد المضيفات النشطة والمنافذ المفتوحة والخدمات العاملة في الشبكة المستهدفة.
- حصر سجلات DNS: جمع معلومات عن أسماء النطاقات وعناوين IP والخدمات المرتبطة بالهدف.
- الهندسة الاجتماعية: جمع المعلومات عن طريق التلاعب والخداع، مثل هجمات التصيد أو انتحال الهوية.
ينبغي إجراء الاستطلاع وجمع المعلومات بأسلوب أخلاقي وضمن حدود القانون. وعلى المختبرين الحصول على التصريح اللازم والتأكد من أن أفعالهم لا تسبب ضررًا ولا تنتهك الخصوصية.
إلى جانب الجوانب التقنية، يتطلب الاستطلاع الفعال مهارات تحليلية وبحثية جيدة. يساعد تحليل المعلومات المجمعة على تحديد الثغرات والتخطيط للخطوات التالية.
تشكل مرحلة الاستطلاع المنفذة جيدًا أساسًا لاختبار اختراق ناجح. فهي توفر معلومات قيمة وتمكّن المختبر من اتخاذ قرارات مستنيرة.
تقييم الثغرات
تتمثل إحدى الخطوات المهمة في اختبار الاختراق في تقييم الثغرات. ويشمل ذلك اكتشاف الثغرات المحتملة في النظام أو الشبكة وتقييمها. يساعد التقييم الشامل خبراء الأمن السيبراني على فهم نقاط الضعف التي قد يستغلها المهاجمون. ويُعد تحديد الثغرات ضروريًا لوضع استراتيجيات فعالة للحد من المخاطر وتعزيز الوضع الأمني العام.
استغلال الثغرات والأنشطة اللاحقة للاختراق
يمثل استغلال الثغرات والأنشطة اللاحقة للاختراق مرحلتين مهمتين في الاختبار. خلال مرحلة الاستغلال، يحاول المختبر استخدام الثغرات التي حددها التقييم. ويسعى إلى الحصول على وصول غير مصرح به إلى النظام أو الشبكة المستهدفة أو السيطرة عليهما. والهدف هو محاكاة الهجمات الواقعية وتقييم أثر الاستغلال الناجح.
في المرحلة اللاحقة للاختراق، يحاول المختبر الحفاظ على الوصول ورفع صلاحياته في النظام أو الشبكة المخترقة. تحاكي هذه المرحلة ما قد يفعله مهاجم متمرس بعد اختراق البيئة المستهدفة. ويساعد استكشاف النظام المخترق في اكتشاف ثغرات إضافية وجمع معلومات حساسة وتقييم الأضرار المحتملة.
يستخدم المختبرون أدوات وتقنيات متعددة لتنفيذ هذه الأنشطة، منها:
- أطر استغلال الثغرات: توفر أطر مثل Metasploit مجموعة من الاستغلالات والحمولات الجاهزة لاختبار الثغرات.
- تقنيات رفع الامتيازات: يرفع المختبرون صلاحياتهم في الأنظمة المخترقة، مثلًا عبر استغلال أخطاء الإعداد أو ضعف ضوابط الوصول.
- الانتقال بين الأنظمة: استخدام نظام مخترق كنقطة وسيطة للوصول إلى أنظمة أخرى في الشبكة المستهدفة.
يجب على المختبرين توخي الحذر والالتزام بالإرشادات الأخلاقية عند استغلال الثغرات وتنفيذ الأنشطة اللاحقة للاختراق. والهدف هو اكتشاف نقاط الضعف بأسلوب منضبط من دون إلحاق الضرر بالبيئة المستهدفة أو تعطيلها. تمنح الاختبارات الشاملة المؤسسات فهمًا لوضعها الأمني وتساعدها على الحد من المخاطر استباقيًا.
إعداد التقارير والمعالجة
بعد انتهاء الاختبار، تأتي مرحلة إعداد التقارير والمعالجة. توثق هذه المرحلة النتائج والثغرات المكتشفة، وتقدم توصيات لإصلاحها.
يساعد اتباع نهج منظم على معالجة المشكلات المكتشفة بفاعلية. وتشمل الخطوات الرئيسية ما يلي:
التوثيق: وصف الثغرات وآثارها ومخاطرها المحتملة بالتفصيل.
تحديد الأولويات: ترتيب الثغرات حسب شدتها وتأثيرها المحتمل على أنظمة المؤسسة وبياناتها.
التوصيات: تقديم خطوات معالجة واضحة لكل ثغرة.
التعاون: يُعد التعاون الفعال بين فريق الاختبار وفريقي تقنية المعلومات والأمان في المؤسسة ضروريًا لنجاح المعالجة.
التحقق: بعد تنفيذ الإصلاحات، أعد الاختبار للتحقق من فاعليتها.
الإغلاق: يكتمل اختبار الاختراق بعد معالجة جميع الثغرات والتحقق من الإصلاحات.
نصيحة: حدد موعدًا نهائيًا واضحًا للمعالجة، وتأكد من إصلاح جميع الثغرات المكتشفة ضمن المدة المحددة.
تؤثر مرحلة إعداد التقارير والمعالجة بدرجة كبيرة في فاعلية اختبارات الاختراق. فهي تمكّن المؤسسات من معالجة الثغرات استباقيًا وتعزيز الأمن السيبراني.
أدوات وتقنيات اختبار الاختراق
أدوات فحص الشبكات
تؤدي أدوات فحص الشبكات دورًا مهمًا في عملية اختبار الاختراق . فهي تفحص الشبكات وتحللها للعثور على الثغرات ونقاط الضعف التي قد يستغلها المهاجمون. تمنح نتائج الفحص الخبراء تصورًا عن الوضع الأمني للشبكة والمناطق التي تتطلب اهتمامًا أو معالجة. كما تعرض البنية التحتية والأجهزة المتصلة والمنافذ المفتوحة والخدمات العاملة عليها. وتساعد هذه المعلومات على فهم سطح الهجوم ونقاط الدخول المحتملة.
ماسحات أمان تطبيقات الويب
تكتشف ماسحات أمان تطبيقات الويب الثغرات ونقاط الضعف في التطبيقات، وتساعد المؤسسات على حماية بياناتها الحساسة من الهجمات المحتملة. ومن خلال محاكاة تقنيات اختراق واقعية ، تكشف عيوبًا شائعة مثل حقن SQL والبرمجة النصية عبر المواقع (XSS) والمراجع المباشرة غير الآمنة للكائنات. وتوفر تصورًا عن وضع أمان تطبيقات الويب وتساعد على الحد من المخاطر استباقيًا.
أدوات كسر كلمات المرور
تساعد أدوات كسر كلمات المرور مختبري الاختراق على تقييم قوة كلمات المرور المستخدمة في أنظمة المؤسسة. وتستخدم أساليب متنوعة لاكتشاف كلمات المرور الضعيفة والثغرات المحتملة. ومن خلال محاكاة هجمات واقعية، يقيّم المختبرون فاعلية سياسات كلمات المرور ويشرحون للأطراف المعنية أهمية استخدام كلمات قوية.
أدوات تدقيق الشبكات اللاسلكية
تساعد أدوات تدقيق الشبكات اللاسلكية على اكتشاف الثغرات في شبكات Wi-Fi والحد من المخاطر. يُعد Wireshark أداة شائعة لالتقاط حركة مرور الشبكة وتحليلها. تساعد تفاصيل الحزم على اكتشاف الأنشطة المشبوهة أو الضارة.
ومن الأدوات المهمة الأخرى Aircrack-ng، الذي يُستخدم لاختبار أمان شبكات Wi-Fi. ويمكنه كسر مفاتيح WEP وWPA-PSK لتقييم قوة التشفير. ويضم أيضًا وظائف لالتقاط الحزم وحقنها.
قد يستخدم الخبراء أيضًا Kismet، وهو كاشف للشبكات اللاسلكية مفتوح المصدر، ومحلل لحركة المرور، ونظام لاكتشاف التسلل. يستطيع Kismet اكتشاف الشبكات اللاسلكية وتسجيلها، بما فيها الشبكات المخفية، والتقاط حركة مرور الشبكة لتحليلها. كما يوفر معلومات عن الشبكات القريبة، مثل SSID وعنوان MAC وقوة الإشارة.
NetStumbler أداة لنظام Windows تكشف الشبكات اللاسلكية. تعرض SSID وعنوان MAC والقناة وقوة الإشارة. ويمكن استخدامها أيضًا لاستكشاف مشكلات الشبكة الأساسية وتحديد مصادر التداخل المحتملة.
تساعد أدوات تدقيق الشبكات اللاسلكية على اكتشاف الثغرات وتحليل حركة المرور وتقييم قوة التشفير. وبذلك يستطيع الخبراء حماية الشبكات اللاسلكية وضمان سرية البيانات المنقولة وسلامتها.
أطر الهندسة الاجتماعية
توفر أطر الهندسة الاجتماعية نهجًا منظمًا لمحاكاة هجمات واقعية وتقييم مدى تعرض المؤسسة لها. وتساعد على كشف أوجه الضعف في ضوابط الأمان المتعلقة بالعامل البشري ووضع استراتيجيات للحد من المخاطر. يخدع التصيد والتصيد الموجّه الأفراد لدفعهم إلى كشف معلومات حساسة أو تنفيذ أفعال تهدد الأمان. أما اختلاق الذريعة فيعتمد على إنشاء هوية أو موقف زائف للتلاعب بالناس وانتزاع المعلومات منهم. ويستغل التسلل خلف شخص مخول والتلصص من فوق الكتف الثقة أو المراقبة البصرية للوصول دون تصريح إلى مناطق محظورة أو معلومات حساسة. ولا تستخدم هذه الأساليب إلا ضمن اختبارات اختراق مصرح بها .
دور اختبارات الاختراق في الامتثال
تحديد الثغرات ونقاط الضعف
يُعد تحديد الثغرات ونقاط الضعف جانبًا مهمًا من اختبار الاختراق. تكشف التقييمات الشاملة عيوب الأمان التي قد يستغلها المهاجمون. ويفحص المختبر النظام أو الشبكة أو التطبيق المستهدف بصورة منهجية لاكتشاف نقاط ضعف قد تؤدي إلى وصول غير مصرح به أو خرق للبيانات.
يجمع المختبرون بين الاختبارات اليدوية وأدوات الفحص المؤتمتة وأطر تقييم الثغرات. وتوفر هذه الأساليب مجتمعةً صورة شاملة للوضع الأمني وتوصيات عملية للمعالجة.
إلى جانب التقييمات التقنية، يحلل المختبرون أيضًا سياسات الأمان والإجراءات ومستوى وعي الموظفين. ويساعد هذا النهج المتكامل على اكتشاف نقاط الضعف البشرية، مثل التعرض للهندسة الاجتماعية أو قصور التدريب الأمني.
لعرض النتائج، يستخدم المختبرون أساليب كمية ونوعية. وقد يتضمن التقرير وصفًا للثغرات المكتشفة وتأثيرها المحتمل وتوصيات الحد منها. ويساعد ترتيب الثغرات حسب شدتها وإمكان استغلالها على تخصيص الموارد للمعالجة بفاعلية.
يُعد تحديد الثغرات عملية مستمرة. ومع تطور التكنولوجيا وظهور تهديدات جديدة، يجب على المؤسسات إجراء اختبارات اختراق دورية. ويعزز التقييم المستمر للثغرات ومعالجتها الوضع الأمني ويحمي البيانات الحساسة من الوصول غير المصرح به.
حماية البيانات الحساسة
تُعد حماية البيانات الحساسة جزءًا أساسيًا من الأمن السيبراني. وقد يؤدي اختراقها إلى عواقب مالية أو قانونية أو متعلقة بالسمعة. تحمي التشفير البيانات بتحويلها إلى صيغة لا يمكن قراءتها إلا باستخدام مفتاح فك التشفير الصحيح. وحتى إذا جرى اعتراضها، تظل غير مقروءة وغير مفيدة للأشخاص غير المصرح لهم.
ومن التدابير المهمة أيضًا التحكم في الوصول. تضمن الأذونات الصارمة وآليات المصادقة ألا يصل إلى المعلومات الحساسة إلا الأشخاص المصرح لهم. ويحد تقييد الوصول من خطر الإفصاح غير المصرح به أو إساءة الاستخدام.
إلى جانب التشفير والتحكم في الوصول، ينبغي للمؤسسات النظر في حلول منع فقدان البيانات (DLP). تراقب هذه الحلول النقل أو التخزين غير المصرح به للبيانات الحساسة وتمنعه. كما تستطيع اكتشاف محاولات إرسال البيانات الحساسة عبر البريد الإلكتروني أو نقل الملفات أو قنوات اتصال أخرى وحظرها.
ينبغي للمؤسسات أيضًا إجراء تصنيف البيانات بانتظام وفق مستوى حساسيتها. ويساعد التصنيف على تحديد التدابير الأمنية وتوزيع الموارد، كما يكشف أهم أصول البيانات ويضمن حمايتها بشكل مناسب.
تتطلب حماية البيانات الحساسة الجمع بين التشفير والتحكم في الوصول ومنع فقدان البيانات وتصنيفها. وتقلل هذه التدابير مخاطر الاختراق وتحمي المعلومات القيّمة.
تعزيز الاستجابة للحوادث
تساعد اختبارات الاختراق على اكتشاف الثغرات في الأنظمة والشبكات وتحسين قدرة المؤسسة على الاستجابة للحوادث. تشمل الاستجابة للحوادث اكتشاف أحداث الأمان والتعامل معها واستعادة العمليات. وتتعاون الفرق للحد من الأثر واستئناف العمل المعتاد.
تسهم اختبارات الاختراق في تحسين الاستجابة للحوادث بالطرق التالية:
تحديد الثغرات: تكشف الاختبارات المشكلات التي قد يستغلها المهاجمون. ويمكن للمؤسسات تثبيت التصحيحات أو تطبيق تدابير تخفيف، مما يقلل احتمال نجاح الهجمات.
اختبار خطط الاستجابة: تتيح محاكاة سيناريوهات هجوم واقعية تقييم إجراءات الاستجابة وإجراء التحسينات اللازمة.
تحسين قدرات الاستجابة: تساعد النتائج والتوصيات على تحديث الإجراءات وتدريب الموظفين واعتماد تقنيات أو أدوات جديدة.
تحسين التنسيق: تجمع الاختبارات فرق تقنية المعلومات والأمان والاستجابة للحوادث. ويسهم تحسين التعاون والتواصل في جعل الاستجابة أكثر كفاءة.
تعزز اختبارات الاختراق الدورية القدرة على الاستجابة. ويساعد تحديد الثغرات واختبار الخطط وتطوير القدرات والتنسيق بين الفرق المؤسسات على الاستعداد لحوادث الأمان والتعامل معها بفاعلية.
إثبات بذل العناية اللازمة
يمثل إثبات بذل العناية اللازمة جانبًا مهمًا من اختبارات الاختراق. تجري المؤسسات تقييمات شاملة وتتخذ تدابير مناسبة لحماية الأنظمة والبيانات. وتكشف الاختبارات الدورية استباقيًا الثغرات المخفية ونقاط الضعف في البنية التحتية والتطبيقات والعمليات، ما يتيح معالجتها قبل أن يستغلها المهاجمون.
مستقبل اختبارات الاختراق
التقنيات والتهديدات الناشئة
تجلب التقنيات الناشئة فرصًا وتحديات للأمن السيبراني. فهي تقدم مسارات هجوم وثغرات جديدة قد يستغلها مجرمو الإنترنت. ويتعين على المختصين متابعة هذه التقنيات والتهديدات المرتبطة بها.
إنترنت الأشياء (IoT) هو شبكة من الأجهزة والأشياء المترابطة التي تتواصل وتتبادل البيانات. ويؤدي انتشار أجهزة IoT إلى مخاطر أمنية، مثل ضعف المصادقة، وبروتوكولات الاتصال غير الآمنة، واحتمال الوصول غير المصرح به إلى البيانات الحساسة.
ومن التقنيات الأخرى التي تطرح تحديات للأمن السيبراني الذكاء الاصطناعي (AI). لأنظمة AI تطبيقات في قطاعات متنوعة، لكنها تنطوي أيضًا على مخاطر. قد يستخدم الخصوم خوارزميات AI لشن هجمات متطورة، مثل رسائل التصيد التي ينشئها AI أو البرمجيات الخبيثة التي تستخدمه.
لمعالجة هذه التهديدات، ينبغي للمختصين تكييف استراتيجياتهم ودفاعاتهم باستمرار. تحتاج أجهزة IoT إلى مصادقة قوية وبروتوكولات تشفير. ويمكن للمؤسسات أيضًا الاستثمار في حلول أمنية تستخدم AI لاكتشاف الهجمات المعتمدة عليه والحد منها.
يجلب التقدم التقني السريع فرصًا وتحديات للأمن السيبراني. وينبغي للمختصين الحفاظ على اليقظة وتكييف استراتيجياتهم مع التقنيات الجديدة والتهديدات المرتبطة بها.
الأتمتة والذكاء الاصطناعي في اختبارات الاختراق
تغير الأتمتة والذكاء الاصطناعي (AI) مجال اختبارات الاختراق، وتوفر مزايا مهمة لخبراء الأمن السيبراني. فهي تتيح اكتشاف الثغرات بسرعة وكفاءة أكبر، ما يساعد المؤسسات على استباق التهديدات. وتسمح أتمتة المهام المتكررة واستخدام خوارزميات AI للمختصين بالتركيز على تحليل المشكلات الأمنية المعقدة ووضع استراتيجيات فعالة لتخفيفها.
الاختبار المستمر وDevSecOps
الاختبار المستمر وDevSecOps مفهومان مهمان في الأمن السيبراني. يدمج الاختبار المستمر أنشطة الاختبار في دورة حياة تطوير البرمجيات كلها، كي تُكتشف الثغرات وتُعالج مبكرًا. ويسرّع هذا النهج اكتشاف مشكلات الأمان وإصلاحها، ويخفض خطر الاختراقات المحتملة.
يدمج DevSecOps ممارسات الأمان في عملية تطوير البرمجيات. وتتعاون فرق التطوير والعمليات والأمان لضمان إدماج الأمان في كل مرحلة من دورة التطوير.
يمكن للمؤسسات اتباع أفضل الممارسات التالية لتطبيق الاختبار المستمر وDevSecOps بفاعلية:
- الأتمتة: أتمت اختبارات الأمان لضمان تغطية متسقة وشاملة.
- التكامل: ادمج أدوات الأمان وعملياته في مسار التطوير لاكتشاف الثغرات ومعالجتها مبكرًا.
- التعاون: عزز التعاون بين فرق التطوير والعمليات والأمان، لتكون الحماية مسؤولية مشتركة.
- التثقيف والتدريب: وفر تدريبًا مستمرًا للمطورين والأطراف المعنية على ممارسات الأمان.
يساعد اعتماد الاختبار المستمر وDevSecOps على تحسين أمان التطبيقات وتقليل مخاطر الهجمات السيبرانية.
الاعتبارات الأخلاقية في اختبارات الاختراق
تؤدي الاعتبارات الأخلاقية دورًا مهمًا في اختبارات الاختراق. ويتحمل خبراء الأمن السيبراني مسؤولية الالتزام بالمعايير والمبادئ الأخلاقية. يطور مجرمو الإنترنت أساليبهم باستمرار من أجل استغلال الثغرات في الأنظمة والشبكات . لذلك يجب على المختبرين متابعة أحدث الإرشادات الأخلاقية وأفضل الممارسات.
مهارات وتدريب مختبري الاختراق
يحتاج مختبرو الاختراق إلى أساس متين في الشبكات وأنظمة التشغيل ولغات البرمجة. كما ينبغي أن يمتلكوا معرفة بمبادئ الأمان وأفضل الممارسات. وتُعد تقنيات وأدوات الاختراق الأخلاقي ضرورية لإجراء اختبارات فعالة.
ليصبح المرء مختبر اختراق ماهرًا، ينبغي أن يتلقى تدريبًا رسميًا ويحصل على شهادات مناسبة مثل Certified Ethical Hacker (CEH) أو Offensive Security Certified Professional (OSCP). وتثبت هذه الشهادات المعارف والمهارات اللازمة لإجراء اختبارات الاختراق.
إلى جانب المهارات التقنية، يحتاج مختبرو الاختراق إلى تفكير تحليلي ومهارات حل المشكلات. وينبغي أن يتمكنوا من التفكير بعقلية المهاجم وتحديد الثغرات المحتملة في الأنظمة والتطبيقات.
لمتابعة أحدث الاتجاهات والتقنيات، ينبغي للمختصين مواصلة التعلم والمشاركة في مؤتمرات الأمن السيبراني ومسابقات Capture the Flag (CTF).
يساعد الجمع بين الخبرة التقنية والتفكير التحليلي والتعلم المستمر مختبري الاختراق على تحديد المخاطر الأمنية والحد منها بفاعلية.
يتطور مجال اختبارات الاختراق بسرعة. ومع تقدم التكنولوجيا وازدياد تعقيد التهديدات السيبرانية، يجب على المؤسسات تعزيز أمنها. يقدم موقع simeononsecurity.com رؤى وموارد أمنية من خبراء. ويجد المبتدئون والمختصون ذوو الخبرة معلومات عن الاتجاهات وأفضل الممارسات وموارد لتطوير المهارات . زر simeononsecurity.com لمعرفة المزيد عن الأمن السيبراني.
الخلاصة
تساعد اختبارات الاختراق الدورية على دعم أمان ومرونة الدفاع السيبراني للمؤسسة. وتكشف التقييمات المنهجية الثغرات ونقاط الضعف، مما يسمح للمؤسسات بمعالجة الفجوات الأمنية قبل استغلالها. تشمل الفوائد تحسين الاستجابة للحوادث والامتثال للمتطلبات التنظيمية وتعزيز حماية البيانات الحساسة. وتتطلب الاختبارات الفعالة تخطيطًا دقيقًا وأدوات وتقنيات مناسبة والالتزام بأفضل الممارسات. ومع تطور مجال الأمن السيبراني، ينبغي للاختبارات مواكبة التقنيات والتهديدات الجديدة، والاستفادة من الأتمتة والذكاء الاصطناعي، والتكامل مع الاختبار المستمر وDevSecOps. كما تظل الاعتبارات الأخلاقية والتطوير المستمر لمهارات المختبرين ضروريين لممارسة مسؤولة وفعالة.
الأسئلة الشائعة
ما اختبار الاختراق؟
اختبار الاختراق، المعروف أيضًا بالاختراق الأخلاقي، نهج استباقي لتحديد الثغرات في أنظمة الحاسوب والشبكات. يحاكي هجمات واقعية لتقييم الوضع الأمني للمؤسسة.
لماذا تُعد اختبارات الاختراق الدورية مهمة؟
تساعد المؤسسات على اكتشاف الثغرات ومعالجتها قبل استغلالها من جهات خبيثة. وتتيح للشركات استباق التهديدات السيبرانية وحماية البيانات الحساسة.
ما فوائد اختبارات الاختراق الدورية؟
تشمل الفوائد اكتشاف نقاط الضعف في ضوابط الأمان، والتحقق من فاعلية التدابير الأمنية، وتحسين الاستجابة للحوادث، وتلبية متطلبات الامتثال التنظيمي.
ما الأساليب الشائعة في اختبارات الاختراق؟
تشمل الأساليب الشائعة فحص الشبكات، وتقييم الثغرات، واستغلالها، والهندسة الاجتماعية، وكسر كلمات المرور. وتساعد هذه الأساليب على اكتشاف نقاط الضعف من زوايا متعددة.
ما تحديات إجراء اختبارات الاختراق؟
تشمل التحديات بيئات الشبكات المعقدة، وتطور أساليب الهجوم، وضيق الوقت والموارد، والحاجة إلى مختبرين مؤهلين. يساعد التخطيط والتنسيق الدقيقان على التعامل معها.
ما أفضل الممارسات لاختبارات اختراق فعالة؟
تشمل تحديد أهداف واضحة، والحصول على تصريح مناسب، والجمع بين أساليب الاختبار المؤتمتة واليدوية، وتوثيق النتائج بدقة، وتقديم توصيات عملية للمعالجة.
Related Posts