أفضل 5 شهادات في الأمن السيبراني لمتخصصي الأعمال

Table of Contents
أفضل 5 شهادات غير تقنية في الأمن السيبراني لمتخصصي الأعمال في 2026
في العصر الرقمي، يشكل الأمن السيبراني جانباً أساسياً من عمليات الشركات. ومع ازدياد التهديدات والهجمات، تحتاج المؤسسات إلى متخصصين قادرين على حماية المعلومات والبيانات الحساسة. ورغم شهرة الشهادات التقنية في مجال الأمن السيبراني، توجد أيضاً شهادات غير تقنية نافعة لمتخصصي الأعمال. وتوفر هذه الشهادات فهماً واسعاً لمبادئ الأمن السيبراني وسياساته وأفضل ممارساته دون اشتراط معرفة تقنية عميقة.
حتى عام 2026، يتغير مشهد الأمن السيبراني بسرعة. ووفقاً لتقارير صناعية حديثة، يُتوقع أن يتجاوز الإنفاق العالمي على الأمن السيبراني 215 مليار دولار في 2026، بزيادة قدرها 12% عن العام السابق. وتدرك المؤسسات على نحو متزايد أن الأمن السيبراني الفعال يحتاج إلى ما هو أكثر من الخبرة التقنية، إذ يتطلب حوكمة قوية وإدارة للمخاطر وامتثالاً لمتطلبات الخصوصية وقيادة استراتيجية من متخصصين ذوي توجه تجاري.
بلغ النقص العالمي في المتخصصين بالأمن السيبراني 3.5 مليون وظيفة شاغرة في 2026، ويتركز قسم كبير من هذه الوظائف في الإدارة والحوكمة والخصوصية، وهي مجالات تحتاج إلى خبرة تجارية أكثر من حاجتها إلى مهارات تقنية عميقة. وهذا يتيح فرصاً لمتخصصي الأعمال الذين يحصلون على شهادات مناسبة.
يستعرض هذا الدليل أفضل خمس شهادات غير تقنية نافعة لمتخصصي الأعمال في 2026. ويشمل تفاصيل الأسعار والعائد على الاستثمار وفرص التقدم المهني ومقارنة هذه الشهادات بالخيارات الأخرى في السوق.
للاطلاع على مقارنة واسعة بالشهادات الرئيسية في مجالي الأمن السيبراني التقني وغير التقني، راجع دليلنا: دليل مقارنة شهادات الأمن السيبراني 2026 .
لماذا تهم الشهادات غير التقنية في 2026؟
قبل استعراض الشهادات، من المفيد فهم سبب تزايد قيمة الشهادات غير التقنية في الأمن السيبراني:
ضرورة الأعمال
أصبح الأمن السيبراني وظيفة أساسية في إدارة مخاطر الأعمال. فإلى جانب الضوابط التقنية، تحتاج المؤسسات إلى قادة قادرين على:
- شرح أثر المخاطر التقنية على الأعمال
- وضع استراتيجيات أمنية تتوافق مع أهداف العمل
- التعامل مع المتطلبات التنظيمية المعقدة
- بناء برامج أمن فعالة وإدارتها
- شرح مفاهيم الأمن لأصحاب المصلحة غير التقنيين
- اتخاذ قرارات مستنيرة بشأن استثمارات الأمن استناداً إلى المخاطر
تعقيد اللوائح
ازدادت البيئة التنظيمية تعقيداً في 2026. ويتعين على المؤسسات الامتثال لما يلي:
- GDPR، اللائحة العامة لحماية البيانات، مع تشديد الإنفاذ
- CCPA 2.0، قانون خصوصية المستهلك في كاليفورنيا بنسخته المطورة
- CPRA، قانون حقوق الخصوصية في كاليفورنيا
- HIPAA، قانون قابلية نقل التأمين الصحي والمساءلة
- CMMC 2.0، نموذج نضج قدرات الأمن السيبراني
- قوانين خصوصية على مستوى الولايات
- متطلبات حماية البيانات الدولية
يتطلب التعامل مع هذه البيئة المعقدة معرفة متخصصة بالخصوصية والامتثال وإدارة المخاطر، وهي مجالات تغطيها هذه الشهادات.
التقدم المهني والأجور
يحصل حاملو الشهادات غير التقنية المعترف بها في الأمن السيبراني على زيادات ملحوظة في الأجور:
| الوظيفة | دون شهادة | مع شهادة مناسبة | زيادة الأجر |
|---|---|---|---|
| مسؤول الخصوصية | $95,000 | $125,000 - $145,000 | 32-53% |
| مدير الأمن | $110,000 | $140,000 - $165,000 | 27-50% |
| مدير الامتثال | $100,000 | $130,000 - $155,000 | 30-55% |
| مدير المخاطر | $105,000 | $135,000 - $160,000 | 29-52% |
| CISO | $180,000 | $225,000 - $300,000 | 25-67% |
تستند بيانات الأجور إلى متوسطات السوق الأمريكية لعام 2026.
1. محترف أمن نظم المعلومات المعتمد (CISSP)
شهادة محترف أمن نظم المعلومات المعتمد (CISSP) اعتماد معترف به عالمياً لمتخصصي الأمن السيبراني. وتشمل موضوعات تقنية، لكنها مصممة من منظور إداري واستراتيجي، ما يجعلها مناسبة للمديرين التنفيذيين ومديري الأعمال والاستشاريين الراغبين في تعزيز معرفتهم بالأمن السيبراني.
لماذا CISSP لمتخصصي الأعمال؟
تثبت شهادة CISSP قدرتك على تصميم برنامج أمن سيبراني مؤسسي وتنفيذه وإدارته. وعلى خلاف الشهادات التقنية البحتة، تركز CISSP على:
- التخطيط الاستراتيجي للأمن والحوكمة
- فهم متطلبات الأعمال وقيودها
- أطر إدارة المخاطر واتخاذ القرارات
- الامتثال للوائح ومعايير القطاع
- إدارة برامج الأمن والقيادة
مجالات CISSP الثمانية (2026)
تغطي CISSP مجموعة واسعة من موضوعات الأمن السيبراني عبر ثمانية مجالات:
إدارة الأمن والمخاطر
- مبادئ حوكمة الأمن
- اعتبارات الامتثال والمسائل القانونية
- أخلاقيات المهنة
- سياسات الأمن ومعاييره وإجراءاته وإرشاداته
- تخطيط استمرارية الأعمال والتعافي من الكوارث
- أمن العاملين
- مفاهيم إدارة المخاطر
أمن الأصول
- تصنيف المعلومات والأصول
- حماية الخصوصية
- إدارة دورة حياة البيانات
- ضوابط أمن البيانات
- متطلبات التعامل مع البيانات
هندسة الأمن وبنيته
- مبادئ التصميم الأمني
- النماذج والأطر الأمنية
- تصميم الأنظمة الآمنة
- الأنظمة التشفيرية
- الأمن المادي
أمن الاتصالات والشبكات
- بنية الشبكات وتصميمها
- قنوات الاتصال الآمنة
- مكونات الشبكة وبروتوكولاتها
إدارة الهوية والوصول (IAM)
- إدارة الهوية
- نماذج التحكم بالوصول
- الهوية كخدمة (IDaaS)
- خدمات الهوية التابعة لجهات خارجية
تقييم الأمن واختباره
- استراتيجيات التقييم والاختبار
- جمع بيانات عمليات الأمن
- عمليات التدقيق الأمني
- تقييمات الثغرات
العمليات الأمنية
- مفاهيم العمليات الأمنية
- توفير الموارد
- إدارة الحوادث
- التعافي من الكوارث واستمرارية الأعمال
أمن تطوير البرمجيات
- الأمن ضمن دورة حياة تطوير البرمجيات
- الضوابط الأمنية في بيئات التطوير
- فعالية أمن البرمجيات
متطلبات CISSP (2026)
- الخبرة العملية: خبرة مدفوعة لا تقل عن خمس سنوات في مجالين أو أكثر من مجالات CISSP الثمانية. ويمكن لشهادة جامعية مدتها أربع سنوات أو اعتماد من القائمة المعتمدة لدى (ISC)² أن يعادل سنة من الخبرة.
- الاختبار: من 100 إلى 150 سؤالاً بصيغة تكيفية، ومدته 3 ساعات، ودرجة النجاح 700 من 1000.
- التزكية: يجب أن يزكيك متخصص معتمد من (ISC)².
- متطلبات CPE: 120 رصيداً كل ثلاث سنوات.
تكاليف CISSP (2026)
| بند التكلفة | المبلغ |
|---|---|
| رسوم الاختبار (الولايات المتحدة) | $749 |
| رسوم الصيانة السنوية (AMF) | $149 |
| مواد الدراسة (تقديرية) | $300-$800 |
| دورة تدريبية (اختيارية) | $3,000-$4,500 |
| إجمالي السنة الأولى | $1,198-$6,198 |
| التجديد السنوي | $149 |
الأثر المهني
يفيد حاملو CISSP في الوظائف المرتبطة بالأعمال بما يلي:
- زيادة متوسطة في الأجر قدرها $25,000-$40,000 خلال عامين
- حصول 68% على ترقيات خلال 18 شهراً من نيل الشهادة
- تعزيز المصداقية في وظائف قيادة الأمن
- تحسين القدرة على التواصل مع التنفيذيين
من المناسب له الحصول على CISSP؟
- مديرو الأمن ومديروه التنفيذيون
- مديرو تقنية المعلومات المنتقلون إلى وظائف الأمن
- متخصصو إدارة المخاطر
- مسؤولو الامتثال
- مديرو استمرارية الأعمال
- استشاريو الأمن
- من يطمح إلى منصب CISO أو إلى قيادة أمنية عليا
لمعرفة المزيد عن CISSP ومتطلباتها، راجع: CISSP - محترف أمن نظم المعلومات المعتمد
للمقارنة الشاملة بين CISSP وشهادات أمنية أخرى، راجع دليل مقارنة شهادات الأمن السيبراني 2026 .
2. محترف الخصوصية المعتمد/أوروبا (CIPP/E)
صُممت شهادة محترف الخصوصية المعتمد/أوروبا (CIPP/E) خصيصاً للمتخصصين المعنيين بحماية البيانات وقوانين الخصوصية في الاتحاد الأوروبي (EU). ومع تشديد إنفاذ GDPR في 2026 وتجاوز إجمالي الغرامات 2.5 مليار يورو سنوياً، باتت المؤسسات تمنح كفاءة الخصوصية أولوية أكبر.
لماذا CIPP/E في 2026؟
ازدادت أهمية شهادة CIPP/E لعدة أسباب:
- نضج GDPR: مع دخول اللائحة عامها الثامن من الإنفاذ، حسنت الجهات التنظيمية توقعاتها وزادت التدقيق.
- أهمية عالمية: اعتمدت دول كثيرة أطر عمل مستوحاة من GDPR، فأصبحت معرفة خصوصية الاتحاد الأوروبي مفيدة عالمياً.
- Schrems II ونقل البيانات: تتطلب تعقيدات نقل البيانات دولياً خبرة متخصصة.
- الخصوصية بالتصميم: تدمج المؤسسات الخصوصية بشكل متزايد في تطوير المنتجات، ما يتطلب متخصصين مؤهلين.
- اهتمام مجالس الإدارة: أصبحت الخصوصية مسألة على مستوى مجلس الإدارة، ما رفع أهمية المتخصصين المعتمدين فيها.
نظرة عامة على محتوى CIPP/E
تغطي الشهادة قانون الخصوصية الأوروبي وممارساته تغطية واسعة:
قانون حماية البيانات الأوروبي ولوائحه
- السياق التاريخي وتطور حماية البيانات في الاتحاد الأوروبي
- مؤسسات الاتحاد الأوروبي وأدوارها في تنظيم الخصوصية
- إجراءات سن القوانين والإطار التنظيمي
- المبادئ الرئيسية للخصوصية التي يقوم عليها قانون الاتحاد الأوروبي
- سلطات الخصوصية وصلاحياتها في الإنفاذ
أساسيات GDPR
- النطاق الموضوعي والإقليمي، أي الحالات التي تسري فيها GDPR
- التعريفات الأساسية، كالبيانات الشخصية والمعالجة والمتحكمين والمعالجين
- مبادئ المعالجة، مثل المشروعية والإنصاف والشفافية وتحديد الغرض وتقليل البيانات
- الأسس القانونية للمعالجة، مثل الموافقة والعقد والالتزام القانوني والمصالح الحيوية والمهمة العامة والمصالح المشروعة
- البيانات ذات الفئات الخاصة، وهي بيانات حساسة تتطلب حماية معززة
- بيانات الأطفال، والمتطلبات الخاصة بمعالجة معلوماتهم
حقوق أصحاب البيانات
- حق الحصول على المعلومات، ومتطلبات الشفافية
- حق الوصول، وطلبات الوصول إلى بيانات أصحابها (SARs)
- حق التصحيح، أي تصحيح البيانات غير الدقيقة
- حق المحو، المعروف أيضاً باسم «الحق في النسيان»
- الحق في تقييد المعالجة
- الحق في نقل البيانات
- حق الاعتراض، بما في ذلك الاعتراض على اتخاذ القرار آلياً
- الحقوق المتعلقة بالمعالجة الآلية، مثل التنميط واتخاذ القرار الخوارزمي
التزامات المتحكمين والمعالجين
- مبدأ المساءلة، أي إثبات الامتثال
- حماية البيانات بالتصميم وبشكل افتراضي
- سجلات أنشطة المعالجة (سجلات المادة 30)
- تقييمات أثر حماية البيانات (DPIAs)
- التشاور المسبق مع السلطات الإشرافية
- مسؤولو حماية البيانات (DPOs)، وتعيينهم ودورهم
- أمن المعالجة، أي التدابير التقنية والتنظيمية المناسبة
- الإبلاغ عن الاختراقات، ومتطلب الإخطار خلال 72 ساعة
- عقود المعالجة، ومتطلبات المادة 28
نقل البيانات دولياً
- آليات النقل، مثل قرارات الملاءمة والبنود التعاقدية القياسية (SCCs) والقواعد المؤسسية الملزمة (BCRs)
- آثار Schrems II، والتدابير التكميلية وتقييمات أثر النقل
- ملاءمة نقل البيانات بين المملكة المتحدة والاتحاد الأوروبي بعد Brexit
- إطار خصوصية البيانات بين الولايات المتحدة والاتحاد الأوروبي، البديل عن Privacy Shield
- تقييمات مخاطر النقل وتوثيقها
الإنفاذ والمسؤولية
- صلاحيات السلطات الإشرافية وآليات التعاون
- إجراءات معالجة الشكاوى
- صلاحيات التحقيق والتصحيح
- الغرامات الإدارية، ومنهجية احتسابها وحدودها القصوى
- المسؤولية المدنية وحقوق التعويض
- قواعد السلوك وآليات الاعتماد
تفاصيل اختبار CIPP/E (2026)
- الصيغة: 90 سؤالاً متعدد الخيارات
- المدة: ساعتان ونصف
- درجة النجاح: 300/500 وفق نظام الدرجات المعيارية
- اللغات: يتوفر بلغات متعددة، منها الإنجليزية والألمانية والفرنسية والإسبانية
- طريقة الاختبار: مراكز Pearson VUE أو مراقبة عبر الإنترنت
تكاليف CIPP/E (2026)
| بند التكلفة | المبلغ |
|---|---|
| عضوية IAPP (مطلوبة) | $550 سنوياً |
| رسوم الاختبار (سعر العضو) | $550 |
| مواد الدراسة | $200-$500 |
| دورة تدريبية (اختيارية) | $2,200-$3,500 |
| إجمالي السنة الأولى | $1,300-$4,600 |
| التجديد السنوي | $550 (العضوية + CPE) |
الحفاظ على CIPP/E
- متطلبات CPE: 20 رصيداً كل سنتين
- إعادة الاعتماد: يتاح إعادة الاختبار عند عدم استكمال أرصدة CPE
- عضوية IAPP: يجب الحفاظ على عضوية فعالة
الفرص المهنية لحاملي CIPP/E
تفتح شهادة CIPP/E الطريق إلى وظائف متعددة:
- مسؤول حماية البيانات (DPO)، مطلوب لدى مؤسسات كثيرة في الاتحاد الأوروبي
- مدير الخصوصية، للإشراف على برامج الخصوصية المؤسسية
- استشاري الخصوصية، لتقديم المشورة بشأن الامتثال لـ GDPR
- مستشار الخصوصية القانوني، لوظائف القانون المتخصصة في الخصوصية
- مدير الامتثال، لوظائف الامتثال الأوسع ذات التركيز على الخصوصية
أثر الشهادة على الأجور (2026)
| الوظيفة | الموقع | متوسط الأجر |
|---|---|---|
| DPO | ألمانيا | €85,000-€120,000 |
| DPO | المملكة المتحدة | £75,000-£110,000 |
| DPO | فرنسا | €75,000-€100,000 |
| مدير الخصوصية | متوسط الاتحاد الأوروبي | €70,000-€95,000 |
| استشاري الخصوصية | متوسط الاتحاد الأوروبي | €80,000-€125,000 |
الوظائف في الولايات المتحدة التي تدعم عمليات الاتحاد الأوروبي: $110,000-$155,000
من المناسب له الحصول على CIPP/E؟
- العاملون في مؤسسات مقرها الاتحاد الأوروبي
- الشركات الأمريكية ذات العملاء أو العمليات في الاتحاد الأوروبي
- المتخصصون القانونيون في الخصوصية
- مسؤولو الامتثال المسؤولون عن GDPR
- مسؤولو حماية البيانات
- مديرو المنتجات الذين يتعاملون مع بيانات الاتحاد الأوروبي
- متخصصو التسويق الذين يديرون بيانات عملاء الاتحاد الأوروبي
شهادات مكملة
يحصل كثير من حاملي CIPP/E أيضاً على:
- CIPP/US، لفهم قانون الخصوصية الأمريكي
- CIPM، لاكتساب مهارات إدارة برامج الخصوصية
- CIPT، لفهم تقنيات الخصوصية
للتفاصيل عن CIPP/E، راجع: CIPP/E - محترف الخصوصية المعتمد/أوروبا
3. مدير الخصوصية المعتمد (CIPM)
صُممت شهادة مدير الخصوصية المعتمد (CIPM) للمتخصصين المسؤولين عن إدارة برامج الخصوصية وحوكمتها داخل المؤسسات. وتركز شهادات مثل CIPP/E على فهم قوانين الخصوصية، بينما تركز CIPM على تنفيذ برامج الخصوصية وتشغيلها.
لماذا CIPM في 2026؟
مع نضج لوائح الخصوصية، انتقلت المؤسسات من التركيز على الامتثال القانوني وحده إلى بناء برامج خصوصية شاملة ومستدامة. وتلبي CIPM هذه الحاجة عبر توفير:
- أطر عملية لإدارة برامج الخصوصية
- إرشادات تشغيلية لإدارة الخصوصية اليومية
- منهجيات تقييم مخاطر الخصوصية
- هياكل حوكمة لخصوصية المؤسسة
- أساليب قياس ومؤشرات لبرامج الخصوصية
في 2026، أنشأت 87% من شركات Global 500 برامج خصوصية رسمية، ما أوجد طلباً كبيراً على أصحاب مهارات CIPM.
نظرة عامة على محتوى CIPM
تغطي الشهادة ثلاثة مجالات رئيسية:
أولا: حوكمة برنامج الخصوصية (45%)
يركز هذا المجال على إنشاء هياكل حوكمة الخصوصية والحفاظ عليها:
1. إطار حوكمة الخصوصية
- الهياكل المؤسسية لإدارة الخصوصية
- سياسات الخصوصية ومعاييرها وإجراءاتها
- آليات إعداد التقارير لمجلس الإدارة والتنفيذيين
- هياكل لجان الخصوصية وإعداد مواثيقها
- التكامل مع وظائف الحوكمة الأخرى، مثل المخاطر والامتثال والأمن
2. استراتيجية برنامج الخصوصية
- مواءمة الخصوصية مع أهداف الأعمال
- نماذج نضج برامج الخصوصية
- التخطيط الاستراتيجي لمبادرات الخصوصية
- إعداد الميزانية وتوزيع الموارد
- إعداد مبررات استثمارات الخصوصية التجارية
3. قيادة الخصوصية
- بناء ثقافة الخصوصية داخل المؤسسات
- إدارة التغيير لمبادرات الخصوصية
- إشراك أصحاب المصلحة والتواصل معهم
- برامج التدريب والتوعية
- المقاييس ومؤشرات الأداء الرئيسية (KPIs)
4. القوانين واللوائح والأطر
- مواءمة المتطلبات التنظيمية
- فهم أطر الخصوصية العالمية
- متابعة التغييرات التنظيمية
- تكييف البرامج مع المتطلبات الجديدة
- العمل مع المستشار القانوني
ثانياً: دورة التشغيل لبرنامج الخصوصية (40%)
يغطي هذا المجال الإدارة اليومية لبرنامج الخصوصية:
1. اكتشاف البيانات وجردها
- إنشاء قوائم جرد البيانات وصيانتها
- رسم تدفقات البيانات وتوثيقها
- جرد الأنظمة والموردين
- إدارة دورة حياة البيانات
- سجلات أنشطة المعالجة
2. تقييمات الخصوصية
- تقييمات أثر الخصوصية (PIAs/DPIAs)
- منهجيات تقييم مخاطر الخصوصية
- تقييمات أثر نقل البيانات
- تقييمات المصالح المشروعة
- تقييم خصوصية الأطراف الثالثة
3. الخصوصية بالتصميم
- دمج الخصوصية في تطوير المنتجات
- متطلبات الخصوصية في تصميم الأنظمة
- التعاون مع فرق الهندسة والمنتجات
- الخصوصية في بيئات التطوير الرشيق
- توثيق متطلبات الخصوصية
4. إدارة حقوق أصحاب البيانات
- تطبيق إجراءات التعامل مع طلبات الحقوق
- أتمتة تنفيذ الطلبات
- إدارة الطلبات المعقدة
- إجراءات التحقق
- إدارة مهل الرد
5. إدارة الموردين والأطراف الثالثة
- تقييم خصوصية الموردين
- أحكام الخصوصية التعاقدية
- متابعة الموردين باستمرار
- إدارة المعالجين وفق GDPR
- الاستجابة لاختراقات الموردين
6. تطوير السياسات والإشعارات
- إعداد إشعارات وسياسات الخصوصية
- استراتيجيات إدارة الموافقة
- إشعارات ملفات تعريف الارتباط وإدارتها
- أطر الإشعار والاختيار
- متطلبات الشفافية
7. الاستجابة لاختراق الخصوصية والحوادث
- إجراءات الاستجابة للاختراقات
- تقييم الاختراق والإبلاغ عنه
- المعالجة والإجراءات التصحيحية
- تحليل السبب الجذري
- مراجعات ما بعد الحوادث
ثالثاً: الامتثال الاستراتيجي لبرنامج الخصوصية (15%)
يتناول هذا المجال مواءمة الخصوصية مع استراتيجية الأعمال:
1. تقنيات الخصوصية وإدارة البيانات
- تقنيات تعزيز الخصوصية (PETs)
- تقنيات تقليل البيانات
- إخفاء الهوية والترميز المستعار
- منصات إدارة الخصوصية
- الأتمتة والذكاء الاصطناعي في برامج الخصوصية
2. التدريب والتوعية
- تدريب الخصوصية حسب الدور
- حملات التوعية
- قياس فعالية التدريب
- برامج سفراء الخصوصية
- بناء ثقافة الخصوصية
3. قياس فعالية برنامج الخصوصية
- مؤشرات الأداء الرئيسية (KPIs)
- مؤشرات المخاطر الرئيسية (KRIs)
- تطوير لوحات المقاييس
- المقارنة المرجعية وتقييم النضج
- رفع التقارير إلى القيادة
تفاصيل اختبار CIPM (2026)
- الصيغة: 90 سؤالاً متعدد الخيارات وقائماً على سيناريوهات
- المدة: ساعتان ونصف
- درجة النجاح: 300/500 وفق نظام الدرجات المعيارية
- طريقة الاختبار: مراكز Pearson VUE أو مراقبة عبر الإنترنت
- أنواع الأسئلة: مزيج من أسئلة المعرفة وسيناريوهات التطبيق
تكاليف CIPM (2026)
| بند التكلفة | المبلغ |
|---|---|
| عضوية IAPP (مطلوبة) | $550 سنوياً |
| رسوم الاختبار (سعر العضو) | $550 |
| مواد الدراسة | $200-$400 |
| دورة تدريبية (اختيارية) | $2,200-$3,200 |
| إجمالي السنة الأولى | $1,300-$4,350 |
| التجديد السنوي | $550 (العضوية + CPE) |
القيمة العملية لشهادة CIPM
توفر CIPM قيمة عملية مباشرة عبر:
1. أطر جاهزة للاستخدام
- قوالب برامج الخصوصية
- استبيانات التقييم
- قوالب السياسات
- خطط الاستجابة للحوادث
2. أدوات تشغيلية
- أطر DPIA
- قوالب جرد البيانات
- منهجيات تقييم المخاطر
- استبيانات تقييم الموردين
3. المقاييس والقياس
- أطر مؤشرات الأداء لبرامج الخصوصية
- قوالب لوحات المقاييس
- نماذج تقييم النضج
- أساليب المقارنة المرجعية
الأثر المهني
يفيد حاملو CIPM بما يلي:
- زيادة متوسطة في الأجر بنسبة 42% خلال 18 شهراً من الحصول على الشهادة
- ترق أسرع إلى وظائف قيادة الخصوصية
- مصداقية أعلى لدى أصحاب المصلحة في الأعمال
- تنفيذ أكثر فعالية لبرامج الخصوصية
مواصفات المرشح المناسب
تكون CIPM نافعة بوجه خاص لـ:
- مسؤولي الخصوصية الذين يبنون البرامج أو يديرونها
- مديري الخصوصية المسؤولين عن العمليات
- مديري الامتثال ذوي مسؤوليات الخصوصية
- مديري المخاطر الذين يعالجون مخاطر الخصوصية
- متخصصي الأعمال الذين يتولون قيادة الخصوصية
- الاستشاريين المنفذين لبرامج الخصوصية
«الثلاثية» - CIPP/CIPM/CIPT
يحصل كثير من متخصصي الخصوصية على شهادات IAPP متعددة:
| الشهادة | مجال التركيز | وقت الحصول عليها |
|---|---|---|
| CIPP/E أو CIPP/US | قانون الخصوصية | أولاً، لتأسيس المعرفة القانونية |
| CIPM | إدارة الخصوصية | ثانياً، لإضافة الخبرة التشغيلية |
| CIPT | تقنيات الخصوصية | ثالثاً، لإضافة الجانب التقني |
يوفر هذا المزيج:
- معرفة قانونية (CIPP)
- مهارات إدارية (CIPM)
- فهماً تقنياً (CIPT)
مقارنة بشهادات الخصوصية الأخرى
| الجانب | CIPM | CIPP/E | CIPP/US | CIPT |
|---|---|---|---|---|
| مجال التركيز | إدارة البرامج | قانون الاتحاد الأوروبي | القانون الأمريكي | التقنية |
| العمق التقني | منخفض | معدوم | معدوم | متوسط |
| التركيز الإداري | مرتفع جداً | منخفض | منخفض | متوسط |
| التركيز على التنفيذ | مرتفع جداً | متوسط | متوسط | مرتفع |
| الوظيفة المناسبة | مدير/مسؤول الخصوصية | DPO | مدير خصوصية أمريكي | مهندس خصوصية |
للتفاصيل عن CIPM، راجع: CIPM - مدير الخصوصية المعتمد
ولمقارنة شاملة لشهادات الخصوصية، راجع دليل مقارنة شهادات الأمن السيبراني 2026 .
4. مدير أمن المعلومات المعتمد (CISM)
صُممت شهادة مدير أمن المعلومات المعتمد (CISM) لمتخصصي الأعمال المسؤولين عن إدارة برنامج أمن المعلومات في المؤسسة والإشراف عليه. وتديرها ISACA، وتركز CISM على الإدارة والاستراتيجية بدلاً من التنفيذ التقني.
لماذا CISM لمتخصصي الأعمال؟
تخدم CISM المتخصصين الذين يحتاجون إلى وصل أمن تقنية المعلومات بأهداف الأعمال. في 2026، يبلغ متوسط أجر حاملي CISM 145,000 دولار عالمياً، ويتجاوز أجر أصحاب الخبرة في المناصب العليا 200,000 دولار.
أبرز ما يميز CISM:
- التركيز على الإدارة: تهتم بإدارة برامج الأمن، لا بالتنفيذ التقني.
- مواءمة الأعمال: تركيز قوي على توافق الأمن مع أهداف الأعمال.
- النهج القائم على المخاطر: تركيز محوري على فهم مخاطر الأمن وإدارتها.
- التفكير الاستراتيجي: وضع استراتيجيات أمنية تدعم أهداف الأعمال.
- منظور المؤسسة: رؤية شاملة لأمن المؤسسة، لا لتقنية المعلومات وحدها.
مجالات CISM الأربعة (2026)
تغطي CISM أربعة مجالات شاملة:
المجال الأول: حوكمة أمن المعلومات (17%)
يركز هذا المجال على إنشاء إطار حوكمة أمن المعلومات والحفاظ عليه:
إطار حوكمة الأمن
- الهياكل المؤسسية وعلاقات إعداد التقارير
- استراتيجية أمن المعلومات المتوافقة مع استراتيجية الأعمال
- إشراك مجلس الإدارة والتنفيذيين
- أطر حوكمة الأمن (COBIT وISO وNIST)
- تسلسل السياسات والمعايير والإجراءات
التكامل مع حوكمة المؤسسة
- تكامل حوكمة تقنية المعلومات
- المواءمة مع إدارة مخاطر المؤسسة (ERM)
- اعتبارات حوكمة الشركات
- أطر الامتثال التنظيمي
- علاقات التدقيق الداخلي
مقاييس برنامج الأمن
- مؤشرات الأداء الرئيسية (KPIs)
- مؤشرات المخاطر الرئيسية (KRIs)
- أساليب بطاقة الأداء المتوازن
- لوحات مقاييس الأمن
- التقارير المقدمة إلى مجلس الإدارة
إعداد مبررات الأعمال
- تحليل التكلفة والمنفعة لاستثمارات الأمن
- العائد على الاستثمار الأمني (ROSI)
- التكلفة الإجمالية لملكية الأمن (TCO)
- إعداد الميزانية وإدارتها
- تخصيص الموارد
المجال الثاني: إدارة مخاطر أمن المعلومات والامتثال (20%)
يركز هذا المجال على تقييم المخاطر وإدارتها:
أطر إدارة المخاطر
- ISO 31000 و27005
- إطار إدارة المخاطر من NIST (RMF)
- FAIR (تحليل عوامل مخاطر المعلومات)
- منهجيات تقييم المخاطر
- خيارات معالجة المخاطر
تقييم المخاطر
- تحديد الأصول وتقييمها
- تقييم التهديدات والثغرات
- منهجيات تحليل المخاطر، النوعية مقابل الكمية
- تحديد الاحتمالية والأثر
- سجلات المخاطر وخرائطها الحرارية
الاستجابة للمخاطر
- قبول المخاطر وتخفيفها ونقلها وتجنبها
- خطط معالجة المخاطر
- اختيار الضوابط وتنفيذها
- تحليل تكلفة الضوابط ومنفعتها
- إدارة المخاطر المتبقية
إدارة مخاطر الأطراف الثالثة
- تقييم مخاطر الموردين
- إدارة مخاطر مزودي الخدمات
- مخاطر أمن سلسلة التوريد
- متطلبات الأمن التعاقدية
- متابعة الأطراف الثالثة والإشراف عليها
إدارة الامتثال
- تحديد المتطلبات التنظيمية
- أطر الامتثال ومعاييره
- تحليل الفجوات ومعالجتها
- متابعة الامتثال وإعداد تقاريره
- إدارة التدقيق والتنسيق له
المجال الثالث: تطوير برنامج أمن المعلومات وإدارته (33%)
هذا أكبر المجالات، ويركز على بناء برامج الأمن وإدارتها:
استراتيجية برنامج الأمن
- إعداد مواثيق برامج الأمن
- إنشاء خارطة طريق للأمن
- نماذج نضج البرامج
- أطر تحديد الأولويات
- إدارة أصحاب المصلحة
تطوير برنامج الأمن
- مبادئ هندسة الأمن
- أطر الضوابط (COBIT وCIS Controls وNIST CSF)
- متطلبات الأمن الأساسية
- تطوير معايير الأمن
- إعداد السياسات وإدارتها
إدارة الموارد
- هيكلة فريق الأمن وتوظيفه
- تحليل فجوات المهارات والتدريب
- إدارة مزودي خدمات الأمن المدارة (MSSP)
- إدارة استشاريي الأمن
- إدارة الميزانية
التوعية والتدريب على أمن المعلومات
- تطوير برامج التوعية الأمنية
- تدريب الأمن حسب الدور
- برامج محاكاة التصيد الاحتيالي
- بناء الثقافة الأمنية
- قياس فعالية التدريب
إدارة برنامج الأمن
- إدارة مشاريع مبادرات الأمن
- إدارة التغيير
- ضمان الجودة
- مراجعة البرنامج وتحسينه
- تدقيق برنامج الأمن
استمرارية الأعمال والتعافي من الكوارث
- تحليل أثر الأعمال (BIA)
- أهداف زمن التعافي (RTO) وأهداف نقطة التعافي (RPO)
- استراتيجيات الاستمرارية
- تخطيط التعافي من الكوارث
- الاختبار والصيانة
المجال الرابع: إدارة الحوادث (30%)
يغطي هذا المجال الاستجابة للحوادث الأمنية وإدارتها:
تخطيط الاستجابة للحوادث
- تطوير إطار الاستجابة للحوادث
- الأدوار والمسؤوليات
- خطط الاتصال
- إجراءات التصعيد
- الاعتبارات القانونية والتنظيمية
اكتشاف الحوادث وتحليلها
- معايير تحديد الحوادث
- الفرز والتصنيف
- التقييم الأولي وتحديد النطاق
- حفظ الأدلة
- دمج معلومات التهديدات
الاستجابة للحوادث
- استراتيجيات الاحتواء
- إجراءات الاستئصال
- عمليات الاستعادة
- إدارة الاتصالات
- إخطار أصحاب المصلحة
أنشطة ما بعد الحادث
- مراجعات الدروس المستفادة
- تحليل السبب الجذري
- التوثيق وإعداد التقارير
- تحسين الإجراءات
- الإخطارات التنظيمية والإفصاح عن الاختراقات
التكامل مع استمرارية الأعمال
- التنسيق مع فرق استمرارية الأعمال والتعافي من الكوارث (BC/DR)
- معايير التفعيل
- إجراءات التحويل الاحتياطي والاستعادة
- التواصل مع وحدات الأعمال
- العودة إلى العمليات الطبيعية
متطلبات CISM (2026)
الخبرة العملية
- خبرة عملية لا تقل عن 5 سنوات في أمن المعلومات
- تشمل 3 سنوات في إدارة أمن المعلومات ضمن 3 مجالات أو أكثر من مجالات ممارسة CISM
- يمكن استبدال خبرة عامة في تقنية المعلومات بحد أقصى سنتين من خبرة أمن المعلومات
الاختبار
- 200 سؤال: 150 سؤالاً محسوباً و50 سؤالاً تجريبياً غير محدد
- المدة: 4 ساعات
- الصيغة: اختيار من متعدد
- درجة النجاح: 450/800 وفق نظام الدرجات المعيارية
- طريقة الاختبار: مراكز Pearson VUE أو مراقبة عبر الإنترنت
التعليم المهني المستمر (CPE)
- 120 ساعة CPE خلال دورة اعتماد مدتها 3 سنوات
- 20 ساعة CPE على الأقل كل سنة
- يلزم دفع رسوم صيانة سنوية
تكاليف CISM (2026)
| بند التكلفة | عضو ISACA | غير عضو |
|---|---|---|
| رسوم الاختبار | $575 | $760 |
| رسوم الصيانة السنوية | $85 | $100 |
| عضوية ISACA (اختيارية وموصى بها) | $135 سنوياً | لا ينطبق |
| مواد الدراسة | $300-$600 | $300-$600 |
| دورة مراجعة (اختيارية) | $1,500-$3,000 | $1,500-$3,000 |
| إجمالي السنة الأولى (مع العضوية) | $2,095-$4,395 | $1,660-$4,360 |
| التجديد السنوي (مع العضوية) | $220 | $100 |
CISM أم CISSP: أيهما تختار؟
كلاهما شهادة ممتازة لمديري الأمن، لكن لكل منهما مجال تركيز مختلف:
| الجانب | CISM | CISSP |
|---|---|---|
| مجال التركيز الأساسي | إدارة برامج الأمن | معرفة أمنية واسعة |
| الأنسب لـ | مديرو الأمن وCISOs | ممارسو الأمن المتجهون إلى الإدارة |
| العمق التقني | أقل | متوسط |
| التركيز الإداري | أعلى | متوسط |
| إدارة المخاطر | تركيز محوري | مجال واحد من ثمانية |
| الوظائف الأنسب | مدير أمن، CISO | مهندس أمن، مدير، استشاري |
| الجهة | ISACA | (ISC)² |
| الخبرة المطلوبة | 5 سنوات، 3 منها في الإدارة | 5 سنوات تقنية وإدارية |
الخلاصة:
- اختر CISM إذا كان تركيزك على الإدارة والحوكمة والقيادة التنفيذية.
- اختر CISSP إذا أردت معرفة أمنية أوسع تشمل المجالات التقنية والإدارية.
- يحصل كثير من المتخصصين على الشهادتين لاستكمال مؤهلاتهم.
الأثر المهني لشهادة CISM
تؤثر CISM بوضوح في المسار المهني:
أثر الشهادة على الأجور
| الوظيفة | متوسط الأجر دون CISM | متوسط الأجر مع CISM | الزيادة |
|---|---|---|---|
| مدير الأمن | $115,000 | $145,000 | 26% |
| مدير أمن أول | $135,000 | $165,000 | 22% |
| مدير الأمن التنفيذي | $155,000 | $190,000 | 23% |
| CISO | $200,000 | $240,000 | 20% |
استناداً إلى بيانات السوق الأمريكية لعام 2026.
التقدم المهني
- أفاد 73% من حاملي CISM بحصولهم على ترقية خلال عامين من الشهادة.
- متوسط الوقت للوصول إلى منصب CISO: يقل من سنتين إلى ثلاث سنوات مع CISM.
- مصداقية تنفيذية: تحظى بتقدير مجالس الإدارة وكبار التنفيذيين.
- اعتراف عالمي: مقبولة في أكثر من 200 دولة.
من المناسب له الحصول على CISM؟
تناسب CISM:
- مديري الأمن الراغبين في توثيق خبرتهم الإدارية
- متخصصي الأمن المنتقلين إلى وظائف إدارية
- مديري تقنية المعلومات الذين يتولون مسؤوليات أمنية
- مديري المخاطر المتخصصين في أمن المعلومات
- مديري الامتثال المشرفين على برامج الأمن
- استشاريي الأمن الذين يقدمون مشورة إدارية
- الطامحين إلى منصب CISO وبناء مؤهلات تنفيذية
نصائح الدراسة والاستعداد
استناداً إلى معدلات النجاح في CISM لعام 2026، والبالغة نحو 50%:
المدة المقترحة للدراسة
- دراسة مركزة من 3 إلى 6 أشهر
- التزام من 15 إلى 20 ساعة أسبوعياً
- 4 إلى 6 اختبارات تدريبية على الأقل
موارد الدراسة
- دليل مراجعة CISM الرسمي من ISACA
- دليل أسئلة وأجوبة وشروح CISM
- دورة مراجعة CISM عبر الإنترنت من ISACA
- بنوك أسئلة وأدلة دراسة من جهات أخرى
استراتيجية الدراسة
- ركز على فهم المفاهيم الإدارية، لا حفظ التفاصيل التقنية.
- فكر من منظور المخاطر والأعمال.
- استخدم التفكير القائم على السيناريوهات في أسئلة الاختبار.
- انضم إلى مجموعات دراسة أو منتديات عبر الإنترنت.
- أدِ اختبارات تدريبية ضمن وقت محدد.
للتفاصيل عن CISM، راجع: CISM - مدير أمن المعلومات المعتمد
5. محترف الخصوصية المعتمد/الولايات المتحدة (CIPP/US)
صُممت شهادة محترف الخصوصية المعتمد/الولايات المتحدة (CIPP/US) لمتخصصي الأعمال المعنيين بقوانين الخصوصية وممارساتها في الولايات المتحدة. ومع التغير الكبير في مشهد الخصوصية الأمريكي خلال 2026، حيث أصدرت 18 ولاية قوانين شاملة للخصوصية، ازدادت قيمة CIPP/US.
لماذا CIPP/US في 2026؟
تغير مشهد الخصوصية الأمريكي كثيراً:
التوسع التشريعي
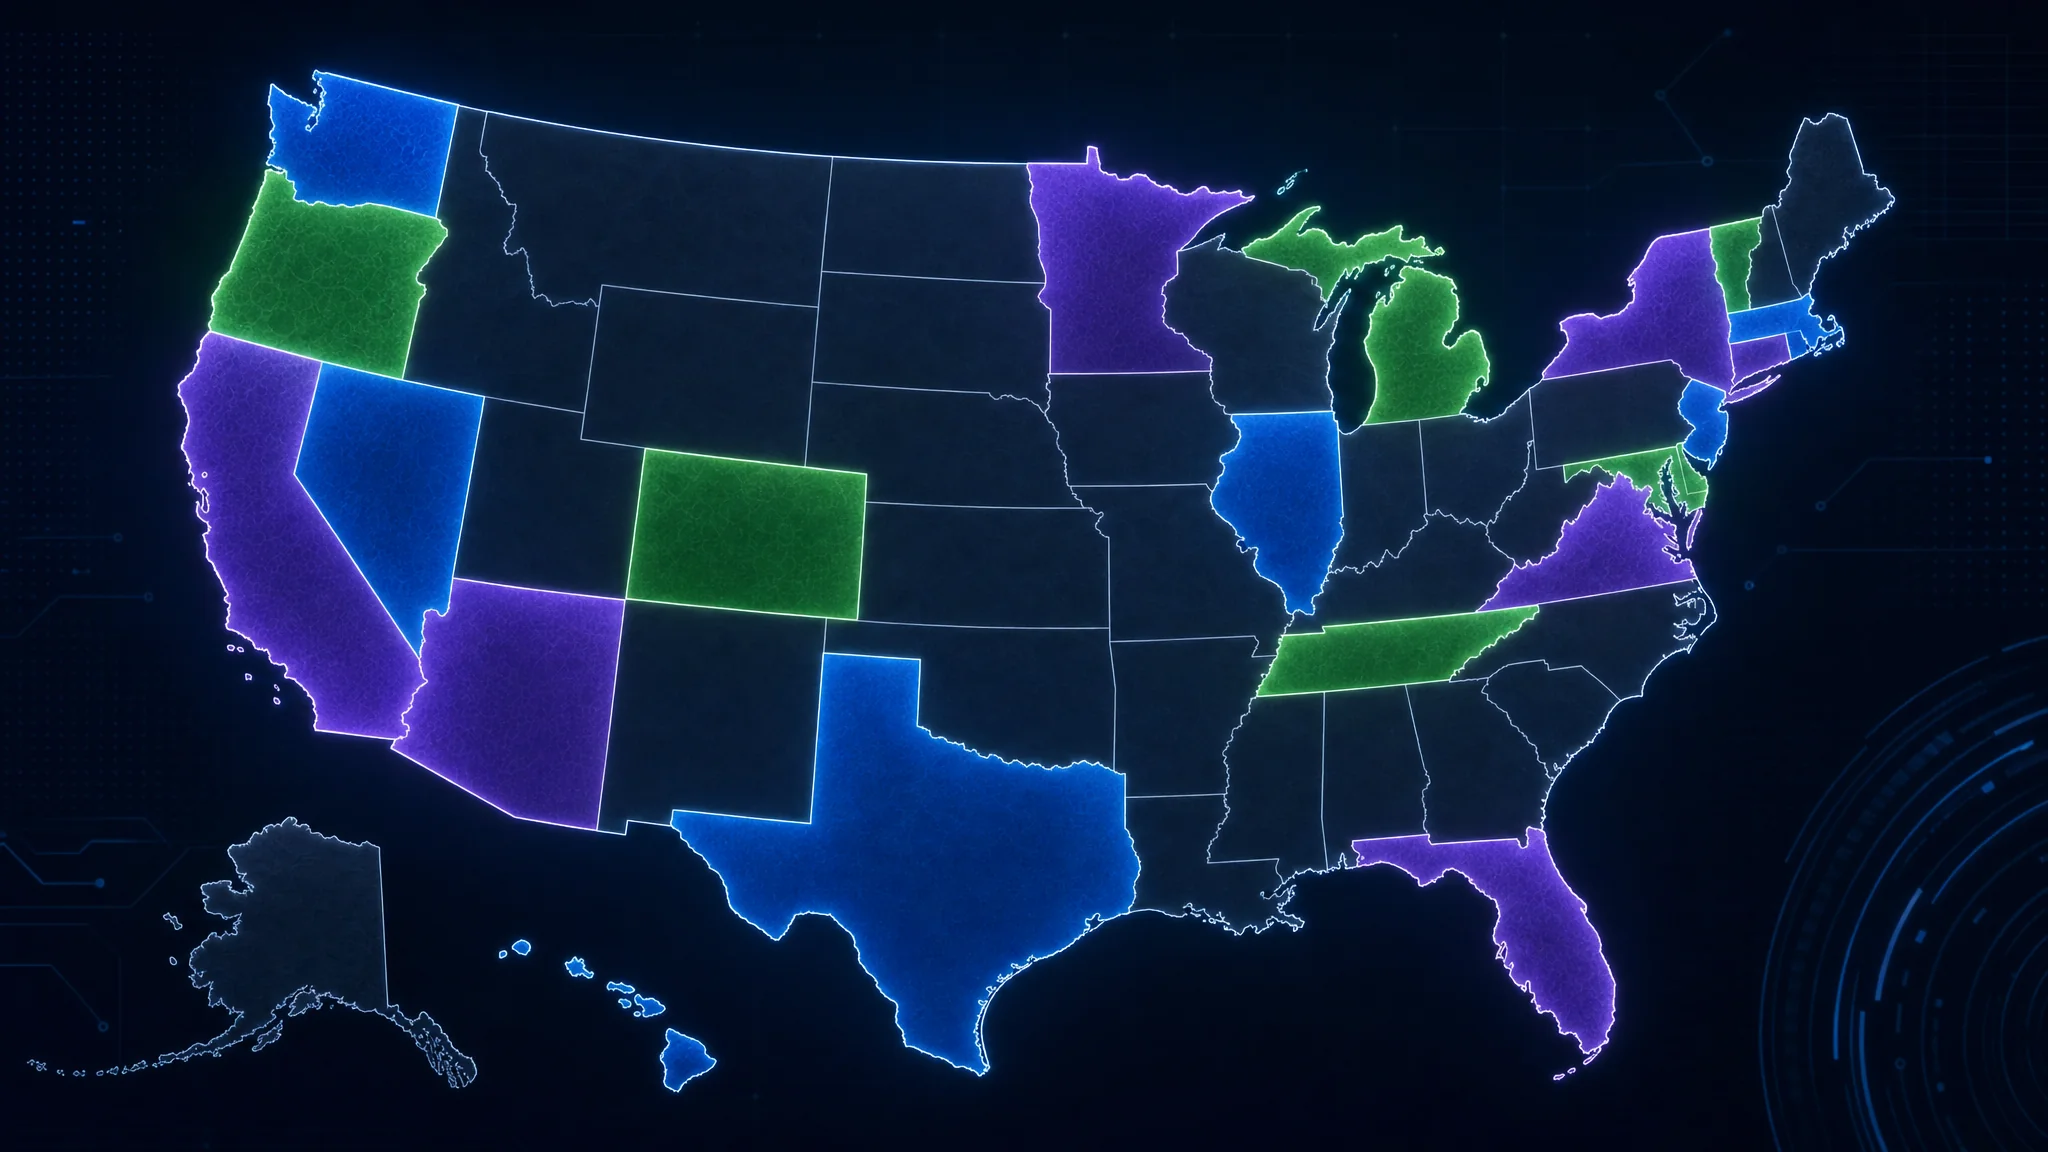
- 18 ولاية لديها قوانين شاملة لخصوصية المستهلك، مقارنة بخمس ولايات في 2023
- تشريع اتحادي للخصوصية قيد الدراسة الجادة
- قوانين خاصة بقطاعات، مثل HIPAA وGLBA وFCRA وCOPPA وغيرها
- اختلافات بين الولايات تتطلب فهماً تفصيلياً
- زيادة الإنفاذ مع عقوبات كبيرة
طلب السوق
- متوسط أجر $128,000 لحاملي CIPP/US في وظائف الخصوصية
- زيادة بنسبة 65% في وظائف مسؤولي الخصوصية بالولايات المتحدة منذ 2023
- برامج خصوصية إلزامية للشركات التي تستوفي عتبات الولايات
- اعتبارات نقل البيانات عبر الحدود مع GDPR وأنظمة أخرى
نظرة عامة على محتوى CIPP/US
تغطي الشهادة خمسة مجالات رئيسية:
أولا: مقدمة إلى بيئة الخصوصية الأمريكية (10-15%)
السياق التاريخي والتطور
- الخصوصية بوصفها مفهوماً دستورياً
- دعاوى الخصوصية في القانون العام، مثل التطفل والإفشاء والصورة الزائفة والاستغلال
- تطور قانون خصوصية المعلومات
- التنظيم الذاتي وأفضل ممارسات القطاع
- الاختصاص الاتحادي مقابل اختصاص الولايات
هيكل حوكمة الخصوصية في الولايات المتحدة
- صلاحيات لجنة التجارة الفيدرالية (FTC) والإنفاذ
- صلاحيات الإنفاذ لدى المدعين العامين للولايات
- الجهات التنظيمية الخاصة بقطاعات معينة
- حق التقاضي الخاص في قوانين الولايات
- مشهد الدعاوى الجماعية
أطر الخصوصية وإرشاداتها
- مبادئ FTC للممارسات العادلة للمعلومات (FIPPs)
- إرشادات الخصوصية من OECD
- إطار الخصوصية في APEC
- إطار الخصوصية من NIST
- أطر خاصة بالقطاعات
ثانياً: قيود جمع البيانات واستخدامها في القطاع الخاص (20-25%)
قوانين الخصوصية الشاملة في الولايات
أصبح في الولايات المتحدة نسيج معقد من قوانين الخصوصية على مستوى الولايات. ومن أبرزها:
قانون خصوصية المستهلك في كاليفورنيا (CCPA) / قانون حقوق الخصوصية في كاليفورنيا (CPRA)
- حقوق المستهلك، مثل الوصول والحذف والتصحيح وإلغاء الاشتراك وتقييد الاستخدام
- التزامات الأعمال والعتبات المنطبقة
- متطلبات المعلومات الشخصية الحساسة
- تقييم المخاطر والخصوصية بالتصميم
- إنفاذ وكالة حماية الخصوصية في كاليفورنيا (CPPA)
قانون حماية بيانات المستهلك في فرجينيا (VCDPA)
- عتبات الانطباق
- إطار حقوق المستهلك
- متطلبات تقييم حماية البيانات
- إشارات تفضيل إلغاء الاشتراك
قانون خصوصية كولورادو (CPA)
- آليات إلغاء اشتراك عامة
- متطلبات التنميط والإعلانات الموجهة
- تقييمات حماية البيانات
قانون خصوصية بيانات كونيتيكت (CTDPA)
- إطار مشابه لقانون فرجينيا
- أحكام خاصة ببيانات الأطفال
قانون خصوصية المستهلك في يوتا (UCPA)
- نهج أكثر ملاءمة للأعمال
- تركيز على البيانات الحساسة
إضافة إلى ذلك، أصدرت 13 ولاية أخرى قوانين شاملة في 2026، منها:
- فلوريدا وتكساس وأوريغون ومونتانا وديلاوير وإنديانا وأيوا وتينيسي وماريلاند ونيوجيرسي ونيوهامبشير وكنتاكي ونبراسكا
عناصر مشتركة بين قوانين الولايات رغم الاختلافات، تشترك معظم قوانين الولايات في العناصر التالية:
- عتبات الانطباق القائمة على عدد المستهلكين أو الإيرادات
- حقوق المستهلك في الوصول والحذف والتصحيح ونقل البيانات
- متطلبات تحديد الغرض وتقليل البيانات
- حق إلغاء الاشتراك في بيع البيانات والإعلانات الموجهة
- فئات البيانات الحساسة ذات الحماية المعززة
- تقييمات حماية البيانات للمعالجة عالية المخاطر
قوانين اتحادية خاصة بقطاعات معينة
قانون قابلية نقل التأمين الصحي والمساءلة (HIPAA)
- الجهات المشمولة وشركاء الأعمال
- المعلومات الصحية المحمية (PHI)
- متطلبات قاعدة الخصوصية
- متطلبات قاعدة الأمن
- متطلبات الإبلاغ عن الاختراقات
قانون غرام-ليتش-بلايلي (GLBA)
- متطلبات المؤسسات المالية
- إشعارات الخصوصية وحقوق إلغاء الاشتراك
- قاعدة الضمانات
- قيود مشاركة المعلومات
قانون الحقوق التعليمية للأسرة والخصوصية (FERPA)
- حماية السجلات التعليمية
- حقوق أولياء الأمور والطلاب
- قيود الإفصاح
- التزامات المدارس
قانون حماية خصوصية الأطفال على الإنترنت (COPPA)
- متطلبات المواقع والخدمات الموجهة للأطفال دون 13 عاماً
- متطلبات موافقة الوالدين
- تقليل البيانات وأمنها
- حقوق الحذف
قانون الإبلاغ الائتماني العادل (FCRA)
- وكالات الإبلاغ الائتماني للمستهلكين
- متطلبات المستخدمين
- حقوق المستهلك
- الدقة وتسوية المنازعات
ثالثاً: التسويق والإعلانات والتنميط (15-20%)
البريد الإلكتروني والمراسلة الإلكترونية
- قانون CAN-SPAM، متطلبات البريد التجاري
- قانون حماية مستهلكي الهاتف (TCPA)، قيود المكالمات والرسائل والفاكس
- قوانين الولايات التي تكمل المتطلبات الاتحادية
- السجل الوطني لعدم الاتصال
الإعلانات والتتبع عبر الإنترنت
- إشعارات ملفات تعريف الارتباط والموافقة عليها
- آليات إلغاء الاشتراك في الإعلانات الموجهة
- إشارات تفضيلات الخصوصية
- آثار التتبع عبر أجهزة متعددة
- تتبع تطبيقات الهاتف (بعد إطار ATT)
التسويق للأطفال
- متطلبات COPPA في سياق التسويق
- قوانين خصوصية الأطفال الخاصة بالولايات
- تحديات التحقق من العمر
- قيود بيانات الشباب في قوانين الخصوصية الشاملة
التنميط واتخاذ القرار آلياً
- المتطلبات ضمن قوانين خصوصية الولايات
- حق إلغاء الاشتراك في التنميط
- مخاوف التمييز والإنصاف
- متطلبات الشفافية
رابعاً: خصوصية الحكومة ومكان العمل (15-20%)
وصول الحكومة إلى البيانات
- حماية التعديل الرابع وقيوده
- قانون خصوصية الاتصالات الإلكترونية (ECPA)
- قانون الاتصالات المخزنة
- طلبات بيانات جهات إنفاذ القانون
- خطابات الأمن القومي وأوامر FISA
- مبدأ الطرف الثالث
- آثار Cloud Act
المراقبة الحكومية
- أحكام PATRIOT Act
- المادة 702 من FISA
- برامج الجمع واسع النطاق
- تقارير الشفافية
خصوصية مكان العمل
- ممارسات مراقبة الموظفين
- التوقع المعقول للخصوصية
- قيود الولايات على مراقبة الموظفين
- اعتبارات إحضار جهازك الخاص (BYOD)
- تحقيقات مكان العمل
- وسائل التواصل الاجتماعي والتحقق من الخلفية
قوانين خصوصية القياسات الحيوية
- قانون خصوصية المعلومات الحيوية في إلينوي (BIPA)، حق التقاضي الخاص والموافقة الخطية المستنيرة
- قانون التقاط المعرف الحيوي أو استخدامه في تكساس (CUBI)
- قانون خصوصية القياسات الحيوية في واشنطن
- متطلبات ولايات أخرى
- قيود التعرف على الوجه
خامساً: إدارة المعلومات وأمنها (25-30%)
قوانين اختراق البيانات
- قوانين الإبلاغ عن اختراق البيانات في الولايات الخمسين والأقاليم
- شروط الإخطار ومهلته
- محتوى إشعارات الاختراق
- متطلبات الإخطار التنظيمي
- التزامات مراقبة الائتمان
- قوانين اتحادية خاصة بالقطاعات بشأن الاختراق، مثل HIPAA وGLBA
متطلبات أمن المعلومات
- إنفاذ FTC لأمن البيانات
- إنفاذ المدعين العامين للولايات
- معايير الأمن المعقولة
- أطر الأمن، مثل إطار الأمن السيبراني من NIST
- إدارة أمن الموردين
- تخطيط الاستجابة للحوادث
نقل البيانات وتدفقها عبر الحدود
- اعتبارات الملاءمة بموجب GDPR
- البنود التعاقدية القياسية للشركات الأمريكية
- آثار Schrems II على المؤسسات الأمريكية
- نظام APEC CBPR
- اعتبارات قانون حماية المعلومات الشخصية والوثائق الإلكترونية الكندي (PIPEDA)
الاحتفاظ بالبيانات والتخلص منها
- متطلبات الاحتفاظ وفق القانون والقطاع
- ممارسات التخلص القابلة للدفاع عنها
- برامج إدارة السجلات
- اعتبارات الاكتشاف الإلكتروني
تفاصيل اختبار CIPP/US (2026)
- الصيغة: 90 سؤالاً متعدد الخيارات
- المدة: ساعتان ونصف
- درجة النجاح: 300/500 وفق نظام الدرجات المعيارية
- طريقة الاختبار: مراكز Pearson VUE أو مراقبة عبر الإنترنت
- توزيع الأسئلة: يستند إلى نسب مجالات المحتوى أعلاه
تكاليف CIPP/US (2026)
| بند التكلفة | المبلغ |
|---|---|
| عضوية IAPP (مطلوبة) | $550 سنوياً |
| رسوم الاختبار (سعر العضو) | $550 |
| مواد الدراسة | $200-$500 |
| دورة تدريبية (اختيارية) | $2,200-$3,500 |
| إجمالي السنة الأولى | $1,300-$4,600 |
| التجديد السنوي | $550 (العضوية + CPE) |
CIPP/US أم CIPP/E: أيهما تختار؟
يتساءل كثير من المتخصصين عن الأنسب بين CIPP/US وCIPP/E:
| العامل | اختر CIPP/US إذا… | اختر CIPP/E إذا… |
|---|---|---|
| النطاق الجغرافي | تعمل أساساً مع شركات أو مستهلكين أمريكيين | تعمل مع شركات أو مقيمين في الاتحاد الأوروبي |
| البيئة التنظيمية | تحتاج إلى التعامل مع قوانين خصوصية الولايات | تحتاج إلى خبرة GDPR |
| القطاع | قطاعات تركز على الولايات المتحدة، مثل الرعاية الصحية والخدمات المالية | شركات تركز على الاتحاد الأوروبي أو شركات متعددة الجنسيات |
| الأهداف المهنية | وظائف خصوصية داخل الولايات المتحدة | وظائف خصوصية دولية أو وظائف DPO |
| عمليات الشركة | عمليات محلية داخل الولايات المتحدة | عمليات الاتحاد الأوروبي أو نقل البيانات عبر الحدود |
الحصول على الشهادتين: يجمع كثير من المتخصصين بينهما للتعامل مع متطلبات الخصوصية العالمية.
الأثر المهني والفرص
أثر الشهادة على الأجور
| الوظيفة | متوسط الأجر (2026) |
|---|---|
| محلل خصوصية | $75,000-$95,000 |
| مدير الخصوصية | $110,000-$140,000 |
| مسؤول الخصوصية الأول | $160,000-$220,000 |
| مستشار الخصوصية القانوني | $140,000-$200,000 |
| استشاري خصوصية | $120,000-$175,000 |
تزيد الأجور بنسبة 20-35% للمرشحين الحاصلين على CIPP/US.
الفرص الوظيفية تؤهل شهادة CIPP/US لوظائف منها:
- مسؤول الخصوصية الأول (CPO)، لقيادة الخصوصية بشكل عام
- مدير الخصوصية، لإدارة برنامج الخصوصية اليومي
- محلل الخصوصية، لتقييم الخصوصية والامتثال
- مستشار الخصوصية القانوني، لتقديم المشورة القانونية في الخصوصية
- مسؤول الامتثال، للامتثال متعدد الوظائف بما فيه الخصوصية
- استشاري حماية البيانات، لتقديم خدمات استشارية في الخصوصية
الدراسة والاستعداد
المدة الموصى بها للدراسة
- دراسة مركزة من 8 إلى 12 أسبوعاً
- التزام من 10 إلى 15 ساعة أسبوعياً
- 3 إلى 5 اختبارات تدريبية
مجالات الدراسة الرئيسية
- اختلاف قوانين الخصوصية بين الولايات، وفهم أوجه التشابه والاختلاف
- القوانين الاتحادية الخاصة بالقطاعات، وفهم HIPAA وGLBA وCOPPA وFERPA بعمق
- مشهد الإنفاذ، بما فيه FTC والمدعون العامون للولايات وحق التقاضي الخاص
- التطبيق العملي، واستراتيجيات الامتثال وأفضل الممارسات
موارد الدراسة
- دليل دراسة IAPP CIPP/US
- نماذج أسئلة IAPP CIPP/US
- دورات IAPP التدريبية
- نشرة Privacy Advisor وتحديثاتها
- جداول مقارنة قوانين الخصوصية في الولايات
للتفاصيل عن CIPP/US، راجع: CIPP/US - محترف الخصوصية المعتمد/الولايات المتحدة
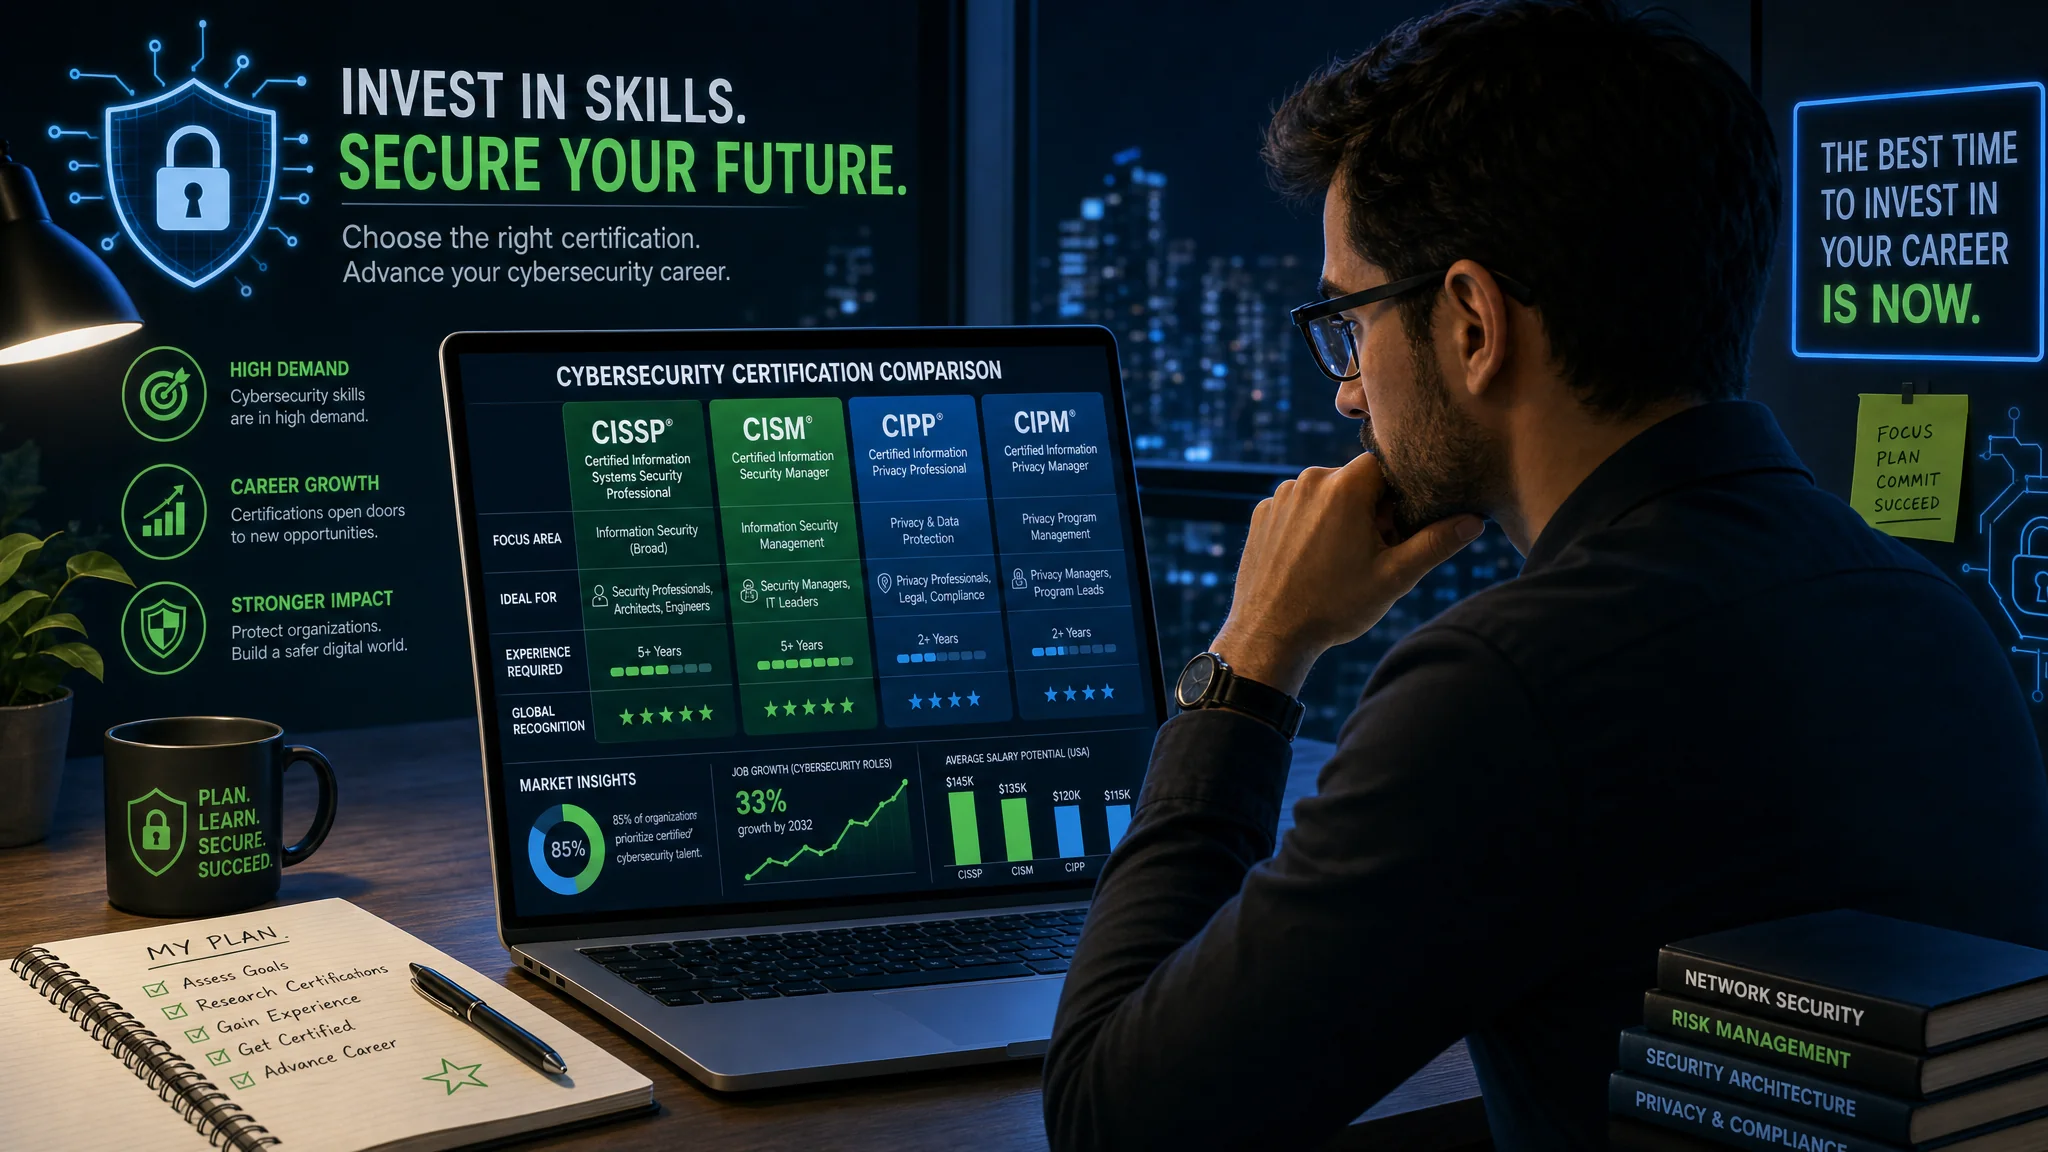
مقارنة الشهادات الخمس
لمساعدتك في اختيار الشهادة المناسبة لأهدافك المهنية، إليك مقارنة شاملة:
ملخص مقارنة التكاليف (2026)
| الشهادة | تكلفة السنة الأولى | التجديد السنوي | صعوبة الاختبار | مدة الاستعداد |
|---|---|---|---|---|
| CISSP | $1,200-$6,200 | $149 | مرتفع | 4-6 أشهر |
| CIPP/E | $1,300-$4,600 | $550 | متوسط | 2-3 أشهر |
| CIPM | $1,300-$4,350 | $550 | متوسط | 2-3 أشهر |
| CISM | $2,095-$4,395 | $220 | مرتفع | 3-6 أشهر |
| CIPP/US | $1,300-$4,600 | $550 | متوسط | 2-3 أشهر |
مقارنة مجالات التركيز
| الشهادة | مجال التركيز الأساسي | الأنسب لـ | الاعتراف في القطاع |
|---|---|---|---|
| CISSP | إدارة الأمن وهندسته | مديرو الأمن والاستشاريون والطامحون إلى منصب CISO | مرتفع جداً (عالمي) |
| CIPP/E | قانون الخصوصية الأوروبي (GDPR) | مسؤولو DPO ومديرو الخصوصية في الاتحاد الأوروبي والوظائف الدولية | مرتفع جداً (أوروبي/عالمي) |
| CIPM | إدارة برامج الخصوصية | مسؤولو الخصوصية ومديروها | مرتفع (مجال الخصوصية) |
| CISM | إدارة برامج الأمن | مديرو الأمن وCISOs ومديرو المخاطر | مرتفع جداً (عالمي) |
| CIPP/US | قانون الخصوصية الأمريكي | مديرو الخصوصية الأمريكيون ومسؤولو الامتثال | مرتفع جداً (الولايات المتحدة) |
توصيات المسار المهني
الطامحون إلى منصب مسؤول أمن المعلومات الأول (CISO)
المسار المقترح: CISM ← CISSP
- ابدأ بـ CISM للتركيز الإداري
- أضف CISSP لتوسيع المعرفة التقنية
- ضع CIPM في الحسبان لدمج الخصوصية
مسار متخصص الخصوصية
المسار المقترح: CIPP/US أو CIPP/E ← CIPM ← CIPT (لمن يركز على التقنية)
- ابدأ بـ CIPP وفق نطاقك الجغرافي
- أضف CIPM للخبرة التشغيلية
- أضف CIPT اختيارياً لتقنيات الخصوصية
مسار إدارة الأمن
المسار المقترح: CISSP أو CISM أو كلتاهما
- اختر CISSP إذا كانت لديك خلفية تقنية
- اختر CISM إذا كانت لديك خلفية إدارية
- احصل على الشهادتين لاستكمال مؤهلاتك
مسار الامتثال وإدارة المخاطر
المسار المقترح: CISM + CIPP/US أو CIPP/E
- CISM لحوكمة الأمن والمخاطر
- CIPP للامتثال المتعلق بالخصوصية
- ضع CIPM في الحسبان لإدارة برامج الخصوصية
تحليل العائد على الاستثمار حسب الشهادة
استناداً إلى بيانات السوق لعام 2026، هذا تقدير للعائد على الاستثمار:
| الشهادة | متوسط التكلفة | متوسط زيادة الأجر | مدة استرداد التكلفة | عائد 5 سنوات |
|---|---|---|---|---|
| CISSP | $3,500 | $30,000 سنوياً | 1.4 شهر | $146,500 |
| CIPP/E | $3,000 | $22,000 سنوياً | 1.6 شهر | $107,000 |
| CIPM | $2,800 | $25,000 سنوياً | 1.3 شهر | $122,200 |
| CISM | $3,200 | $28,000 سنوياً | 1.4 شهر | $136,800 |
| CIPP/US | $3,000 | $24,000 سنوياً | 1.5 شهر | $117,000 |
تُظهر الشهادات الخمس عائداً مرتفعاً على الاستثمار، إذ تسترد تكلفتها في أقل من شهرين وتحقق عوائد من ستة أرقام خلال خمس سنوات.
كيف تختار الشهادة المناسبة؟
ضع العوامل التالية في الحسبان عند الاختيار:
1. الأهداف المهنية
- قيادة CISO أو قيادة أمنية عليا: CISM أو CISSP
- قيادة الخصوصية: CIPP الإقليمي + CIPM
- إدارة الأمن: CISM أو CISSP
- إدارة الامتثال: CISM + CIPP
- إدارة المخاطر: CISM
2. النطاق الجغرافي
- عالمي/متعدد الجنسيات: CISSP وCIPP/E
- الولايات المتحدة: CIPP/US وCISM وCISSP
- الاتحاد الأوروبي: CIPP/E وCIPM
- دولي: مزيج من الشهادات
3. متطلبات القطاع
- الرعاية الصحية: CISSP أو CISM + CIPP/US (تركيز HIPAA)
- الخدمات المالية: CISM + CIPP/US (تركيز GLBA)
- التقنية: CISSP أو CISM + CIPM
- الاستشارات: شهادات متعددة لزيادة تنوع الخبرة
4. مستوى الخبرة الحالي
- مبتدئ إلى متوسط: ابدأ بـ CIPP أو شهادة واحدة
- متخصص ذو خبرة: CISM أو CISSP
- مستوى متقدم: شهادات متعددة لاستكمال المؤهلات
5. قيود الميزانية
- ميزانية محدودة: ابدأ بـ CIPP ذات التكلفة الإجمالية الأقل
- ميزانية متوسطة: CISM أو CISSP
- تمويل من صاحب العمل: احصل على شهادات متعددة
6. الوقت المتاح
- وقت محدود: شهادات CIPP، وتحتاج إلى شهرين أو ثلاثة من التحضير
- وقت متوسط: CISM، وتحتاج إلى 3-6 أشهر من التحضير
- جدول مرن: CISSP مع شهادات إضافية
بناء مسارك للشهادات: نهج استراتيجي
السنة 1-2: التأسيس
الهدف: تأسيس المؤهلات والمعرفة الأساسية
الخيار أ - التركيز على الأمن:
- CISSP أو CISM، وفق خلفيتك
- اكتساب خبرة عملية
- بناء علاقات في مجتمع إدارة الأمن
الخيار ب - التركيز على الخصوصية:
- CIPP/US أو CIPP/E، وفق نطاقك الجغرافي
- تطبيق المعرفة في وظيفتك الحالية
- الانضمام إلى IAPP وبناء شبكة علاقات في الخصوصية
السنة 3-4: التخصص
الهدف: تعميق الخبرة وإضافة مؤهلات مكملة
مسار الأمن:
- أضف الشهادة الأخرى، CISSP أو CISM
- ضع شهادة أمن سحابي في الحسبان، مثل CCSP
- طور تخصصاً، مثل GRC أو إدارة المخاطر
مسار الخصوصية:
- أضف CIPM لإدارة البرامج
- ضع CIPP إضافية لنطاق جغرافي آخر في الحسبان
- طور تخصصاً، مثل خصوصية الرعاية الصحية أو خصوصية التقنية
المسار الهجين:
- متخصصو الأمن: أضيفوا CIPP/CIPM
- متخصصو الخصوصية: أضيفوا CISM أو CISSP
السنة 5 وما بعدها: القيادة
الهدف: تأسيس مؤهلات على المستوى التنفيذي
- احصل على شهادات متقدمة إضافية
- ضع اعتماد متخصص مسجل لدى CERT-In في الحسبان
- ابنِ مكانتك المهنية من خلال التحدث والكتابة
- وجّه الآخرين الراغبين في الحصول على الشهادات
الحفاظ على الشهادات
تتطلب الشهادات الخمس تطويراً مهنياً مستمراً:
متطلبات التعليم المهني المستمر (CPE)
| الشهادة | مدة دورة CPE | أرصدة CPE المطلوبة | الرسوم السنوية |
|---|---|---|---|
| CISSP | 3 سنوات | 120 رصيداً (40 سنوياً على الأقل) | $149 |
| CIPP/E | سنتان | 20 رصيداً | $550 (العضوية) |
| CIPM | سنتان | 20 رصيداً | $550 (العضوية) |
| CISM | 3 سنوات | 120 رصيداً (20 سنوياً على الأقل) | $85 (للعضو) |
| CIPP/US | سنتان | 20 رصيداً | $550 (العضوية) |
اكتساب أرصدة CPE
من الطرق الشائعة لاكتساب أرصدة CPE:
التعليم والتدريب
- مؤتمرات وندوات القطاع
- ندوات ودورات عبر الإنترنت
- مقررات جامعية
- تدريب الموردين على منتجات الأمن والخصوصية
الأنشطة المهنية
- كتابة المقالات أو الكتب
- التحدث في المؤتمرات
- المشاركة في مجموعات العمل
- إرشاد متخصصين آخرين
الدراسة الذاتية
- قراءة الكتب والمنشورات ذات الصلة
- مراجعة أبحاث الأمن والخصوصية
- متابعة التغييرات التنظيمية
الخبرة العملية
- تمنح معظم الشهادات أرصدة CPE مقابل العمل ذي الصلة
- وثق أنشطتك المهنية
نصائح لإدارة شهادات متعددة
إذا كنت تحمل شهادات متعددة:
- تابع أرصدة CPE مركزياً: استخدم جدول بيانات أو تطبيقاً لمتابعة جميع الشهادات.
- استفد من احتساب النشاط لأكثر من شهادة: قد يحتسب كثير من أنشطة CPE لشهادات متعددة.
- خطط لأنشطة CPE السنوية: جدولة المؤتمرات والتدريب لتلبية جميع المتطلبات.
- استفد من الجمعيات المهنية: انضم إلى IAPP وISACA و(ISC)² للاستفادة من فرص CPE.
- اضبط تذكيرات التقويم: لا تفوت مواعيد التجديد.
موارد إضافية للنجاح في الشهادات
الجمعيات المهنية
لـ CISSP:
- عضوية (ISC)²: الوصول إلى الموارد وفرص CPE والمجتمع المهني
- فروع (ISC)² المحلية: التواصل ومجموعات الدراسة
لـ CIPP/E وCIPM وCIPP/US:
- عضوية IAPP: مطلوبة للشهادة وتوفر موارد واسعة
- IAPP KnowledgeNet: منتديات ونقاشات مجتمعية
- فروع IAPP المحلية: فعاليات للتواصل ومجموعات الدراسة
لـ CISM:
- عضوية ISACA: خصم على الاختبار والوصول إلى الموارد
- فروع ISACA المحلية: مجموعات دراسة وتطوير مهني
- التدريب الإلكتروني من ISACA: دورات تحضير رسمية
موارد الدراسة والمجتمعات
مجتمعات عبر الإنترنت:
- Reddit: r/cissp وr/cybersecurity وr/privacy
- مجموعات LinkedIn: CISSP Study Group وPrivacy Professionals Network
- Discord: خوادم متعددة للدراسة في الأمن والخصوصية
منصات الدراسة:
- Cybrary، دورات مجانية ومدفوعة
- Pluralsight، تدريب تقني شامل
- LinkedIn Learning، تطوير مهني
- Udemy، دورات تحضير اقتصادية للاختبارات
بنوك الأسئلة والاختبارات التدريبية:
- اختبارات تدريب رسمية من جهات الاعتماد
- Boson ExamSim لشهادتي CISSP وCISM
- بنوك أسئلة Sybex
- LearnZapp، تطبيق للهاتف للتدرب على الأسئلة
الكتب والمنشورات:
- أدلة الدراسة الرسمية لكل شهادة
- أدلة المراجعة السريعة «11th Hour»
- أدلة Sybex الشاملة
- نشرة Privacy Advisor من IAPP
نصائح التسجيل للاختبار وجدولته
- سجل مبكراً: قد تمتلئ مواعيد الاختبارات، خصوصاً في المواقع الشائعة.
- اختر صيغة الاختبار المناسبة: مركز اختبار أم مراقبة عبر الإنترنت.
- اختر الموعد بعناية: ضع جدول عملك ومستوى التوتر في الحسبان.
- تجنب أوقات الذروة: غالباً ما تواجه المواعيد الصباحية المبكرة مشكلات تقنية أقل.
- اختبر أجهزتك: إذا اخترت الاختبار عبر الإنترنت، افحص نظامك قبل الموعد بوقت كافٍ.
الخلاصة: الاستثمار في مسيرتك المهنية بالأمن السيبراني
تعد الشهادات غير التقنية في الأمن السيبراني من أفضل الاستثمارات المهنية في 2026. ومع تجاوز الإنفاق العالمي على الأمن السيبراني 215 مليار دولار ووجود 3.5 مليون وظيفة شاغرة وازدياد المتطلبات التنظيمية، يزداد الطلب على المتخصصين المعتمدين.
النقاط الرئيسية
تقدم الشهادات الخمس عائداً مرتفعاً على الاستثمار: تسترد كل شهادة تكلفتها في أقل من شهرين وتحقق عوائد من ستة أرقام خلال خمس سنوات.
اختر وفق أهدافك المهنية:
- قيادة إدارة الأمن: CISM أو CISSP
- قيادة الخصوصية: CIPP + CIPM
- القيادة الشاملة: مزيج من الشهادات
النطاق الجغرافي مهم:
- وظائف تركز على الولايات المتحدة: CIPP/US وCISM وCISSP
- وظائف تركز على الاتحاد الأوروبي: CIPP/E وCIPM
- وظائف عالمية: مزيج من الشهادات
تزيد الشهادات المتعددة من القيمة: يحصل المتخصصون الذين يحملون شهادتين أو ثلاثاً مكملة على أجور أعلى وتتوفر لهم خيارات مهنية أكثر.
التعلم المستمر أساسي: تتطلب جميع الشهادات CPE مستمراً، ما يساعدك على متابعة التهديدات واللوائح المتغيرة.
خطواتك التالية
- قيّم أهدافك المهنية: أين تريد أن تكون خلال 3-5 سنوات؟
- قيّم خلفيتك: ما الخبرة والتعليم اللذان تملكهُما؟
- اختر شهادتك الأولى: استناداً إلى أهدافك وخلفيتك وطلب السوق.
- ضع خطة دراسة: خصص من شهرين إلى ستة أشهر للتحضير المركّز.
- سجل وحدد موعد الاختبار: التزم بتاريخ محدد للحفاظ على حافزك.
- انضم إلى مجتمعات مهنية: استفد من مجموعات الدراسة وفرص التواصل.
- خطط لمسار الشهادات: ارسم استراتيجية اعتماد تمتد لعدة سنوات.
لمن يستعد لبدء مسيرته في الشهادات، تذكر أن الأمن السيبراني لا يقتصر على التقنية، بل يشمل حماية المؤسسات والأشخاص والبيانات. وتزودك هذه الشهادات غير التقنية بالمعرفة والأطر والمصداقية اللازمة لإحداث فرق في مستوى أمن مؤسستك.
سواء اخترت CISSP لإدارة أمن واسعة، أو CISM للقيادة الاستراتيجية للأمن، أو CIPP/E لخبرة خصوصية الاتحاد الأوروبي، أو CIPM لإدارة برامج الخصوصية، أو CIPP/US للامتثال الأمريكي للخصوصية، فأنت تستثمر في مسار مهني مجزٍ مالياً ومهنياً.
للمقارنة الشاملة بين الشهادات الرئيسية في الأمن السيبراني، ومنها الشهادات التقنية والاعتمادات الخاصة بالموردين والشهادات التخصصية، راجع دليلنا: دليل مقارنة شهادات الأمن السيبراني 2026 .
للتعرف على مسارات مهنية أوسع والمهارات المطلوبة في الأمن السيبراني، راجع دليلنا: دليل المسار المهني في الأمن السيبراني: المهارات والشهادات الأساسية .
حان وقت الاستثمار في مسيرتك المهنية بالأمن السيبراني. ابدأ مسار الشهادات اليوم واستعد للنجاح في أحد أسرع مجالات التقنية نمواً وأكثرها أهمية.
المراجع
- ISC² - محترف أمن نظم المعلومات المعتمد (CISSP): https://www.isc2.org/Certifications/CISSP
- الرابطة الدولية لمتخصصي الخصوصية - CIPP/E: https://iapp.org/certify/cipp/europe/
- الرابطة الدولية لمتخصصي الخصوصية - CIPM: https://iapp.org/certify/cipm/
- ISACA - مدير أمن المعلومات المعتمد (CISM): https://www.isaca.org/credentialing/cism
- الرابطة الدولية لمتخصصي الخصوصية - CIPP/US: https://iapp.org/certify/cipp/united-states/
- IAPP - شهادات الخصوصية: https://iapp.org/certify/
- شهادات (ISC)²: https://www.isc2.org/Certifications
- اعتمادات ISACA: https://www.isaca.org/credentialing
- وكالة حماية الخصوصية في كاليفورنيا - CPRA: https://cppa.ca.gov/
- لجنة التجارة الفيدرالية - الخصوصية والأمن: https://www.ftc.gov/business-guidance/privacy-security
- إطار الخصوصية من NIST: https://www.nist.gov/privacy-framework
- SimeonOnSecurity - دليل مقارنة شهادات الأمن السيبراني 2026: https://simeononsecurity.com/articles/cybersecurity-certifications-comparison-guide-2026/
- SimeonOnSecurity - دليل المسار المهني في الأمن السيبراني: https://simeononsecurity.com/articles/cybersecurity-career-guide-essential-skills-and-certifications/
- SimeonOnSecurity - أفضل شهادات الأمن السيبراني للمتخصصين الحكوميين والعسكريين: https://simeononsecurity.com/articles/cybersecurity-certifications-for-government-and-military-profesionals/
Related Posts