دليل الامتثال للائحة GDPR للشركات خارج الاتحاد الأوروبي في عام 2024

Table of Contents
فهم GDPR: دليل للشركات خارج الاتحاد الأوروبي
اللائحة العامة لحماية البيانات (GDPR) قانون شامل لحماية البيانات اعتمده الاتحاد الأوروبي (EU) في عام 2018. وتسري اللائحة أساسًا على الشركات داخل الاتحاد الأوروبي، لكنها تؤثر أيضًا في الشركات خارجه عندما تعالج بيانات شخصية لأشخاص يقيمون في الاتحاد. يوضح هذا الدليل معنى GDPR للشركات خارج الاتحاد الأوروبي، ويلخص متطلبات الامتثال الرئيسية وآثارها والخطوات اللازمة لتحقيق الامتثال والتحديات التي تواجه هذه الشركات. ويساعد اتباع الإرشادات وأفضل الممارسات الواردة هنا الشركات على الامتثال للائحة وبناء الثقة مع عملائها في الاتحاد الأوروبي.
النقاط الرئيسية
- GDPR قانون شامل لحماية البيانات أقره الاتحاد الأوروبي.
- تخضع الشركات خارج الاتحاد الأوروبي للائحة أيضًا إذا عالجت بيانات شخصية لأشخاص يقيمون في الاتحاد.
- تشمل متطلبات الامتثال تعيين مسؤول حماية البيانات وتحديد أساس قانوني للمعالجة.
- يتمتع أصحاب البيانات بحقوق، منها سحب الموافقة والإبلاغ عن اختراق البيانات.
- قد يؤدي عدم الامتثال إلى عقوبات كبيرة وإضرار بالسمعة.
نظرة عامة على GDPR
تاريخ GDPR والغرض منها
من المهم أن تفهم الشركات خارج الاتحاد الأوروبي تاريخ اللائحة العامة لحماية البيانات (GDPR) والغرض منها. أدخل الاتحاد الأوروبي اللائحة في عام 2018 لتعزيز حماية البيانات الشخصية وحقوق الأفراد في الخصوصية داخله. وتهدف إلى توحيد قوانين حماية البيانات في الدول الأعضاء ومنح الأفراد سيطرة أكبر على بياناتهم الشخصية.
من النقاط الرئيسية المتعلقة بتاريخ GDPR والغرض منها:
- حلت GDPR محل توجيه حماية البيانات 95/46/EC القديم، وعالجت التحديات الناشئة عن التقدم التقني والعولمة.
- أُعدت اللائحة بعد سنوات من المشاورات والمفاوضات بمشاركة أطراف مختلفة، منها المدافعون عن الخصوصية والشركات وممثلو الحكومات.
- تشمل الأهداف الأساسية تعزيز حقوق الأفراد، وتشجيع الشفافية والمساءلة في معالجة البيانات، وتهيئة ظروف متكافئة للشركات العاملة داخل الاتحاد الأوروبي.
يساعد فهم تاريخ GDPR والغرض منها الشركات خارج الاتحاد الأوروبي على استيعاب مبررات أحكامها وضمان الامتثال لها.
المبادئ الأساسية للائحة GDPR
بصفتك مختصًا في الأمن السيبراني، تحتاج إلى فهم المبادئ الأساسية للائحة GDPR. فهي أساس اللائحة وتوجّه المؤسسات في جهود الامتثال. وتشمل المبادئ ما يلي:
- المشروعية والإنصاف والشفافية: يجب على المؤسسات معالجة البيانات الشخصية بصورة مشروعة ومنصفة وشفافة. وينبغي إبلاغ الأفراد بكيفية استخدام بياناتهم حتى يفهموا حقوقهم بوضوح.
- تحديد الغرض: لا ينبغي جمع البيانات الشخصية إلا لأغراض محددة وصريحة ومشروعة. ولا يجوز للمؤسسات استخدامها لأغراض أخرى من دون الحصول على موافقة إضافية.
- تقليل البيانات: ينبغي جمع البيانات الشخصية والاحتفاظ بها بالقدر اللازم للغرض المقصود فقط، مع تجنب البيانات الزائدة أو غير ذات الصلة.
- الدقة: تتحمل المؤسسات مسؤولية دقة البيانات الشخصية التي تعالجها. وعليها اتخاذ خطوات معقولة لإبقائها محدثة وتصحيح أي معلومات غير دقيقة.
- تحديد مدة الاحتفاظ: لا يجوز الاحتفاظ بالبيانات في صورة تسمح بتحديد هوية الأفراد مدة أطول من اللازم. وينبغي وضع مدد للاحتفاظ ثم حذف البيانات أو جعلها مجهولة الهوية عندما تنتهي الحاجة إليها.
- السلامة والسرية: يجب تنفيذ تدابير أمنية مناسبة لحماية البيانات الشخصية من الوصول غير المصرح به أو الإفصاح أو التغيير أو الإتلاف.
- المساءلة: تتحمل المؤسسات مسؤولية أنشطة معالجة البيانات. وينبغي أن تتمكن من إثبات الامتثال لـ GDPR وأن تضع آليات للتعامل مع طلبات أصحاب البيانات واختراقات البيانات.
يساعد الالتزام بهذه المبادئ الشركات خارج الاتحاد الأوروبي على معالجة البيانات الشخصية بطريقة قانونية وأخلاقية وآمنة.
نطاق GDPR وانطباقها
يشمل نطاق اللائحة العامة لحماية البيانات (GDPR) الشركات داخل الاتحاد الأوروبي وخارجه، متى عالجت بيانات شخصية لأفراد يقيمون في الاتحاد. وينبغي للشركات خارج الاتحاد فهم هذا النطاق لضمان الامتثال وحماية خصوصية أصحاب البيانات في الاتحاد الأوروبي.
النقاط الرئيسية:
- تسري GDPR على الشركات خارج الاتحاد إذا عرضت سلعًا أو خدمات على أفراد في الاتحاد الأوروبي أو راقبت سلوكهم.
- تشمل البيانات الشخصية أي معلومات تحدد هوية الفرد مباشرة أو بصورة غير مباشرة، مثل الاسم والعنوان والبريد الإلكتروني وعنوان IP وبيانات ملفات تعريف الارتباط.
- تسري اللائحة بصرف النظر عن مكان إجراء المعالجة، ما دامت تتعلق ببيانات شخصية لأشخاص يقيمون في الاتحاد الأوروبي.
الجدول: نطاق GDPR وانطباقها
| النطاق | الانطباق |
|---|---|
| الاتحاد الأوروبي | تسري |
| خارج الاتحاد الأوروبي | تسري |
نصيحة: ينبغي للشركات خارج الاتحاد الأوروبي تقييم أنشطة معالجة البيانات بعناية لتحديد ما إذا كانت ضمن نطاق GDPR. وقد يساعد طلب المشورة القانونية على توضيح أي غموض وضمان الامتثال.
عليها أن تدرك أن نطاق GDPR واسع ويشمل حالات متعددة، منها عرض السلع أو الخدمات على أفراد في الاتحاد الأوروبي أو مراقبة سلوكهم. ويتعين تحديد البيانات الشخصية وحمايتها بصرف النظر عن شكلها أو مكانها للوفاء بمتطلبات اللائحة. ومن الخطوات المهمة طلب الإرشاد القانوني وإجراء تقييمات شاملة للبيانات.
متطلبات الامتثال للشركات خارج الاتحاد الأوروبي
مسؤول حماية البيانات (DPO)
يؤدي مسؤول حماية البيانات (DPO) دورًا أساسيًا في ضمان امتثال المؤسسة للائحة العامة لحماية البيانات (GDPR). وهو مسؤول عن الإشراف على استراتيجية حماية البيانات وتنفيذها، وتقديم المشورة بشأن تقييمات أثر حماية البيانات، ومتابعة الامتثال لمتطلبات اللائحة.
تشمل النقاط الرئيسية المتعلقة بدور DPO ما يلي:
- الاستقلالية: ينبغي أن يعمل مسؤول حماية البيانات باستقلالية وأن يرفع تقاريره مباشرة إلى أعلى مستوى إداري لتجنب تضارب المصالح.
- الخبرة: ينبغي أن تكون لديه معرفة متخصصة بقوانين حماية البيانات وممارساتها، وفهم لعمليات المؤسسة وأنشطة معالجة البيانات فيها.
- المسؤوليات: يتولى توعية الموظفين بمتطلبات GDPR وإجراء عمليات التدقيق والتقييم والعمل جهة اتصال لأصحاب البيانات والسلطات الإشرافية.
لضمان فعالية هذا الدور، يمكن للمؤسسات إنشاء هيكل واضح لرفع التقارير، وتوفير الموارد والدعم الكافيين، وتعزيز ثقافة الوعي بحماية البيانات والمساءلة.
نصيحة: ينبغي للمؤسسات اختيار مسؤول حماية البيانات بعناية ومساعدته على أداء مسؤولياته بفعالية لضمان الامتثال لـ GDPR.
الأساس القانوني للمعالجة
من الضروري للشركات خارج الاتحاد الأوروبي التي تسعى إلى الامتثال لـ GDPR فهم الأساس القانوني لمعالجة البيانات الشخصية. فهو يحدد المبرر القانوني الذي يسمح بمعالجة البيانات. وتحدد المادة 6 من GDPR ستة أسس قانونية:
- الموافقة: الحصول على موافقة صريحة ومستنيرة من الأفراد لمعالجة بياناتهم الشخصية.
- ضرورة تنفيذ عقد: معالجة البيانات الشخصية اللازمة لتنفيذ عقد مع صاحب البيانات.
- التزام قانوني: معالجة البيانات للوفاء بالتزام قانوني.
- المصالح الحيوية: معالجة البيانات لحماية حياة شخص ما.
- مهمة للمصلحة العامة: معالجة البيانات لتنفيذ وظيفة أو مهمة رسمية تحقق المصلحة العامة.
- المصالح المشروعة: معالجة البيانات لتحقيق مصالح مشروعة للمتحكم بالبيانات أو لطرف ثالث، ما لم ترجح عليها مصالح صاحب البيانات أو حقوقه وحرياته.
ينبغي للشركات خارج الاتحاد الأوروبي النظر بعناية في الأساس القانوني لكل نشاط معالجة وتوثيقه. فهذا يدعم الشفافية والمساءلة في ممارسات معالجة البيانات ويساعد على الامتثال لـ GDPR.
ولمساعدة الشركات على اختيار الأساس المناسب، يقدم مكتب مفوض المعلومات (ICO) إرشادات وأمثلة لكل أساس. ويُنصح بمراجعة هذه الإرشادات وطلب المشورة القانونية عند الحاجة.
الموافقة وحقوق أصحاب البيانات
تُعد الموافقة وحقوق أصحاب البيانات جوانب أساسية من اللائحة العامة لحماية البيانات (GDPR). ويجب على المؤسسات الحصول على موافقة صريحة ومستنيرة من الأفراد قبل معالجة بياناتهم الشخصية. ويعني ذلك أن يعرف الأفراد الأغراض التي ستُستخدم بياناتهم من أجلها وأن يمنحوا الموافقة بحرية. كما يحق لهم سحب موافقتهم في أي وقت. وينبغي للمؤسسات تقديم معلومات واضحة وشفافة عن أنشطة معالجة البيانات، بما فيها الأساس القانوني للمعالجة وحقوق أصحاب البيانات.
لضمان الامتثال لمتطلبات الموافقة وحقوق أصحاب البيانات بموجب GDPR، ينبغي للمؤسسات:
- تنفيذ نظام قوي لإدارة الموافقة يتيح للأفراد منحها وسحبها وإدارتها بسهولة.
- مراجعة سياسات الخصوصية وتحديثها بانتظام لضمان وضوحها واختصارها وسهولة الوصول إليها.
- توفير وسائل تمكّن الأفراد من ممارسة حقوقهم، مثل الوصول إلى بياناتهم الشخصية وتصحيحها ومحوها.
- وضع إجراءات للتعامل مع طلبات أصحاب البيانات وضمان الرد عليها في الوقت المناسب.
ينبغي للمؤسسات فهم متطلبات الموافقة وحقوق أصحاب البيانات والالتزام بها لحماية خصوصية الأفراد وحقوقهم.
الإبلاغ عن اختراق البيانات
يُعد الإبلاغ عن اختراقات البيانات جانبًا أساسيًا من الامتثال لـ GDPR. عند وقوع اختراق، يجب على الشركات خارج الاتحاد الأوروبي إخطار السلطة الإشرافية المعنية والأفراد المتضررين بسرعة. ويساعد الإبلاغ في الوقت المناسب وبدقة على الحد من الضرر المحتمل الناجم عن الاختراق و إثبات الامتثال لمتطلبات GDPR . وينبغي أن يتضمن الإخطار طبيعة الاختراق وفئات البيانات الشخصية المتأثرة والعواقب المحتملة والتدابير المتخذة لمعالجته. وقد يؤدي عدم الامتثال لمتطلبات الإبلاغ عن اختراق البيانات إلى عقوبات كبيرة.
نقل البيانات دوليًا
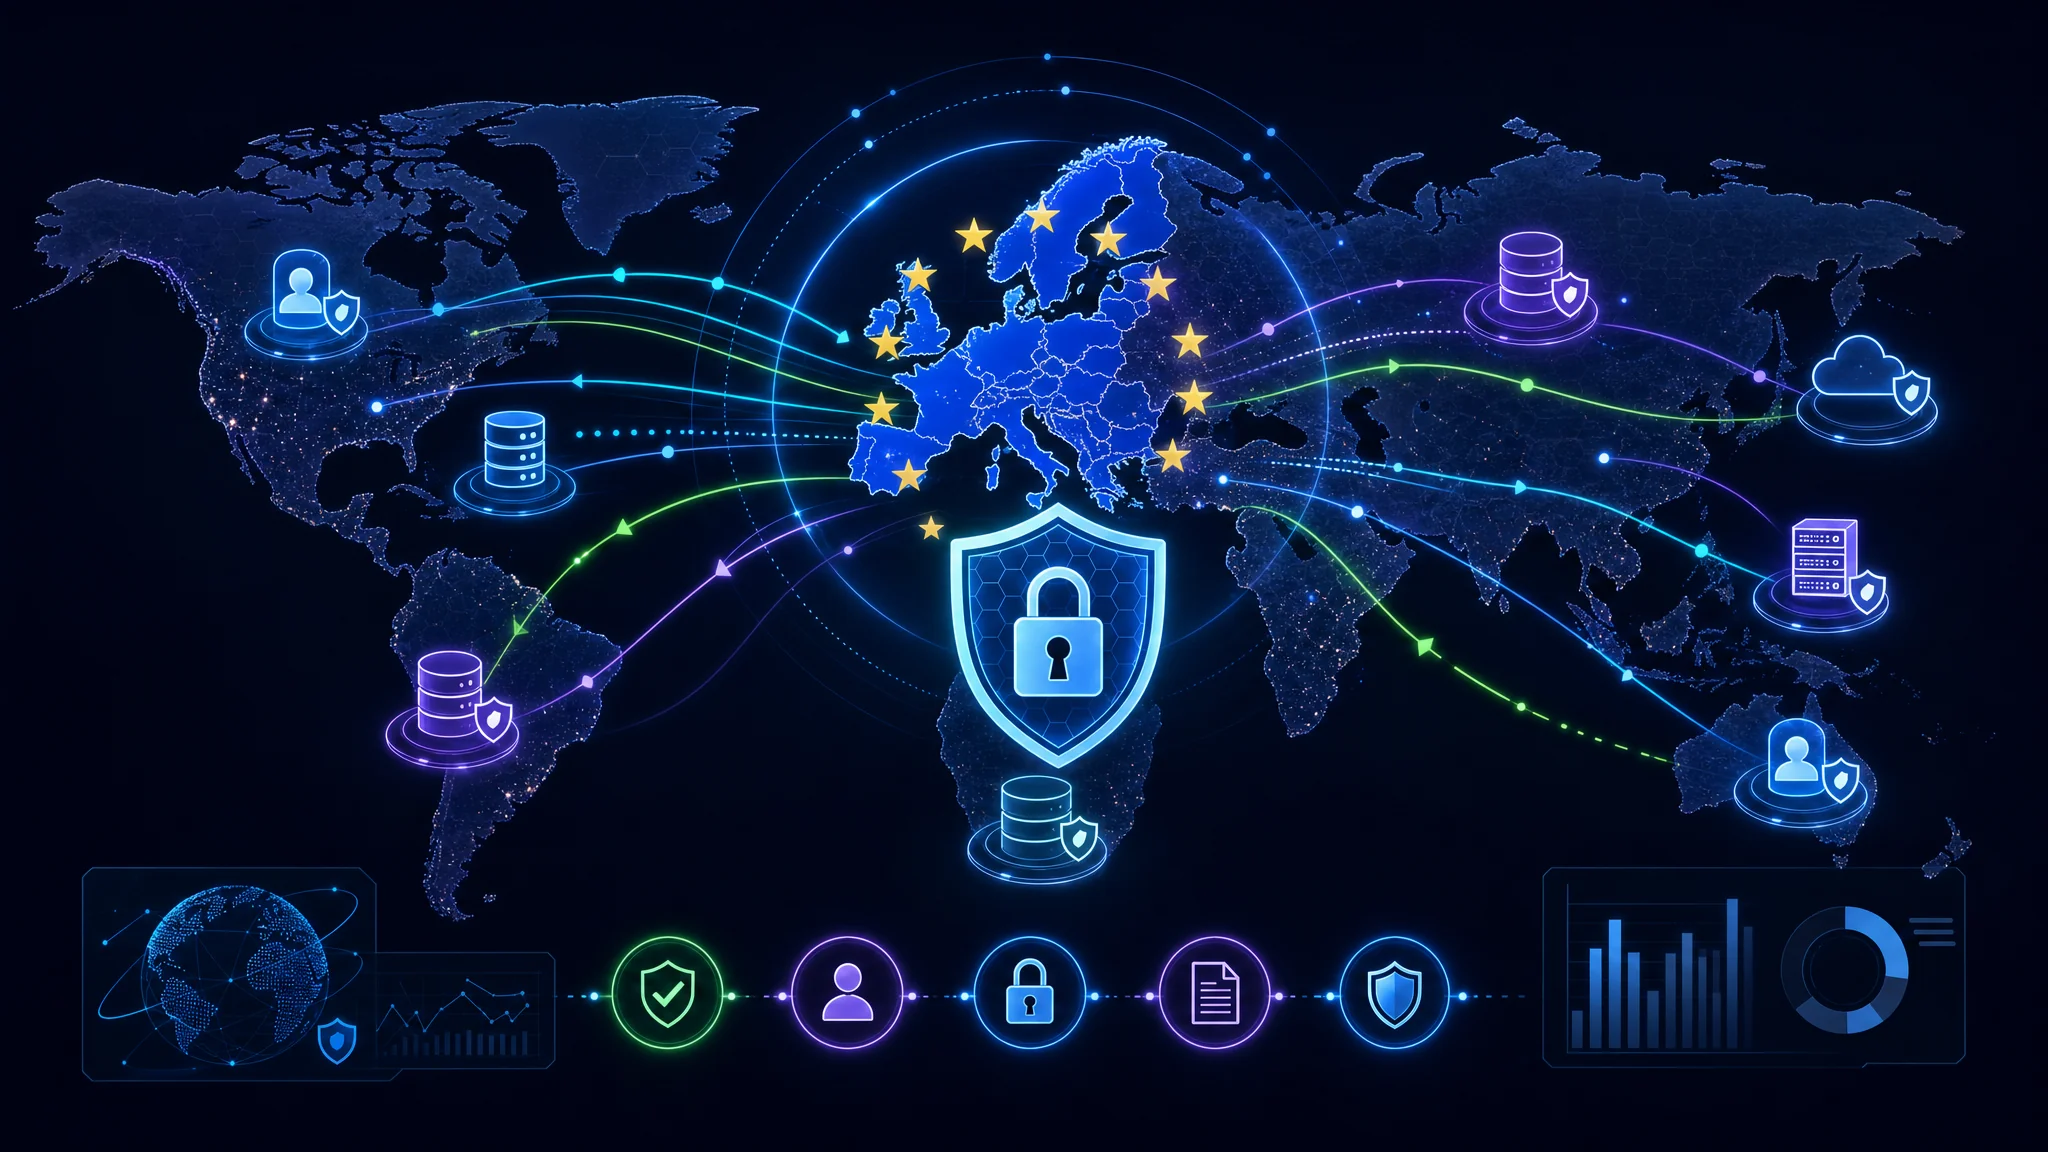
يشير نقل البيانات دوليًا إلى نقل البيانات الشخصية من الاتحاد الأوروبي إلى دول تقع خارجه. وتخضع هذه التحويلات لمتطلبات محددة بموجب اللائحة العامة لحماية البيانات (GDPR) لضمان حماية البيانات الشخصية للأفراد.
اعتبارات أساسية لنقل البيانات دوليًا:
- قرارات الملاءمة: تملك المفوضية الأوروبية صلاحية تحديد ما إذا كانت دولة خارج الاتحاد توفر مستوى ملائمًا من حماية البيانات. وإذا اعتُبرت الدولة ملائمة، أمكن نقل البيانات الشخصية إليها دون ضمانات إضافية.
- البنود التعاقدية القياسية (SCCs): هي بنود تعاقدية معتمدة مسبقًا يمكن للمؤسسات استخدامها لضمان حماية كافية عند نقل البيانات إلى دول لا يوجد بشأنها قرار ملاءمة.
- القواعد المؤسسية الملزمة (BCRs): هي قواعد داخلية تعتمدها المؤسسات متعددة الجنسيات لنقل البيانات الشخصية داخل المؤسسة مع ضمان مستوى حماية متسق.
- الاستثناءات: يمكن للمؤسسات في ظروف معينة الاعتماد على استثناءات لنقل البيانات دوليًا. وتشمل هذه الاستثناءات الموافقة الصريحة وتنفيذ عقد وحماية المصالح الحيوية.
نصائح لضمان الامتثال لقواعد نقل البيانات دوليًا:
- إجراء تقييم شامل لمتطلبات نقل البيانات بموجب GDPR.
- تحديد الأساس القانوني المناسب للنقل، مثل قرار الملاءمة أو SCCs أو BCRs.
- تطبيق تدابير تقنية وتنظيمية مناسبة لحماية البيانات الشخصية أثناء النقل.
- توثيق أنشطة نقل البيانات والاحتفاظ بسجلات تثبت الامتثال.
من الضروري أن تفهم الشركات خارج الاتحاد الأوروبي متطلبات GDPR الخاصة بنقل البيانات دوليًا وأن تمتثل لها. وقد يؤدي عدم ذلك إلى عقوبات كبيرة وإضرار بالسمعة.
- مراجعة عمليات نقل البيانات وتحديثها بانتظام لضمان استمرار الامتثال لـ GDPR.
- متابعة أي تغييرات أو تحديثات على GDPR وتعديل ممارسات نقل البيانات وفقًا لها.
آثار GDPR على الشركات خارج الاتحاد الأوروبي
أثر GDPR على التسويق والإعلان
تؤثر اللائحة العامة لحماية البيانات (GDPR) تأثيرًا كبيرًا في أنشطة التسويق والإعلان لدى الشركات خارج الاتحاد الأوروبي. ويتطلب الامتثال الحصول على موافقة صريحة ومستنيرة من الأفراد قبل معالجة بياناتهم الشخصية لأغراض التسويق. وهذا يعني ضرورة شرح كيفية استخدام البيانات بوضوح ومنح الأفراد خيار الانسحاب.
النقاط الرئيسية:
- يجب الحصول على موافقة صريحة ومستنيرة قبل معالجة البيانات الشخصية للأفراد لأغراض التسويق.
- يجب منح الأفراد خيار إلغاء الاشتراك في الاتصالات التسويقية.
- يجب شرح كيفية استخدام البيانات لأغراض التسويق بوضوح.
قد يؤدي عدم الامتثال لـ GDPR إلى عقوبات شديدة، بما في ذلك غرامات تصل إلى 4% من إجمالي الإيرادات السنوية العالمية أو 20 مليون يورو، أيهما أعلى.
نصيحة: ينبغي للشركات خارج الاتحاد الأوروبي مراجعة ممارسات التسويق والإعلان لضمان الامتثال لـ GDPR. وقد يشمل ذلك تحديث سياسات الخصوصية، وتنفيذ آليات للحصول على الموافقة، وإتاحة خيار إلغاء الاشتراك في الرسائل التسويقية.
تقييمات أثر حماية البيانات
تُعد تقييمات أثر حماية البيانات (DPIAs) جانبًا أساسيًا من امتثال الشركات خارج الاتحاد الأوروبي لـ GDPR. وهي عملية منهجية لتحديد مخاطر حماية البيانات في مشروع أو نشاط والحد منها. وتساعد المؤسسات على تقييم أثر أنشطة معالجة البيانات في حقوق الأفراد المتعلقة بالخصوصية وتحديد التدابير المناسبة لتخفيف المخاطر المحتملة.
تشمل DPIAs تحليلًا شاملًا لعمليات معالجة البيانات، بما فيها أنواع البيانات المجمعة وأغراض المعالجة والتدابير الأمنية القائمة والمخاطر المحتملة على حقوق الأفراد وحرياتهم. كما يقيّم التقييم ضرورة المعالجة وتناسبها، لضمان ألا تجمع المؤسسات أو تعالج إلا البيانات اللازمة للغرض المقصود.
لإجراء DPIA بفعالية، ينبغي للشركات خارج الاتحاد الأوروبي اتباع الخطوات التالية:
- تحديد الحاجة إلى DPIA: معرفة ما إذا كان المشروع أو النشاط يتضمن معالجة عالية المخاطر تستلزم إجراء التقييم.
- وصف المعالجة: توثيق تفاصيل أنشطة معالجة البيانات، بما فيها الأغراض وفئات البيانات والجهات المتلقية ومدد الاحتفاظ.
- تقييم الضرورة والتناسب: تحديد ما إذا كانت معالجة البيانات ضرورية ومتناسبة لتحقيق الغرض المقصود.
- تحديد المخاطر وتقييمها: تحديد المخاطر المحتملة على حقوق الأفراد وحرياتهم وتقييم احتمال وقوعها وشدتها.
- تخفيف المخاطر: تطبيق تدابير لتقليل المخاطر المحددة، مثل التشفير أو إخفاء الهوية المستعار أو ضوابط الوصول.
- التشاور مع الأطراف المعنية: طلب آراء أصحاب البيانات أو مسؤولي حماية البيانات أو الخبراء الآخرين ذوي الصلة.
- توثيق DPIA: الاحتفاظ بسجل للتقييم يتضمن النتائج والتدابير المنفذة والقرارات المتخذة.
تُظهر هذه التقييمات التزام الشركات خارج الاتحاد الأوروبي بحماية حقوق الأفراد في الخصوصية والامتثال لمتطلبات GDPR. كما تساعد المؤسسات على تحديد مخاطر حماية البيانات ومعالجتها استباقيًا، مما يعزز وضع الأمن السيبراني لديها.
المساءلة وحفظ السجلات
تُعد المساءلة وحفظ السجلات جانبين أساسيين من الامتثال لـ GDPR. ويجب على الشركات خارج الاتحاد الأوروبي إثبات قدرتها على تحمل المسؤولية عن البيانات الشخصية التي تعالجها والاحتفاظ بسجلات دقيقة لأنشطة المعالجة. ويشمل ذلك توثيق الأساس القانوني للمعالجة وأغراضها وفئات أصحاب البيانات والبيانات الشخصية المعنية. وتُلزم اللائحة العامة لحماية البيانات الشركات بالاحتفاظ بسجلات لأنشطة معالجة البيانات لضمان الشفافية والمساءلة .
العقوبات والإنفاذ
قد يؤدي عدم الامتثال للائحة العامة لحماية البيانات (GDPR) إلى عقوبات شديدة وإجراءات إنفاذ. ومن الضروري أن تفهم الشركات خارج الاتحاد الأوروبي عواقب مخالفة متطلبات اللائحة. وقد تكون الغرامات كبيرة، إذ تصل العقوبة القصوى إلى 20 مليون يورو أو 4% من إجمالي الإيرادات السنوية العالمية، أيهما أعلى.
تتولى السلطات الإشرافية في كل دولة عضو في الاتحاد الأوروبي إنفاذ GDPR. ولها صلاحية التحقيق وفرض العقوبات على الشركات غير الممتثلة. ويمكنها إجراء عمليات تدقيق وإصدار تحذيرات وفرض تدابير تصحيحية لضمان الامتثال.
لتجنب العقوبات وإجراءات الإنفاذ، ينبغي للشركات خارج الاتحاد الأوروبي إعطاء الأولوية للامتثال لـ GDPR واتخاذ الخطوات اللازمة لحماية البيانات الشخصية. ويشمل ذلك تنفيذ تدابير قوية لحماية البيانات وإجراء عمليات تدقيق دورية وتدريب الموظفين على متطلبات GDPR.
نصائح للامتثال لـ GDPR:
- مراجعة سياسات الخصوصية وإجراءاتها وتحديثها بانتظام لتتوافق مع متطلبات GDPR.
- إنشاء دور لمسؤول حماية البيانات (DPO) داخل المؤسسة للإشراف على الامتثال لـ GDPR.
- تنفيذ إجراءات للإبلاغ عن اختراقات البيانات حتى تُبلغ السلطات الإشرافية بها فورًا.
- إجراء تقييمات أثر حماية البيانات (DPIAs) لتحديد المخاطر المحتملة على البيانات الشخصية والحد منها.
- متابعة التغييرات والتحديثات التنظيمية لضمان استمرار الامتثال لـ GDPR.
يساعد الالتزام بمتطلبات GDPR وإعطاء الأولوية لحماية البيانات الشركات خارج الاتحاد الأوروبي على تقليل مخاطر العقوبات وإجراءات الإنفاذ، وبناء الثقة مع عملاء الاتحاد الأوروبي، وإظهار التزامها بحماية البيانات الشخصية.
بناء الثقة مع عملاء الاتحاد الأوروبي
يُعد بناء الثقة مع عملاء الاتحاد الأوروبي أمرًا ضروريًا للشركات خارج الاتحاد التي تسعى إلى الامتثال لـ GDPR. فالثقة أساس أي علاقة تجارية ناجحة، وتزداد أهميتها عند التعامل مع البيانات الشخصية. ولتعزيز الثقة، ينبغي للشركات:
- تنفيذ تدابير أمنية قوية لحماية بيانات العملاء من الوصول غير المصرح به أو الاختراق.
- التحلي بالشفافية بشأن ممارسات معالجة البيانات وإبلاغ العملاء بكيفية جمع بياناتهم الشخصية وتخزينها واستخدامها.
- الحصول على موافقة صريحة من العملاء قبل معالجة بياناتهم الشخصية وإتاحة خيار سحب الموافقة في أي وقت.
- ضمان دقة البيانات من خلال تحديث معلومات العملاء والتحقق منها بانتظام.
- تمكين أصحاب البيانات من ممارسة حقوقهم عبر توفير وسائل تتيح للعملاء الوصول إلى بياناتهم الشخصية وتصحيحها وحذفها.
تُظهر هذه الممارسات التزام الشركات خارج الاتحاد الأوروبي بحماية البيانات وتساعدها على بناء الثقة مع عملائها في الاتحاد الأوروبي.
خطوات تحقيق الامتثال لـ GDPR
إجراء تدقيق للبيانات
يُعد إجراء تدقيق شامل للبيانات خطوة أساسية للشركات خارج الاتحاد الأوروبي التي تسعى إلى الامتثال لـ GDPR. ويتضمن التدقيق تقييم البيانات الشخصية التي تجمعها المؤسسة وتعالجها وتخزنها وتوثيقها. ويساعد على تحديد المخاطر والثغرات المحتملة في ممارسات التعامل مع البيانات. وتشمل النقاط التي ينبغي مراعاتها:
- تحديد أنواع البيانات الشخصية التي تُجمع والأغراض التي تُعالج من أجلها.
- تحديد الأساس القانوني لمعالجة البيانات، مثل الموافقة أو المصالح المشروعة.
- تقييم التدابير الأمنية القائمة لحماية البيانات من الوصول غير المصرح به أو الاختراق.
- تقييم سياسات الاحتفاظ بالبيانات وضمان امتثالها لمتطلبات GDPR.
- توثيق تدفقات البيانات داخل المؤسسة، بما فيها عمليات النقل إلى أطراف ثالثة أو دول خارج الاتحاد الأوروبي.
يوفر تدقيق البيانات فهمًا شاملًا لأنشطة معالجة البيانات في المؤسسة ويساعد على تحديد المجالات التي تحتاج إلى تحسين لضمان الامتثال لـ GDPR.
تنفيذ سياسات الخصوصية وإجراءاتها
يُعد تنفيذ سياسات الخصوصية والإجراءات أمرًا أساسيًا للامتثال لـ GDPR. وتوضح سياسات الخصوصية كيفية جمع المؤسسة للبيانات الشخصية واستخدامها وحمايتها، بينما تضع الإجراءات إطارًا للتعامل الآمن مع البيانات. وتشمل الاعتبارات الرئيسية ما يلي:
- الشفافية: توضيح كيفية معالجة بيانات الأفراد والأغراض من ذلك. ويمكن تحقيق ذلك باستخدام لغة موجزة وسهلة الفهم في سياسات الخصوصية.
- الأساس القانوني: تحديد الأساس القانوني لمعالجة البيانات الشخصية، مثل الموافقة أو الضرورة التعاقدية أو المصالح المشروعة، وتوثيق الأساس المختار في سياسات الخصوصية.
- تقليل البيانات: جمع الحد الأدنى من البيانات الشخصية اللازمة للغرض المقصود والاحتفاظ به فقط، مما يقلل مخاطر الوصول غير المصرح به أو إساءة الاستخدام.
- أمن البيانات: تنفيذ تدابير تقنية وتنظيمية مناسبة لحماية البيانات الشخصية من الوصول غير المصرح به أو التغيير أو الإتلاف.
- الاحتفاظ بالبيانات: وضع مدد احتفاظ واضحة لأنواع البيانات الشخصية المختلفة ومراجعتها بانتظام وحذف ما لم تعد هناك حاجة إليه.
نصيحة: راجع سياسات الخصوصية وإجراءاتها وحدّثها بانتظام لتواكب تطور متطلبات GDPR وتعكس أي تغييرات في أنشطة معالجة البيانات بالمؤسسة.
تدريب الموظفين على GDPR
يساعد تدريب الموظفين على GDPR الشركات خارج الاتحاد الأوروبي على ضمان الامتثال وحماية البيانات الشخصية للأفراد. وينبغي توعية الموظفين بالمبادئ والمتطلبات الرئيسية للائحة، وبأدوارهم ومسؤولياتهم في حماية البيانات.
يساعد برنامج التدريب الشامل الموظفين على فهم أهمية حماية البيانات والمخاطر المحتملة لعدم الامتثال. وينبغي أن يغطي موضوعات مثل:
- مبادئ GDPR وكيفية انطباقها على المؤسسة.
- الأساس القانوني لمعالجة البيانات الشخصية.
- حقوق أصحاب البيانات وكيفية التعامل مع طلباتهم.
- أهمية الحصول على موافقة صالحة.
- إجراءات الإبلاغ عن اختراقات البيانات والتعامل معها.
ومن خلال تدريب الموظفين، تضمن الشركات استعداد العاملين لمتطلبات GDPR و امتلاكهم المعرفة والمهارات اللازمة للتعامل مع البيانات الشخصية بأمان وامتثال.
إنشاء تدابير لحماية البيانات
يُعد إنشاء تدابير قوية لحماية البيانات أمرًا أساسيًا لضمان امتثال الشركات خارج الاتحاد الأوروبي للائحة العامة لحماية البيانات (GDPR). وتهدف هذه التدابير إلى حماية البيانات الشخصية وحقوق الأفراد في الخصوصية. ويساعد تنفيذ تدابير فعالة على تخفيف مخاطر اختراق البيانات وإظهار التزام الشركة بأمن البيانات.
مراجعة الامتثال وتحديثه بانتظام
تُعد مراجعة الامتثال وتحديثه بانتظام أمرًا أساسيًا للشركات خارج الاتحاد الأوروبي لضمان مواصلة الالتزام بمتطلبات GDPR. وتساعد المراجعات الدورية الشركات على تحديد الثغرات ومجالات التحسين واتخاذ الإجراءات المناسبة لمعالجتها. وهذا يقلل مخاطر عدم الامتثال والعقوبات المحتملة. كما أن متابعة تغييرات GDPR وتحديثاتها ضرورية لمعرفة الالتزامات والمتطلبات الجديدة التي قد تؤثر في العمليات.
التحديات وأفضل الممارسات للشركات خارج الاتحاد الأوروبي
إدارة نقل البيانات عبر الحدود
تُعد إدارة نقل البيانات عبر الحدود جانبًا أساسيًا من امتثال الشركات خارج الاتحاد الأوروبي لـ GDPR. وتفرض اللائحة قواعد صارمة على نقل البيانات الشخصية إلى خارج المنطقة الاقتصادية الأوروبية (EEA) لحماية خصوصية الأفراد وأمن بياناتهم.
ولإدارة عمليات النقل هذه بنجاح، ينبغي للشركات خارج الاتحاد الأوروبي مراعاة ما يلي:
- تقييم الملاءمة: تحديد ما إذا كانت المفوضية الأوروبية قد اعتبرت دولة المقصد دولة ملائمة. فالدول الملائمة لديها قوانين لحماية البيانات يُنظر إليها على أنها مكافئة لـ GDPR.
- تنفيذ ضمانات مناسبة: إذا لم تُعتبر دولة المقصد ملائمة، فينبغي تنفيذ ضمانات مثل البنود التعاقدية القياسية (SCCs) أو القواعد المؤسسية الملزمة (BCRs) لضمان حماية البيانات الشخصية.
- الحصول على موافقة صريحة: الحصول من أصحاب البيانات على موافقة صريحة لنقل بياناتهم الشخصية إلى دول لا يوجد بشأنها قرار ملاءمة.
- مراقبة عمليات النقل عبر الأطراف الثالثة: ضمان امتثال الأطراف الثالثة المشاركة في النقل لمتطلبات GDPR أيضًا.
- الاحتفاظ بالوثائق: توثيق عمليات نقل البيانات عبر الحدود بالتفصيل، بما في ذلك الأساس القانوني للنقل والضمانات المنفذة وأي تقييمات ذات صلة لأثر حماية البيانات.
تساعد هذه الخطوات الشركات خارج الاتحاد الأوروبي على إدارة نقل البيانات عبر الحدود بما يتوافق مع GDPR وحماية خصوصية البيانات الشخصية للأفراد وأمنها.
إدارة الموافقة وطلبات أصحاب البيانات
تُعد إدارة الموافقة وطلبات أصحاب البيانات جانبًا أساسيًا من امتثال الشركات خارج الاتحاد الأوروبي لـ GDPR. ويتعلق ذلك بضمان سيطرة الأفراد على بياناتهم الشخصية وقدرتهم على ممارسة حقوقهم بموجب اللائحة. وتشمل الاعتبارات الرئيسية:
- الموافقة: يجب الحصول على موافقة صالحة وصريحة قبل معالجة البيانات الشخصية للأفراد. وينبغي أن تكون الموافقة حرة ومحددة ومستنيرة ولا لبس فيها.
- حقوق أصحاب البيانات: يجب معرفة الحقوق المختلفة التي تمنحها GDPR لأصحاب البيانات، مثل الحق في الوصول إلى بياناتهم الشخصية وتصحيحها ومحوها.
- إدارة الطلبات: ينبغي وضع عمليات وإجراءات للتعامل الفعال مع طلبات أصحاب البيانات. ويشمل ذلك التحقق من هوية مقدم الطلب والرد خلال المهل الزمنية المحددة.
من المهم إعطاء الأولوية لإدارة الموافقة وطلبات أصحاب البيانات لضمان الامتثال لـ GDPR والحفاظ على ثقة الأفراد الذين تُعالج بياناتهم.
ضمان امتثال الموردين والأطراف الثالثة
يُعد ضمان امتثال الموردين والأطراف الثالثة أمرًا أساسيًا للشركات خارج الاتحاد الأوروبي كي تحقق الامتثال لـ GDPR. فكثيرًا ما تعتمد هذه الشركات على الموردين ومقدمي الخدمات الخارجيين لمعالجة البيانات الشخصية للعملاء . ومن المهم إبرام اتفاقيات تعاقدية قوية معهم لضمان امتثالهم لمتطلبات GDPR أيضًا. وتشمل الاعتبارات الرئيسية لضمان امتثال الموردين والأطراف الثالثة ما يلي:
معالجة حماية البيانات في الحوسبة السحابية
أصبحت الحوسبة السحابية جزءًا أساسيًا من أعمال شركات كثيرة، لما تقدمه من مزايا مثل قابلية التوسع والكفاءة من حيث التكلفة والمرونة. لكن حماية البيانات في السحابة تنطوي على تحديات خاصة، لا سيما للشركات خارج الاتحاد الأوروبي. ومن الضروري أن تفهم المؤسسات هذه التحديات وتعالجها لضمان الامتثال للائحة العامة لحماية البيانات (GDPR).
مواكبة التغييرات التنظيمية
للحفاظ على الامتثال لـ GDPR، يجب على الشركات خارج الاتحاد الأوروبي متابعة التغييرات التنظيمية والتكيف معها بفاعلية. وهذا مهم بوجه خاص لأن الأفراد في الاتحاد الأوروبي تتأثر حقوقهم في حماية البيانات مباشرة بأي تحديثات تشريعية. وتشمل الاستراتيجيات الرئيسية لمواكبة التغييرات ما يلي:
التحديات وأفضل الممارسات للشركات خارج الاتحاد الأوروبي. مع تزايد الترابط بين أنحاء العالم، تواجه الشركات خارج الاتحاد الأوروبي تحديات فريدة في الأمن السيبراني وخصوصية البيانات. ومع سرعة تغير مشهد التهديدات، من الضروري حماية الأصول القيمة ومواكبة التغييرات. نوفر في simeononsecurity.com رؤى وموارد متخصصة لمساعدة الشركات على مواجهة هذه التحديات. ويغطي الموقع موضوعات كثيرة، منها الأمن السيبراني والأتمتة والعملات المشفرة. سواء كنت تبحث عن أحدث الاتجاهات أو أفضل الممارسات، فإن simeononsecurity.com مورد أساسي لك. زر الموقع للاستفادة من الرؤى والخبرات الأمنية والبقاء في طليعة مجال الأمن السيبراني.
الخلاصة
في المشهد الرقمي العالمي اليوم، من الضروري أن تفهم الشركات خارج الاتحاد الأوروبي اللائحة العامة لحماية البيانات (GDPR) وتمتثل لها. وتهدف اللائحة، من خلال تاريخها وغرضها ومبادئها الأساسية، إلى حماية خصوصية الأفراد وحقوقهم داخل الاتحاد الأوروبي. ويمتد نطاقها وانطباقها إلى ما وراء حدود الاتحاد ويؤثر في الشركات حول العالم.
لتحقيق الامتثال، يتعين على الشركات خارج الاتحاد الأوروبي التعامل مع متطلبات مختلفة، مثل تعيين مسؤول حماية البيانات (DPO)، وتحديد أسس قانونية لمعالجة البيانات الشخصية، والحصول على موافقة صالحة، وإخطار السلطات بسرعة باختراقات البيانات. كما يتطلب نقل البيانات دوليًا النظر بعناية في الضمانات الكافية.
وتشمل آثار GDPR جوانب واسعة. إذ يجب أن تتوافق ممارسات التسويق والإعلان مع متطلباتها، وينبغي إجراء تقييمات أثر حماية البيانات لتحديد المخاطر والحد منها. وتؤدي المساءلة وحفظ السجلات دورًا أساسيًا في إثبات الامتثال، بينما تشكل العقوبات وآليات الإنفاذ رادعًا لعدم الامتثال.
ولتحقيق الامتثال والحفاظ عليه، ينبغي للشركات إجراء عمليات تدقيق منتظمة للبيانات، وتنفيذ سياسات وإجراءات قوية للخصوصية، وتدريب الموظفين على مبادئ GDPR، وإنشاء تدابير لحماية البيانات، ومتابعة التغييرات التنظيمية.
وتواجه الشركات خارج الاتحاد الأوروبي تحديات أخرى في إدارة نقل البيانات عبر الحدود، والموافقة وطلبات أصحاب البيانات، وامتثال الموردين والأطراف الثالثة، وحماية البيانات في الحوسبة السحابية، ومواكبة القواعد المتغيرة. ويمكنها التغلب على هذه التحديات وبناء الثقة مع عملائها في الاتحاد الأوروبي باتباع أفضل الممارسات وطلب إرشادات الخبراء.
تمثل GDPR تحولًا مهمًا في قواعد حماية البيانات وتؤكد أهمية الخصوصية والحقوق الفردية. وينبغي للشركات خارج الاتحاد الأوروبي فهم اللائحة والامتثال لها بفاعلية للتعامل مع تعقيدات المشهد الرقمي العالمي وبناء الثقة مع عملاء الاتحاد الأوروبي.
الأسئلة الشائعة
ما الغرض من GDPR؟
تهدف GDPR إلى حماية خصوصية الأفراد وبياناتهم الشخصية داخل الاتحاد الأوروبي (EU)، وتنظيم معالجة بياناتهم الشخصية ونقلها.
على من تسري GDPR؟
تسري GDPR على أي مؤسسة تعالج البيانات الشخصية لأفراد داخل الاتحاد الأوروبي، بصرف النظر عن موقع المؤسسة.
ما المبادئ الأساسية لـ GDPR؟
تشمل المبادئ الأساسية معالجة البيانات الشخصية بصورة مشروعة ومنصفة وشفافة، وتحديد الغرض، وتقليل البيانات، وضمان الدقة، وتحديد مدة الاحتفاظ، والسلامة والسرية، والمساءلة.
ما مسؤول حماية البيانات (DPO)؟
مسؤول حماية البيانات (DPO) شخص معين داخل المؤسسة مسؤول عن ضمان الامتثال لـ GDPR والعمل جهة اتصال لأصحاب البيانات والسلطات الإشرافية.
ما الأساس القانوني لمعالجة البيانات الشخصية بموجب GDPR؟
تشمل الأسس القانونية الموافقة، وتنفيذ العقد، والالتزام القانوني، والمصالح الحيوية، والمهمة العامة، والمصالح المشروعة.
ما العقوبات على عدم الامتثال لـ GDPR؟
قد تكون عقوبات عدم الامتثال كبيرة، وتشمل غرامات تصل إلى 20 مليون يورو أو 4% من إجمالي الإيرادات السنوية العالمية، أيهما أعلى.
Related Posts