إتقان GPOs: دليل شامل للإدارة الفعالة…
Table of Contents
GPO 101: كل ما تحتاج معرفته عن كائنات سياسة المجموعة
إذا كنت مسؤولاً عن إدارة شبكة من الحواسيب في مؤسستك، فمن المحتمل أنك سمعت عن كائنات سياسة المجموعة (GPOs). لكن هل تعرف حقًا ما هي وكيف تعمل؟
GPOs هي أداة قوية تتيح لك إدارة وتكوين الإعدادات مركزيًا لمجموعات من الحواسيب أو المستخدمين في شبكتك. مع GPOs، يمكنك التحكم في كل شيء من سياسات الأمان وتثبيت البرامج إلى إعدادات سطح المكتب وسكريبتات تسجيل الدخول.
لكن إعداد وإدارة GPOs يمكن أن يكون مهمة شاقة، خاصة للمبتدئين. هنا يأتي دور GPO 101. هذا الدليل الشامل سيزودك بكل ما تحتاج معرفته عن GPOs، بما في ذلك ماهيتها، وكيف تعمل، وكيف تديرها بفعالية.
سواء كنت محترف تكنولوجيا معلومات متمرس أو مبتدئًا، سيمنحك هذا الدليل المعرفة والمهارات اللازمة للاستفادة الكاملة من GPOs وتبسيط مهام إدارة شبكتك.
ما هي GPOs وكيف تعمل؟
كائنات سياسة المجموعة (GPOs) هي ميزة أساسية في أنظمة تشغيل مايكروسوفت ويندوز، مصممة لتمكين المسؤولين من تعريف وفرض السياسات والإعدادات للمستخدمين والحواسيب داخل نطاق الدليل النشط. تعمل GPOs كمجموعة من القواعد التي تحكم سلوك الحواسيب والمستخدمين على الشبكة. تُخزن هذه القواعد في هيكل هرمي داخل نطاق الدليل النشط، ويتم تطبيقها بناءً على موقع المستخدمين والحواسيب في هذا الهيكل.
عندما يقوم المستخدم بتسجيل الدخول إلى حاسوب ينتمي إلى نطاق الدليل النشط، يسترجع الحاسوب GPOs ذات الصلة من وحدة تحكم النطاق. ثم تُطبق هذه GPOs على المستخدم والحاسوب، مما يضمن تنفيذ أي إعدادات أو سياسات معرفة. تساعد هذه الطريقة المركزية المسؤولين على إدارة وتكوين الإعدادات لمجموعات الحواسيب أو المستخدمين بكفاءة، مما يعزز الاتساق عبر الشبكة.
توفر GPOs قابلية تكوين واسعة، مما يسمح للمسؤولين بتعريف الإعدادات في مجالات مختلفة، مثل:
سياسات الأمان: تتيح GPOs فرض سياسات الأمان عبر الشبكة. يمكن أن تشمل هذه السياسات متطلبات تعقيد كلمات المرور، حدود قفل الحساب، إعدادات الجدار الناري، والمزيد. من خلال تنفيذ سياسات أمان قائمة على GPO، يمكن للمؤسسات تعزيز وضع أمان شبكتها.
تثبيت وتكوين البرامج: تسهل GPOs التثبيت التلقائي وتكوين حزم البرامج على الحواسيب المستهدفة. يمكن للمسؤولين تعريف GPOs تحدد البرامج التي يجب نشرها وتثبيتها تلقائيًا على الحواسيب داخل النطاق. تبسط هذه القدرة مهام إدارة البرامج وتضمن تكوينات برامج متسقة عبر الشبكة.
إعدادات سطح المكتب: تسمح GPOs للمسؤولين بتعريف وفرض إعدادات سطح المكتب على الحواسيب المتصلة بالشبكة. يمكن أن تشمل هذه الإعدادات خلفية سطح المكتب، تكوينات شاشة التوقف، تفضيلات شريط المهام، وجوانب بصرية أو وظيفية أخرى لبيئة سطح المكتب. باستخدام GPOs لإعدادات سطح المكتب، يمكن للمؤسسات الحفاظ على تجربة مستخدم موحدة عبر حواسيبها الشبكية.
سكريبتات تسجيل الدخول: يمكن استخدام GPOs لتشغيل سكريبتات تسجيل الدخول، وهي مجموعات من التعليمات التي تُنفذ عند تسجيل المستخدم الدخول إلى حاسوبه. يمكن لسكريبتات تسجيل الدخول تنفيذ إجراءات متعددة، مثل تعيين محركات أقراص الشبكة، الاتصال بموارد الشبكة، تنفيذ أوامر، أو تكوين إعدادات مستخدم محددة. يتيح ذلك للمسؤولين أتمتة المهام والتكوينات الخاصة بالمستخدم أثناء عملية تسجيل الدخول.
تجعل مرونة وقوة GPOs منها أداة حيوية لإدارة الشبكة بكفاءة، وفرض السياسات بشكل متسق، وتبسيط الإدارة. لاستكشاف GPOs بشكل أعمق وتعلم كيفية الاستفادة منها بفعالية، يمكنك الرجوع إلى التوثيق الرسمي لمايكروسوفت حول سياسة المجموعة .
فوائد استخدام GPOs
كائنات سياسة المجموعة (GPOs) تقدم العديد من المزايا عند إدارة وتكوين الإعدادات داخل شبكتك. إليك نظرة على بعض الفوائد الرئيسية:
الإدارة والتكوين المركزي: تتيح GPOs إدارة وتكوين الإعدادات مركزيًا لمجموعات الحواسيب أو المستخدمين في شبكتك. تبسط هذه الطريقة المركزية الإدارة وتوفر الوقت والجهد، خاصة في الشبكات الكبيرة. بدلاً من تكوين الإعدادات يدويًا على كل حاسوب أو حساب مستخدم، يمكنك تعريف السياسات مرة واحدة وتطبيقها تلقائيًا على الأهداف ذات الصلة.
فرض السياسات بشكل متسق: مع GPOs، يمكنك فرض السياسات والإعدادات بشكل متسق عبر شبكتك. من خلال تعريف السياسات على مستوى النطاق أو وحدة التنظيم، يمكنك ضمان التزام جميع الحواسيب والمستخدمين بالتكوينات المحددة. يعزز هذا الاتساق الأمان ويقلل من مخاطر الثغرات أو التكوينات الخاطئة التي قد تؤدي إلى اختراقات أمنية أو مشكلات تشغيلية.
أتمتة مهام إدارة الشبكة: تتيح GPOs أتمتة مهام إدارة الشبكة المختلفة، مما يبسط العمليات ويضمن الاتساق. على سبيل المثال، يمكنك استخدام GPOs لأتمتة تثبيت البرامج وتكوينها، مما يسمح لك بنشر حزم البرامج على أجهزة الكمبيوتر المستهدفة دون تدخل يدوي. كما يمكنك فرض إعدادات سطح المكتب مثل خلفية الشاشة، وشاشة التوقف، وخيارات الأمان عبر الشبكة. تتيح GPOs أيضًا تنفيذ سكريبتات تسجيل الدخول التي تقوم بإجراءات محددة عند تسجيل دخول المستخدمين، مثل تعيين محركات أقراص الشبكة أو تشغيل أوامر مخصصة.
باستخدام قوة GPOs، يمكنك تحقيق إدارة فعالة، وإنفاذ سياسات متسقة، وأتمتة مبسطة لمهام إدارة الشبكة. يؤدي ذلك في النهاية إلى تعزيز الإنتاجية، والأمان، والاستقرار داخل بيئة شبكتك.
لتعلم المزيد عن GPOs وقدراتها، يمكنك الرجوع إلى التوثيق الرسمي لمايكروسوفت حول سياسة المجموعة .
تسلسل GPO والوراثة
في كائنات سياسة المجموعة (GPOs)، فهم مفاهيم تسلسل GPO والوراثة أمر حاسم للإدارة الفعالة وتكوين الإعدادات داخل نطاق Active Directory. دعونا نتعمق في هذه المفاهيم ونستكشف كيف تؤثر على شبكتك.
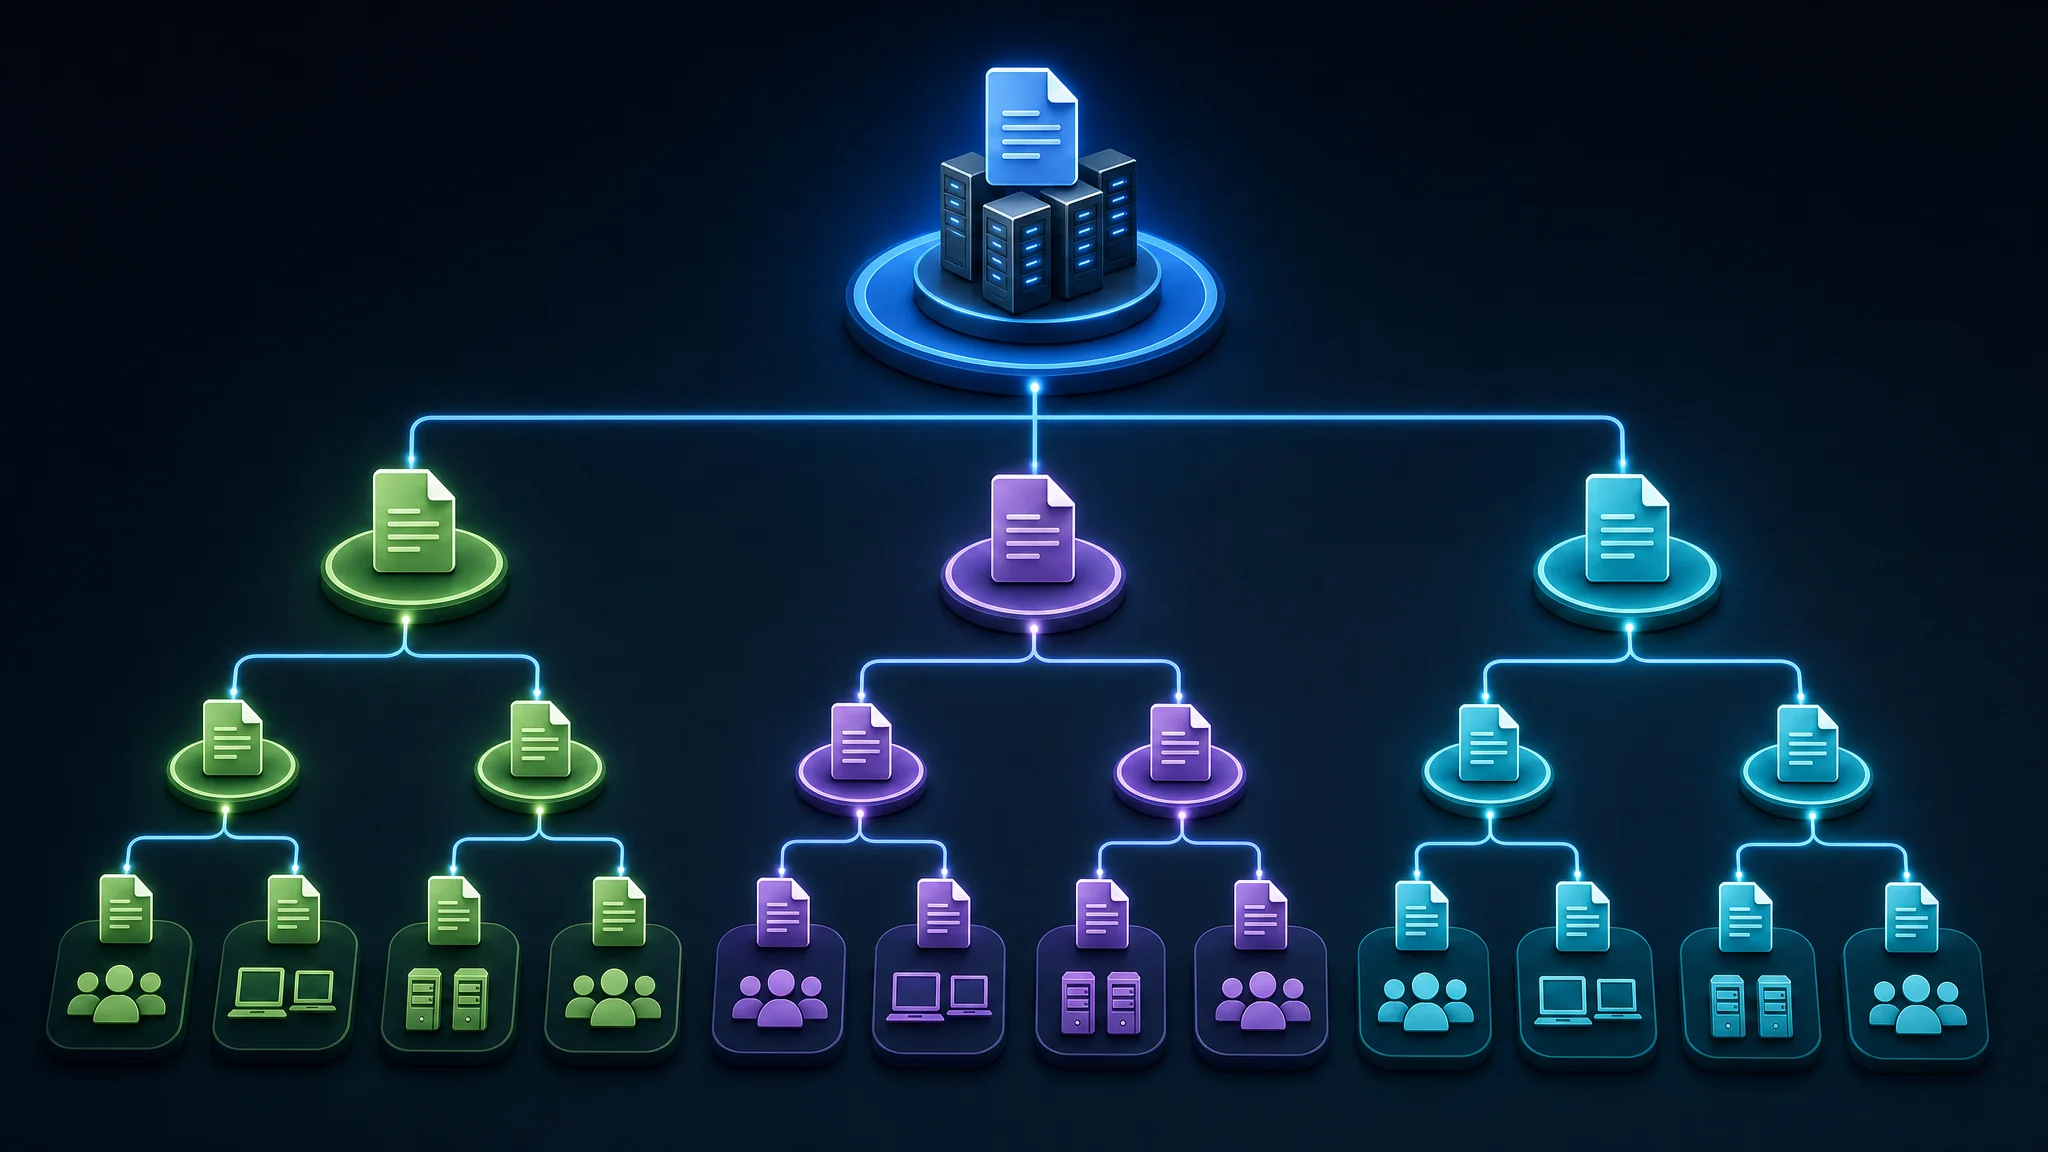
تسلسل GPO: تُنظم GPOs في هيكل هرمي، يبدأ بـ GPO النطاق على المستوى الأعلى. يشمل هذا GPO النطاق الإعدادات التي تنطبق على جميع أجهزة الكمبيوتر والمستخدمين داخل النطاق. تحت GPO النطاق، توجد GPOs وحدات تنظيمية (OU) التي تحتوي على إعدادات خاصة بأجهزة الكمبيوتر والمستخدمين داخل كل وحدة تنظيمية. يسمح هذا الهيكل الهرمي بتطبيق الإعدادات على مستويات مختلفة، لتلبية احتياجات مجموعات أو أقسام مختلفة داخل مؤسستك.
على سبيل المثال، افترض أن لديك نطاق Active Directory يسمى “example.com”. داخل هذا النطاق، لديك عدة وحدات تنظيمية مثل “المبيعات”، “التسويق”، و"المالية". يمكن لكل من هذه الوحدات التنظيمية أن تحتوي على GPOs خاصة بها تطبق تكوينات محددة على أجهزة الكمبيوتر والمستخدمين داخلها. يسهل هذا الترتيب الهرمي التطبيق المستهدف للسياسات والإعدادات.
وراثة GPO: عندما يتم ربط GPO بوحدة تنظيمية (OU)، يتم وراثة الإعدادات المعرفة داخل ذلك GPO من قبل جميع الوحدات التنظيمية الفرعية والكائنات داخل الوحدة التنظيمية الأصلية. تسمح هذه الوراثة بإنفاذ السياسات بشكل متسق عبر التسلسل الهرمي. ومع ذلك، يجب أن تضع في اعتبارك أن الإعدادات في الوحدات التنظيمية الفرعية يمكن أن تتجاوز تلك الموروثة من الوحدات التنظيمية الأصلية، مما يوفر مرونة وتحكم دقيق في التكوينات.
لنأخذ مثالاً. افترض أن لديك وحدة تنظيمية أصلية تسمى “التسويق” ووحدة تنظيمية فرعية داخلها تسمى “تصميم الجرافيك”. إذا قمت بربط GPO بوحدة “التسويق” الأصلية، ستطبق إعدادات GPO على جميع الكائنات داخل كل من وحدتي “التسويق” و"تصميم الجرافيك". ومع ذلك، إذا قمت بربط GPO منفصل خصيصًا بوحدة “تصميم الجرافيك”، فستأخذ إعدادات هذا GPO الأولوية على الإعدادات الموروثة من GPO الأصل.
فهم تسلسل GPO والوراثة أمر حاسم لأنه يحدد نطاق وأولوية الإعدادات المطبقة على أجهزة الكمبيوتر والمستخدمين داخل شبكتك. من خلال تنظيم وتكوين GPOs بشكل استراتيجي، يمكنك ضمان إنفاذ سياسات متسقة مع تلبية المتطلبات الخاصة على مستويات مختلفة من هيكل مؤسستك.
لمزيد من المعلومات والأمثلة التفصيلية، يمكنك الرجوع إلى التوثيق الرسمي لمايكروسوفت حول معالجة GPO والأولوية .
وحدة إدارة سياسة المجموعة (GPMC)
تعد وحدة إدارة سياسة المجموعة (GPMC) أداة قوية تسهل إدارة كائنات سياسة المجموعة (GPOs) في شبكتك. توفر واجهة رسومية سهلة الاستخدام لإنشاء وتحرير وإدارة GPOs بكفاءة.
مع GPMC، يمكنك أداء مهام مختلفة تتعلق بإدارة GPO، بما في ذلك:
- عرض وإدارة تسلسل GPO: تتيح لك GPMC تصور وتسلسل GPO في شبكتك. يمكنك بسهولة فهم العلاقة بين GPOs المختلفة وربطها بـ الوحدات التنظيمية (OUs).
- إنشاء وتحرير GPOs: توفر GPMC خيارات بديهية لإنشاء GPOs جديدة. على سبيل المثال، يمكنك النقر بزر الماوس الأيمن على وحدة تنظيمية واختيار “إنشاء GPO في هذا النطاق وربطه هنا”. يتيح لك ذلك ربط GPOs بسهولة بوحدات تنظيمية محددة. بمجرد الإنشاء، يمكنك تحرير GPOs بتحديدها في GPMC والنقر على زر “تحرير”.
- ربط GPOs بالوحدات التنظيمية: تمكنك GPMC من ربط GPOs بوحدات تنظيمية محددة، مما يضمن تطبيق السياسات والإعدادات المعرفة في GPOs على أجهزة الكمبيوتر والمستخدمين المقابلين داخل تلك الوحدات التنظيمية. تساعد هذه الآلية في تنفيذ تكوينات مستهدفة لمجموعات مختلفة في شبكتك.
- عرض حالة وإعدادات GPO: توفر GPMC معلومات شاملة حول حالة وإعدادات GPOs الخاصة بك. يمكنك بسهولة التحقق من السياسات المطبقة، والتكوينات، وتفاصيل الوراثة لكل GPO. تتيح هذه الرؤية التحقق من صحة ونشر GPO بفعالية.
- تفويض مهام إدارة GPO: تدعم GPMC تفويض مهام إدارة GPO لمسؤولين آخرين. تتيح هذه الميزة توزيع المسؤوليات وتبسيط عمليات إدارة GPO داخل مؤسستك.
تعد GPMC أداة لا غنى عنها لإدارة GPOs ومضمنة مع Windows Server 2008 والإصدارات الأحدث. لتعلم المزيد عن GPMC ووظائفها، يمكنك الرجوع إلى التوثيق الرسمي لمايكروسوفت .
إنشاء وتحرير GPOs
إنشاء وتحرير كائنات سياسة المجموعة (GPOs) هو عملية بسيطة نسبيًا باستخدام وحدة إدارة سياسة المجموعة (GPMC). لإنشاء GPO جديد، ببساطة انقر بزر الماوس الأيمن على الوحدة التنظيمية التي تريد ربط GPO بها، واختر “إنشاء GPO في هذا النطاق وربطه هنا”. يمكنك بعد ذلك تسمية GPO وتكوين إعداداته. على سبيل المثال، لنفترض أنك تريد إنشاء GPO لفرض سياسة أمان محددة لمجموعة من أجهزة الكمبيوتر. ستنتقل إلى الوحدة التنظيمية المناسبة في GPMC، تنقر بزر الماوس الأيمن، وتختار “إنشاء GPO في هذا النطاق وربطه هنا”. يمكنك بعد ذلك تسمية GPO، مثل “سياسة أمان GPO”، وتكوين إعدادات الأمان المطلوبة داخل GPO، مثل متطلبات تعقيد كلمة المرور أو قواعد جدار الحماية.
لتعديل GPO، ببساطة تختار GPO في GPMC وتضغط على زر “تحرير”. هذا سيفتح محرر سياسة المجموعة، الذي يسمح لك بتكوين الإعدادات في GPO. داخل محرر سياسة المجموعة، يمكنك التنقل عبر فئات السياسات المختلفة وتعديل إعداداتها بناءً على متطلباتك. على سبيل المثال، لنفترض أن لديك GPO موجود يحدد إعدادات سطح المكتب لمجموعة من المستخدمين. يمكنك اختيار GPO في GPMC، والنقر على زر “تحرير”، ثم التنقل إلى قسم “تكوين المستخدم” في محرر سياسة المجموعة. من هناك، يمكنك تعديل إعدادات مختلفة تتعلق ببيئة سطح المكتب، مثل خلفية الشاشة، شاشة التوقف، أو إعادة توجيه المجلدات.
عند إنشاء وتحرير GPOs، من المهم اتباع أفضل الممارسات لضمان أن تكون GPOs فعالة وكفؤة. يشمل ذلك اختبار GPOs في بيئة غير إنتاجية قبل نشرها على شبكتك، وتوثيق تكوينات GPO الخاصة بك للرجوع إليها مستقبلاً. اتباع هذه الممارسات يساعد في تقليل مخاطر العواقب غير المقصودة ويضمن توافق GPOs مع متطلبات شبكتك.
لمزيد من المعلومات التفصيلية حول إنشاء وتحرير GPOs، يمكنك الرجوع إلى التوثيق الرسمي من مايكروسوفت .
إعدادات وتكوينات GPO الشائعة
عندما يتعلق الأمر بـ كائنات سياسة المجموعة (GPOs)، هناك العديد من الإعدادات والتكوينات التي يمكن استخدامها لإدارة والتحكم في شبكتك. إليك بعض من أكثر الإعدادات والتكوينات شيوعًا:
سياسات الأمان: تتيح لك GPOs فرض سياسات الأمان عبر شبكتك. يشمل ذلك إعدادات مثل سياسات كلمات المرور، تعيين حقوق المستخدمين، وخيارات الأمان. من خلال تعريف وتطبيق هذه السياسات عبر GPOs، يمكنك تعزيز الوضع الأمني العام لمؤسستك.
تثبيت البرامج وتكوينها: توفر GPOs آلية قوية لـ نشر التطبيقات وتكوين إعدادات التطبيقات على أجهزة الكمبيوتر المتصلة بالشبكة. يمكنك استخدام GPOs لتثبيت حزم البرامج تلقائيًا، تخصيص إعدادات التطبيقات، وضمان إعدادات برمجية متسقة عبر شبكتك. على سبيل المثال، يمكنك نشر أدوات الإنتاجية مثل Microsoft Office أو تطبيقات الأعمال الخاصة بمؤسستك.
إعدادات سطح المكتب: مع GPOs، يمكنك تحديد وفرض إعدادات سطح المكتب على أجهزة الكمبيوتر المتصلة بالشبكة. يشمل ذلك تكوين خلفية سطح المكتب، شاشة التوقف، تفضيلات شريط المهام، والمزيد. من خلال فرض إعدادات سطح مكتب موحدة، يمكنك ضمان تجربة مستخدم متسقة والحفاظ على التناسق البصري في جميع أنحاء مؤسستك.
سكريبتات تسجيل الدخول: تتيح GPOs تنفيذ سكريبتات تسجيل الدخول عند تسجيل دخول المستخدمين إلى أجهزتهم. يمكن لهذه السكريبتات أداء إجراءات مختلفة، مثل تعيين محركات أقراص الشبكة، الاتصال بالموارد، تنفيذ الأوامر، أو تكوين إعدادات خاصة بالمستخدم. سكريبتات تسجيل الدخول تؤتمت المهام المتكررة وتسمح لك بتخصيص بيئة المستخدم أثناء تسجيل الدخول.
إعدادات Internet Explorer: توفر GPOs تحكمًا دقيقًا في إعدادات Internet Explorer على أجهزة الكمبيوتر المتصلة بالشبكة. يمكنك تكوين إعدادات مثل إعدادات البروكسي، صفحات البداية، مناطق الأمان، والمزيد. هذا يضمن تجربة تصفح ويب موحدة ويمكّن من فرض تدابير الأمان عبر المؤسسة.
إعدادات تحديث ويندوز: تسمح GPOs لك بتكوين إعدادات تحديث ويندوز على أجهزة الكمبيوتر المتصلة بالشبكة. يمكنك تحديد سياسات التحديث التلقائي، جدولة تثبيت التحديثات، والتحكم في سلوك التحديث. هذا يضمن بقاء أجهزة الكمبيوتر في شبكتك محدثة بأحدث تصحيحات الأمان وتحديثات الميزات.
الإعدادات والتكوينات المحددة التي تنفذها باستخدام GPOs ستعتمد على احتياجات ومتطلبات مؤسستك الفريدة. لاستكشاف مجموعة واسعة من إعدادات GPO المتاحة، يمكنك الرجوع إلى التوثيق الرسمي من مايكروسوفت حول إعدادات سياسة المجموعة .
باستخدام قوة GPOs وتخصيص هذه الإعدادات لتناسب أهداف مؤسستك، يمكنك إنشاء بيئة شبكة مُدارة ومتحكم بها بشكل جيد مصممة خصيصًا لمتطلباتك الخاصة.
استكشاف مشكلات GPO وإصلاحها
بينما تُعد كائنات سياسة المجموعة (GPOs) أدوات قوية لإدارة تكوينات الشبكة، قد تواجه أحيانًا مشكلات تتطلب استكشاف الأخطاء وإصلاحها. إليك بعض المشكلات الشائعة التي قد تواجهها مع GPOs:
عدم تطبيق GPOs: أحيانًا قد تفشل GPOs في التطبيق على أجهزة الكمبيوتر أو المستخدمين المستهدفين. يمكن أن يحدث ذلك لأسباب مختلفة، مثل تكوين GPO غير صحيح، تعارضات مع GPOs أخرى، أو مشكلات في ترتيب التطبيق. لتشخيص هذه المشكلة، يمكنك استخدام أداة نتائج سياسة المجموعة (GPResult). تتيح لك GPResult عرض إعدادات GPO المطبقة على جهاز كمبيوتر أو مستخدم معين، مما يساعدك على تحديد أي تناقضات أو أخطاء.
تطبيق إعدادات غير صحيحة: في بعض الحالات، قد تطبق GPOs إعدادات غير صحيحة على أجهزة الكمبيوتر أو المستخدمين، مما يؤدي إلى سلوك غير مرغوب فيه. يمكن أن يحدث ذلك بسبب تكوينات خاطئة في GPO نفسه أو تعارضات مع GPOs أخرى. لاستكشاف هذه المشكلة، يمكنك استخدام أداة نمذجة سياسة المجموعة. تتيح لك أداة نمذجة سياسة المجموعة محاكاة تطبيق GPOs على جهاز كمبيوتر أو مستخدم معين، مما يمنحك رؤى حول الإعدادات التي سيتم تطبيقها ويساعدك على تحديد أي تناقضات أو تعارضات.
مشكلات تكرار GPO: في بيئة تحتوي على عدة وحدات تحكم بالمجال، يجب تكرار GPOs بشكل صحيح لضمان تطبيق متسق عبر الشبكة. إذا فشل تكرار GPO أو واجه أخطاء، فقد يؤدي ذلك إلى فرض سياسات غير متسقة. لاستكشاف مشكلات تكرار GPO، يمكنك الرجوع إلى أدوات مراقبة التكرار التي يوفرها خدمة الدليل الخاصة بك، مثل أداة حالة تكرار Active Directory (ADREPLSTATUS). تتيح لك هذه الأدوات مراقبة حالة تكرار GPOs بين وحدات تحكم المجال وتحديد أي فشل أو تأخير في التكرار.
عند استكشاف مشكلات GPO وإصلاحها، من المهم أن يكون لديك فهم شامل لتكوين GPO، بالإضافة إلى الأدوات المتاحة لتشخيص وحل المشكلات. أيضًا، البقاء على اطلاع بأحدث توثيق مايكروسوفت حول استكشاف مشكلات GPO وإصلاحها يمكن أن يوفر رؤى وحلول قيمة للمشكلات الشائعة المتعلقة بـ GPO.
من خلال استكشاف مشكلات GPO بفعالية، يمكنك ضمان التشغيل السلس والتطبيق المتسق للسياسات والإعدادات عبر شبكتك.
أفضل الممارسات لإدارة GPO
لزيادة فعالية وكفاءة كائنات سياسة المجموعة (GPOs)، تحتاج إلى اتباع أفضل الممارسات لإدارة GPO. من خلال الالتزام بهذه الممارسات، يمكنك ضمان التشغيل السلس لمهام إدارة الشبكة الخاصة بك. فيما يلي بعض الممارسات الموصى بها:
اختبر GPOs في بيئة غير إنتاجية: قبل نشر GPOs على شبكتك الإنتاجية، تحتاج إلى اختبارها في بيئة غير إنتاجية. هذا يسمح لك بتحديد وتصحيح أي مشكلات أو تعارضات محتملة قبل أن تؤثر على شبكتك الحية.
وثق تكوينات GPO: توثيق تكوينات GPO الخاصة بك ضروري للرجوع إليها مستقبلاً ولأغراض استكشاف الأخطاء وإصلاحها. يجب أن تتضمن هذه الوثائق تفاصيل مثل غرض GPO، وإعداداته، وأي اعتمادات أو متطلبات.
استخدم أسماء وصفية: قم بتعيين أسماء وصفية وذات معنى لـ GPOs الخاصة بك. الأسماء الواضحة والبديهية تسهل التعرف على الغرض أو الوظيفة لكل GPO، خاصة عند إدارة العديد من GPOs في شبكتك.
نفذ التصفية الأمنية: لضمان تطبيق GPOs فقط على المستخدمين وأجهزة الكمبيوتر المناسبة، استخدم التصفية الأمنية. يتضمن ذلك تطبيق GPOs بناءً على عضوية مجموعة الأمان أو معايير أخرى. باستخدام التصفية الأمنية، يمكنك التأكد من استهداف GPOs للمستلمين المقصودين، مما يعزز الأمان والكفاءة.
تجنب تعقيد GPOs بشكل مفرط: رغم أن GPOs توفر مرونة كبيرة، من المهم تجنب تعقيدها بشكل مفرط. تضمين الكثير من الإعدادات أو التكوينات في GPO واحد يمكن أن يجعل إدارته واستكشاف أخطائه صعبًا. بدلاً من ذلك، فكر في إنشاء GPOs منفصلة لأغراض أو تكوينات مختلفة، مع الحفاظ على تركيز كل GPO على مجموعة محددة من الإعدادات.
من خلال تنفيذ هذه الممارسات الأفضل، يمكنك تحسين إدارة GPOs الخاصة بك، وتبسيط مهام تكوين الشبكة، وضمان التشغيل المتسق والفعال لشبكتك.
للحصول على إرشادات إضافية حول أفضل ممارسات إدارة GPO، يمكنك الرجوع إلى الوثائق الرسمية لمايكروسوفت حول إدارة سياسة المجموعة. يوفر هذا المورد معلومات وتوصيات مفصلة لمساعدتك على إدارة GPOs بفعالية في شبكتك.
الخاتمة
في الختام، توفر كائنات سياسة المجموعة (GPOs) فوائد كبيرة في إدارة وتكوين الإعدادات داخل شبكة ويندوز. باستخدام تسلسل GPO والوراثة، واستخدام وحدة تحكم إدارة سياسة المجموعة (GPMC)، والالتزام بأفضل الممارسات، يمكنك إدارة GPOs بفعالية والحفاظ على الاتساق عبر شبكتك.
توفر GPOs تحكمًا مركزيًا في الجوانب الحيوية مثل سياسات الأمان، وتثبيت البرامج، وإعدادات سطح المكتب. يساعد هذا المستوى من التحكم في فرض التكوينات الموحدة، وتعزيز الأمان، وتبسيط مهام إدارة الشبكة.
فهم تسلسل GPO ضروري لضمان تطبيق الإعدادات بشكل صحيح. يتم تنظيم GPOs في هيكل هرمي داخل مجال Active Directory، بدءًا من GPO المجال وتمتد إلى GPO وحدات التنظيم (OU). يسمح هذا الهيكل بالوراثة، حيث ترث وحدات التنظيم الفرعية الإعدادات من الوحدات الأصلية ولكن يمكنها أيضًا تجاوزها إذا لزم الأمر.
تعد وحدة تحكم إدارة سياسة المجموعة (GPMC) أداة قوية تسهل إدارة وإدارة GPOs. توفر واجهة شاملة لإنشاء وتحرير وربط GPOs بالحاويات المناسبة في شبكتك. كما تسمح GPMC بأداء مهام متقدمة مثل النسخ الاحتياطي والاستعادة، والتقارير، وتفويض الأذونات الإدارية.
عند استكشاف مشكلات GPO، يمكن لأدوات مثل GPResult ونمذجة سياسة المجموعة المساعدة في تشخيص وحل المشكلات. يتيح GPResult عرض إعدادات GPO المطبقة على جهاز كمبيوتر أو مستخدم معين، بينما تسمح نمذجة سياسة المجموعة بمحاكاة تطبيق GPOs لتحديد أي تعارضات أو اختلافات.
باتباع أفضل الممارسات لإدارة GPO، بما في ذلك اختبار GPOs في بيئة غير إنتاجية، وتوثيق التكوينات، واستخدام أسماء وصفية، وتنفيذ التصفية الأمنية، وتجنب التعقيد المفرط، يمكنك تحسين فعالية وكفاءة GPOs الخاصة بك.
بشكل عام، تساعد GPOs مسؤولي تكنولوجيا المعلومات على تبسيط مهام إدارة الشبكة، وفرض التكوينات المتسقة، وتعزيز الأمان في شبكات ويندوز الخاصة بهم. يمكن أن يؤدي تبني GPOs والأدوات والممارسات المرتبطة بها إلى تحسين كبير في إدارة تكنولوجيا المعلومات والمساهمة في بيئة شبكة مُدارة بشكل جيد.
لمزيد من المعلومات والإرشادات التفصيلية حول إدارة GPOs، يمكنك الرجوع إلى الوثائق الرسمية لمايكروسوفت حول سياسة المجموعة. يوفر هذا المورد معلومات شاملة وأمثلة وأفضل الممارسات لمساعدتك في استخدام GPOs بفعالية في شبكتك.
المراجع
- نظرة عامة على سياسة المجموعة - وثائق مايكروسوفت
- وحدة تحكم إدارة سياسة المجموعة (GPMC) - مركز تنزيل مايكروسوفت
- استكشاف مشكلات سياسة المجموعة - وثائق مايكروسوفت
- أفضل الممارسات لسياسة المجموعة - وثائق مايكروسوفت
Related Posts